
 #1
Security integration in CI/CD pipelines, shift-left, and DevOps security automation tools.
Kitploit 추천
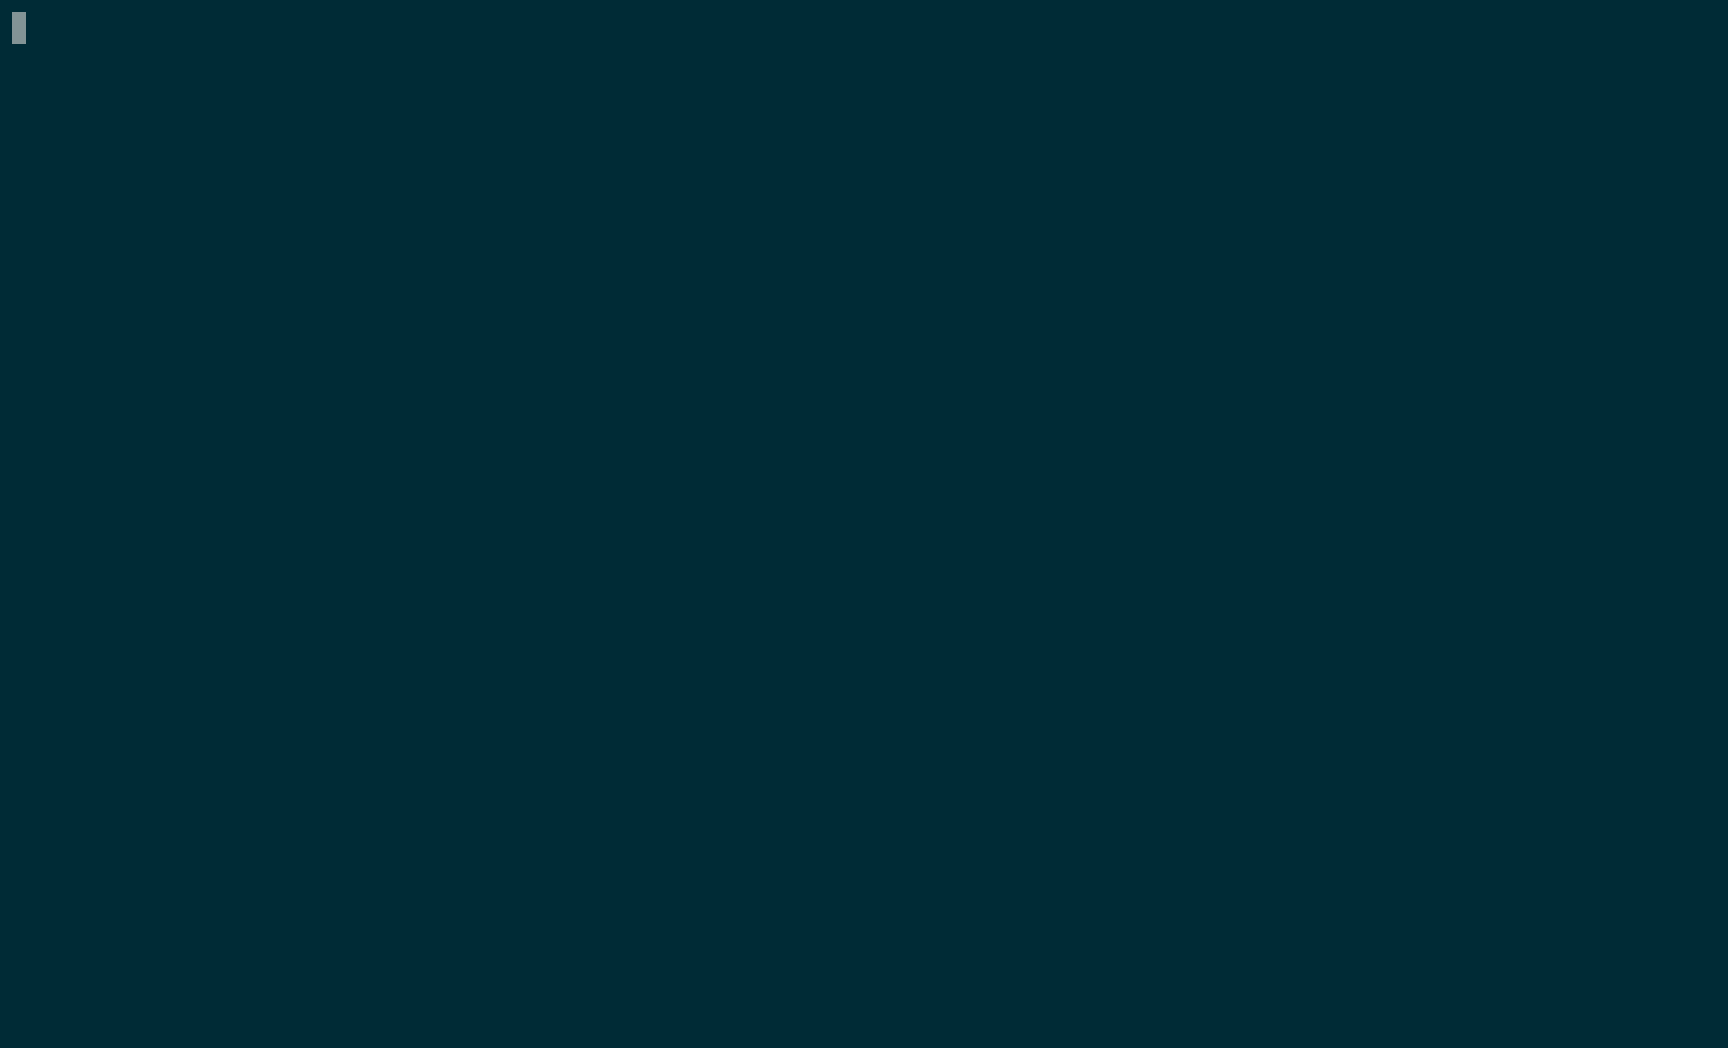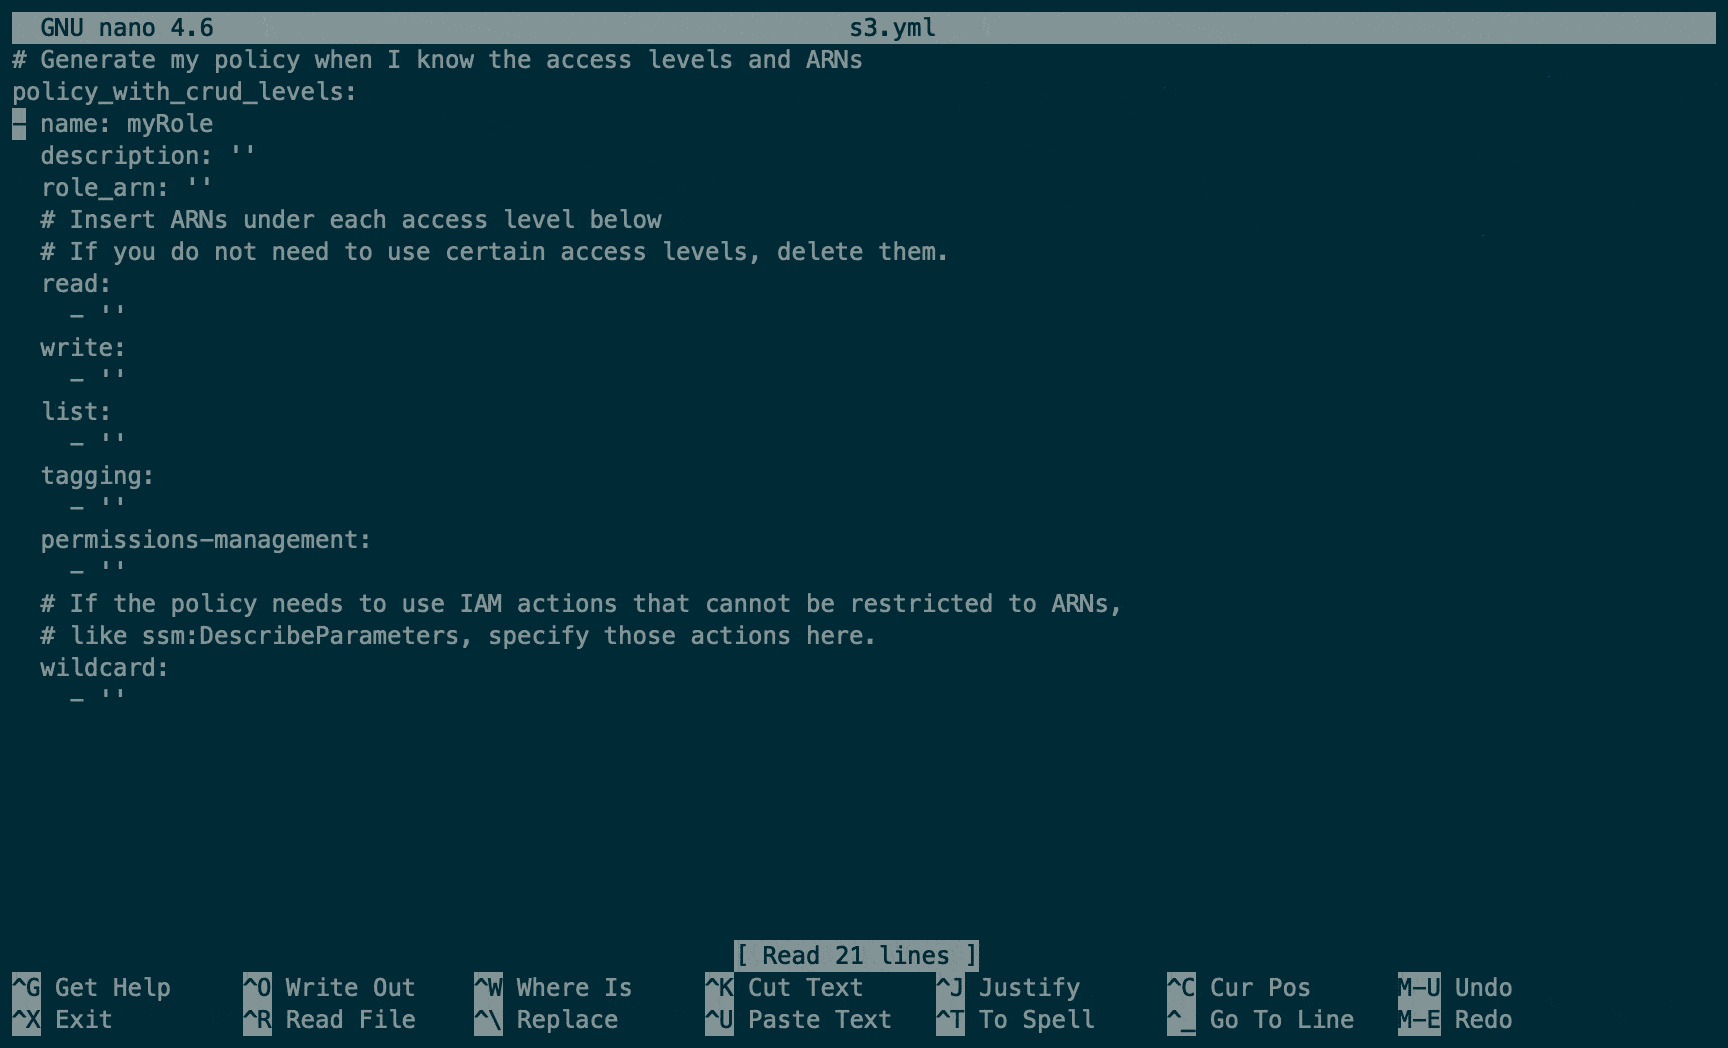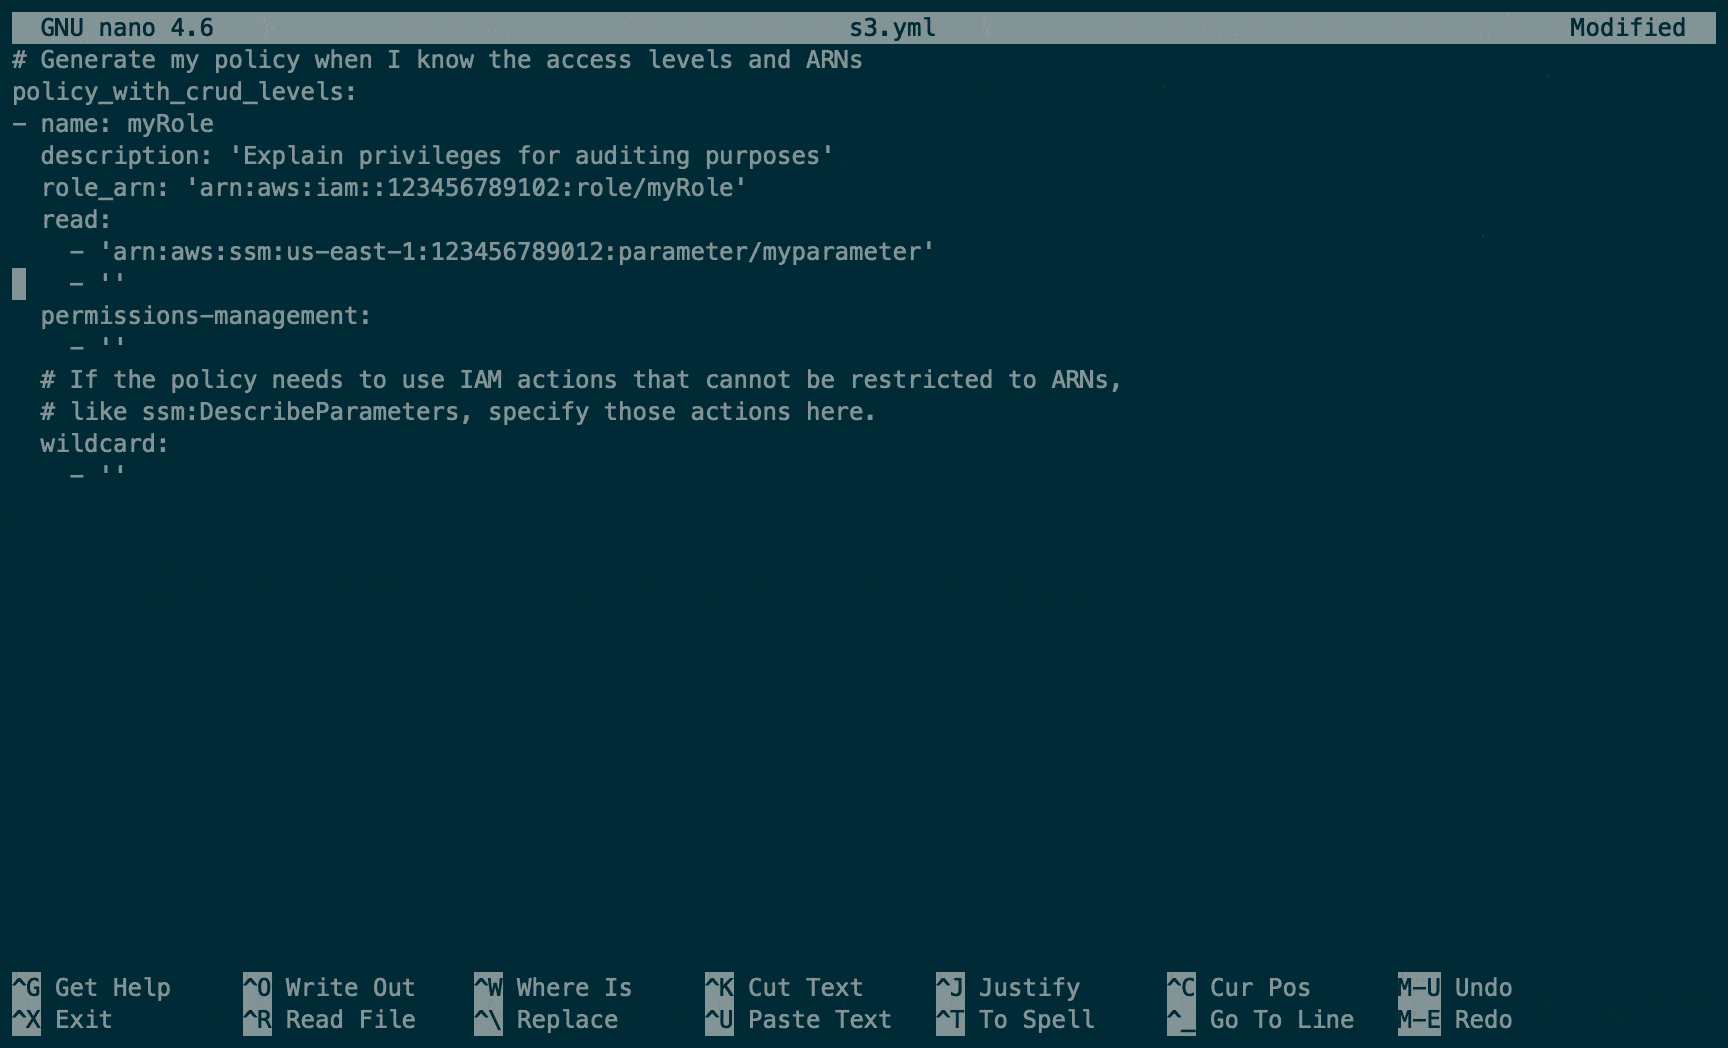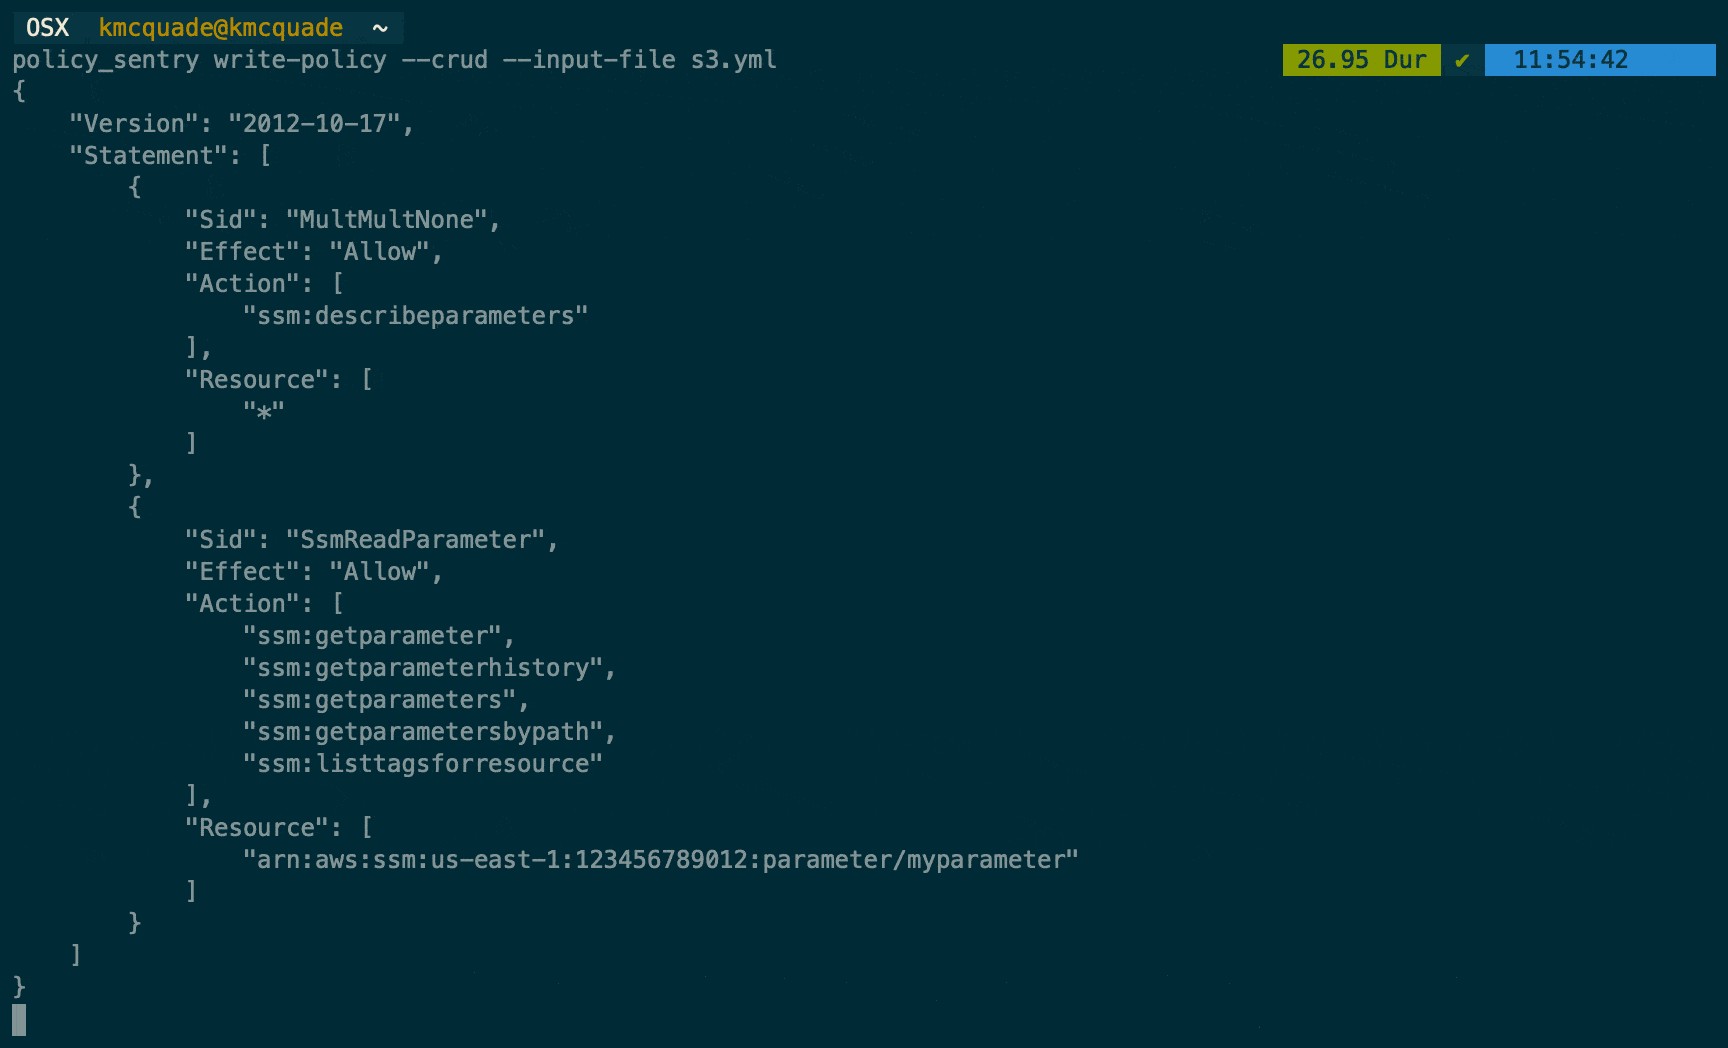
 salesforce/policy_sentry
리소스 ARN 및 액세스 수준을 기반으로 최소 권한 AWS IAM 정책을 생성하여 클라우드 인프라를 위한 보안 정책 생성을 자동화합니다.
 bytedance/elkeid
Elkeid는 호스트, 컨테이너, K8s, 서버리스 등 다양한 워크로드의 보안 요구 사항을 충족할 수 있는 오픈 소스 솔루션입니다. 이는 ByteDance의 내부 모범 사례에서 파생되었습니다.
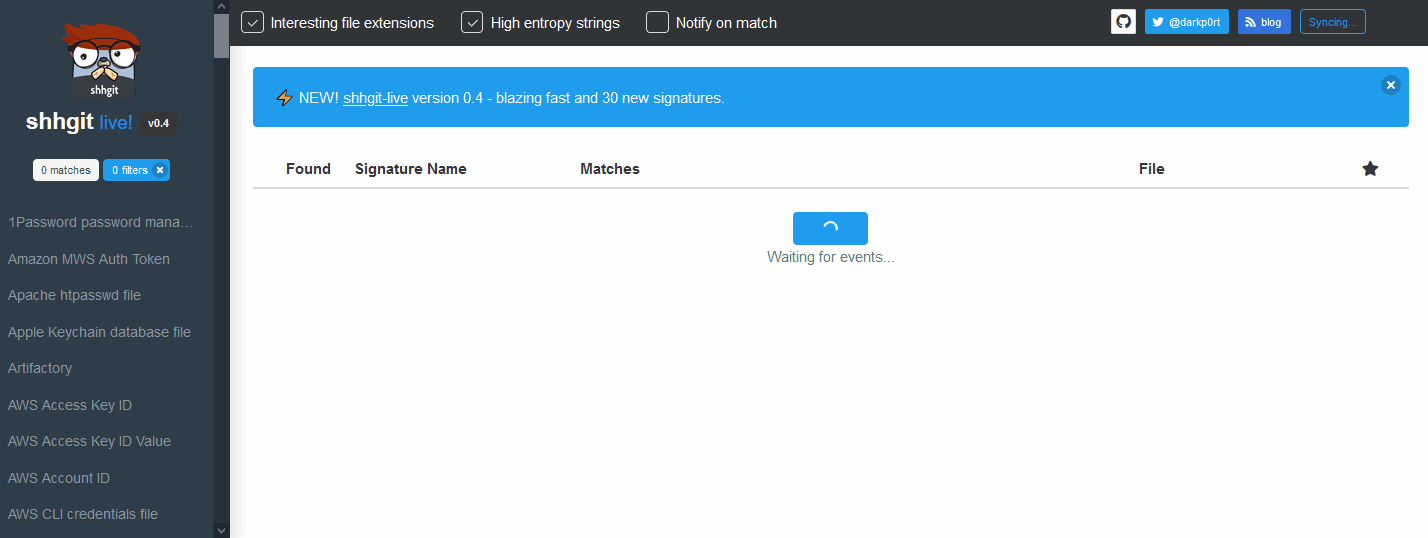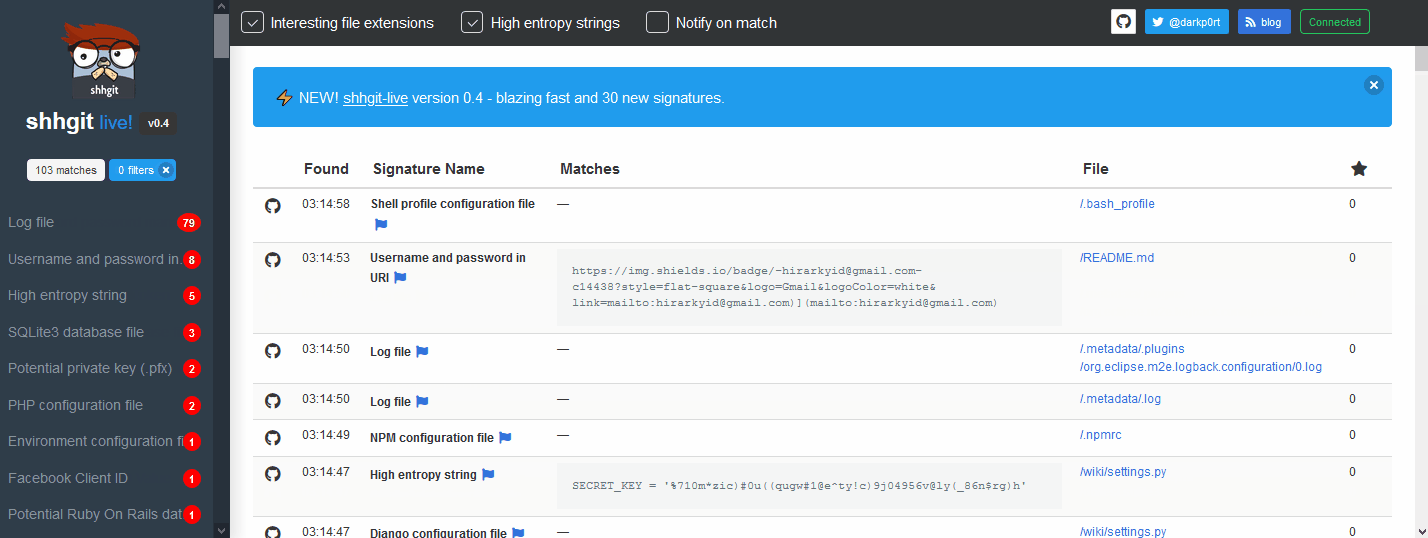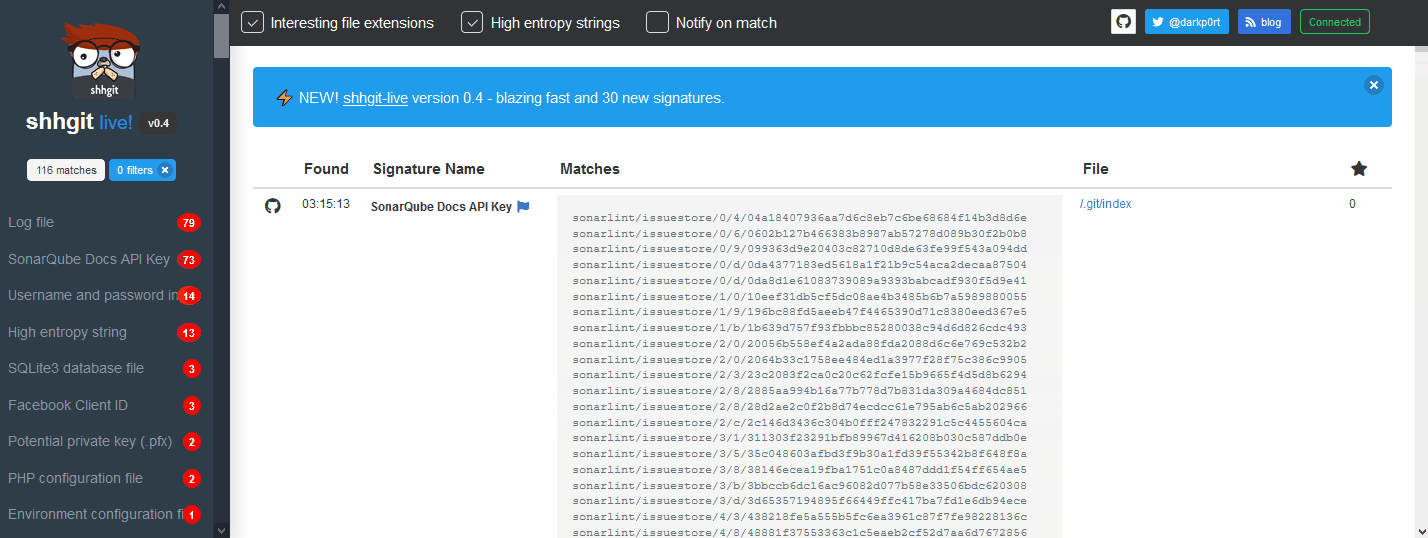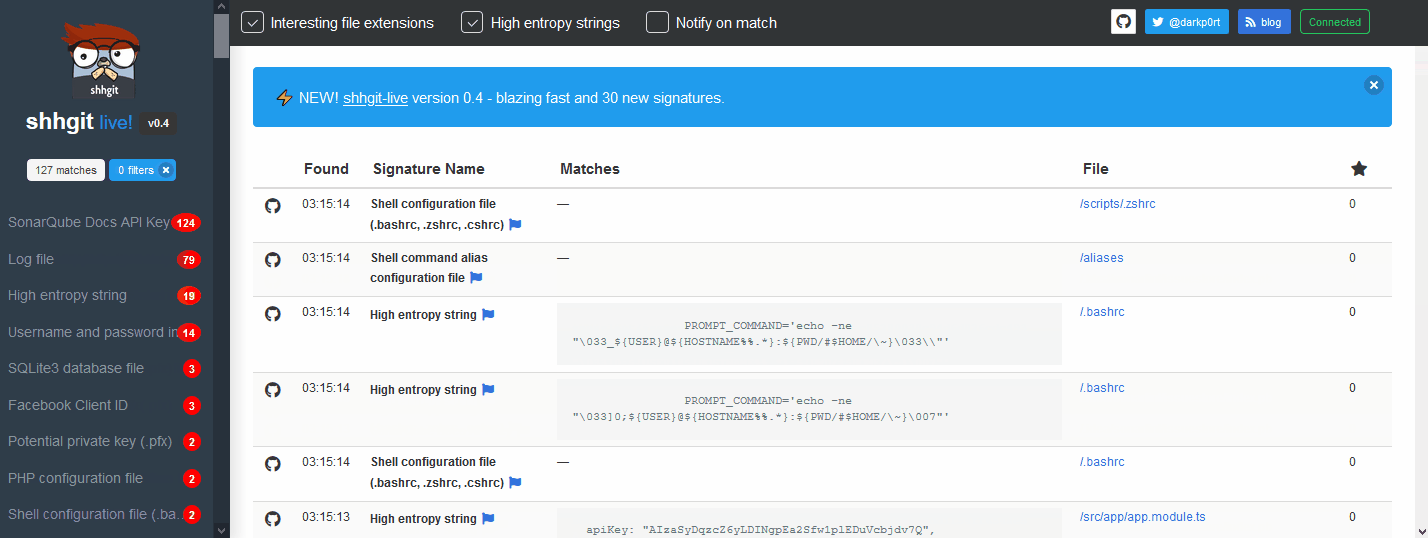 eth0izzle/shhgit
Ah shhgit! 코드에서 비밀을 찾으세요. GitHub, GitLab 및 Bitbucket 저장소의 비밀 탐지.
 alexei-led/pumba
컨테이너용 카오스 테스팅, 네트워크 에뮬레이션 및 스트레스 테스팅 도구
 baidu/openrasp
런타임 애플리케이션 자체 보호 엔진으로, 애플리케이션 서버에 후킹하여 악성 데이터베이스 쿼리, 파일 작업, 네트워크 요청을 모니터링하고 차단합니다.
 stackrox/stackrox
StackRox Kubernetes Security Platform은 컨테이너 환경의 위험 분석을 수행하고, 가시성 및 런타임 알림을 제공하며, 환경을 강화하여 사전에 보안을 개선하기 위한 권장 사항을 제공합니다.
 aikidosec/safe-chain
Protect against malicious code installed via npm, yarn, pnpm, npx, pnpx, pip, uv and poetry with Aikido Safe Chain. Free to use, no tokens required.
 kubeshop/testkube
☸️ AI 기반 엔지니어링 팀을 위한 오픈 테스팅 플랫폼
 deepfence/secretscanner
:unlock: :unlock: 컨테이너 이미지와 파일 시스템에서 비밀과 비밀번호를 찾습니다 :unlock: :unlock:
 pyupio/safety
Python 의존성에서 알려진 보안 취약점을 검사하고, 발견된 취약점에 대한 적절한 해결 방법을 제안합니다.
 google-github-actions/run-gemini-cli
GitHub Action에서 Gemini CLI를 호출합니다.
 knostic/openant
Knostic의 OpenAnt는 검증된 보안 결함을 사전에 찾아내고 오탐(false positive)과 미탐(false negative)을 모두 최소화하도록 방어자를 돕는 선도적인 오픈 소스 LLM 기반 취약점 발견 제품입니다. 1단계는 탐지합니다. 2단계는…
 pypa/pip-audit
Python 환경, requirements 파일 및 종속성 트리를 감사하여 알려진 보안 취약점을 찾고 자동으로 수정할 수 있습니다.
 zegl/kube-score
Kubernetes 객체 분석 및 안정성과 보안 향상을 위한 권장 사항을 제공합니다. kube-score는 Kubernetes YAML 및 Charts에서 다운타임과 버그를 사전에 방지합니다. Kubernetes를 위한 정적 코드 분석 도구입니다.
 goodwithtech/dockle
보안을 위한 컨테이너 이미지 린터, 모범 사례 도커 이미지 구축 지원, 간편한 시작
 bridgecrewio/terragoat
의도적으로 취약하게 만든 Terraform 인프라로, AWS, Azure, GCP 전반의 클라우드 설정 오류 탐지 및 DevSecOps 실무를 학습하기 위한 것입니다.








