
 #1
Security integration in CI/CD pipelines, shift-left, and DevOps security automation tools.
Kitploit 추천
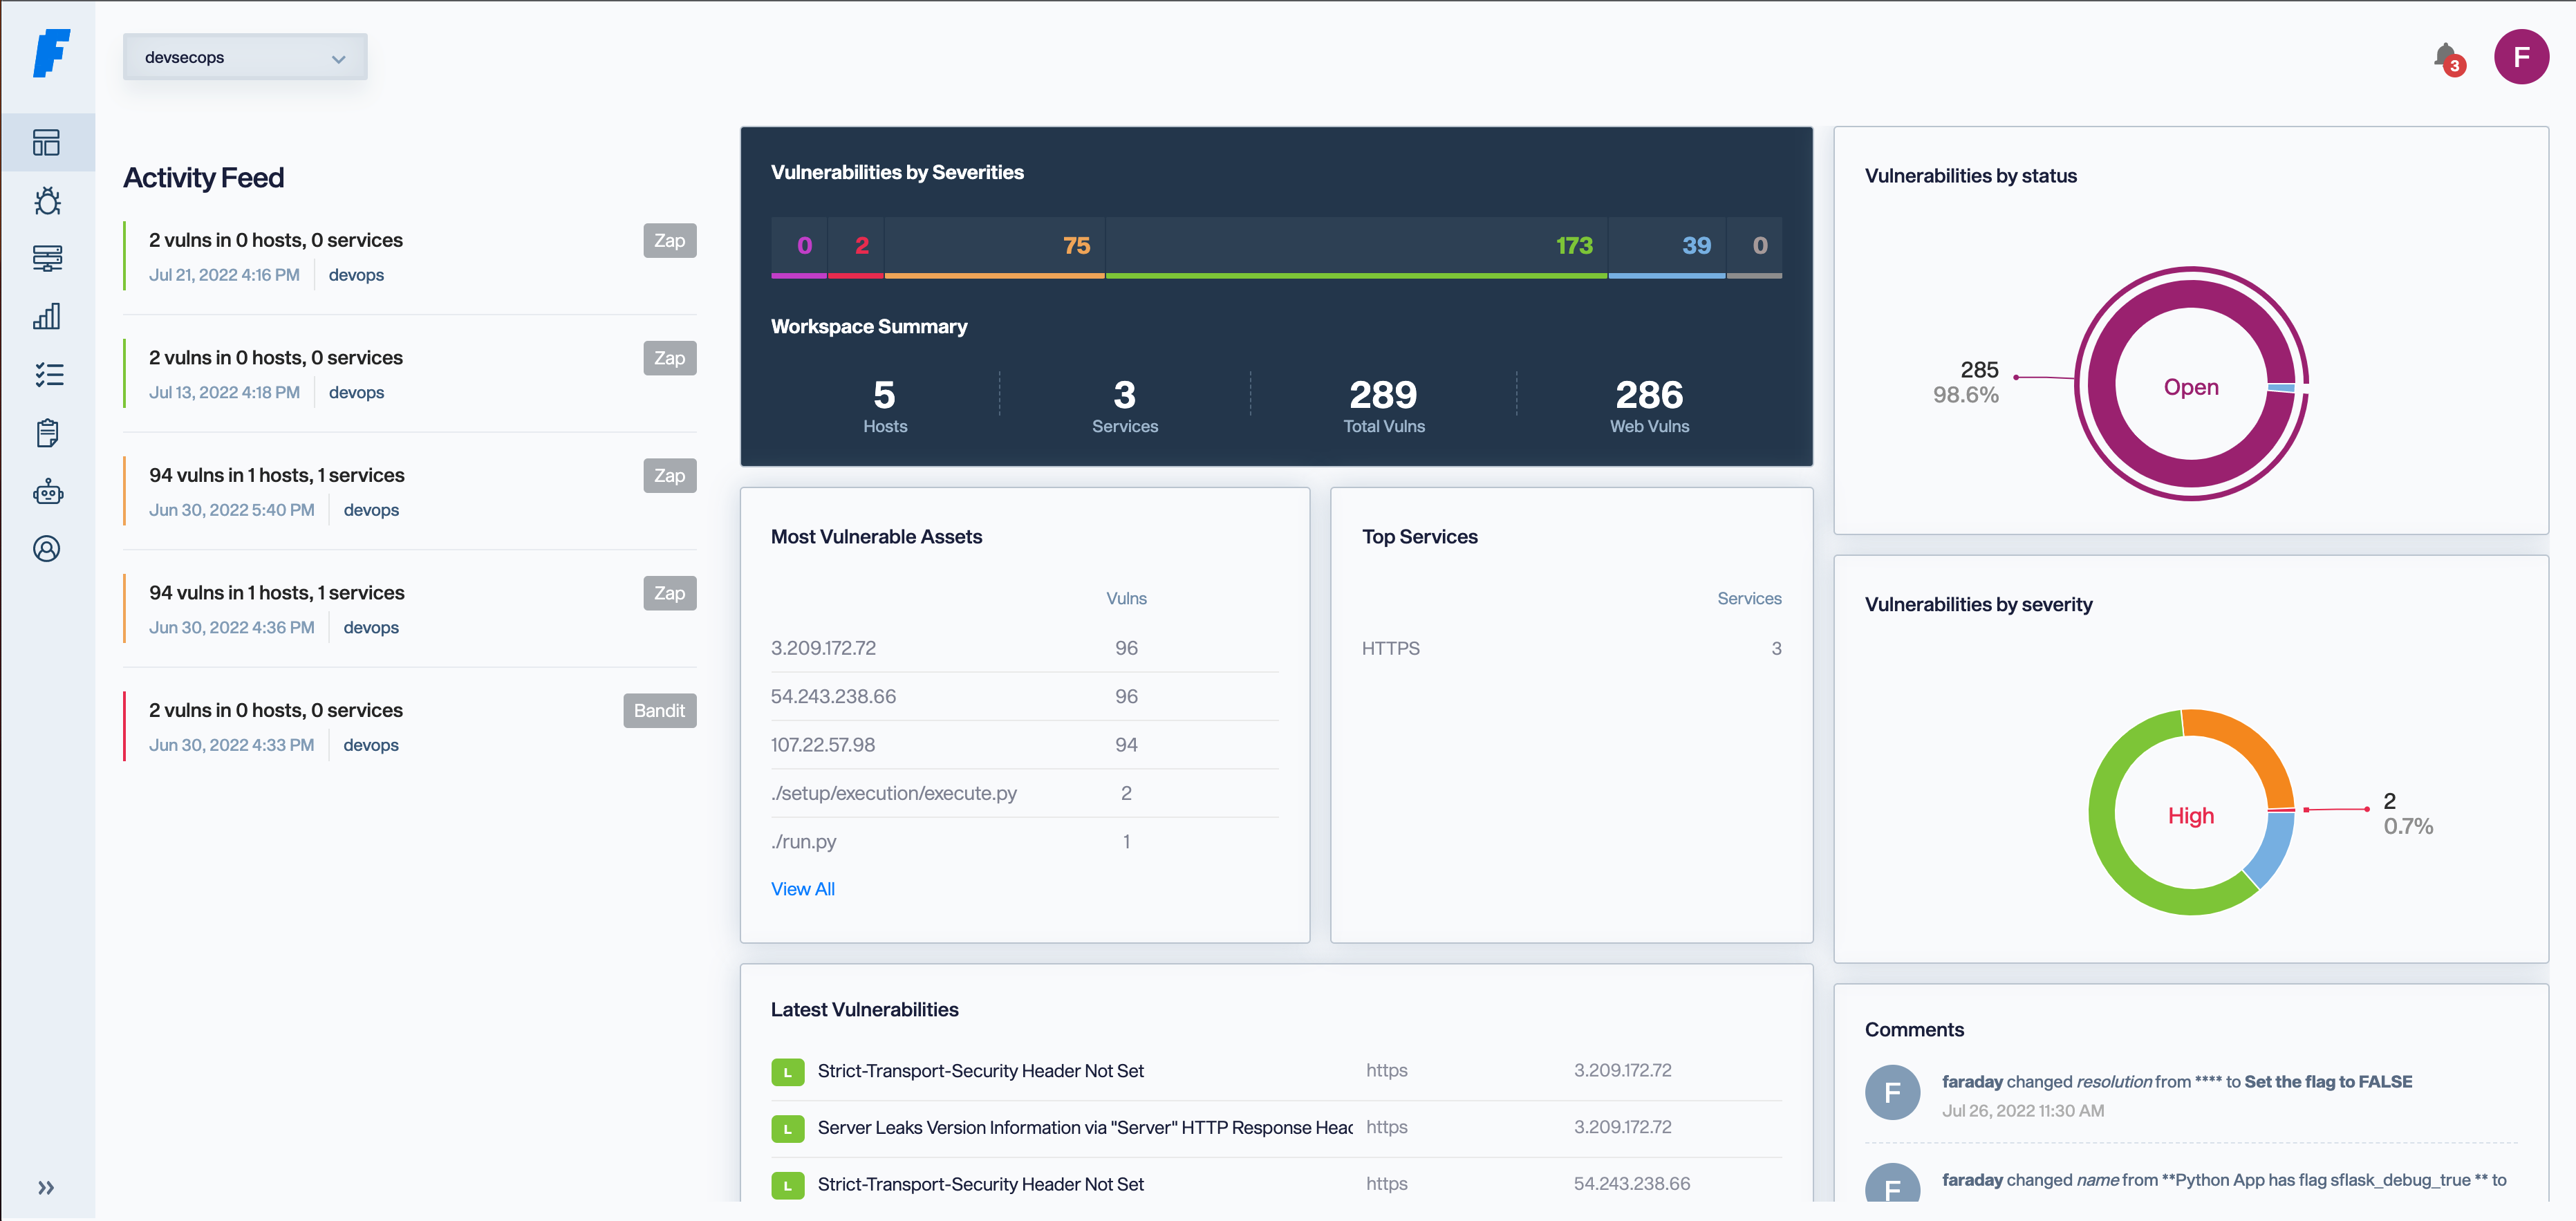
 infobyte/faraday
공격적 보안, 취약점 관리, 자율 펜테스팅을 위한 오픈소스 및 AI 기반 사이버보안 도구. 라틴 아메리카의 해커들이 만들고 전 세계에서 사용됩니다.
 presidentbeef/brakeman
Ruby on Rails 애플리케이션을 위한 정적 분석 보안 취약점 스캐너
 1n3/sn1per
자동화된 침투 테스트 및 공격 표면 관리 플랫폼. 정찰, 스캔, 익스플로잇, 보고 - 600개 이상의 익스플로잇, 90개 이상의 통합, 10K개 이상의 탐지.
 firezone/firezone
WireGuard 기반 제로 트러스트 접속 플랫폼으로, 세분화된 정책 제어, SSO 인증, 감사 로깅을 통해 기업 네트워크에 안전한 피어 투 피어 원격 접속을 제공합니다.

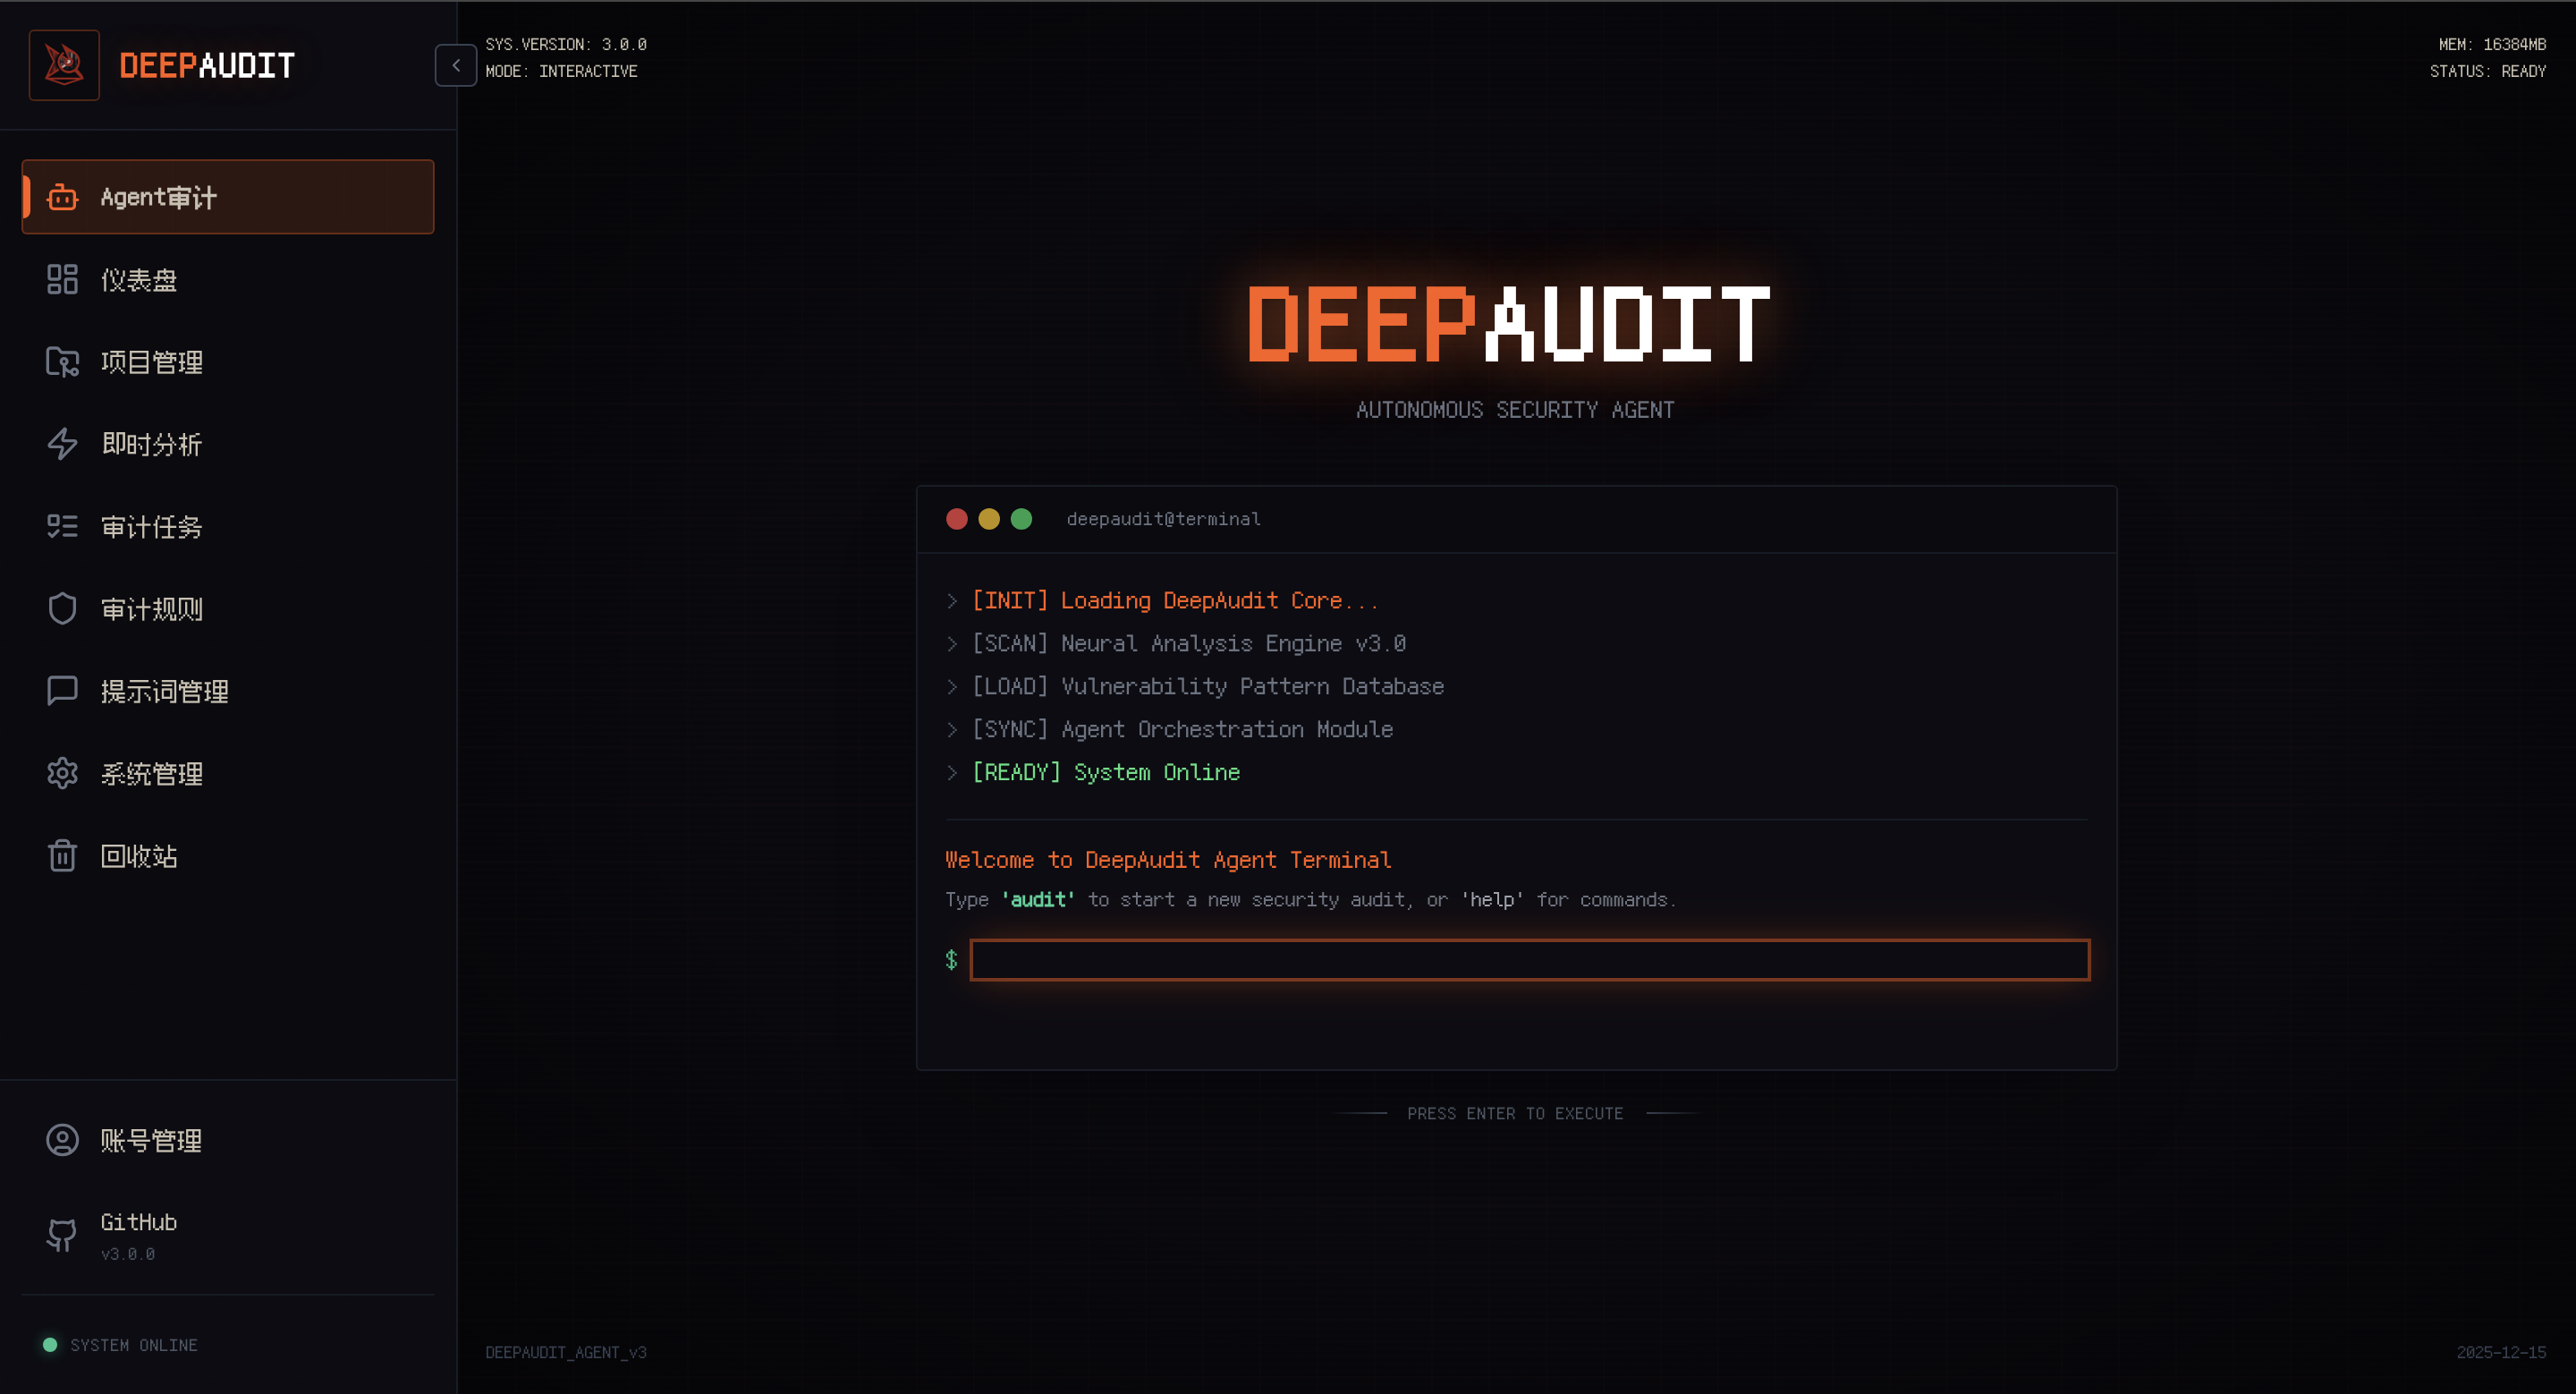 lintsinghua/deepaudit
DeepAudit: 누구나 소유할 수 있는 AI 해커 팀, 취약점 탐색을 누구나 쉽게 할 수 있게 합니다. 국내 최초 오픈소스 코드 취약점 탐색 다중 에이전트 시스템. 초보자도 원클릭 배포 및 실행 가능, 자율 협업 감사 + 자동화 샌드박스 PoC 검증. Ollama…
 chaosblade-io/chaosblade
An easy to use and powerful chaos engineering experiment toolkit.(알리바바가 오픈소스로 공개한 간단하고 사용하기 쉬우며 강력한 카오스 엔지니어링 실험 주입 도구)
 microsoft/agent-governance-toolkit
자율 AI 에이전트를 위한 정책 시행, 제로 트러스트 신원, 실행 샌드박싱 및 감사 로깅. OWASP Agentic Top 10의 10/10을 결정론적이고 실패 시 폐쇄(fail-closed) 거버넌스로 포괄합니다.
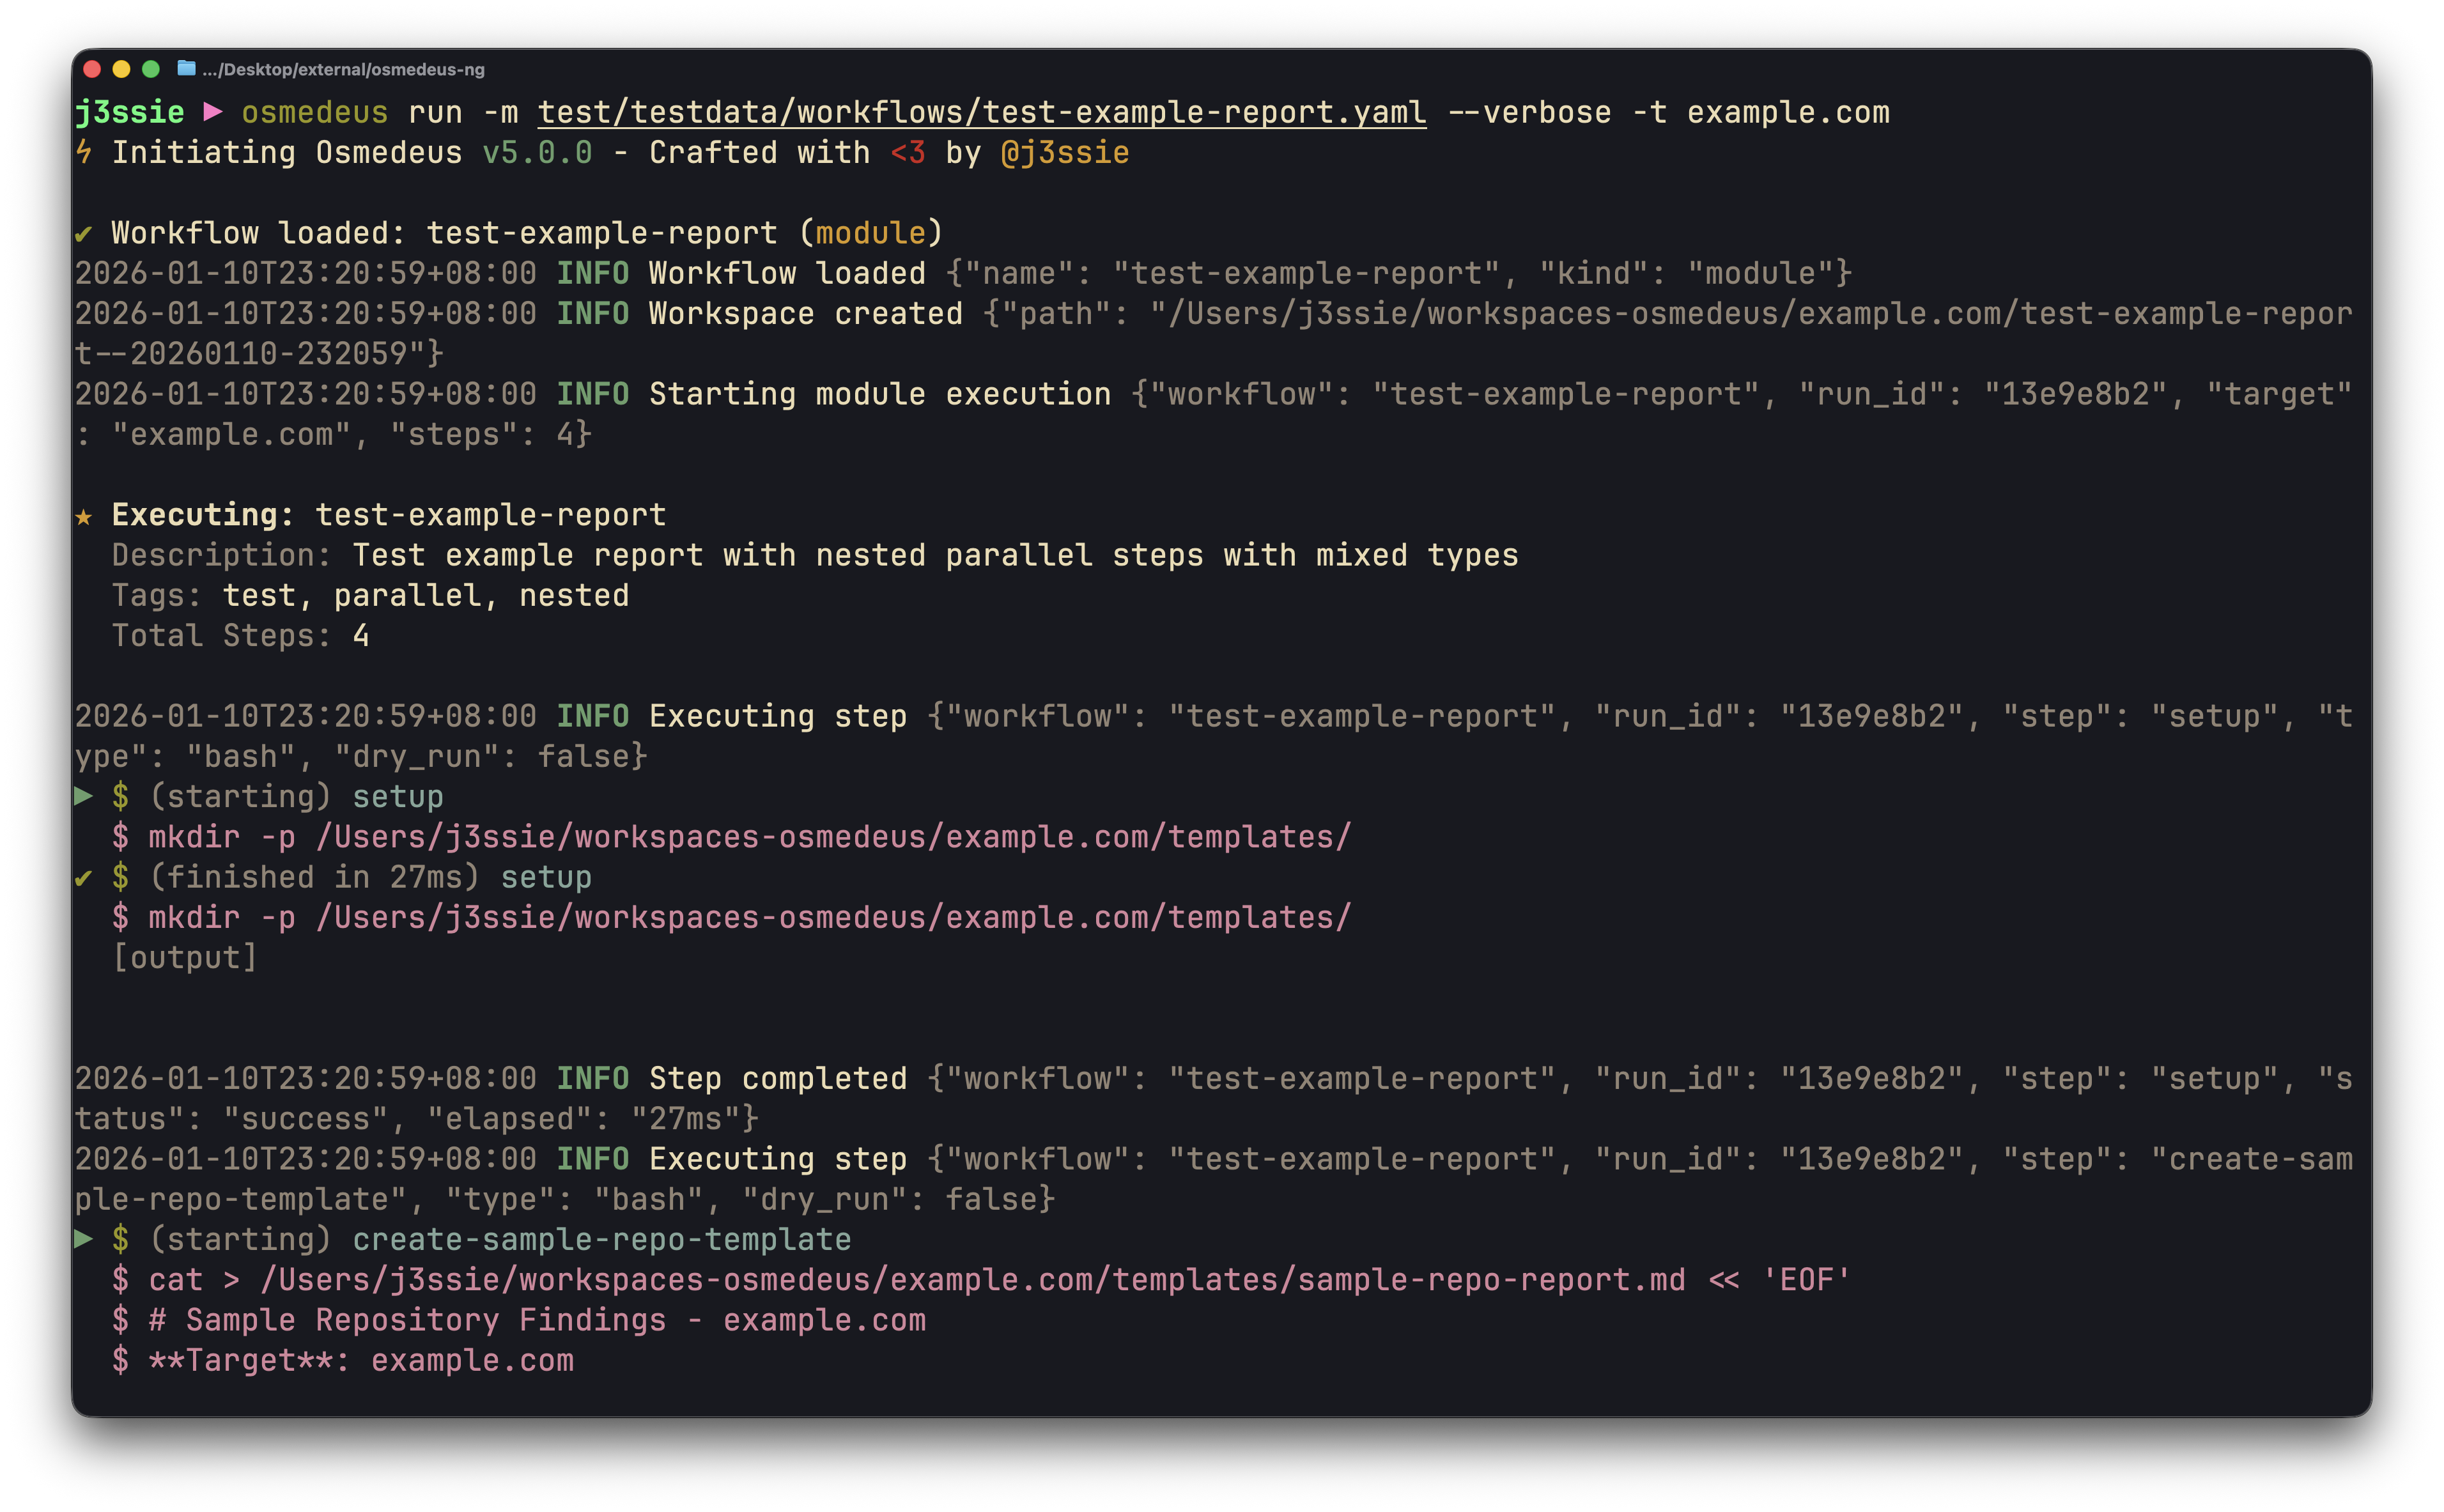
 sigstore/cosign
컨테이너 및 바이너리를 위한 코드 서명 및 투명성
 ossf/scorecard
OpenSSF Scorecard - 오픈소스 보안 건강 지표
 snyk/cli
Snyk CLI는 프로젝트의 보안 취약점을 스캔하고 모니터링합니다.
 opnsense/core
OPNsense GUI, API 및 시스템 백엔드
 google/clusterfuzz
확장 가능한 퍼징 인프라로, 커버리지 기반 엔진(libFuzzer, AFL, Honggfuzz)을 사용하며, 자동 충돌 중복 제거, 버그 등록, 회귀 이분 탐색을 통해 보안 및 안정성 문제를 찾아냅니다.
 dev-sec/ansible-collection-hardening
이 Ansible 컬렉션은 Linux, SSH, nginx, MySQL을 위한 실전 검증된 보안 강화를 제공합니다.
 cloudquery/cloudquery
클라우드 구성 및 보안 데이터를 위한 데이터 파이프라인입니다. 클라우드 자산 인벤토리, CSPM, FinOps 및 취약점 관리 솔루션을 구축합니다. AWS, Azure, GCP 및 70개 이상의 클라우드 및 SaaS 소스에서 추출합니다.
 devsecops/awesome-devsecops
커뮤니티 실험과 기여를 통해 얻은 권위 있는 devsecops 도구 목록입니다.
 microsoft/azurelinux
강화된, Azure에 최적화된 Linux 배포판으로, Fedora 소스에서 빌드되었으며 RPM 패키징, 공급망 보안, 클라우드 네이티브 워크로드를 위한 선언적 구성을 갖추고 있습니다.








