#1

 iulianvostrut/contexthound
LLM 프롬프트 인젝션, 데이터 유출, 탈옥(jailbreak), 안전하지 않은 에이전트/도구 취약점을 코드베이스에서 스캔하는 정적 분석 CLI입니다. 완전히 오프라인으로 실행되며, CI/CD와 통합되고, 콘솔, JSON, SARIF 보고서를 출력합니다.
 codesource/copyfail-check
보관됨, codesource/cve-check로 이동됨. Linux 시스템에서 CVE-2026-31431(Copy Fail) 노출 및 완화 조치를 탐지하는 셸 스크립트: 커널 확인, 모듈 상태, 부팅 매개변수, AF_ALG 도달 가능성, 배포판 패치 상태.
 nu0l/nginx-rift
CVE-2026-42945 NGINX 힙 오버플로 취약점 스캔 및 검증 도구
 xiaoqimikko/spring-cvss-check
Java 아티팩트와 소스를 스캔하여 Spring/Tomcat CVE를 탐지하고, 공급업체와 NVD의 CVSS 점수를 비교하며, 악용 가능성 조건을 검증하고, Maven Central에 수정 버전이 존재하는지 확인합니다.
 heroku/heroku-cve-2013-0269
Heroku 앱 전체에서 취약한 버전의 JSON gem을 검사하세요.

 leitwacht/leitwacht
Leitwacht control plane — runtime security for GitLab Runner CI/CD: policy authoring, multi-tenancy, audit, GitLab integration
 moderneinc/rewrite-cve-2026-22732
OpenRewrite 레시피로, Content-Length 헤더 오용을 식별하고 즉시 헤더 작성 구성을 생성하여 Spring Security 헤더 억제(CVE-2026-22732)를 탐지하고 수정합니다.
 squid-protocol1/gitgalaxy
AST 없는 휴리스틱 지식 그래프 엔진으로, 심층 리포지토리 인텔리전스와 제로 트러스트 보안 스캐닝을 제공합니다. GitLab CI/CD 구성 요소로 통합되어 악성 코드를 차단하고 SARIF 텔레메트리를 GitLab Security Dashboard로 내보냅니다.
 knqyf263/go-mal-pkgs
go.sum의 체크섬을 원본 소스 코드와 대조하여 악성 Go 패키지를 탐지하는 보안 도구
 g0dse11/detecttrace
보안 탐지를 처음부터 끝까지 추적하고 최초로 실패한 단계를 식별하는 오픈소스 탐지 엔지니어링 도구입니다.
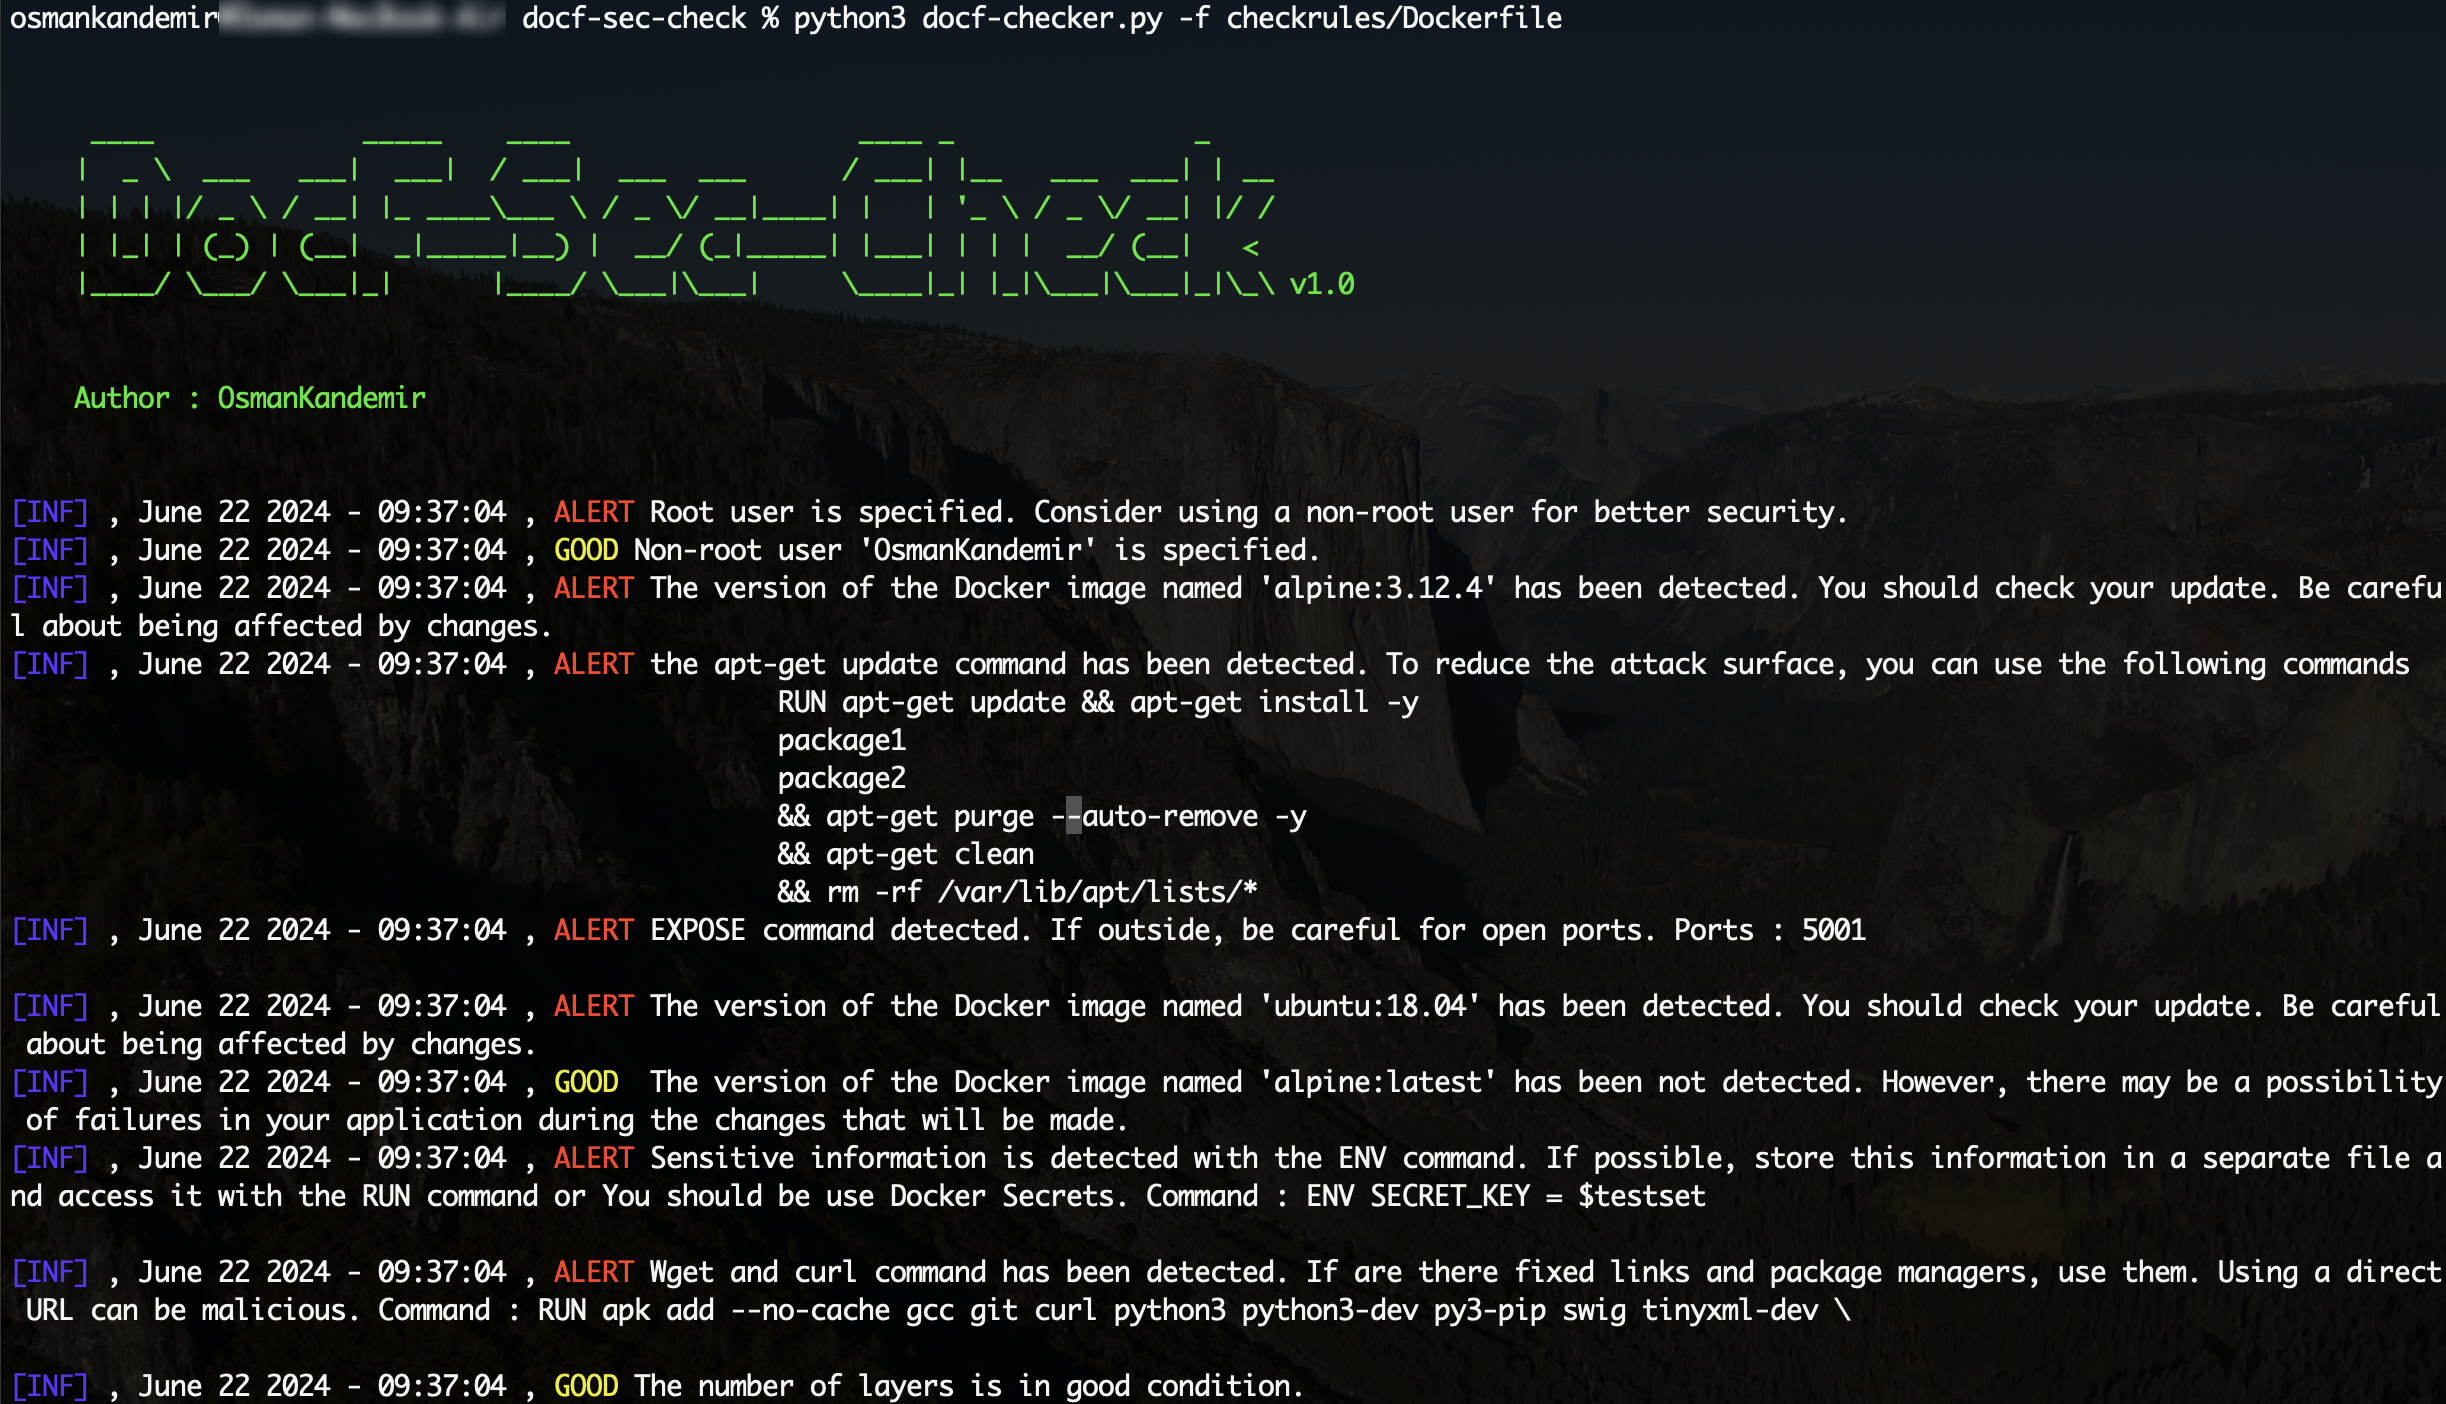 osmankandemir/docf-sec-check
Dockerfile의 안전하지 않은 명령어와 구성 문제를 스캔하여 컨테이너 빌드를 강화하기 위한 실행 가능한 보안 알림을 제공하는 정적 분석 도구입니다.
 studiomeyer-io/mcp-stdio-shellguard
Defense-in-depth bundle for MCP stdio servers: drop-in guardExec/guardSpawn wrappers, AST audit CLI, reference MCP server. Closes the Ox-Security…
 aquasecurity/trivy-module-wordpress
Trivy WordPress용 예제 모듈
 d0rb/shellscope
Plex2Shell 및 php2shell에 대한 방어적 노출 감사 도구 — 공격자가 찾기 전에 먼저 자신의 취약점을 찾으세요.
 irgoncalves/f5-waf-quick-patch-cve-2021-44228
이 도구는 F5 WAF에 사용자 정의 서명 세트를 생성하고 차단 모드로 정책에 적용합니다.
 williavs/nextjs-security-update
모든 Next.js 앱을 패치된 버전으로 일괄 업그레이드하세요 - CVE-2025-55183/55184/67779에 맞서세요