
 #1
Security integration in CI/CD pipelines, shift-left, and DevOps security automation tools.
Kitploit 추천
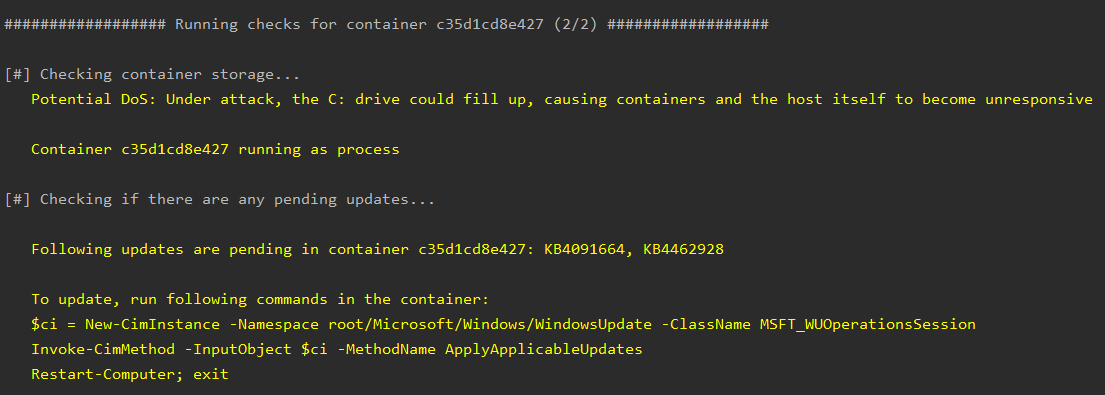
 nccgroup/whalescan
Whalescan은 Windows 컨테이너용 취약점 스캐너로, 여러 벤치마크 검사와 컨테이너의 CVE/취약한 패키지 확인을 수행합니다.
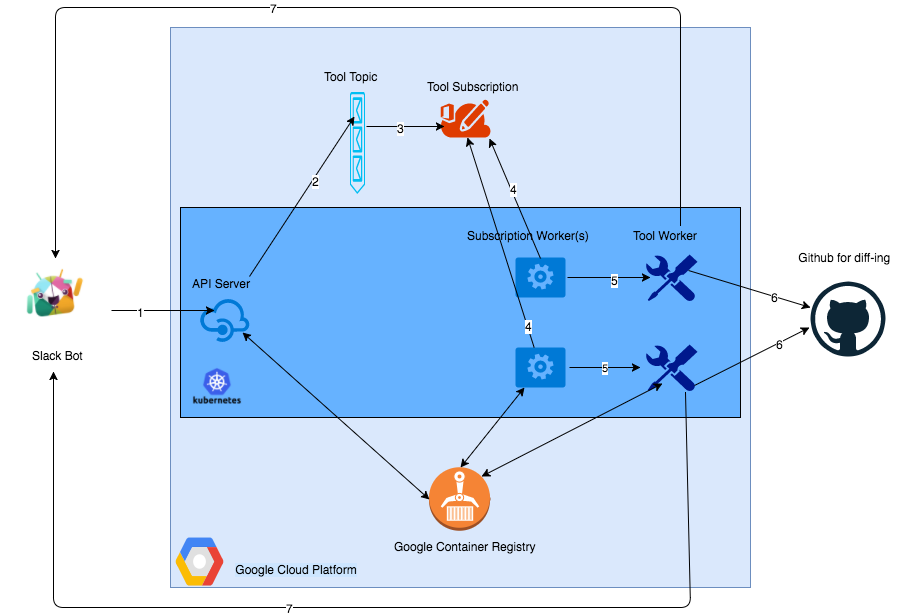 anshumanbh/kubebot
Google Cloud Platform의 Kubernetes 백엔드로 구축된 보안 테스트 Slackbot
 boringtools/git-alerts
GitHub 조직 사용자의 공개 리포지토리에서 비밀 및 민감한 파일을 탐지하고 모니터링하는 도구
 litmuschaos/chaos-operator
클라우드 네이티브 워크로드에 카오스 실험을 주입하고, 선언적 CRD를 통해 복원력 테스트와 워크로드 강화를 자동화하는 Kubernetes Operator.
 iaga-team/iaga-sentinel
암호학적으로 서명되고 재생-검증 가능한 증거 계층으로 AI 에이전트용입니다. 루프 내에서의 행동을 관장하며, Ed25519 서명된 영수증을 생성하여 해시 체인 추가 로그에 연결하고, EU AI Act Article 12 기록 보관 및 Annex IV 문서화를…
 githubsecuritylab/seclab-taskflows
웹, Android, iOS 프로젝트 전반에서 소스 코드 감사, 이슈 트리아지, 취약점 탐지를 위한 예시 AI 에이전트 작업 흐름 및 MCP 서버.
 ricccrd/dd
JIT 기반 사용자 공간 리눅스 커널로, Apple Silicon macOS에서 VM 없이 네이티브로 컨테이너를 실행합니다. 컨테이너 격리, 오버레이 이미지 및 포트 퍼블리싱을 갖춘 Drop-in Docker Engine API 대체제입니다.
 rcarmo/agentbox
Docker 기반의 샌드박스로, 코딩 에이전트를 위한 격리된 환경, 사전 설치된 에이전트 도구, 서비스 제어, 그리고 안전한 다중 세션 개발을 위한 워크스페이스 부트스트랩을 제공합니다.
 ory/talos
확장 가능한 API 키 서버로, 자격 증명을 발급, 확인, 취소하며, 세분화된 권한 토큰을 위한 토큰 파생을 지원합니다. 저지연 확인, 수평 확장, 클라우드 네이티브 배포를 지원합니다.
 traceforce/mcp-xray
MCP 서버를 위한 통합 보안 스캐너로, config, pentest, repo-scan 모드를 제공합니다. CI/CD 통합을 위한 SARIF 보고서를 생성하며, 토큰 및 LLM 분석기를 통해 비밀, 취약점, 잘못된 구성을 탐지합니다.

 ttlab-research/awesome-wazuh
🛡️Wazuh XDR/SIEM의 모든 흥미로운 주제에 관한 멋진 리스트
 lore-hex/quill-router
안전한 LLM 프록시를 위한 TrustedRouter.com 저장소
 danthegoodman1/netfence
Envoy xDS처럼, 하지만 eBPF 필터를 위한
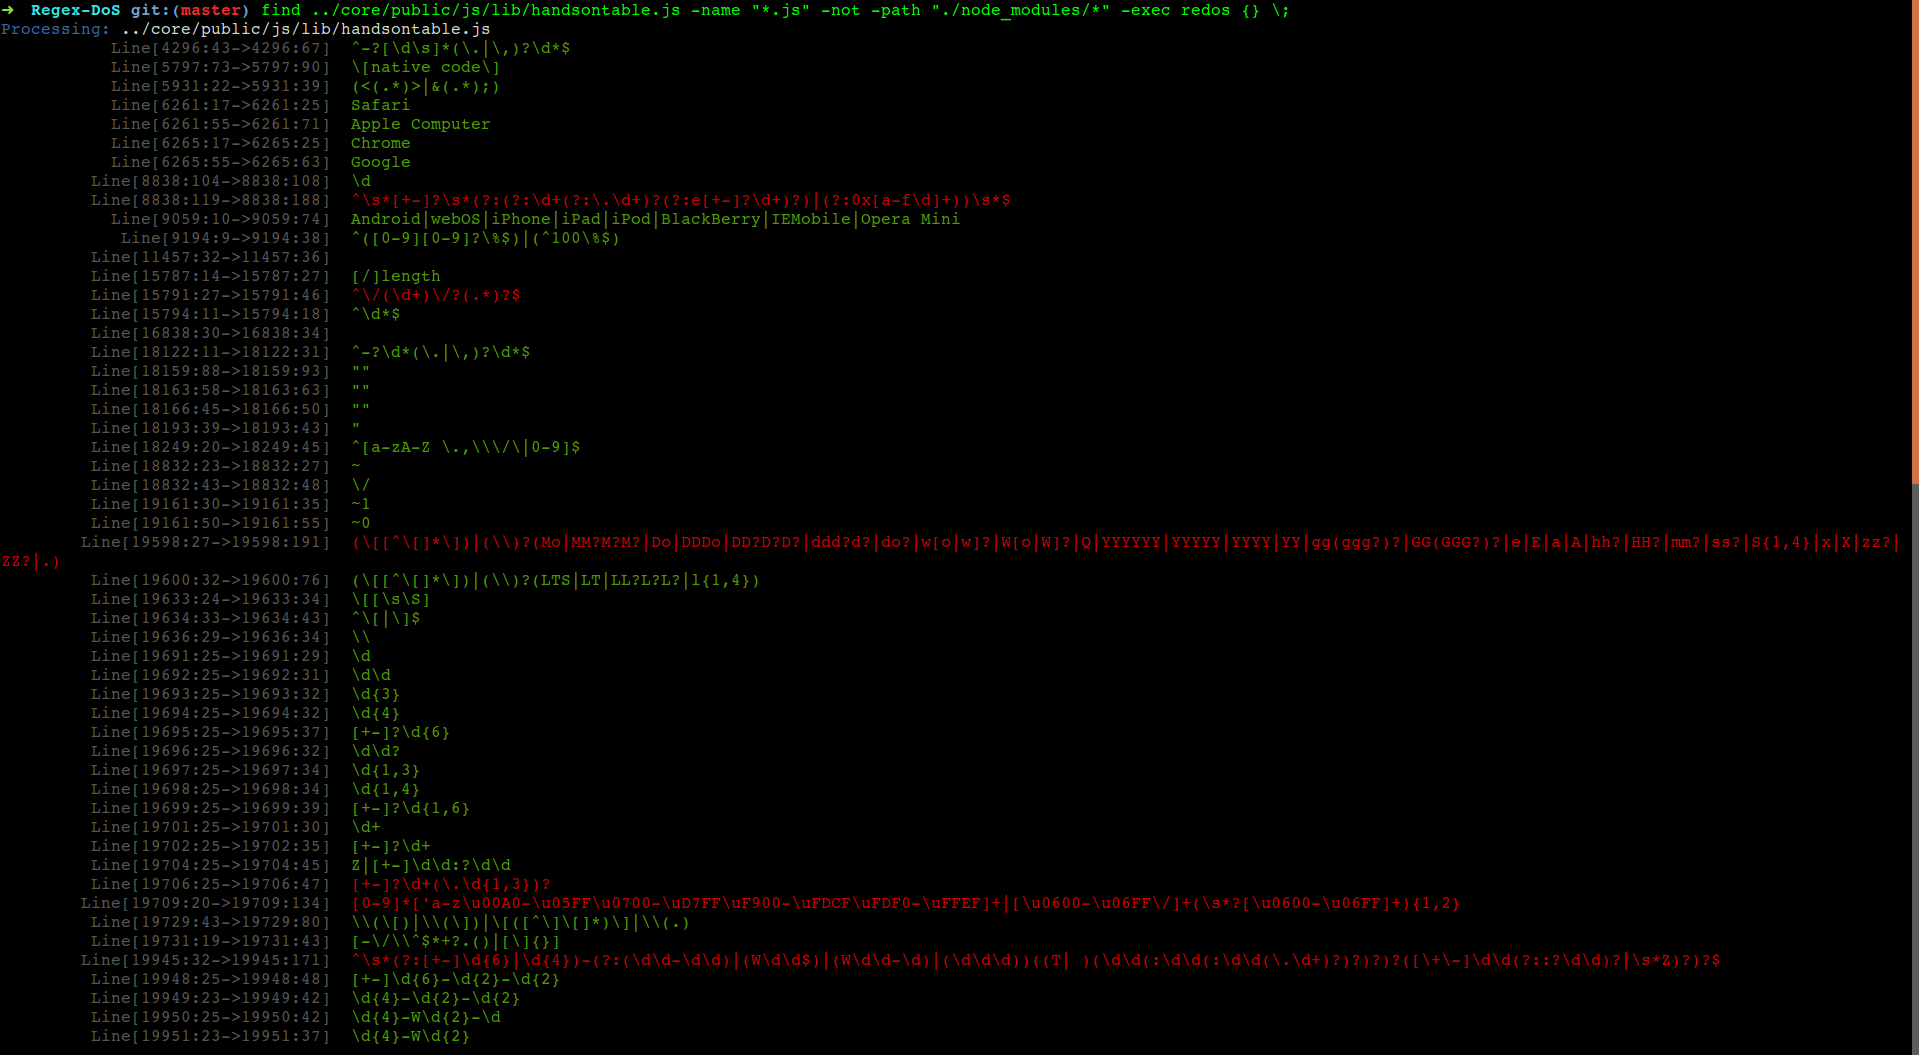 jagracey/regex-dos
:cop: :punch: RegEx 서비스 거부(ReDoS) 스캐너
 m14r41/scan4secrets
소스 코드, 웹 URL, CI/CD 전반에 걸쳐 170개 이상의 규칙으로 자격 증명과 비밀을 찾아내고, 벤더 API에 대해 검증하며, SARIF, JSONL, HTML, PDF 또는 Excel 보고서를 생성합니다.
 infobyte/faraday_plugins
Faradaysec.com용 보안 도구 보고서 파서








