#1
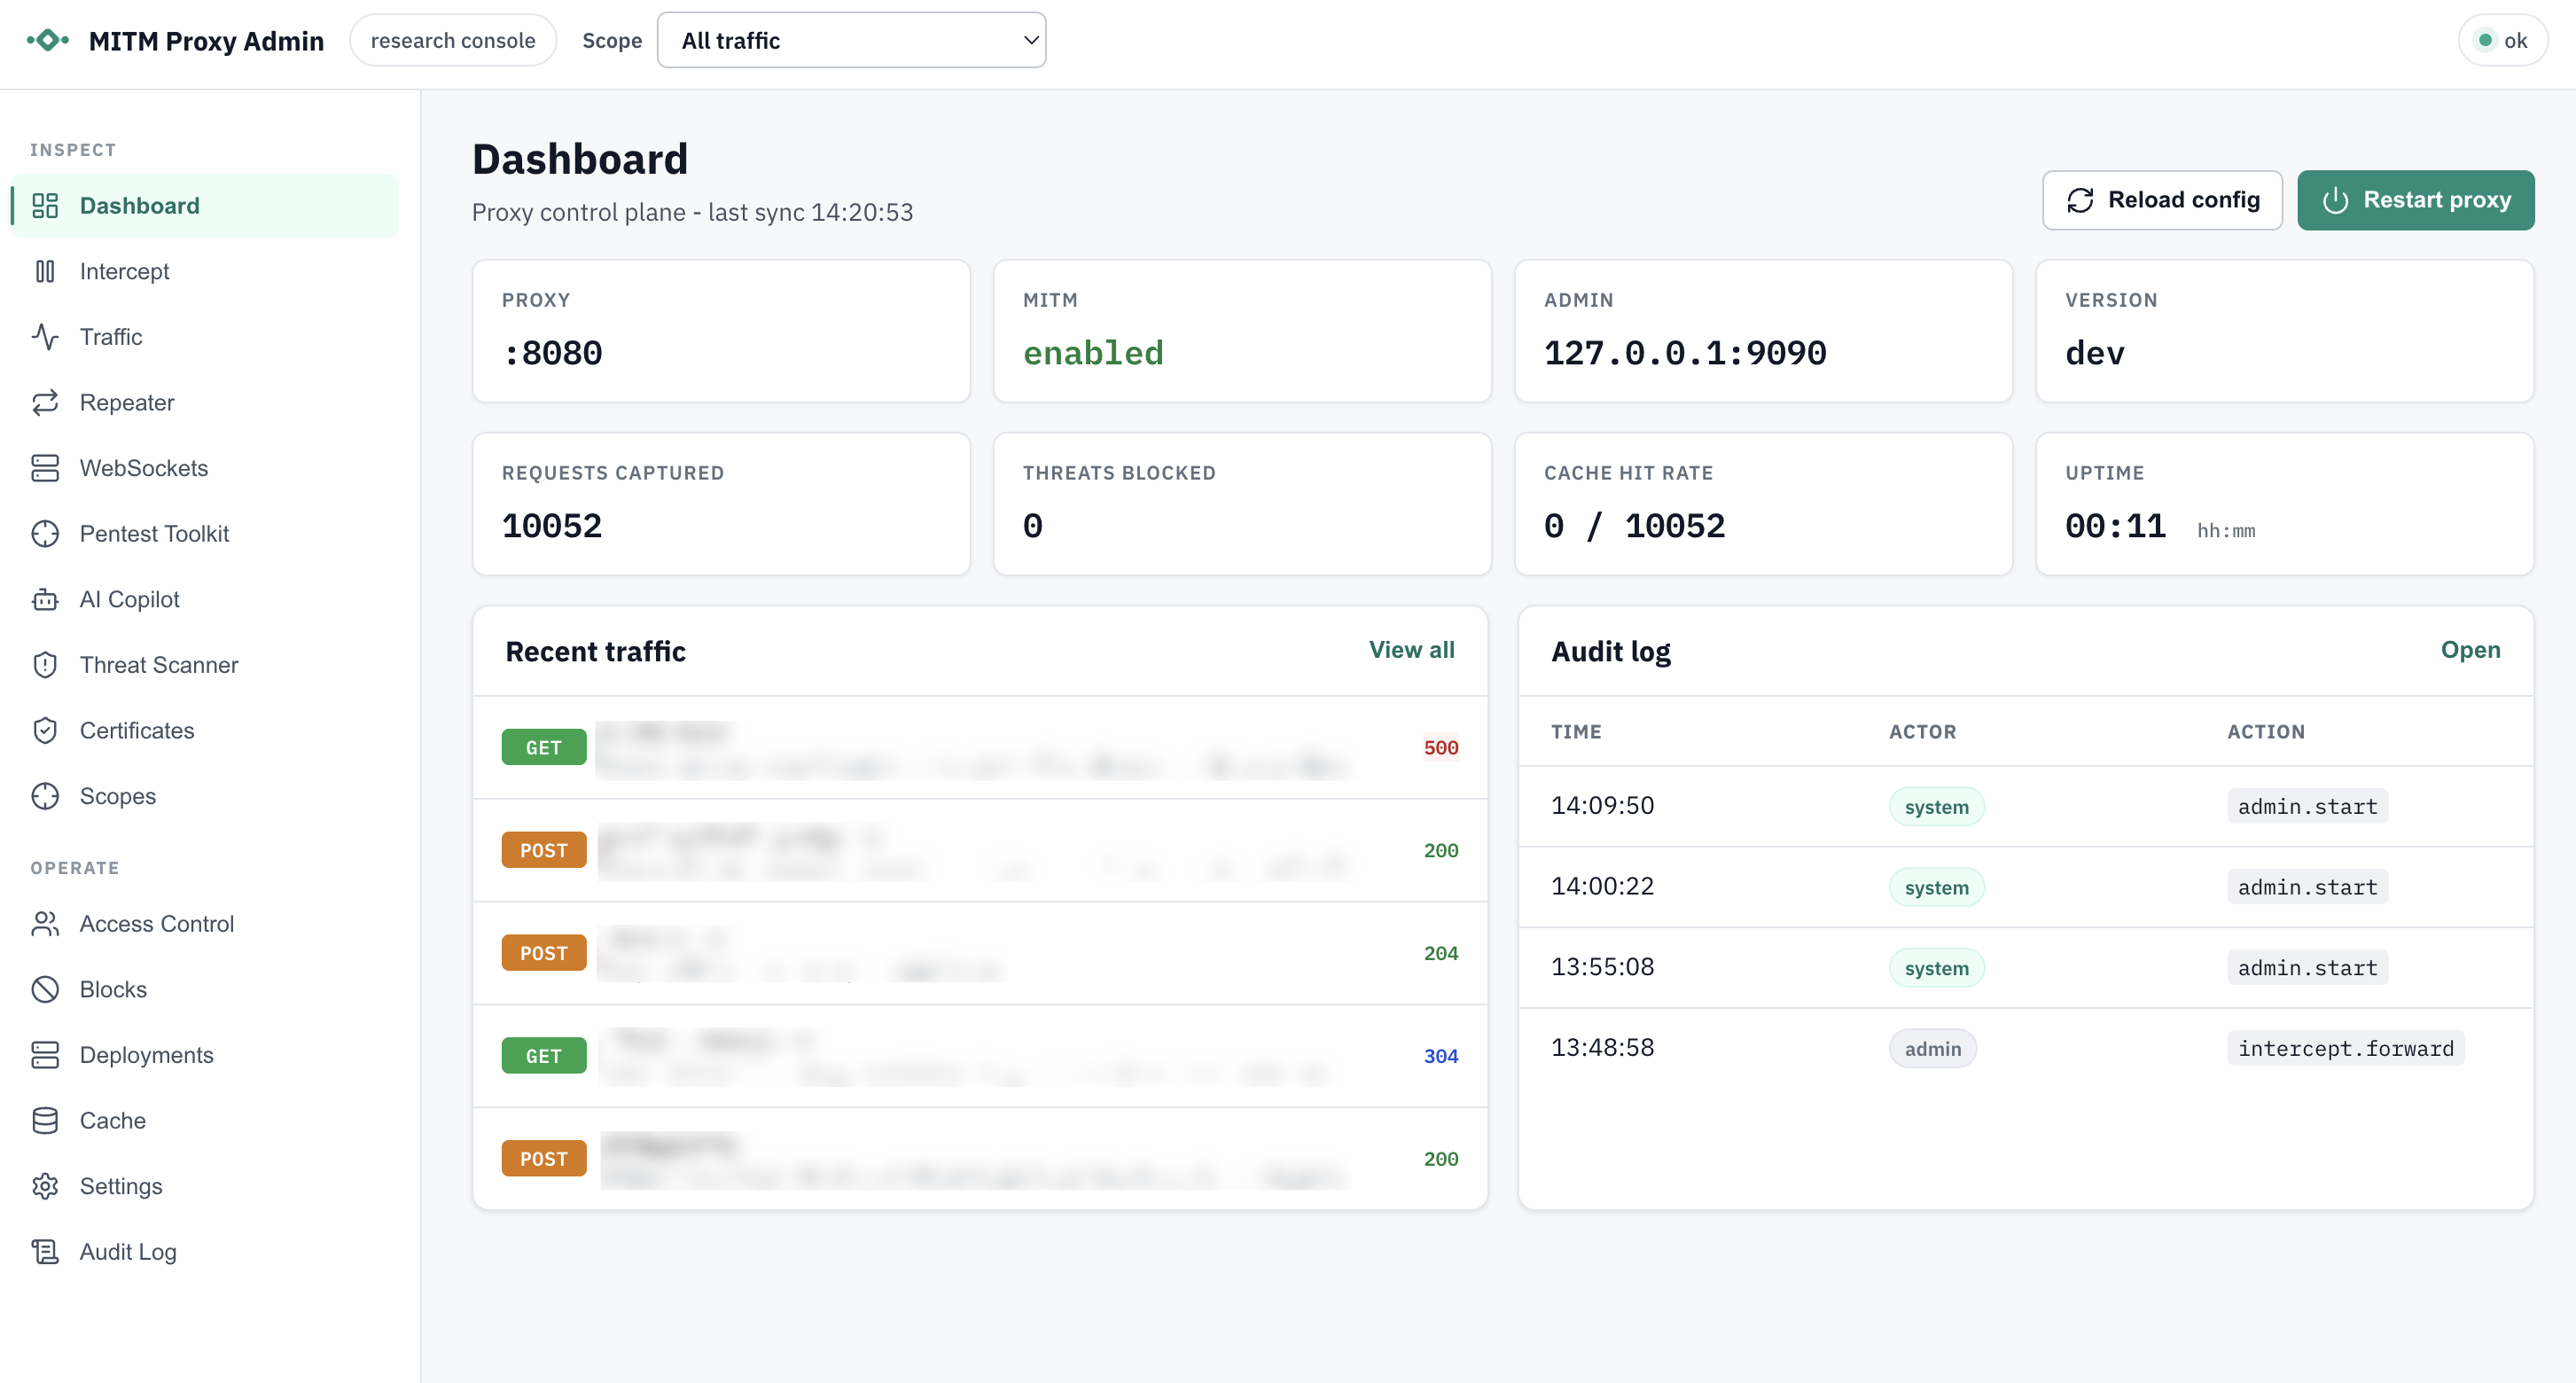
 welfordian/mitm-proxy
Go 기반 MITM HTTP/HTTPS 프록시로, HTTP/2 및 HTTP/1.1 가로채기, 로컬 CA/호스트별 인증서 생성, CONNECT/WebSocket 터널링, 디스크 캐싱, 관리자 대시보드, 트래픽 캡처, 차단 정책, 그리고 선택적 AI 기반 위협…
 sunghoojung/reverse-engineering-browser
로컬 우선 macOS 리서치 브라우저로, 웹 앱 리버스 엔지니어링을 위해 네트워크 트래픽, 핑거프린트, 스크립트, 런타임 증거를 캡처하는 커스텀 Brave 빌드 기반입니다.
 k0keoyo/cve-2017-0038-exp-c-js
CVE-2017-0038에 대한 C 및 JavaScript 익스플로잇으로, 디버그 기반 메모리 누수 관찰을 통해 메모리 손상 익스플로잇을 시연합니다.
 bytehackr/cve-2022-0853
UserTransaction을 반복적으로 사용할 때 JBoss 클라이언트의 메모리 누수를 시연하며, CVE-2022-0853에 대한 PoC 및 분석을 포함합니다.
 vichhka-git/renef-skills
renef.io 운영을 위한 Agent Skill — Android ARM64 동적 계측: 네이티브/Java 후킹, 메모리 패치, 시스템 콜 추적, SSL 핀닝/루트 탐지 우회; Frida 및 GameGuardian 스크립트를 renef Lua로 포팅.
 gmh5225/driver-kaldereta
서명되지 않은 커널 모드 드라이버로 메모리 수정을 수행합니다
 kaandemir993/formbook-payload-extraction-xor-decryption-net-assembly-analysis
Formbook에 대한 리버스 엔지니어링 분석으로, .NET 어셈블리 조작과 XOR 복호화를 사용하는 정보 탈취 프로그램입니다. XOR 복호화 루프, CLR 초기화, SQLExpress 미끼, 키로거/클립보드 API를 포함하여 x32dbg를 통해 전체 페이로드를…
 kaandemir993/amadey-loader-multi-stage-malware-with-keylogging-clipboard-hijack-privilege-escalation-analysis
x64dbg로 Amadey Loader 리버스 엔지니어링: 동적 API 해석, 토큰 권한 상승, 키로거 후킹, 클립보드 캡처, 그리고 스틸러 스테이징을 위한 명령줄 악용.
 chenaotian/cve-2021-3156
CVE-2021-3156 POC, Docker 및 분석 정리
 jaydcarlson/c2-printf
Silicon Labs C2 디버거 연결을 통해 트레이스 메시지를 출력합니다.
 synacktiv/captainhook
JDWP 및 Frida를 통해 Java 메서드에서 사용자 입력을 추적하여 잠재적인 커맨드 인젝션 및 SQL 인젝션 지점을 식별합니다.
 axlan/fatal_core_dump
코어 덤프 디버깅 살인 미스터리.
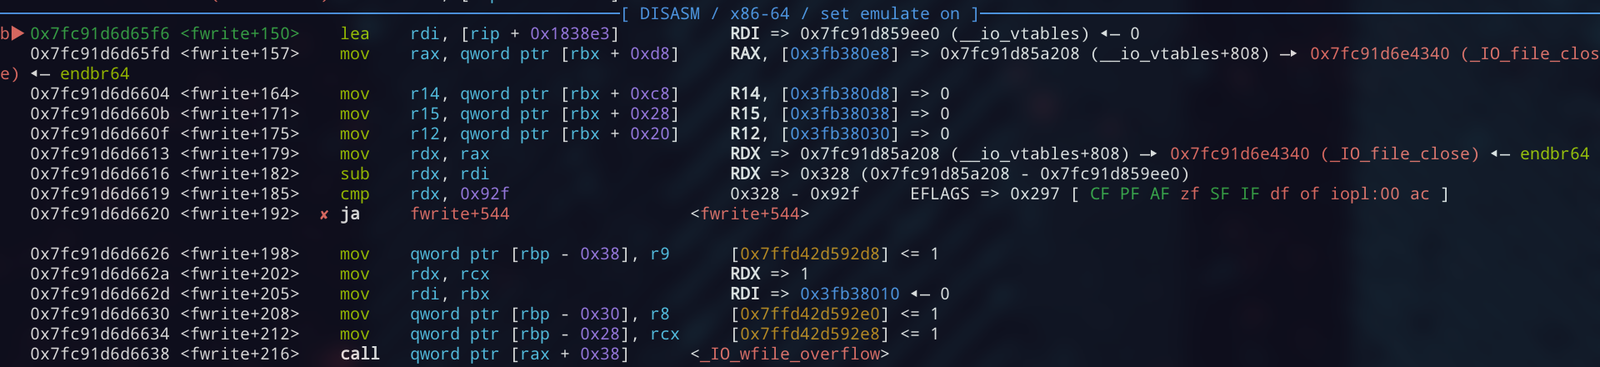 jazho76/house_of_apple_2
glibc 2.43에서 House of Apple 2 FSOP 기법을 다루는 대화형 GDB 워크스루로, vtable 우회, 스택 피보팅, ROP를 아우르는 재현 가능한 샌드박스를 제공합니다.
 jimmyader/cheatsheethost
로컬에서 호스팅되는 치트 시트 페이지입니다. 현재 리버스 엔지니어링에 사용 중이며, 실험실에서 호스팅되어 인스턴스 외부로의 트래픽을 제한하거나 생략(방화벽 잠금)할 수 있습니다.
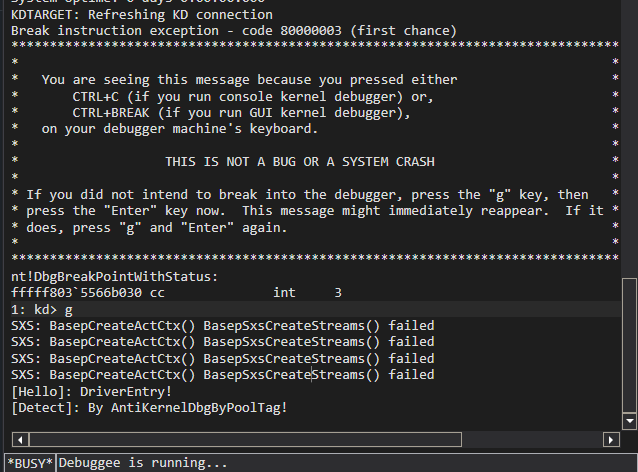 gmh5225/antikerneldebug-poc
풀 태그(pool tag)를 사용하여 Windows 커널 디버그를 탐지하는 방법에 대한 POC.
 thegaminggallifreyan/liberationplay-cve-2025-24132-airbourne-poc
CVE-2025-24132(AirBourne)에 대한 PoC. 현재는 오버플로를 유발하여 크래시를 일으킬 뿐입니다.