#1
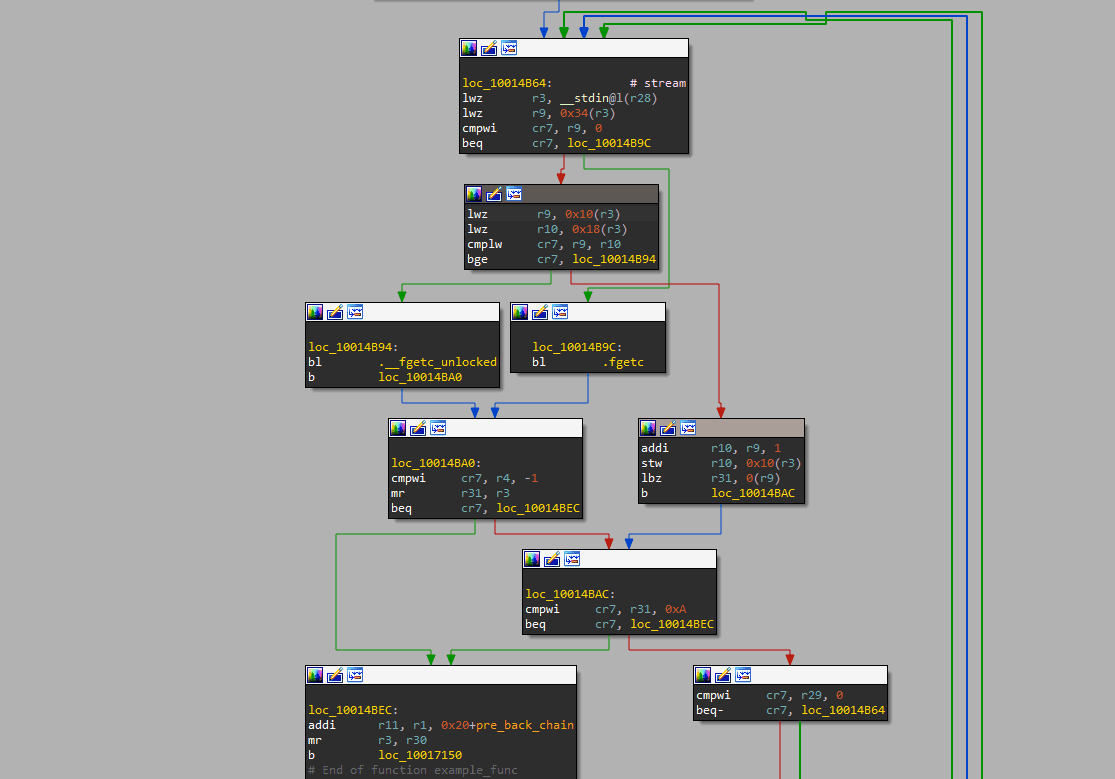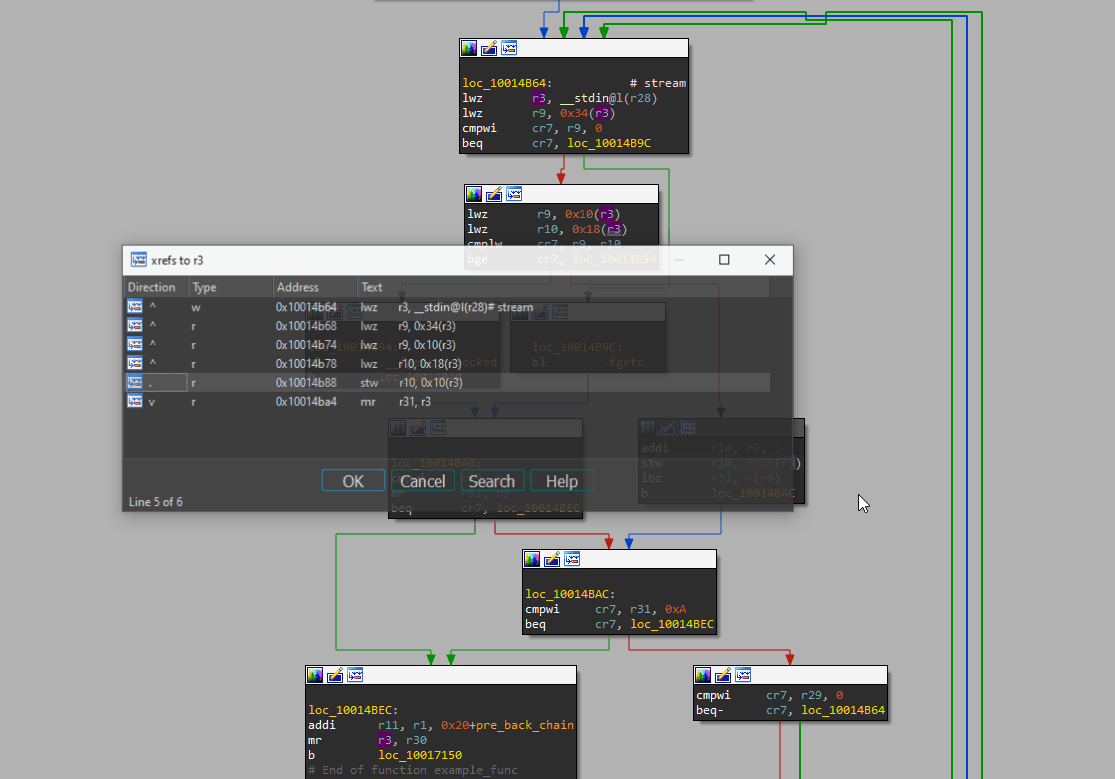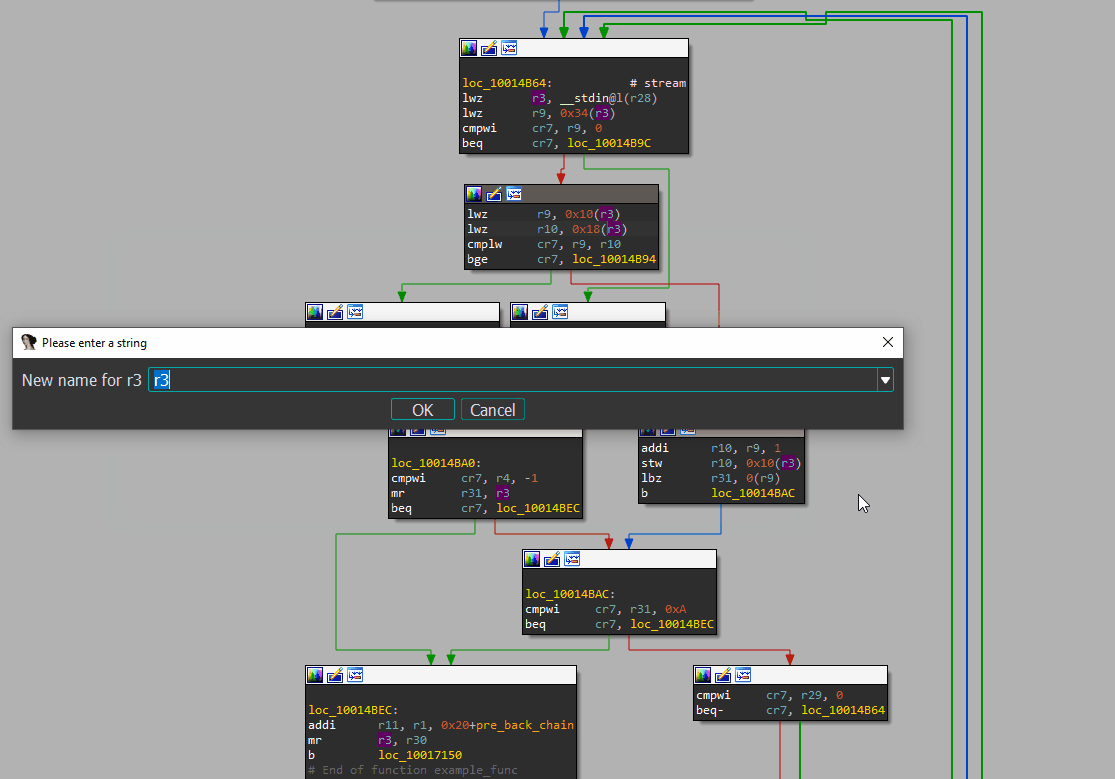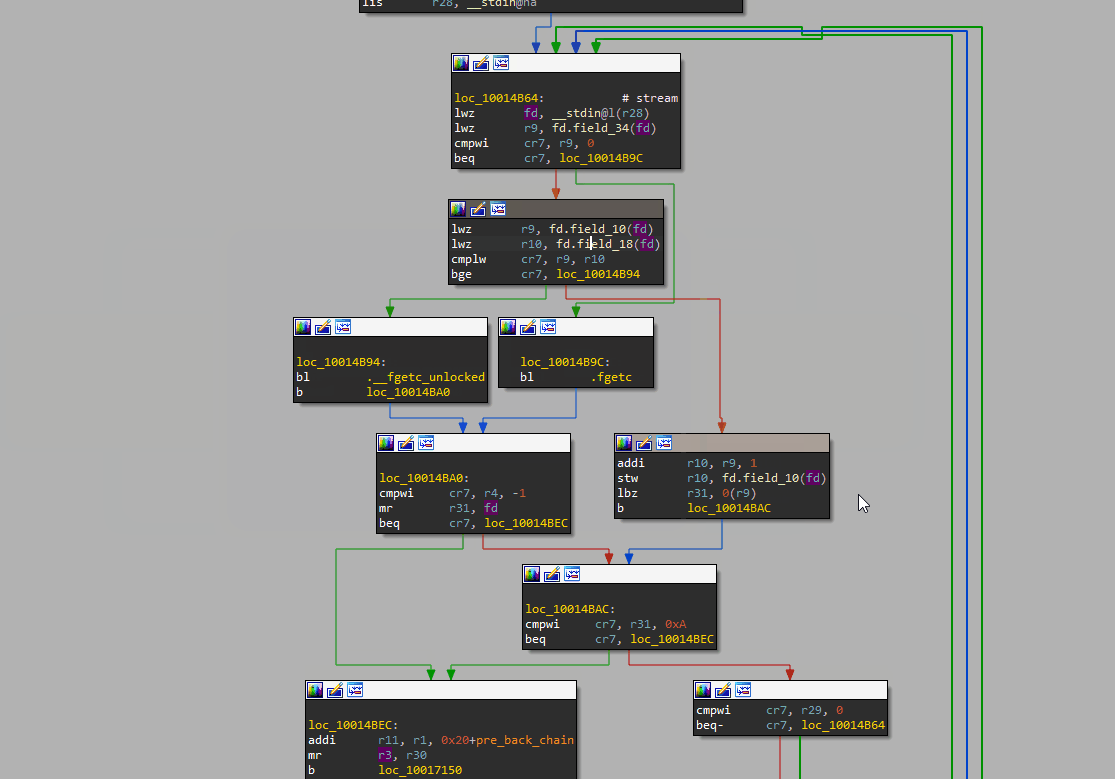
 shemesh999/oregami
IDA 플러그인 및 스크립트로, 레지스터 사용 프레임 분석을 위한 도구입니다.
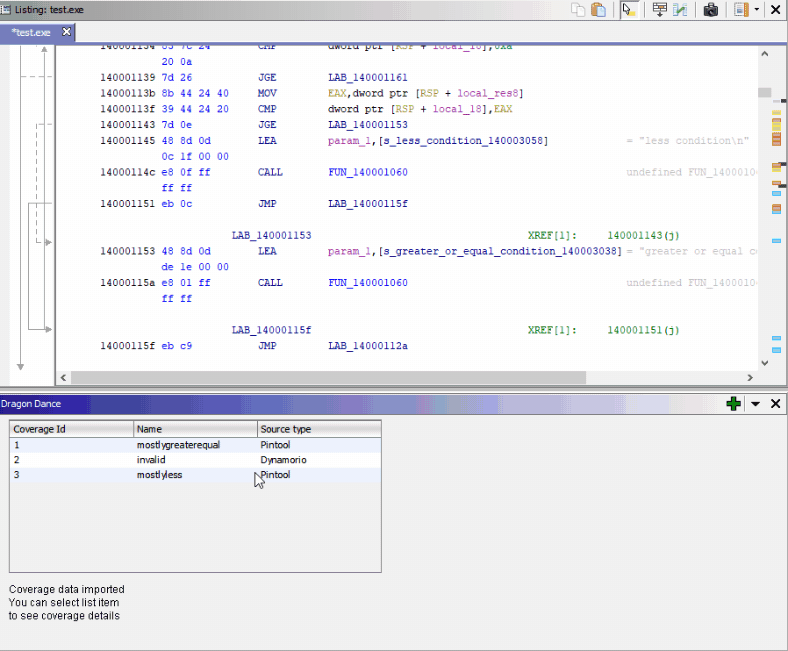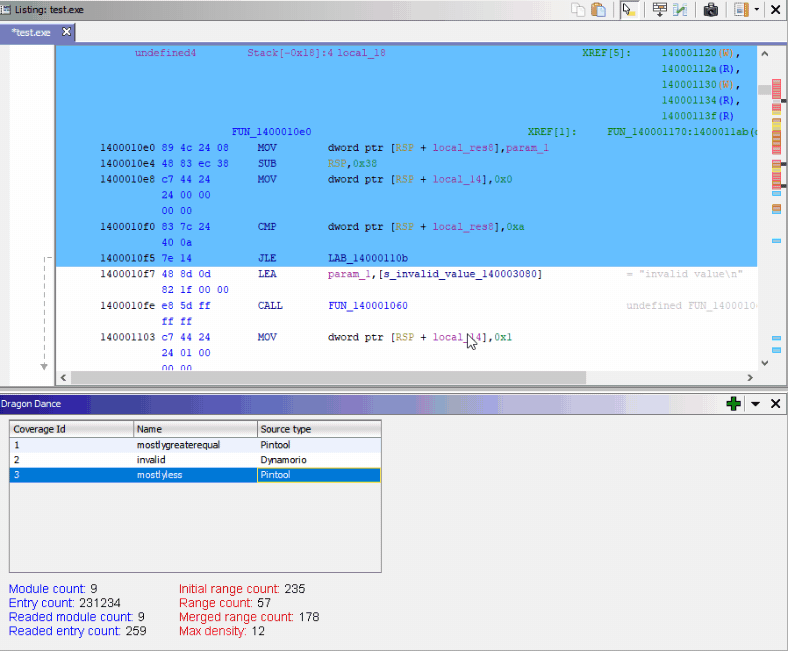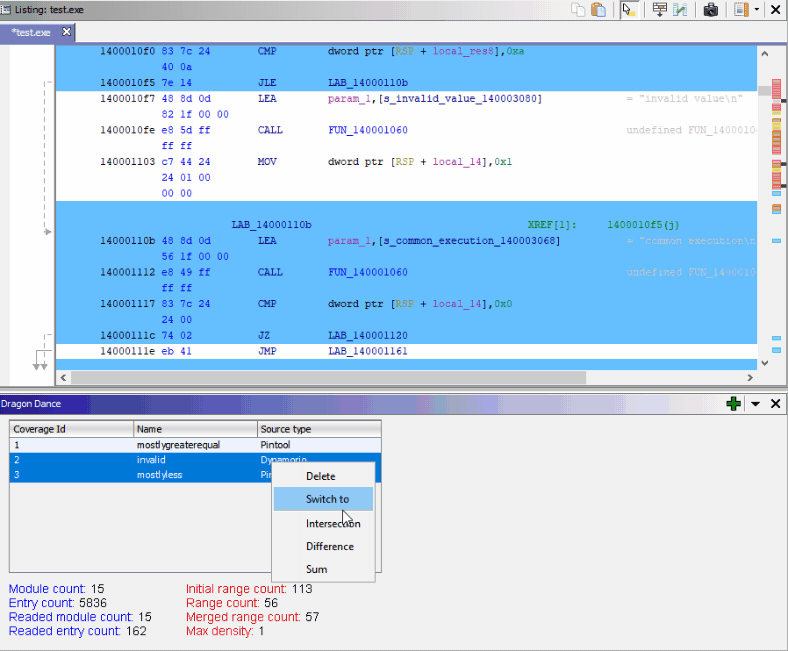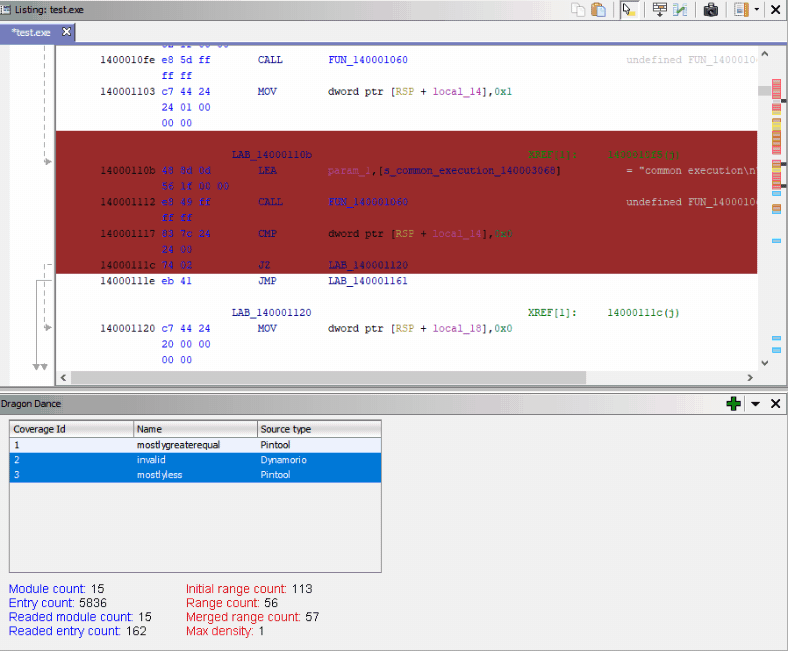 0ffffffffh/dragondance
Ghidra를 위한 바이너리 코드 커버리지 시각화 플러그인
 advdebug/brovan
사용자 모드 x86_64 바이너리 에뮬레이터로, 악성코드 분석 및 리버스 엔지니어링을 위한 도구입니다. PE, ELF, 메모리 덤프, 원시 바이너리를 지원하며, 시스템 콜 추적, 네트워크 덤프, 샌드박스 환경에서의 대화형 디버깅 기능을 제공합니다.
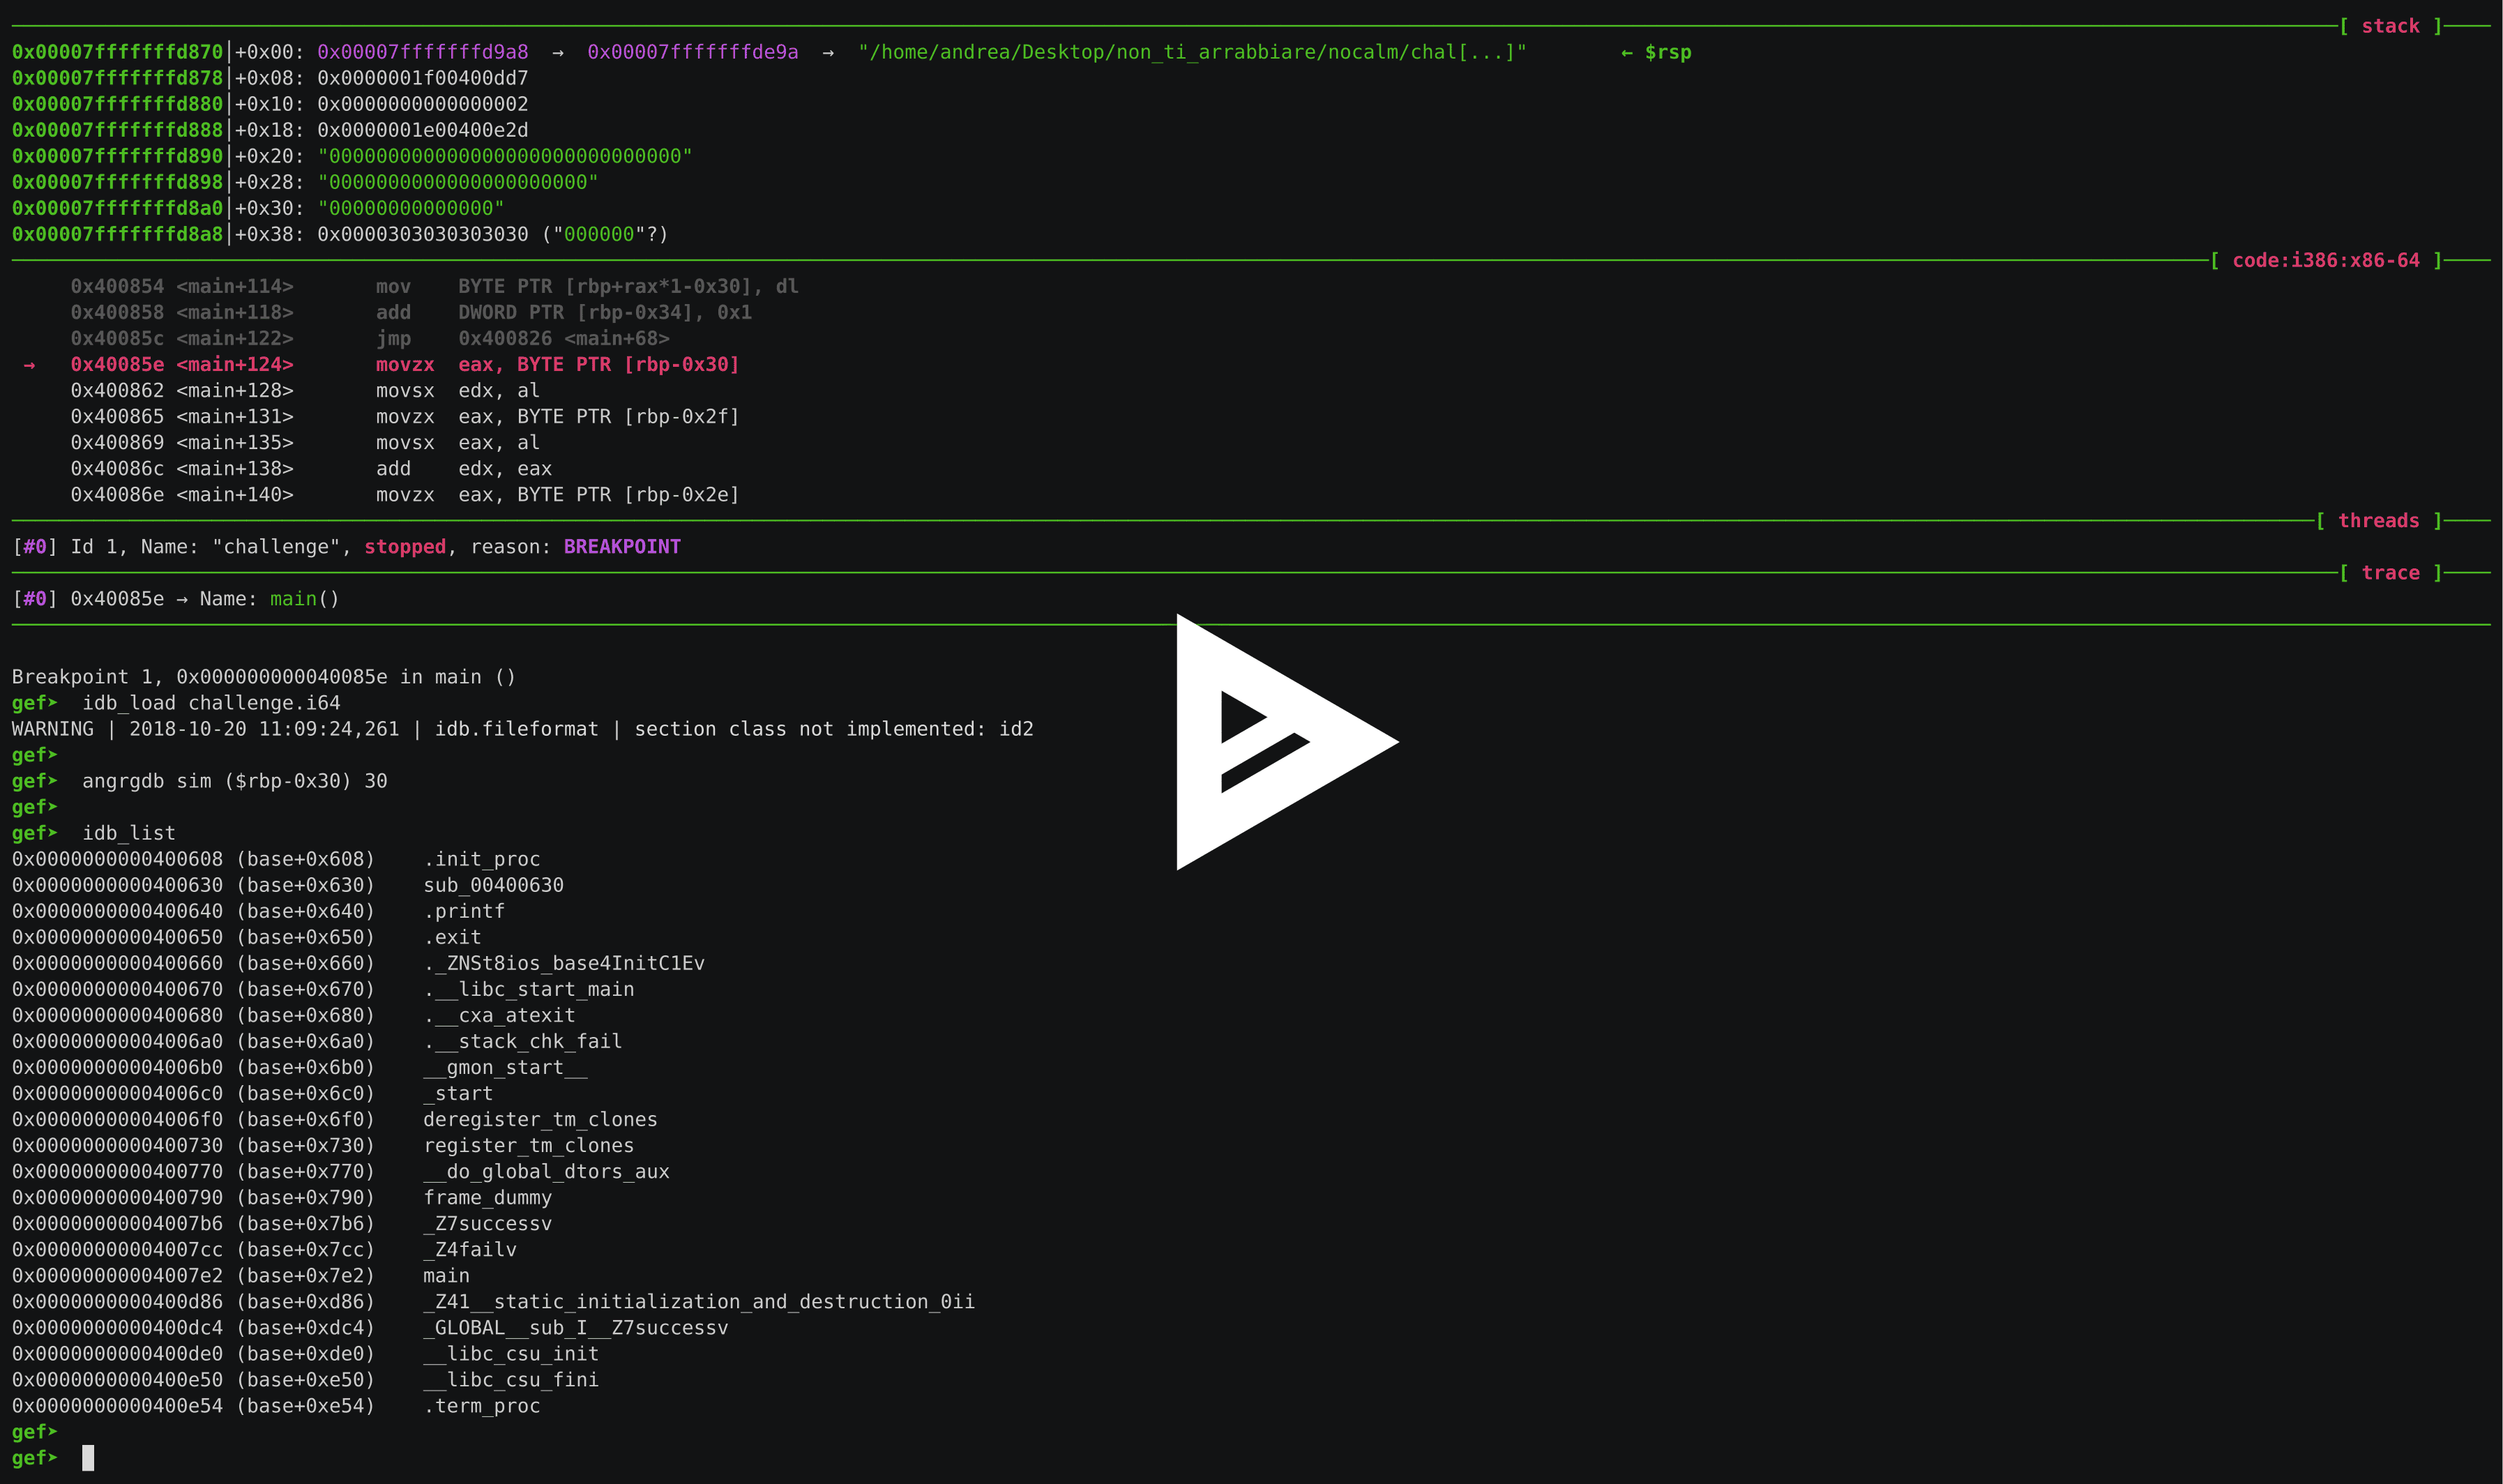 andreafioraldi/angrgdb
GDB 내에서 angr을 사용하세요. 현재 디버거 상태에서 angr 상태를 생성합니다.
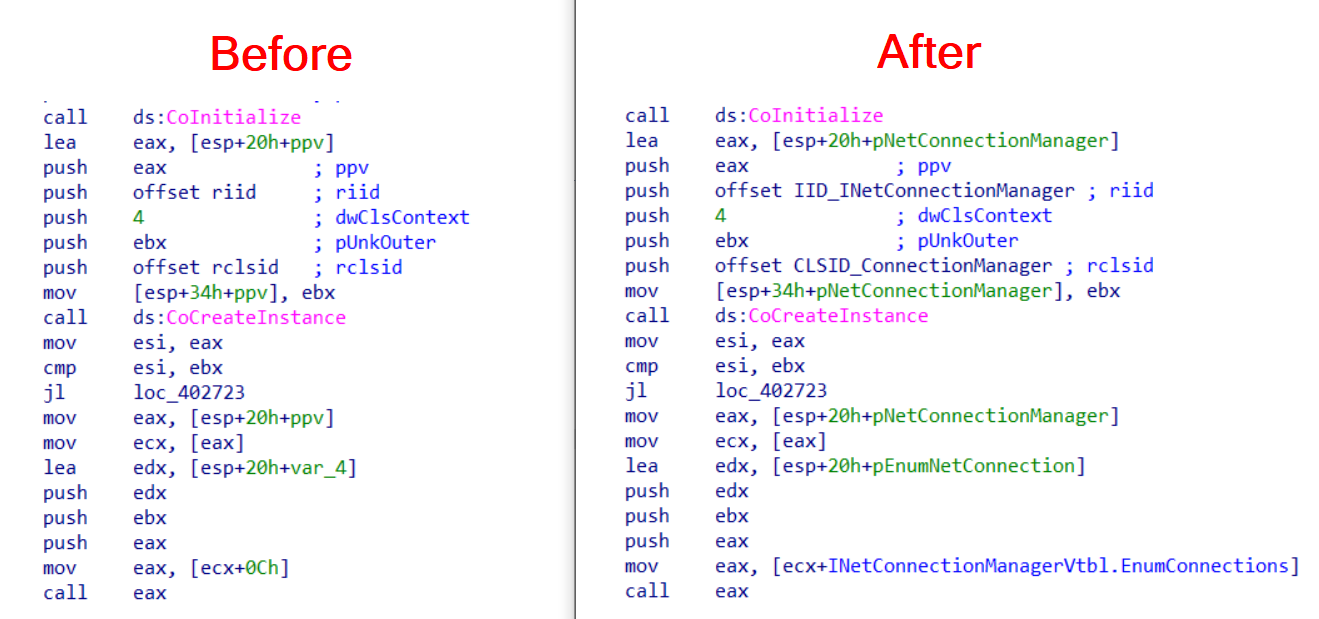 fboldewin/com-code-helper
두 개의 IDAPython 스크립트가 Microsoft COM (Component Object Model) 코드를 재구성하는 데 도움을 줍니다.
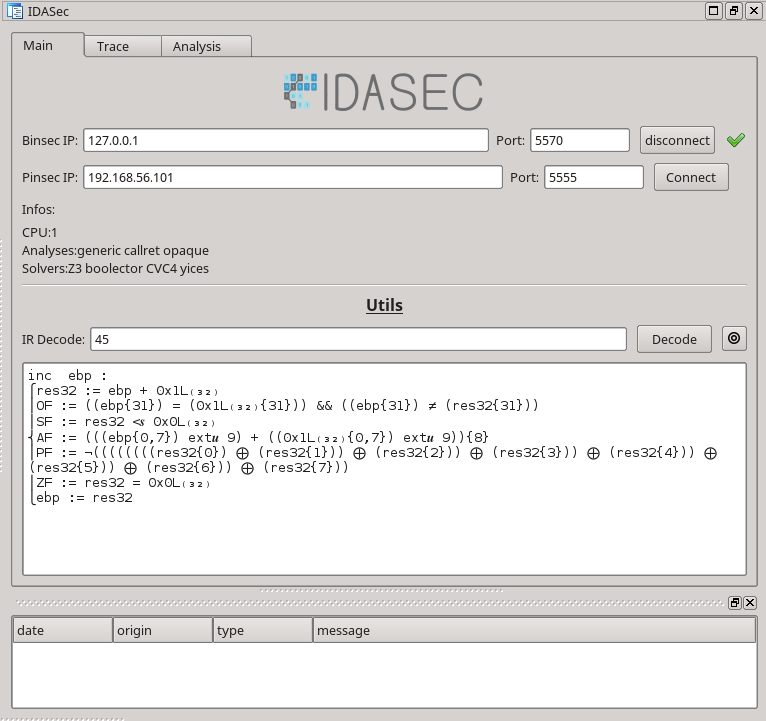 robindavid/idasec
Binsec 플랫폼과의 리버스 엔지니어링 및 동적 상호작용을 위한 IDA 플러그인
 kangtastic/cve-2019-2215
CVE-2019-2215를 통한 Pixel 2 및 Pixel 2 XL용 Temproot
 irsdl/burpsuitejsbeautifier
Burp Suite JS 뷰티파이어
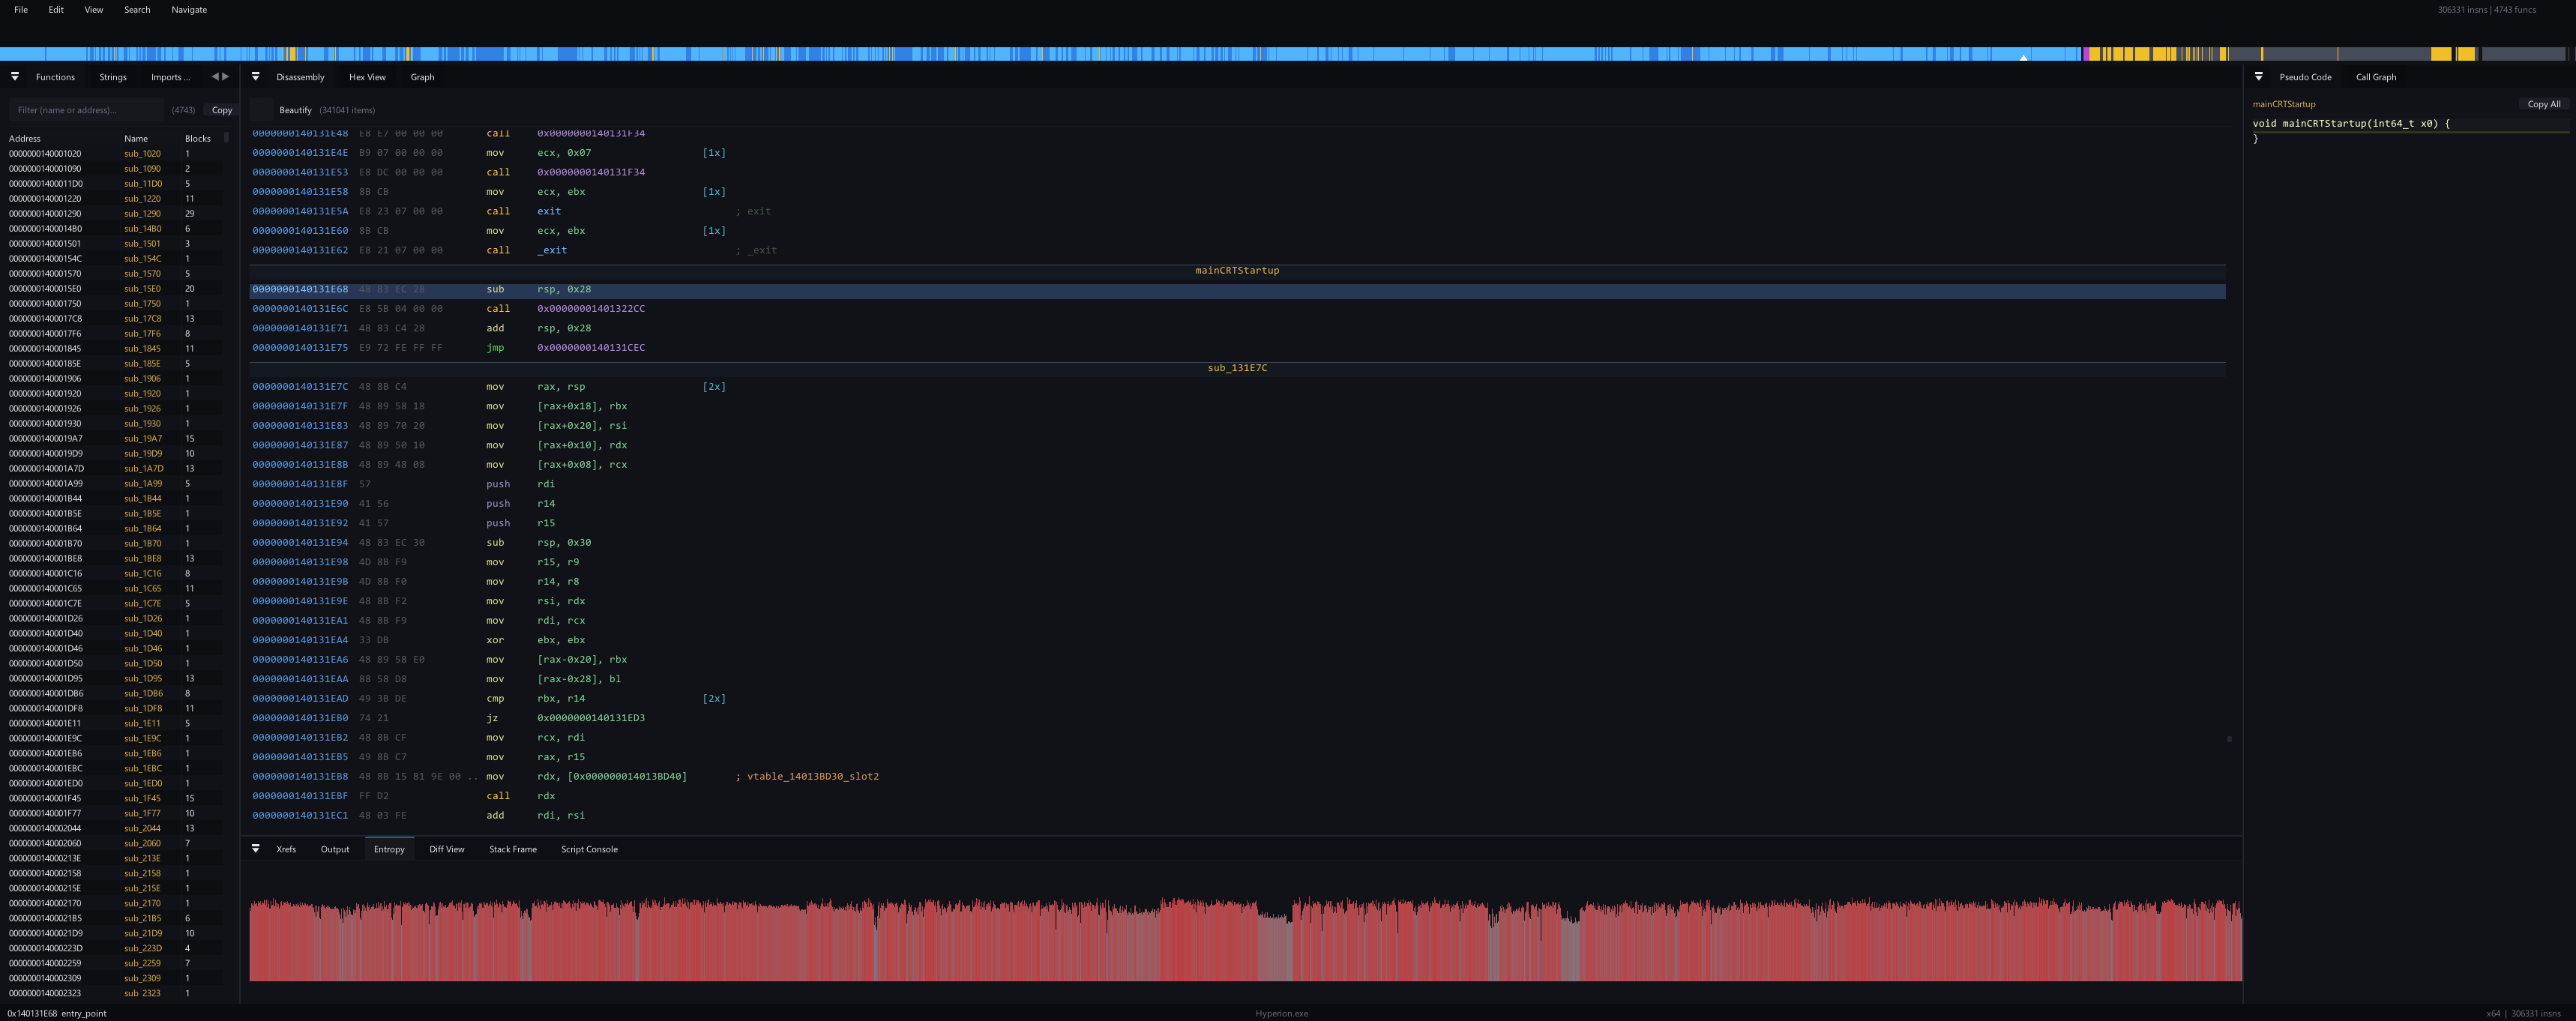 sidenai/hyperion-disassembler
네이티브 멀티 아키텍처 디스어셈블러 및 디컴파일러 - PE/ELF/Mach-O, x86/x64/ARM64, Lua 스크립팅, RTTI 복구
 fortra/cve-2023-28252
CVE-2023-28252에 대한 기술 분석 및 개념 증명 익스플로잇, Nokoyawa 랜섬웨어 공격에 사용된 Windows Common Log File System (CLFS) 드라이버 권한 상승 취약점입니다.
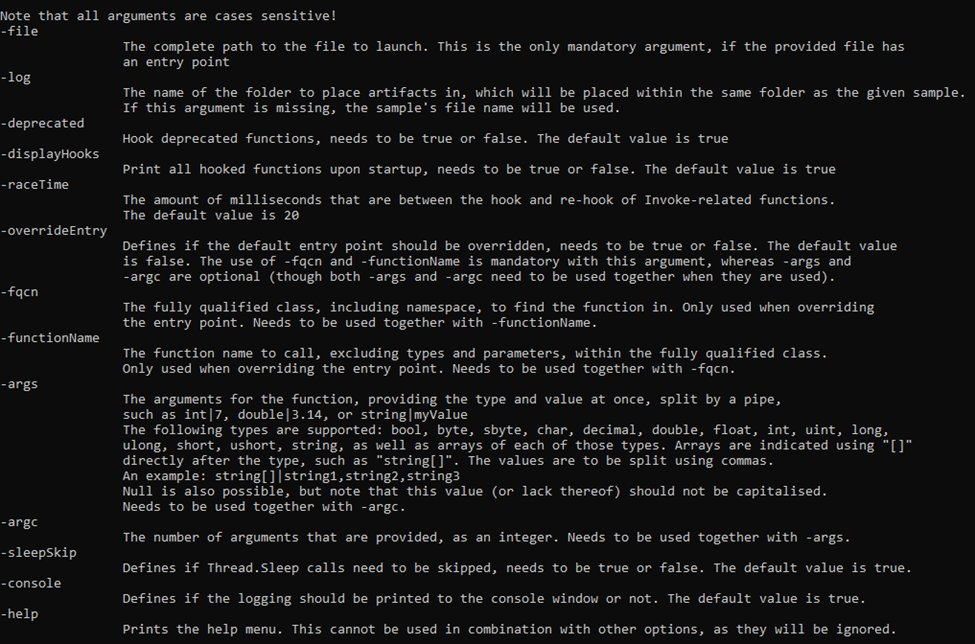 advanced-threat-research/dotdumper
DotNet Framework 대상 파일용 자동 언패커 및 로거
 jhftss/ida2obj
실행 파일에서 COFF 오브젝트 파일을 추출하는 정적 바이너리 계측 도구로, 임의의 위치에 코드/데이터 삽입을 가능하게 하여 블랙박스 퍼징 및 IDA Pro를 통한 바이너리 패칭에 사용됩니다.
 ngwg/ceasta
PE/ELF 바이너리를 위한 디스어셈블러, 디컴파일러 및 x64dbg 스타일 디버거로, IDA 스타일 리스팅, 함수 그래프, Lua 플러그인, CLI, 그리고 AI 기반 분석을 위한 내장 MCP 서버를 제공합니다.