
 #1
Database assessment, SQL injection testing, auditing, encryption, and activity monitoring tools.
Kitploit 추천

 dwisiswant0/cve-2025-49844
Redis 8.2.1 Lua 파서 use-after-free에 대한 개념 증명 익스플로잇으로, 조작된 loadstring 호출을 통해 가비지 컬렉션을 경합시켜 원격 코드 실행을 달성합니다.
 al1ex/cve-2021-27928
CVE-2021-27928 MariaDB/MySQL-'wsrep provider' 명령 주입 취약점
 mhaskar/blinder
시간 기반 블라인드 SQL 인젝션을 자동화하는 파이썬 라이브러리
 neo23x0/mongobleed-detector
MongoBleed 악용 탐지 스크립트
 lorenzotullini/influxdb-exploit-cve-2019-20933
InfluxDB CVE-2019-20933 취약점 익스플로잇
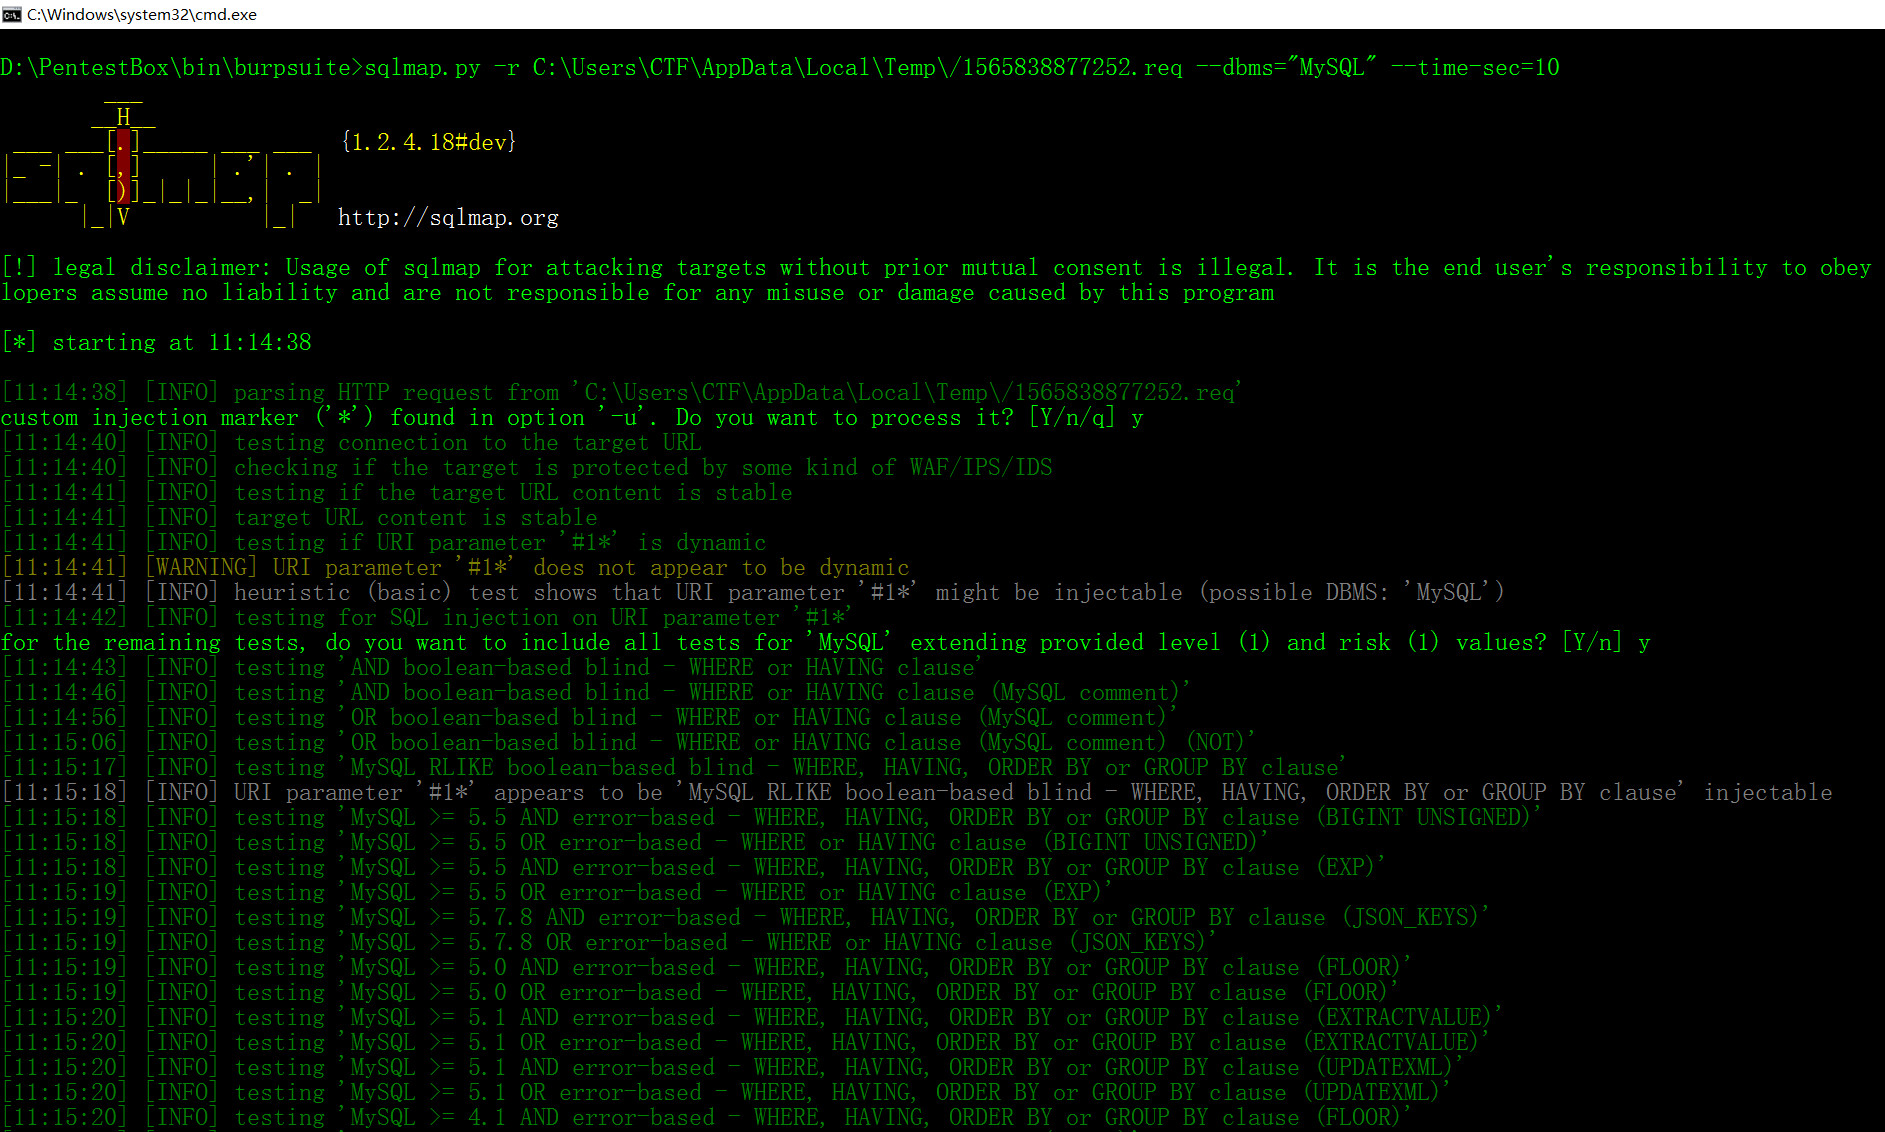 jas502n/sqlmap_burpsuite
SqlMap_BurpSuite
 daniel2005d/mapxplore
sqlmap으로 다운로드된 정보를 Postgres 및 sqlite와 같은 관계형 데이터베이스로 내보내는 것을 허용합니다.
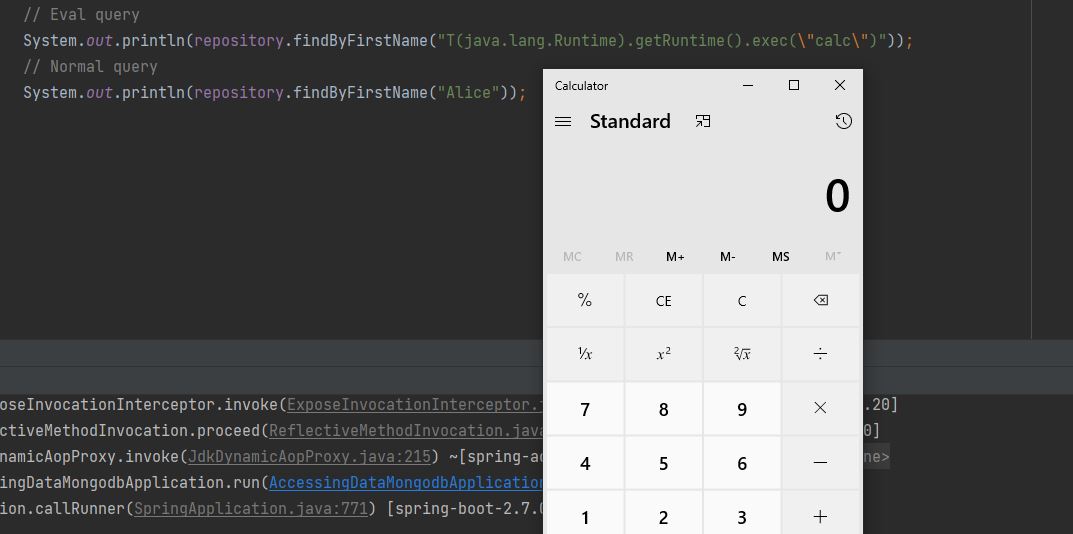 trganda/cve-2022-22980
CVE-2022-22980를 대상으로 하는 Spring Data MongoDB 개념 증명 익스플로잇. 조작된 MongoDB 쿼리를 통한 원격 코드 실행을 시연합니다. 로컬 MongoDB 인스턴스가 필요합니다.
 farenhytee/database-sentinel
프로젝트의 RLS 잘못된 구성, 노출된 키, 인증 우회, 스토리지 취약점을 감사하는 Claude Skill입니다. CVE-2025-48757 및 10건의 보안 연구에서 도출된 27가지 안티 패턴입니다. 프로덕션 환경에서 안전합니다.
 codelatteid/carina
웹쉘, 가상 사설 서버 (VPS) 및 cPanel 데이터베이스
 jas502n/mssql-command-tool
mssql 터미널 연결 도구|명령 실행
 var77/cve-2026-2005
CVE-2026-2005용 PoC
 jakabakos/cve-2023-27524-apache-superset-auth-bypass-and-rce
CVE-2023-27524를 대상으로 하는 Apache Superset 인증 우회 및 RCE 익스플로잇. 세션 쿠키를 위조하고, 데이터베이스/사용자를 열거하며, OS 명령을 실행하고, 취약한 인스턴스에 리버스 셸을 엽니다.
 yoyosh/darkreplica
CVE-2026-23631 (DarkReplica) Redis 익스플로잇
 shieldersec/cve-2020-11579
CVE-2020-11579에 대한 익스플로잇 코드, PHPKB의 MySQL 클라이언트를 통한 임의 파일 노출
 cybertechajju/cve-2025-14847_expolit
MongoDB의 zlib 압축 처리에서 발생하는 심각한 메모리 정보 노출 취약점입니다. 이 도구를 사용하면 보안 연구원들이 취약한 MongoDB 인스턴스에서 민감한 데이터를 추출할 수 있습니다.
 adityaks/strafer
Strafer: Elasticsearch 인스턴스에서 잠재적 감염을 탐지하는 도구
 trailofbits/cvedb
National Vulnerability Database에 직접 동기화되는 로컬 저장소를 사용하는 CVE 조회 라이브러리 및 유틸리티








