#1
 stavhaygn/cve-2019-10708
CVE-2019-10708 SQL 인젝션 PoC
 strobelpierre/cve-2026-9082
핑거프린팅, 버전 탐지, 엔드포인트 프로빙을 통해 페이로드를 전송하지 않고 CVE-2026-9082(PostgreSQL SQL 인젝션)에 취약한 Drupal 설치를 탐지하는 반수동적 스캐너입니다.
 ccchme/cve-2018-1058
CVE-2018-1058 PostgreSQL 권한 상승의 재현 가능한 Docker 기반 데모로, 통제되지 않은 검색 경로를 통한 취약점을 취약 환경과 패치된 환경 비교를 통해 보여줍니다.
 horkimhab/cve-langgraph
CVE langgraph
 amaansiddd787/cve-2025-65354
PuneethReddyHC event-management v1.0의 SQL 인젝션에 대한 기술적 공개 및 개념 증명으로, 영향을 받는 엔드포인트, 페이로드 및 완화 조치를 상세히 설명합니다.
 boompig/cve-2016-6662
MySQL 원격 루트 코드 실행 및 권한 상승(CVE-2016-6662)을 위한 익스플로잇 코드로, Python 및 C 구현을 포함합니다.
 kelnor/cve-2026-3494_verfication
CVE-2026-3494를 재현하고 분석하며, MariaDB server_audit 플러그인의 감사 로깅 우회(audit logging bypass)를 Docker 기반 다중 버전 테스트를 통해 취약한 버전과 패치된 버전 간의 로깅 동작을 비교합니다.
 v1c0mmrt/redis-cve-2026-23479-scanner
CVE-2026-23479 Redis Use-After-Free 취약점 탐지 도구
 eyesecurity/wp2shell-compromise-scanner-plugin
wp2shell 악용 체인(CVE-2026-63030 / CVE-2026-60137)의 아티팩트를 스캔하는 읽기 전용 WordPress 플러그인
 ivansmc/cve-2025-10351-poc
CVE-2025-10351 익스플로잇. Melis Platform Framework의 SQL Injection.
 zenniskayy2k4/cve-2024-36039_poc
CVE-2024-36039에 대한 PoC: PyMySQL 객체-문자열 직렬화 결함을 통한 SQL 인젝션 시연
 msd0pe-1/cve-2023-31714
CVE-2023-31714에 대한 개념 증명(PoC) 익스플로잇, Chitor-CMS < 1.1.2에서 사전 인증 SQL 인젝션 취약점입니다. /edit_school.php 엔드포인트를 통해 데이터베이스 열거 및 자격 증명 덤프를 자동화합니다.
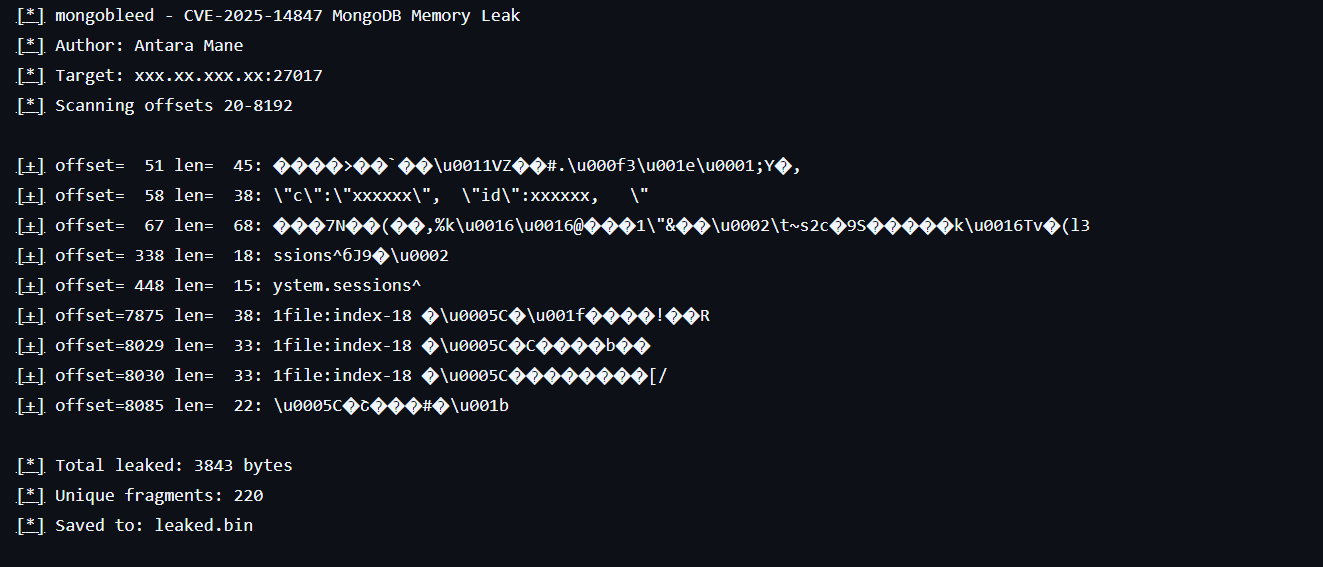 infosecantara/cve-2025-14847-mongodb
교육용 연구 도구로, MongoDB의 BSON 압축 해제에서 발생하는 CVE-2025-14847 메모리 노출을 시연합니다. 취약점 분석을 위해 경계 검사 실패 및 메모리 안전 개념을 시뮬레이션합니다.
 andreaf17/poc-cve-2024-44349
CVE-2024-44349에 대한 개념 증명 익스플로잇으로, Anteeo WMS v4.7.x의 SQL 인젝션 취약점을 이용하여 데이터베이스 덤프 및 임의 SQL 쿼리 실행을 가능하게 합니다.
 furkankayapinar/cve-2025-14847-mongobleed-exploit
CVE-2025-14847 MongoBleed - MongoDB 메모리 누수 취약점 PoC
 ffasterss/cve-2026-31891
SQL Injection in MongoLite Aggregation Optimizer via toJsonExtractRaw()