
 #1
Database assessment, SQL injection testing, auditing, encryption, and activity monitoring tools.
Kitploit 추천
 joakimbulow/cve-2026-34308
# CVE-2026-34308 개념 증명 CVE-2026-34308에 대한 개념 증명(PoC)으로, MySQL Server JSON 구성 요소의 서비스 거부(DoS) 취약점입니다. JSON_SCHEMA_VALID()의 깊은 $ref 체인을 통한 스택 고갈을 시연하여…
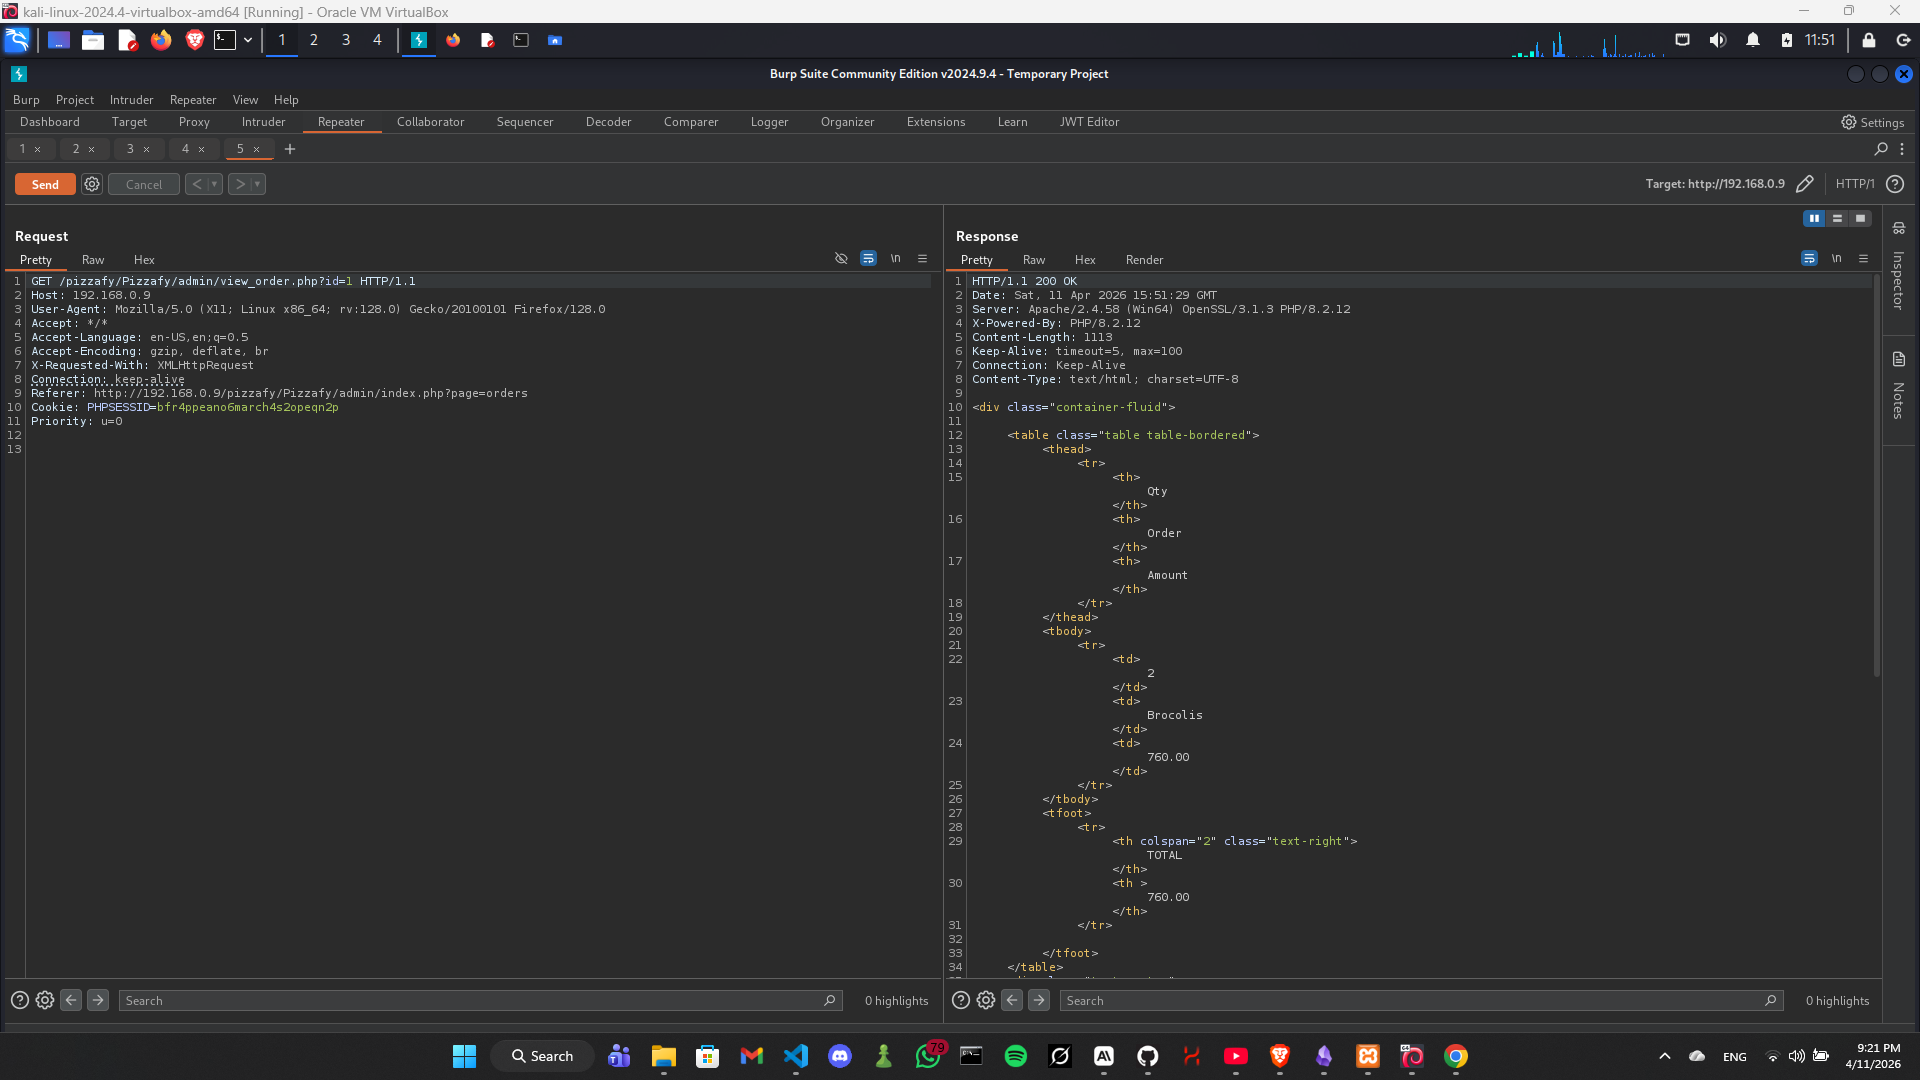 xmyronn/cve-2026-7394-sqli
# CVE-2026-7394 개념 증명 익스플로잇 SourceCodester Pizzafy Ecommerce System 1.0의 SQL 인젝션 취약점인 CVE-2026-7394에 대한 개념 증명 익스플로잇입니다. `admin/view_order.php`의 `id`…
 oscerd/cve-2026-46591
CVE-2026-46591 재현기: Apache Camel camel-neo4j에서 CamelNeo4jMatchProperties의 속성 이름을 통한 Cypher 주입으로, 권한 부여 우회/교차 레이블 데이터 유출 가능(4.14.8/4.18.3/4.21.0에서 수정됨)
 nicolasjulian/bouncer-overflow
Sonnet 4.6이 작성한 CVE-2026-6664의 작동 POC
 br0xpl/sparx_hack
CVE-2026-42096 및 CVE-2026-42097에 대한 익스플로잇 코드로, 인증 없이 임의의 SQL 명령 실행을 허용합니다.
 bwithe/cve-2024-51482
CVE-2024-51482 ZoneMinder v1.37.* <= 1.37.64 poc
 akucybersec/cve-2017-8917-joomla-370-sql-injection
CVE-2017-8917에 대한 익스플로잇으로, Joomla 3.7.0의 SQL 인젝션 취약점으로 원격 공격자가 임의의 SQL 쿼리를 실행할 수 있게 합니다.
 stvm8/cve-2026-2005_lab
자체 포함형 Docker 랩으로, PostgreSQL의 pgcrypto 확장 프로그램에서 발생하는 힙 버퍼 오버플로우인 CVE-2026-2005 악용을 실습할 수 있도록 설계되었으며, 권한 상승 및 컨테이너 코드 실행을 가능하게 합니다.
 forklit/cve-2026-36826
genesisQL-sqli-CVE-2026-36826
 giangdurian/cve-2023-25157-geoserver-sqli-lab
# CVE-2023-25157/25158 GeoServer 및 GeoTools SQL 인젝션을 위한 Docker 기반 취약 실습 환경 및 상세 PoC 보고서 — 검증된 4가지 공격 벡터 및 분석 포함
 nma-io/mongobleed
mongobleed(cve-2025-14847)용 golang 테스트 도구
 loic-houchi/django-faille-cve-2025-57833_test
Django의 annotate() 및 alias() 메서드에서 동적 별칭을 통한 SQL 인젝션(CVE-2025-57833)을 보여주는 교육용 개념 증명(PoC)입니다. 취약 코드, 악용 예제, 수정 분석을 포함합니다.
 microwaveabi/pharmacy-sqli-cve-2026-7392
SourceCodester Pharmacy Sales and Inventory System 1.0 - CVE-2026-7392 SQL Injection에 취약한 소스 코드
 het-kalariya/cve-2026-20253
자체 포함된 보안 훈련 랩으로, CVE-2026-20253 (Splunk Enterprise 인증되지 않은 원격 코드 실행)을 재현합니다. 문서화된 공격 체인을 통해 웹 익스플로잇, 권한 상승, 자격 증명 도용을 연습할 수 있는 Docker 기반 환경을 제공합니다.
 n0bitaemon/cve-2026-26980-poc
Ghost CMS Content API 블라인드 SQL 인젝션
 hann1bl3l3ct3r/cve-2026-11349
Modern Events Calendar Lite <= 7.33.0 — 인증되지 않은 SQL 인젝션
 joshualent/django-cve-2025-64459
demo application showing off SQL Injection exploit in django 5.2.7
 h-gunp/cve-2023-25813-test
Sequelize SQL 인젝션 취약점 구현








