
 #1
Database assessment, SQL injection testing, auditing, encryption, and activity monitoring tools.
Kitploit 추천
 junghyeonkum/cve-2022-24706
CVE-2022-24706에 대한 개념 증명 익스플로잇으로, Apache CouchDB 3.2.1 이하를 대상으로 합니다. 기본 쿠키 인증을 사용하여 Erlang Distribution Protocol을 통한 원격 명령 실행을 보여줍니다.
 meersjo/ansible-mysql-cve-2016-6662
CVE-2016-6662에 대비하여 MySQL 서버를 패치하기 위한 간단한 Ansible playbook
 phusion/rails-cve-2012-5664-test
Rails CVE-2013-5664 취약점의 작동 방식을 보여주는 데모 앱.
 lysophavin18/cve-2026-9082
CVE PoC
 0xblackash/cve-2026-42569
CVE-2026-42569
 kamal-marouane/cve-2022-28346
Django 패키지에서 SQL 주입으로 이어지는 결함이 발견되었습니다. 이 결함은 악성 SQL 쿼리가 포함된 조작된 딕셔너리를 사용하는 공격자가 데이터베이스를 완전히 손상시킬 수 있도록 합니다.
 rafaelchriss/redteambrasil-cve-2025-64459
NEO-SQLi — Django _connector SQL Injection (CVE-2025-64459) 익스플로잇 | RedTeam Brasil 채널
 fantasy-fql/esapi-sqlinjection-cve-2025-5878-exploit
CVE-2025-5878에 대한 익스플로잇으로, OracleCodec과 함께 ESAPI의 encodeForSQL() 메서드를 대상으로 하여 시간 기반 블라인드 SQL 인젝션을 가능하게 합니다. 데이터베이스 열거, 테이블/열 덤프, 쿠키 기반 인증을 지원합니다.
 learner202649/cve-2025-45809-poc
시간 기반 블라인드 SQL 인젝션 개념 증명(PoC) — LiteLLM v1.65.4용. `/key/block` 엔드포인트를 악용하여 PostgreSQL `pg_sleep()`를 통해 데이터베이스 내용을 추출하고 서버 파일을 읽습니다.
 machine-farmer/vicidial-cve-2024-8503-blind-sqli-poc
VICIdial CVE-2024-8503에 대한 인증되지 않은 시간 기반 블라인드 SQL 인젝션 PoC로, 메타데이터 추출, 재개 가능한 스캔, 엄격한 안전 제한이 특징입니다.
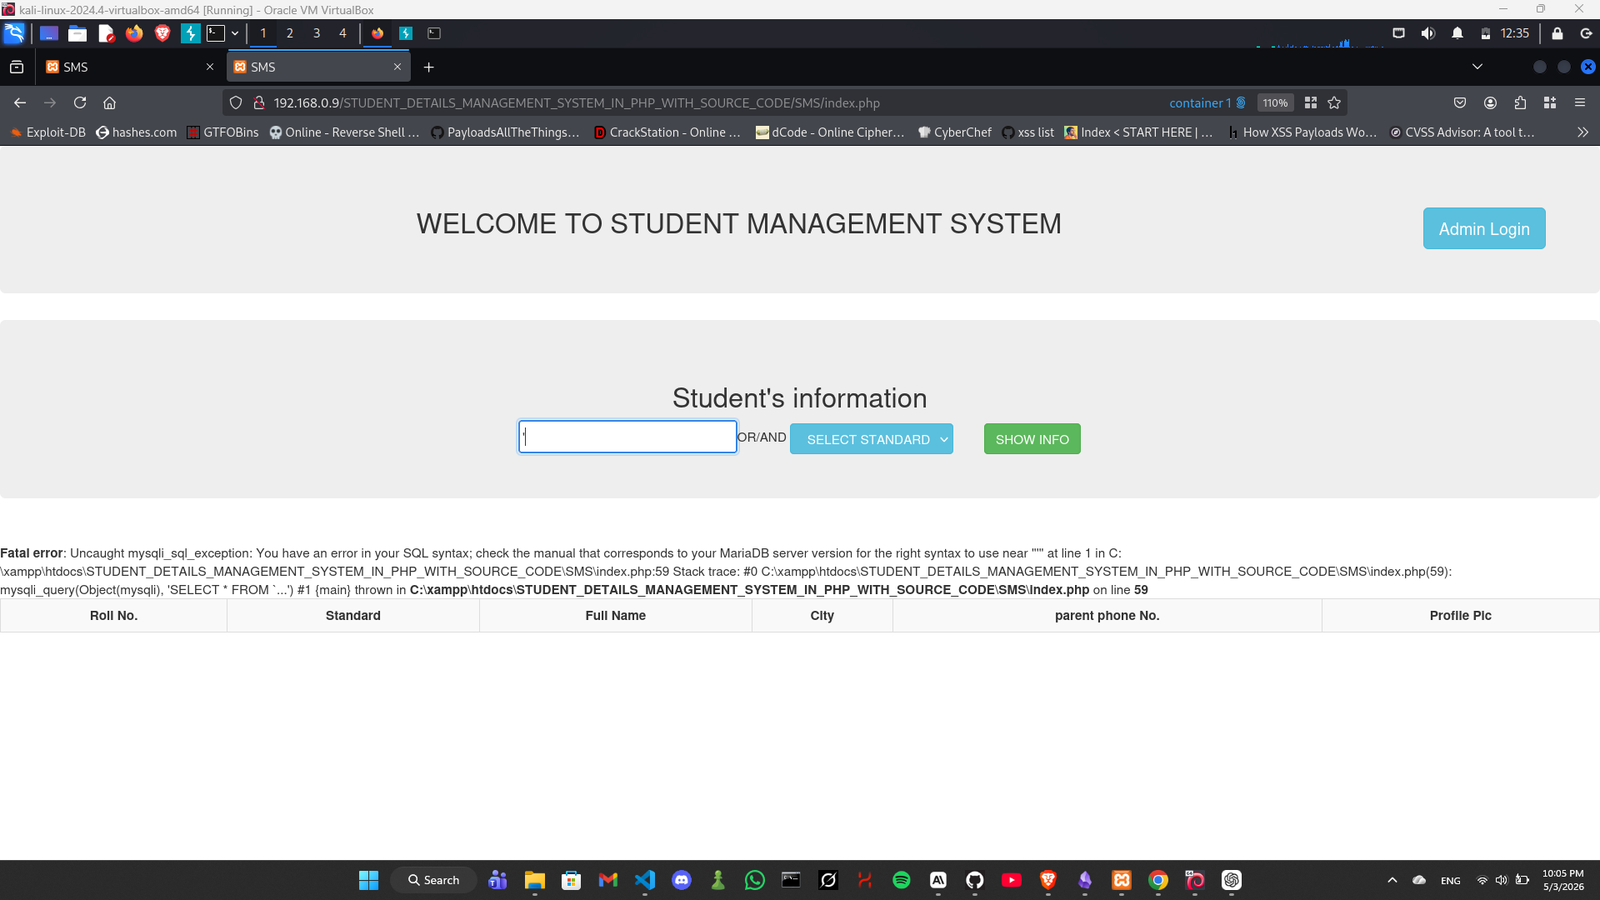 xmyronn/cve-2026-10110-sqli
Student Details Management System 1.0의 인증되지 않은 SQL 인젝션에 대한 개념 증명으로, UNION 기반 데이터 추출 및 자격 증명 탈취를 시연합니다.
 xmyronn/cve-2026-10290-sqli
Hotel and Tourism Reservation System 1.0의 인증되지 않은 SQL 주입에 대한 개념 증명으로, tour 매개변수를 통한 데이터베이스 추출을 보여줍니다.
 biitts/cve-2026-54350-budibase-nosql-injection
PoC for CVE-2026-54350 — Budibase의 인증되지 않은 NoSQL 연산자 주입 (CVSS 10.0). PUBLIC 쿼리를 통해 모든 문서 컬렉션을 읽거나 대량 쓰기.
 iltosec/cve-2026-54596
CVE-2026-54596에 대한 개념 증명 익스플로잇: ITFlow의 recurring_invoice_frequency 매개변수에서 인증된 SQL 주입으로, 관리자 해시 및 자격 증명의 전체 데이터베이스 유출을 가능하게 합니다.
 jjcjgo/cve-2026-38812-ruoyi-sql-injection
RuoYi v4.8.2의 /tool/gen/createTable 엔드포인트를 통한 SQL 삽입 취약점인 CVE-2026-38812에 대한 개념 증명 익스플로잇으로, 인증되지 않은 데이터베이스 액세스를 가능하게 합니다.
 orderby99/cve-2025-8714-poc
PostgreSQL의 RCE PoC — CVE-2025-8714
 nullbyte3117/cve-2025-60357
CVE-2025-60357 - NoSQL(MongoDB) 인젝션 POC
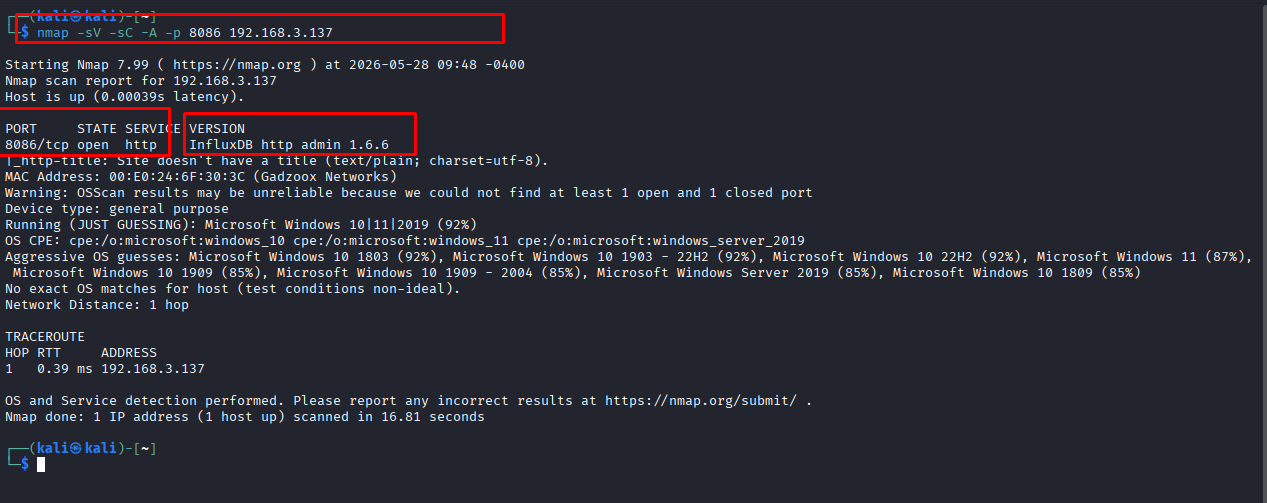 dungsocool/cve-2019-20933
CVE-2019-20933 InfluxDB 인증 우회를 위조된 JWT 토큰을 통해 보여주는 단계별 실습 보고서로, 익스플로잇, 사후 익스플로잇 및 대응 지침을 포함합니다.








