
 #1
Database assessment, SQL injection testing, auditing, encryption, and activity monitoring tools.
Kitploit 추천
 alexcyberx/cve-2025-14847_expolit
CVE-2025-14847용 익스플로잇 도구로, MongoDB 메모리 노출 취약점을 악용하여 취약한 인스턴스에서 민감한 데이터와 비밀정보를 멀티스레드 방식으로 추출할 수 있게 해줍니다.
 petergabaldon/cve-2024-1346
LaborOfficeFree의 MySQL 데이터베이스 루트 비밀번호 취약점이 버전 19.10에 영향을 미칩니다. 이 취약점으로 인해 공격자는 두 개의 상수를 사용하여 LaborOfficeFree에서 사용하는 MySQL 데이터베이스의 루트 비밀번호를 계산할 수 있습니다.
 slayerkkkk/cve-2025-46817-poc
C 기반 CVE-2025-46817 익스플로잇으로, Redis 정수 오버플로우 취약점을 이용하여 크래시 탐지를 가능하게 하고 Lua unpack() 페이로드를 통한 잠재적 RCE를 지원합니다.
 malvika-thakur/cve-2019-14234
POC-Django JSONField/HStoreField SQL 인젝션 취약점 (CVE-2019-14234)
 xploitgh0st/cve-2025-26794-exploit
CVE-2025-26794의 Exim 4.98용 SQL 인젝션 익스플로잇. 시간 기반 블라인드 SQLi를 통한 자동화된 데이터 추출. 승인된 침투 테스트에만 사용하십시오.
 maliktawfiq/cve-2025-22953
EPICOR HCM 비인증 블라인드 SQL 인젝션 CVE-2025-22953
 0xdeku/cve-2021-42667
CVE-2021-42667 - 온라인 이벤트 예약 및 예약 시스템의 SQL 주입 취약점.
 afnaan-ahmed/cve-2025-14598
BET e-Portal의 심각한 인증되지 않은 SQL 주입인 CVE-2025-14598에 대한 기술 자문 및 분석으로, 데이터베이스 조작 및 잠재적 원격 코드 실행을 가능하게 하며 완화 지침을 포함합니다.
 sho-luv/mongobleed
CVE-2025-14847(MongoBleed) 스캐너 및 익스플로잇 도구. zlib 압축 해제를 통한 인증되지 않은 MongoDB 힙 메모리 누수. 탐지, 메모리 추출, 자격 증명 파싱, CIDR/배치 스캐닝, Nuclei 템플릿 및 CTF 랩 포함.
 xbz0n/cve-2024-33911
CVE-2024-33911에 대한 개념 증명 익스플로잇으로, 인증 후 SQL 인젝션 취약점이 The School Management WordPress 플러그인 v10.3.4에 존재하여 admin-ajax.php 엔드포인트를 통해 임의의 SQL 명령 실행을 가능하게…
 randomrobbiebf/cve-2025-22954
Koha CVE-2025-22954: lateissues-export.pl의 SQL 인젝션
 safe3s/cve-2022-21661
(WordPress Core 5.8.2-'WP_Query' / CVE-2022-21661)의 SQL 주입 테스트를 제시하는 첫 번째 PoC 비디오
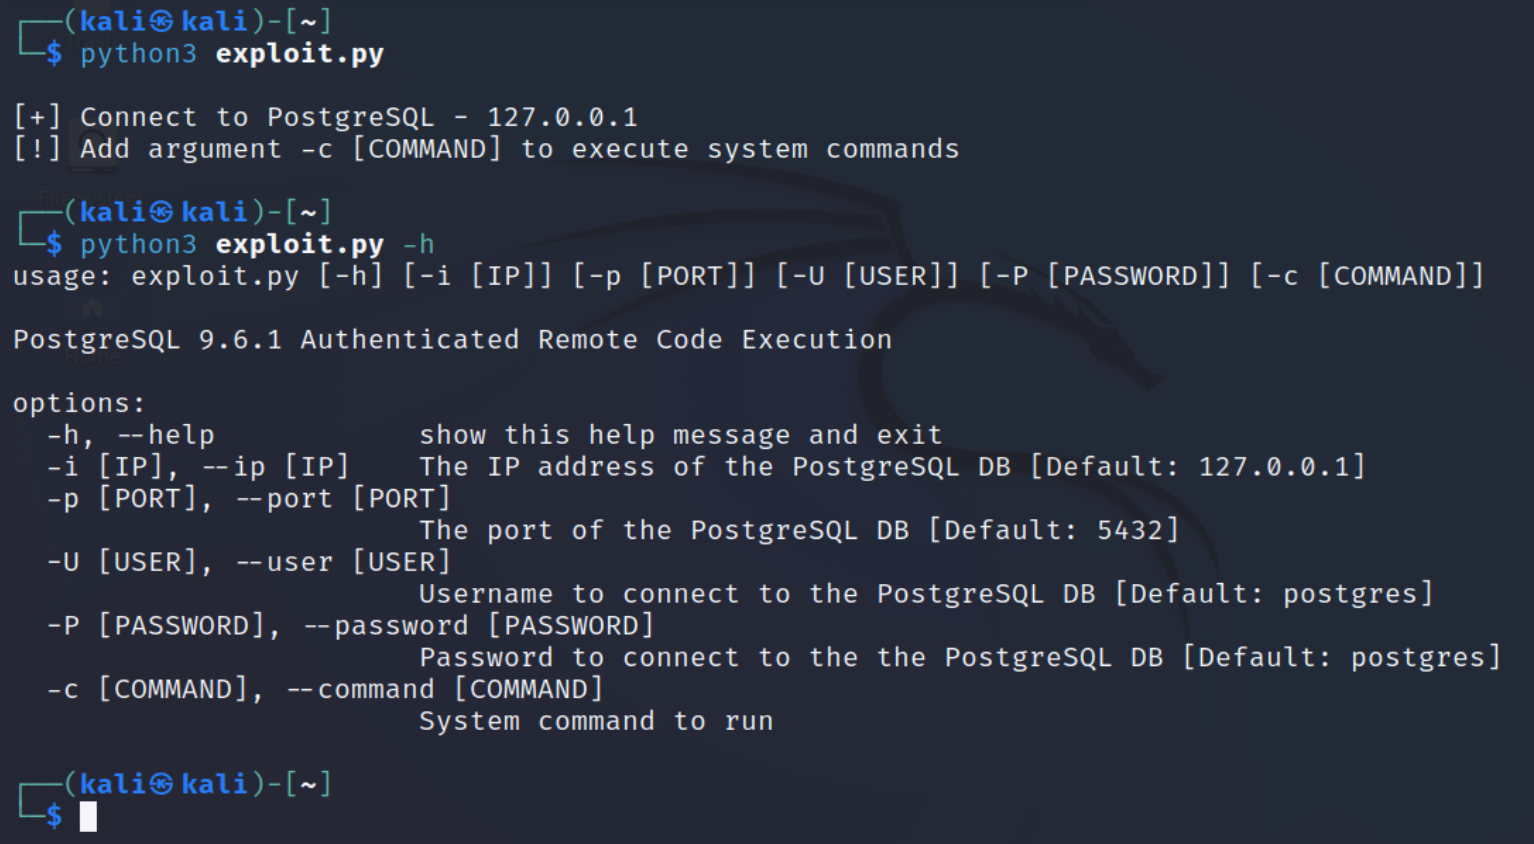 paulotrindadec/cve-2019-9193
PostgreSQL 9.6.1에서 인증된 원격 코드 실행을 위한 개념 증명 익스플로잇으로, 잘못 구성된 데이터베이스가 시스템 접근에 어떻게 악용될 수 있는지 보여줍니다.
 ant1sec-ops/cve-2023-39593
데이터베이스 인증 코드 실행
 casp3r0x0/cve-2025-58443
FOGProject 인증 우회 CVE-2025-58443 익스플로잇
 nu1l0/cve-2024-46636-sqli-modaps
NASA EOSDIS MODAPS의 `category` 매개변수에 대한 부적절한 입력 검증으로 인한 SQL 인젝션 취약점. 이 결함으로 인해 공격자가 백엔드 SQL 쿼리를 조작하여 잠재적으로 승인되지 않은 데이터 액세스 및 데이터베이스 손상으로 이어질 수 있습니다.
 jselliott/cve-2023-38891
VTiger 오픈소스 CRM v7.5의 인증된 SQL 인젝션 취약점
 bigzooooz/cve-2022-30511
학교 기숙사 관리 시스템 1.0 - 인증되지 않은 SQL 인젝션








