
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
카테고리

Database Security

Database assessment, SQL injection testing, auditing, encryption, and activity monitoring tools.

Kitploit 추천
추천 도구

10 선택됨
sqlmap preview#1

sqlmap

GitHubsqlmapproject/sqlmap
38.2k1일 전
openvas-scanner preview#2

openvas-scanner

GitHubgreenbone/openvas-scanner
4.8k1일 전
nuclei preview#3

nuclei

GitHubprojectdiscovery/nuclei
30.4k1일 전
metasploit-framework preview#4

metasploit-framework

GitHubrapid7/metasploit-framework
38.8k1일 전
nmap preview#5

nmap

GitHubnmap/nmap
13.3k2일 전
zaproxy preview#6

zaproxy

GitHubzaproxy/zaproxy
15.6k1일 전
wapiti preview#7

wapiti

GitHubwapiti-scanner/wapiti
1.9k28일 전
semgrep preview#8

semgrep

GitHubsemgrep/semgrep
16.2k3일 전
trivy preview#9

trivy

GitHubaquasecurity/trivy
37.4k1일 전
wazuh preview#10

wazuh

GitHubwazuh/wazuh
16.5k3일 전
최신관련성인기최근 업데이트
650 결과
CVE-2024-42327_Zabbix_SQLI preview

CVE-2024-42327_Zabbix_SQLI

GitHubwatchdog1337/cve-2024-42327_zabbix_sqli

CVE-2024-42327에 대한 PoC, Zabbix의 user.get API 메서드를 통한 인증된 SQL Injection
vulnerability-analysisexploitationweb-application-exploitation+3
31년 전
CVE-2026-57588-Nessus-XML-Import-SQL-Injection-PoC preview

CVE-2026-57588-Nessus-XML-Import-SQL-Injection-PoC

GitHubcerberusmrxi/cve-2026-57588-nessus-xml-import-sql-injection-poc

CVE-2026-57588용 PoC - Nessus 10.12.0 XML 가져오기의 SQL 주입. 데이터베이스 열거, 자격 증명 유출, 시간 기반 블라인드 주입 테스트를 위한 악성 .nessus 파일을 생성합니다. 승인된 보안 연구용입니다. 작성자: Sudeepa…
payload-generationvulnerability-analysisexploitation+7
13개월 전
CVE-2019-20933 preview

CVE-2019-20933

GitHubhydragyrum/cve-2019-20933

Proof-of-concept exploit client for InfluxDB authentication bypass (CVE-2019-20933). Executes arbitrary queries against vulnerable InfluxDB instances…
authentication-authorizationvulnerability-analysisexploitation+2
25년 전
CVE-2026-37149 preview

CVE-2026-37149

GitHubpateldhyeyit/cve-2026-37149

CVE-2026-37149 - GROCERY-STORE-MANAGEMENT-SYSTEM-USING-PHP-AND-MYSQL-PHPMYADMIN v1.0의 search_products.php에서 scost 파라미터의 SQL 인젝션 취약점.
vulnerability-analysisweb-application-exploitationinformation-gathering+3
24개월 전
CVE-2025-64459-Poc preview

CVE-2025-64459-Poc

GitHub0xcyberstan/cve-2025-64459-poc

취약점: QuerySet 및 Q() 키워드 인자 언패킹을 통한 SQL 인젝션. CVE ID: CVE-2025-64459 심각도: 치명적 (CVSS 9.1) 영향을 받는 버전: Django 5.1 < 5.1.14, 4.2 < 4.2.26, and 5.2 < 5.2.8.…
vulnerability-analysisexploitationweb-application-exploitation+3
211개월 전
CVE-2026-77635 preview

CVE-2026-77635

GitHubabraxas/cve-2026-77635

Disclosure pack and Python PoC for CVE-2026-77635, an unauthenticated SQL injection in CakePHP's jsonValue() with PostgresDriver, including a…
vulnerability-scannersvulnerability-analysisexploitation+5
3일 전
CVE-2016-2386 preview

CVE-2016-2386

GitHubmurataydemir/cve-2016-2386

[CVE-2016-2386] SAP NetWeaver AS JAVA UDDI 구성 요소 SQL 인젝션
vulnerability-analysisexploitationweb-application-exploitation+3
26년 전
CVE-2025-14847-mongobleed preview

CVE-2025-14847-mongobleed

GitHubshokribardiya/cve-2025-14847-mongobleed

CVE-2025-14847 mongobleed python 파일
vulnerability-analysisexploitationpapers-research+2
24개월 전
CVE-2021-42670 preview

CVE-2021-42670

GitHub0xdeku/cve-2021-42670

CVE-2021-42670 - 엔지니어 온라인 포털 시스템의 SQL 인젝션 취약점.
vulnerability-analysisexploitationweb-application-exploitation+3
24년 전
CVE-2026-34220 preview

CVE-2026-34220

GitHubeqstlab/cve-2026-34220

MikroORM의 SQL 인젝션 취약점
vulnerability-analysisexploitationweb-application-exploitation+3
12개월 전
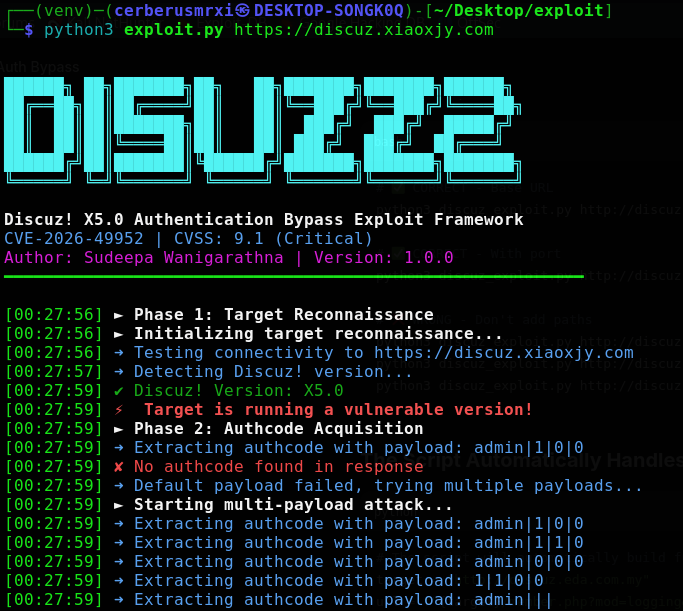
Discuz-X5.0-Authentication-Bypass-Exploit-Framework preview

Discuz-X5.0-Authentication-Bypass-Exploit-Framework

GitHubcerberusmrxi/discuz-x5.0-authentication-bypass-exploit-framework

Discuz! X5.0 인증 우회 익스플로잇 프레임워크 (CVE-2026-49952) - UC_KEY 암호화 오라클 토큰 재사용을 통해 인증 없이 데이터베이스 백업에 접근할 수 있게 하는 치명적인 취약점. CVSS 9.1. 버전 탐지, 다중 페이로드 공격, 대화형 셸…
authentication-authorizationexploit-frameworksvulnerability-analysis+4
13개월 전
CVE-2026-22003-Redis-Lua-Sandbox-Escape-via-debug.sethook- preview

CVE-2026-22003-Redis-Lua-Sandbox-Escape-via-debug.sethook-

GitHubgeorge0papasotiriou/cve-2026-22003-redis-lua-sandbox-escape-via-debug.sethook-

CVE-2026-22003에 대한 개념 증명 익스플로잇으로, debug.sethook를 통한 Redis Lua 샌드박스 탈출을 시연하여 임의의 시스템 명령을 실행합니다.
privilege-escalationvulnerability-analysisexploitation+2
12개월 전
CVE-2023-49954.github.io preview

CVE-2023-49954.github.io

GitHubcve-2023-49954/cve-2023-49954.github.io

3CX CRM Integration의 SQL Injection
vulnerability-analysisweb-application-exploitationapi-security-testing+3
22년 전
CVE-2026-26980 preview

CVE-2026-26980

GitHubyym8538/cve-2026-26980

TryGhost Ghost CMS Content API slug 필터의 인증되지 않은 SQL 인젝션을 시연하고, 불리언 오라클을 통해 데이터베이스 값을 추출하는 Python PoC 및 Docker 실습 환경입니다.
vulnerability-analysisexploitationweb-application-exploitation+5
12개월 전
CVE-2026-30951 preview

CVE-2026-30951

GitHubeqstlab/cve-2026-30951

Sequelize JSON Cast SQL 인젝션
static-analysisvulnerability-analysiscode-analysis+3
12개월 전
CVE-2026-69084-PoC preview

CVE-2026-69084-PoC

GitHubboreas37/cve-2026-69084-poc

CVE-2026-69084/69085 — searchEmbedBlock + searchDocs SQLi를 통한 SiYuan 임의 SQL 실행 (CVSS 9.9). v3.7.2에서 검증됨, v3.7.3에서 거부됨.
vulnerability-analysisexploitationweb-application-exploitation+3
12개월 전
CVE-2024-30896 preview

CVE-2024-30896

GitHubxenom0rph97/cve-2024-30896

InfluxDB의 권한 상승 취약점인 CVE-2024-30896에 대한 개념 증명 익스플로잇으로, allAccess 토큰 보유자가 권한 부여 토큰 목록을 통해 운영자 수준의 접근 권한을 얻을 수 있습니다.
authentication-authorizationprivilege-escalationvulnerability-analysis+3
21년 전
CVE-2026-42031-SQL-Injection-Scanner preview

CVE-2026-42031-SQL-Injection-Scanner

GitHubddrvahandzo90-hue/cve-2026-42031-sql-injection-scanner

CKAN DataStore용 자동화 SQL 인젝션 스캐너로, CVE-2026-42031을 탐지하고 검증하며 다중 대상 스캔, 데이터 덤프, 보고서 생성을 지원합니다.

vulnerability-scannersexploitationinformation-gathering+3
11개월 전
이전1…181920…37다음








