
 #1
Database assessment, SQL injection testing, auditing, encryption, and activity monitoring tools.
Kitploit 추천
 secoba/djvul_stringagg
Django StringAgg SQL 주입 (CVE-2020-7471)
 sncker/cve-2020-7471
CVE-2020-7471 StringAgg(delimiter)를 통한 잠재적 SQL 삽입
 gduma-phdata/patch-cve-2026-03200
Progress MOVEit의 심각한 SQL 인젝션 취약점인 CVE-2026-03200에 대한 패치를 배포했으며, 검증 및 배포 세부 정보를 포함합니다.
 ivanesk315/cve-2023-25157
OGC Filter SQL 인젝션(CVE-2023-25157/25158)을 재현하는 로컬 GeoServer/PostGIS 랩으로, 취약, 패치, 완화된 A/B 테스트 모드를 제공합니다.
 mthamil107/db_audit_research
자가 무력화 감사: 낮은 권한의 PostgreSQL 역할이 트리거 기반 감사자를 가역적으로 눈멀게 하고 귀속을 오염시키는 것을 보여주는 재현 가능한 랩(PG14/16) 및 방어 기법. 합성 데이터 사용, CVE-2018-1058 프리미티브 인용.
 offsecpierogi/azure
Bash 및 PowerShell 스크립트로 구성된 Azure 보안 평가 도구로, IAM 권한 상승, 컨테이너 레지스트리 악용, Key Vault 노출, Entra ID 구성, SQL 감사 영역을 다룹니다.
 nisaruj/nosqli-flintcms
블라인드 noSQL 인젝션 사례 연구 랩 (CVE-2018-3783 기반)
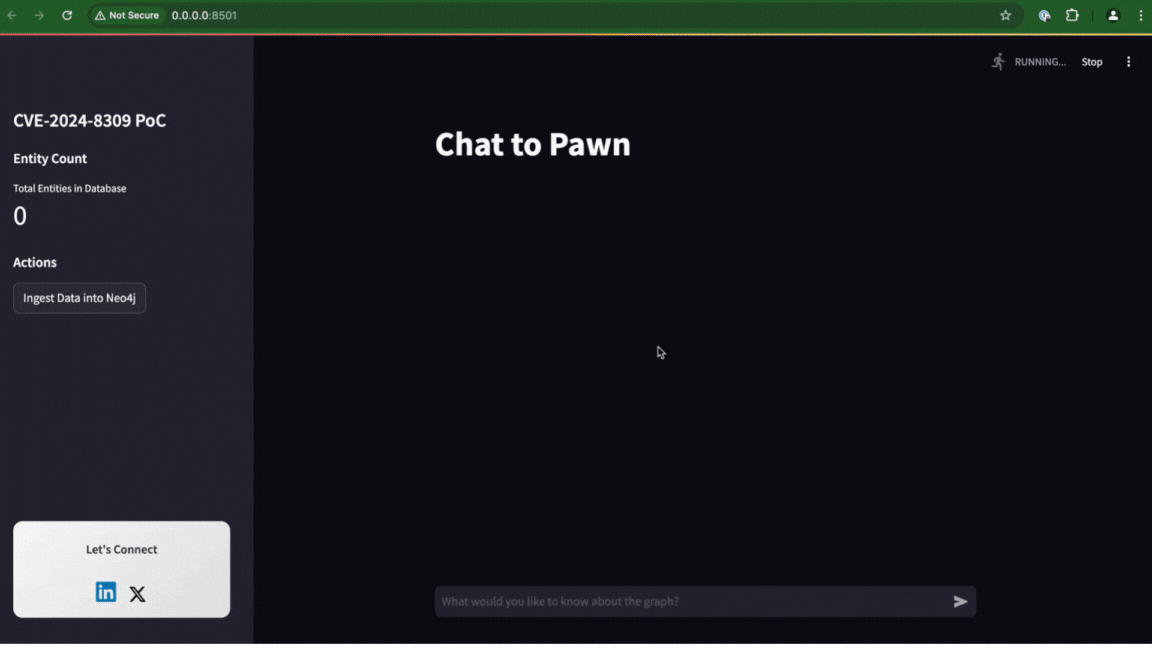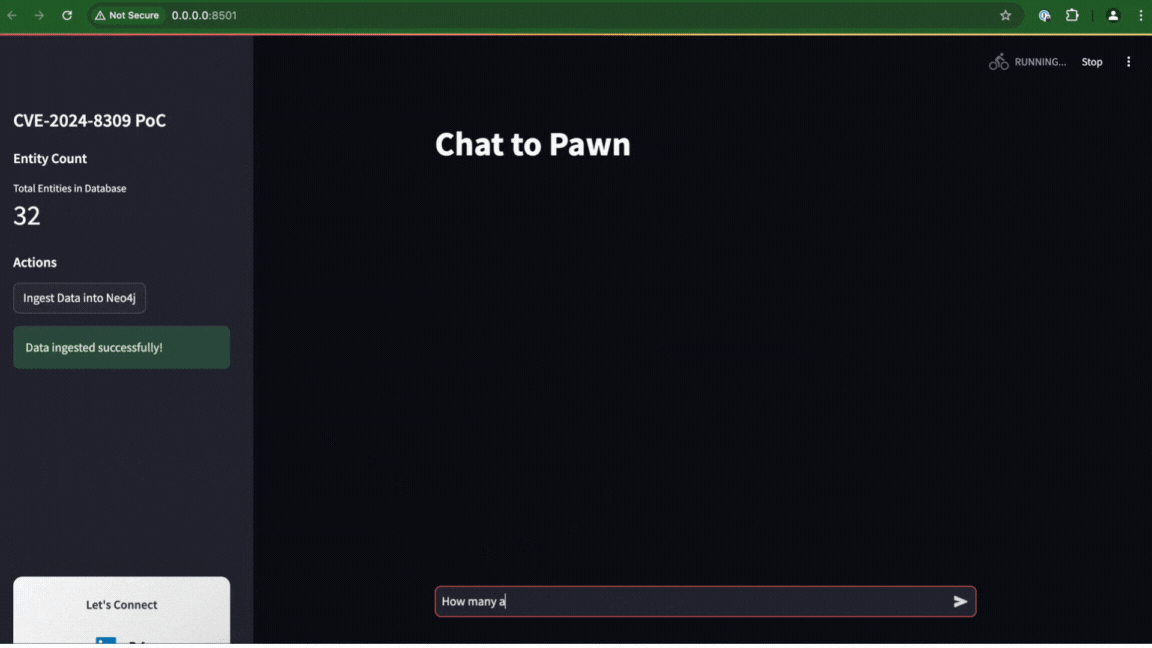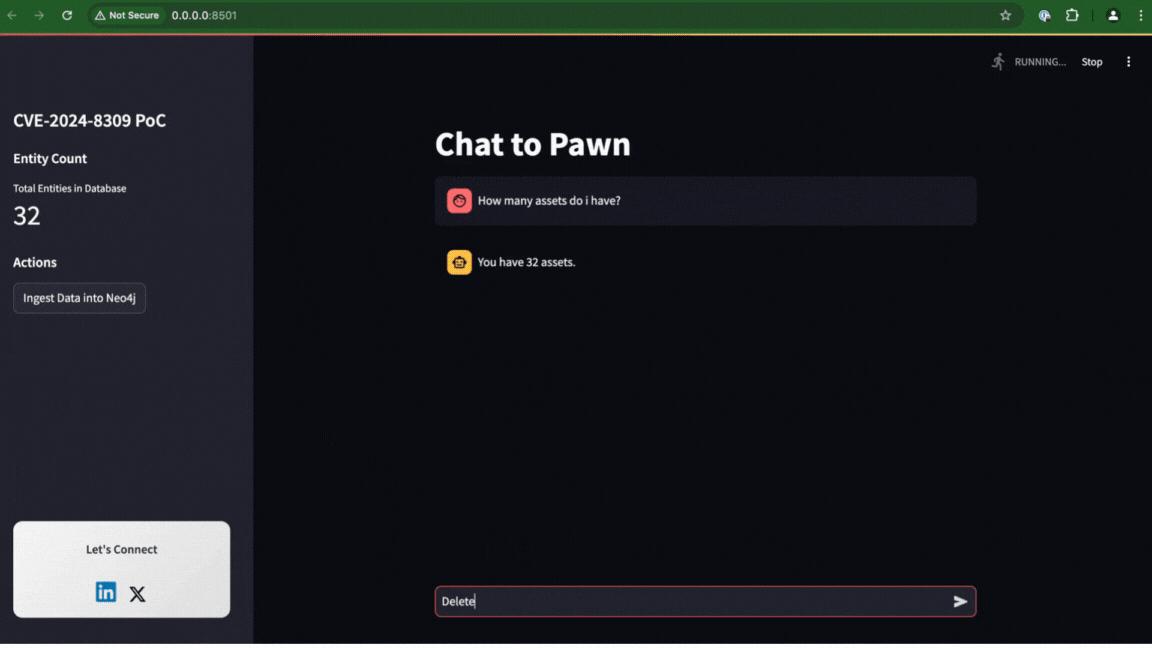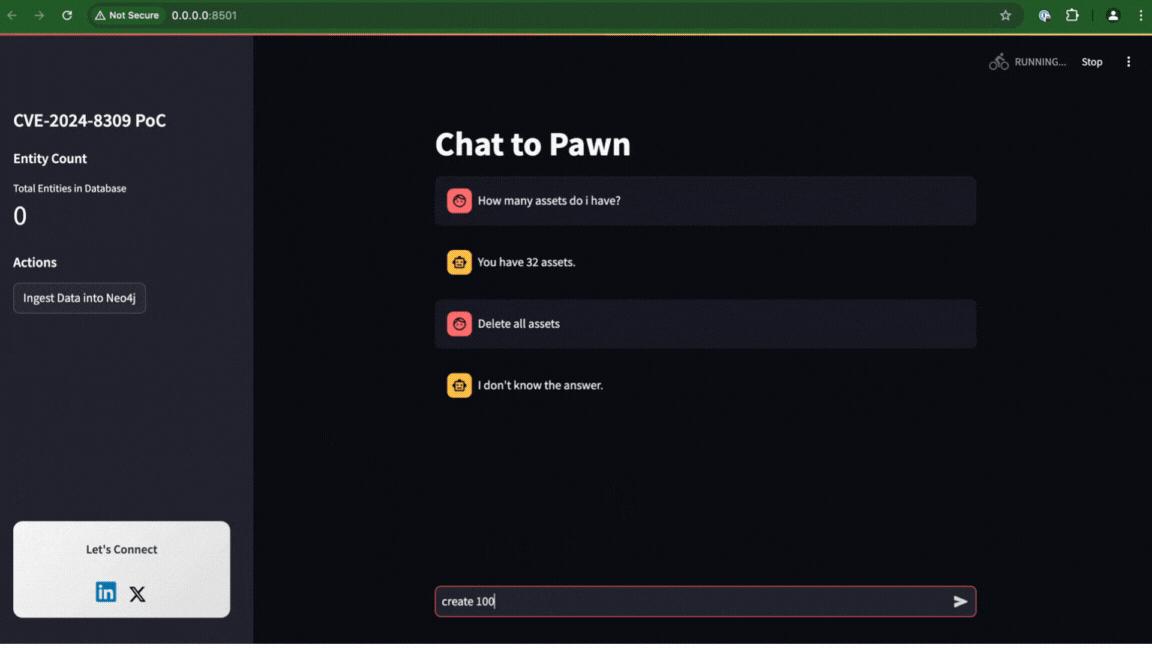 liadlevy/cve-2024-8309
개념 증명(PoC)으로, Langchain의 GraphCypherQAChain에서 프롬프트 인젝션을 시연하여 Neo4j 데이터베이스의 SQL 인젝션으로 이어지는 것을 보여줍니다. 교육용 테스트를 위한 FastAPI 백엔드와 Streamlit 프론트엔드를 포함한…
 dwisiswant0/cve-2025-46817
Redis Lua unpack 정수 오버플로우(CVE-2025-46817)에 대한 개념 증명으로, Redis 8.2.1에서 스택 폭발 및 잠재적 RCE를 시연합니다.
 dldygnl/cve-2021-24741
Support Board 3.3.3의 여러 인증되지 않은 SQL 삽입 취약점을 시연하는 개념 증명 익스플로잇으로, 데이터베이스 추출을 위한 오류 기반 및 시간 기반 페이로드를 포함합니다.
 h4md153v63n/cve-2022-40347_intern-record-system-phone-v1.0-sql-injection-vulnerability-unauthenticated
CVE-2022-40347: 인턴 기록 시스템 - 'phone', 'email', 'deptType' 및 'name' SQL 인젝션 (비인증)
 george0papasotiriou/cve-2026-11115-database-connection-string-injection-via-env-variable
CVE-2026-11115에 대한 최소한의 Python PoC로, 환경 변수를 통한 데이터베이스 연결 문자열 삽입 및 공격자가 제어하는 PostgreSQL 호스트로의 리디렉션을 시연합니다.
 daniel616/cve-2022-21661-demo
SQL 인젝션 취약점 시연 in wordpress 5.8.2
 sahiloj/cve-2023-31702
CVE-2023-31702는 MicroWorld Technologies eScan Management Console 버전 14.0.1400.2281에서 발견된 인증된 SQL 인젝션 취약점입니다.
 proxydom/supahunter
잘못 구성된 Supabase 인스턴스를 위한 자동화된 정찰 및 익스플로잇 프레임워크입니다. 스키마 열거, Selenium 기반 키 추출, RLS 우회 검증, 보안 연구자를 위한 서비스 역할 관리자 덤프 기능을 제공합니다.
 richard-natan/poc-cve-2025-66224
CVE-2025-66224에 대한 개념 증명(PoC) 익스플로잇으로, sendmail_path 매개변수의 명령 주입을 통해 OrangeHRM에서 원격 코드 실행을 시연하며, 자동화된 데이터베이스 페이로드 주입 및 정리 기능을 포함합니다.
 watchdog1337/cve-2024-42327_zabbix_sqli
CVE-2024-42327에 대한 PoC, Zabbix의 user.get API 메서드를 통한 인증된 SQL Injection
 cerberusmrxi/cve-2026-57588-nessus-xml-import-sql-injection-poc
CVE-2026-57588용 PoC - Nessus 10.12.0 XML 가져오기의 SQL 주입. 데이터베이스 열거, 자격 증명 유출, 시간 기반 블라인드 주입 테스트를 위한 악성 .nessus 파일을 생성합니다. 승인된 보안 연구용입니다. 작성자: Sudeepa…








