#1
File recovery, disk recovery, deleted data restoration, and forensic carving tools.
Kitploit 추천

 werwolv/imhex
🔍 리버스 엔지니어, 프로그래머, 그리고 새벽 3시에 작업할 때 자신의 망막을 소중히 여기는 사람들을 위한 헥스 에디터

 wiltodelta/remove-ai-watermarks
Remove visible and invisible AI watermarks and provenance metadata from images and video. Python library and CLI for SynthID, C2PA, EXIF, IPTC, XMP,…
 sleuthkit/sleuthkit
포렌식 라이브러리 및 CLI 툴킷으로, 디스크 및 파일 시스템 이미지 분석, 삭제된 데이터 복구, 타임라인 생성, 해시를 통한 증거 검증을 수행합니다.
 pgbackrest/pgbackrest
PostgreSQL을 위한 병렬 백업 및 복원 솔루션으로, 암호화, 델타 복원, 엔터프라이즈 재해 복구를 위한 멀티 클라우드 객체 스토어 지원을 제공합니다.

 onekey-sec/unblob
모든 종류의 컨테이너 포맷에서 파일을 추출합니다.
 cea-sec/usbsas
안전하게 신뢰할 수 없는 USB 대용량 저장 장치를 읽기 위한 도구 및 프레임워크.
 log2timeline/plaso
디지털 포렌식 엔진으로, 로그, 파일 및 시스템 아티팩트를 파싱하여 슈퍼 타임라인을 구축하고, 조사 시 시간순 이벤트 상관관계를 지원합니다.
 yellowkeybitlocker-cve/yellowkey-bitlocker-cve-2026-45585
YellowKey BitLocker 복구 감사 CVE-2026-45585: yellowkey github, TPM, 복구 키 백업. Windows 10/11 CLI GUI, 소유한 볼륨을 위한 휴대용 감사 도구. 추출 후 실행. 공식 무료 다운로드. 다운로드:➧
 desireeontrial76/yellowkey-bitlocker
이 도구를 사용하여 BitLocker 암호화 드라이브를 관리 및 복구하고, Windows 11 복구 키 관리 및 CVE-2026-45585에 대한 교육적 연구를 수행하세요.
 sepinf-inc/iped
IPED 디지털 포렌식 도구. 이는 오픈 소스 소프트웨어로, 법 집행 기관이 범죄 현장에서 압수하거나 민간 조사관이 기업 조사에서 수집한 디지털 증거를 처리하고 분석하는 데 사용할 수 있습니다.
 restic/restic
빠르고 안전하며 효율적인 백업 프로그램
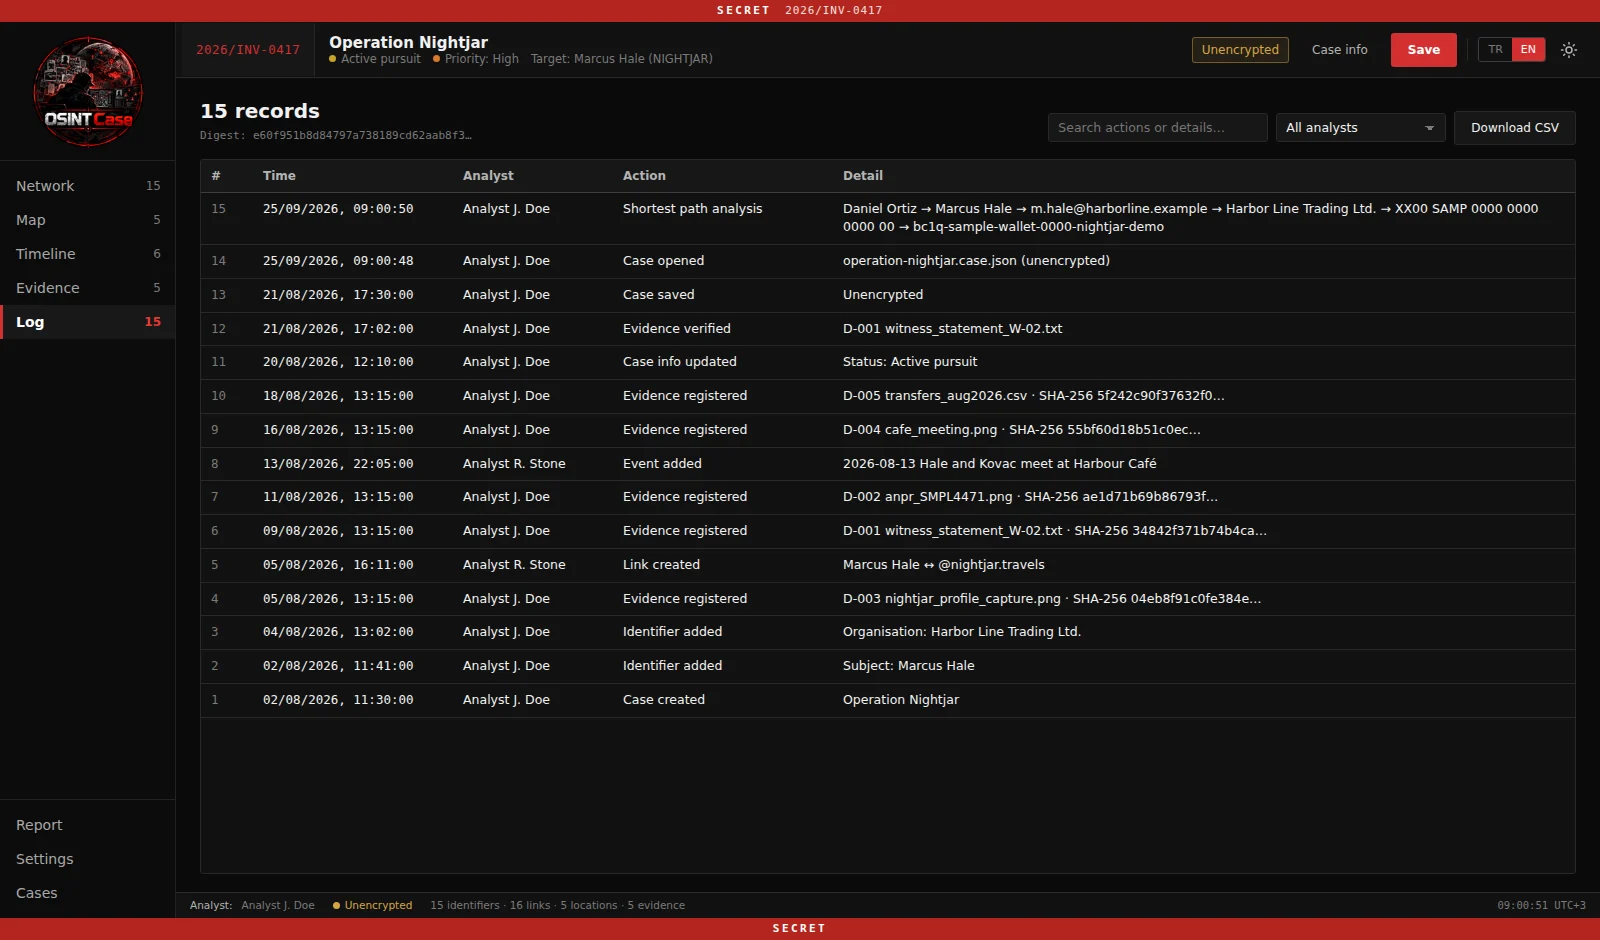 emrekybs/osintcase
OSINT 조사 사례 매핑 도구로, 엔터티, 관계, 증거 및 정보를 정리합니다.
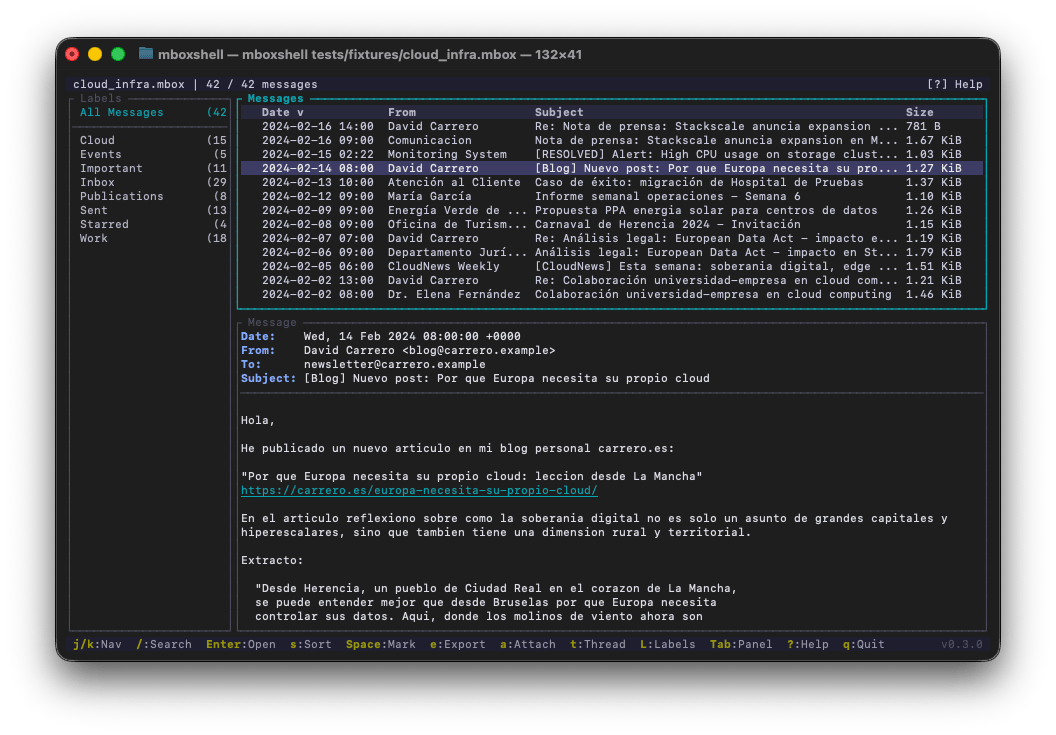 dcarrero/mboxshell
mboxShell. Fast terminal viewer for MBOX files of any size. Open, search and export emails from Gmail Takeout backups (50GB+) without loading them…
 eldavoo/wa-crypt-tools
WhatsApp .crypt12, .crypt14 및 .crypt15 파일을 관리합니다.
 libyal/libewf
포렌식 EWF 이미지 처리를 위한 C 라이브러리 및 명령줄 도구 모음: EnCase 및 SMART 형식의 증거 파일 획득, 내보내기, 검증, 복구 및 마운트를 지원합니다.
 google/timesketch
이벤트 로그를 수집, 검색, 주석 처리하여 침해 대응 및 DFIR 조사를 지원하는 협업형 포렌식 타임라인 분석 플랫폼입니다.