
 #1
Tools for extracting sensitive data from compromised systems without detection.
Kitploit 추천
 nicetop1027/cve-2026-discord
Discord macOS 클라이언트의 제로데이 원격 디버깅 포트 노출을 상세히 설명하는 중요 취약점 보고서로, 계정 탈취, 스파이웨어, 웜 전파 및 백도어 지속성으로 이어집니다.
 rmhowe425/poc-cve-2026-93680
CVE-2026-93680에 대한 개념 증명 익스플로잇으로, MCP SSE 인증 우회와 도구 호출을 통한 데이터 유출을 시연합니다.
 mbadanoiu/cve-2024-34693
CVE-2024-34693: Apache Superset의 서버 임의 파일 읽기
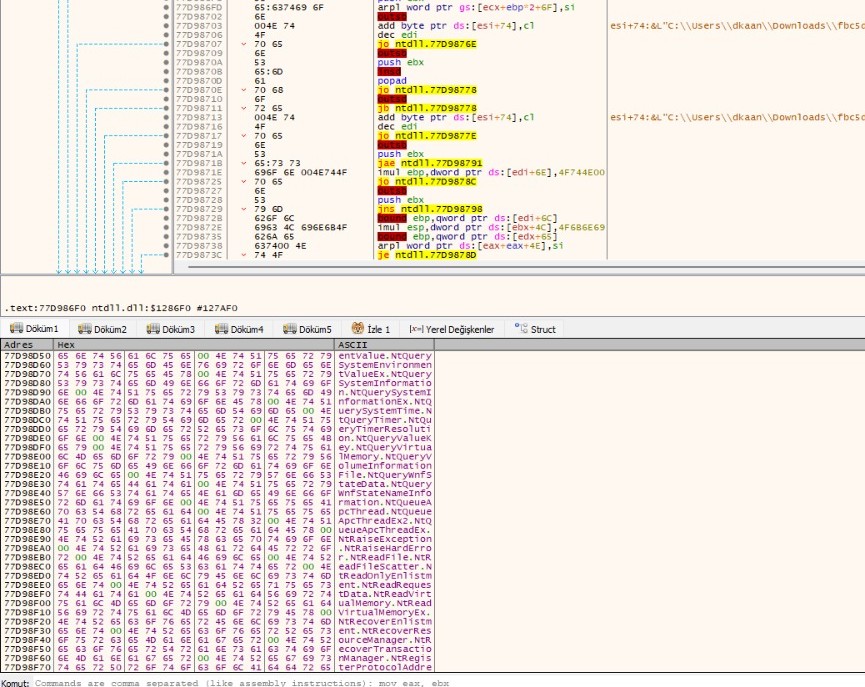 kaandemir993/agent-tesla-apc-injection-token-manipulation-registry-persistence-analysis
Agent Tesla에 대한 리버스 엔지니어링 분석: APC 주입, 토큰 조작, 레지스트리 지속성을 사용하는 .NET 기반 정보 탈취기. NtQueueApcThread, NtProtectVirtualMemory 및 전체 페이로드 추출을 포함합니다.
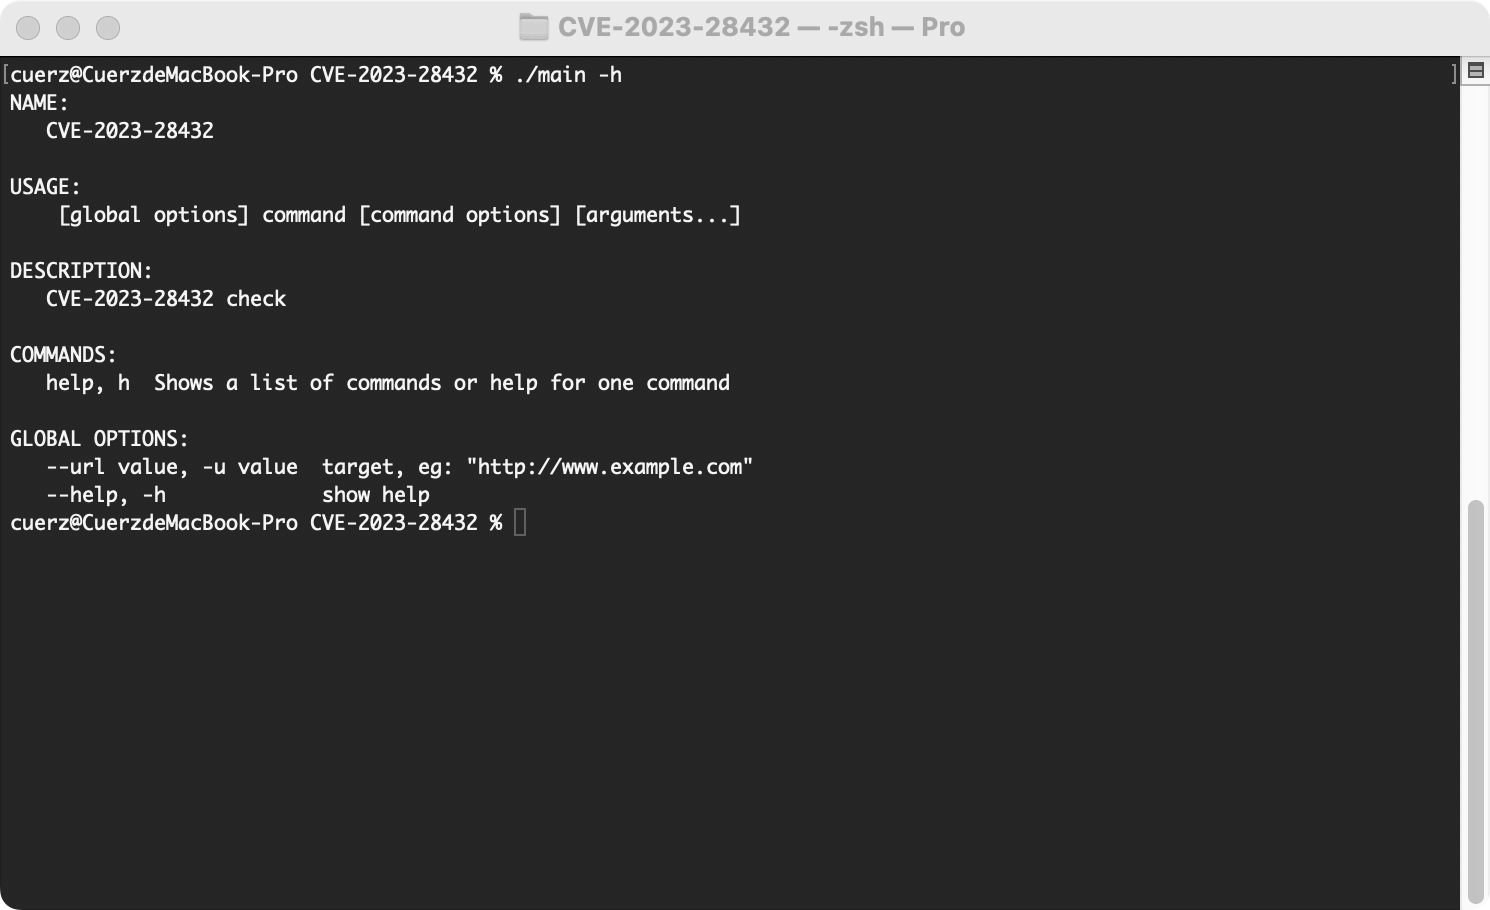 cuerz/cve-2023-28432
CVE-2023-28432 MinIO 민감 정보 누출 감지 스크립트
 danithehack3r/cve-2024-42009-poc
CVE-2024-42009 개념 증명
 analyticeth/tesla-security-research
Tesla Model 3/Y 인포테인먼트 시스템에 대한 취약점 연구. 6개의 취약점, 4개의 CVE (CVE-2022-42005 through CVE-2022-42008). 루트 쉘, 지속적 접근, 보험 텔레메트리 스푸핑.
 abraxas/pfsense-api-acme-key-dump
pfSense Plus MIM API 툴킷 b4acd7ca - 높음 - 원격 - 권한 잔존 - GET /services/acme가 키를 덤프함
 abraxas/pfsense-api-acb-userkey
pfSense Plus MIM API 툴킷 b4acd7ca - 높음 - 원격 - IDOR - ACB userkey 기능 URL
 oscerd/cve-2026-78164
CVE-2026-78164에 대한 실행 가능한 개념 증명으로, Apache Camel HTTP 프로듀서가 공격자가 제공한 CamelHttpUri 헤더의 속성 플레이스홀더를 해석할 때 비밀 정보가 유출되는 것을 보여줍니다.
 godylockz/cve-2023-40028
CVE-2023-40028용 POC: Ghost CMS 임의 파일 읽기
 leosol/initroot
CVE-2016-10277을 악용한 Secure Boot 및 디바이스 잠금 우회
 deathshotxd/cve-2025-52691-apt-poc
CVE-2025-52691(SmarterMail 임의 파일 업로드 RCE)에 대한 향상된 개념 증명(PoC) 익스플로잇으로, 스텔스 난독화, 지속성, 데이터 유출, 대화형 모드와 같은 APT급 기능을 포함합니다. 교육 및 승인된 테스트 용도로만 사용하십시오. 원본…
 alsatianconsulting/skyprofile
가벼운 항공 인텔리전스 도구로, 꼬리 번호 또는 ICAO 식별자를 사용하여 ADSB-Exchange 비행 데이터를 조회하고 항공기 활동을 신속하게 프로파일링합니다.
 ejfkdev/oss
AWS, Aliyun, Tencent, Huawei 등 여러 클라우드의 버킷을 나열, 내보내기, 다운로드할 수 있는 크로스 클라우드 S3 호환 객체 스토리지 CLI로, 익명 브라우징과 버킷 탐색 스캔 기능을 제공합니다.
 vnescape/zygote-cve-2024-31317
CVE-2024-31317을 이용해 ADB로 비공개 앱 데이터를 추출하거나 앱의 UID로 셸을 실행하는 툴킷입니다.
 krishsharma0413/syncord
Syncord는 Discord를 암호화된 파일 저장소로 사용하는 CLI 기반 파일 동기화 및 저장 도구입니다.
 wvllxe/cve-2026-104051-pictshare-info-disclosure
PictShare < 3.7.1의 info API를 통한 민감 정보 노출(CWE-522). PoC + 권고문 작성.








