
 #1
Curated cybersecurity lists, collections, and learning references with clear scope and practical value.
Kitploit 추천

 gitlab-security-oss/tldr
GitLab 환경에서의 모니터링 및 위협 헌팅을 위한 Sigma 기반 탐지 규칙, 로그 쿼리, 원자적 테스트, 대응 절차입니다.
 genai-security-project/genai-llm-top10
LLM(대규모 언어 모델) 애플리케이션을 위한 OWASP Top 10
 owasp/blt
OWASP Bug Logging Tool 프로젝트의 모노레포: 크라우드소싱 취약점 보고, 버그 바운티 워크플로, CVE 네임스페이스, 자동 패치, 보안 교육.
 owasp/secure-headers-project
HTTP 보안 응답 헤더에 대한 OWASP 지식 기반 및 검증기로, 권장 사항, 통계, 자동화된 구성 검사를 제공합니다.
 emrekybs/veiled-eye
OSINT 신원 조사 도구. 이메일, 사용자 이름, 전화번호 또는 지갑에서 시작하여 46개 소스에 걸쳐 하나의 프로필 및 관계 그래프로 피벗합니다.
 lascc/dfirhub
아티팩트 경로를 검색하고, 수집 스크립트를 빌드하고, Sigma 규칙을 변환합니다. 모두 한곳에서.
 gmh5225/malwaredb
암호로 보호된 ZIP 아카이브에 담긴 961개 멀웨어 패밀리(1.36 GB)의 선별된 컬렉션으로, 분석 및 연구를 위해 패밀리와 유형별로 정리되어 있습니다.
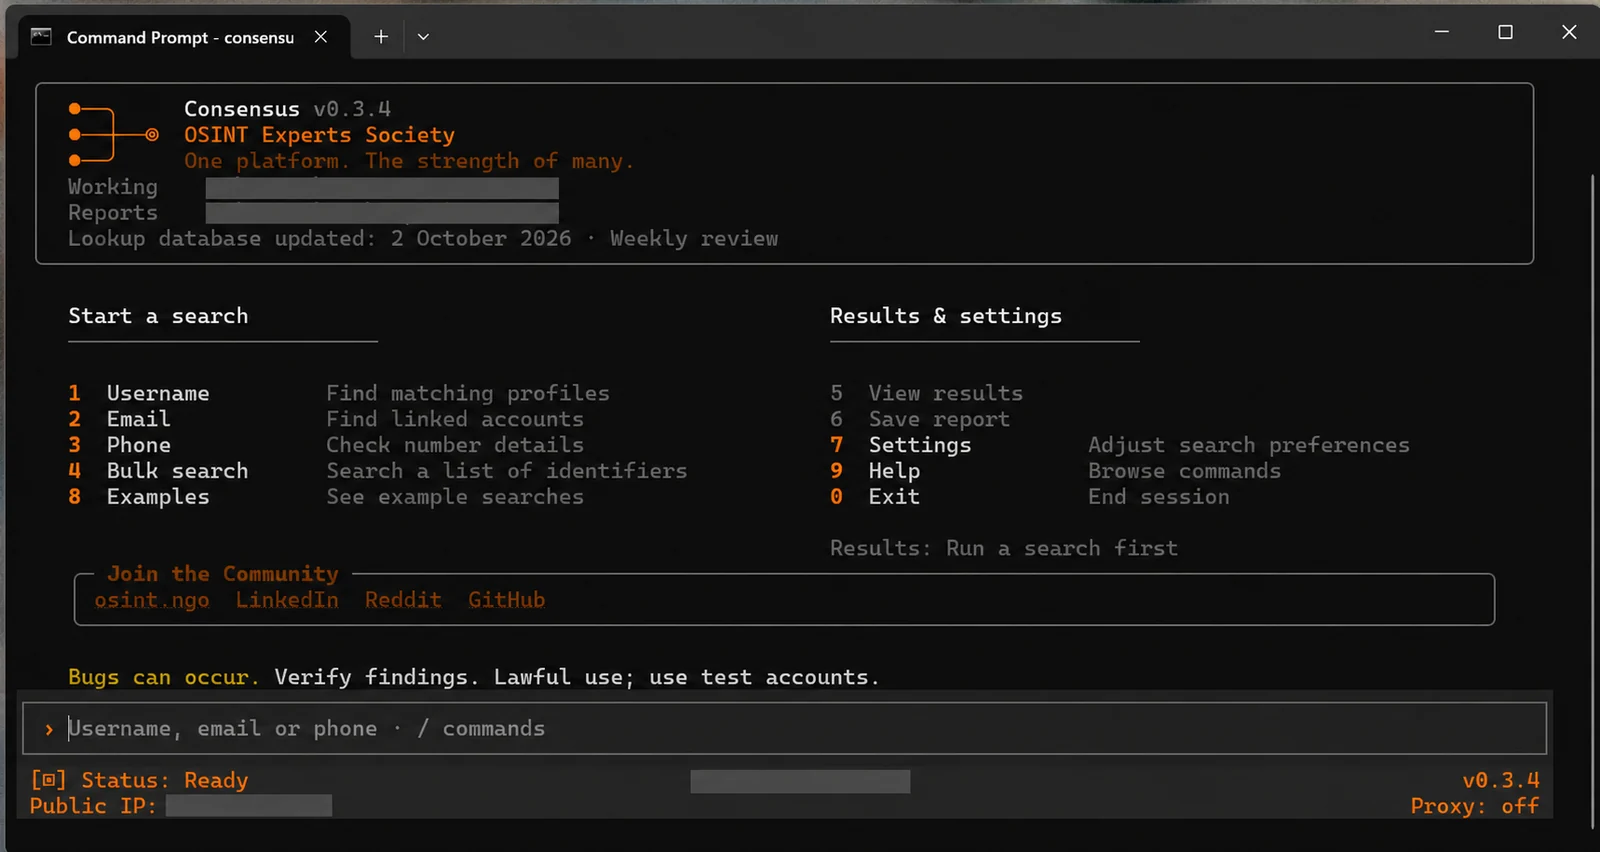 osint-experts-society/consensus-osint
🔎 Username, email & phone OSINT — 9,700+ lookup checks from 19 projects, with profile enrichment, bulk searches, evidence graphs and expert-reviewed…
 rdelasierra-uy/rag-seguridad
CyberRAG — RAG 100% local (Ollama) sobre apuntes y libros de ciberseguridad: recuperación híbrida, respuestas con citas, asistente de pentest por…
 horkimhab/cve-2026
CVE 개념 증명 리소스와 취약점 연구 자료의 교육용 모음으로, 승인된 실습 환경 테스트, 방어 연구, 안전한 코딩 실습을 위한 것입니다.
 gmh5225/llm-attack-prompt
탈옥, 프롬프트 유출, 프롬프트 인젝션, LLM 공격. 대규모 언어 모델 공격 프롬프트 모음
 rdelasierra-uy/portfolio
전문 포트폴리오: Hack The Box writeups, 보고서, GRC 사례 연구(ISO 27001/27002/27005/27035, ISO 31000 + MAGERIT), 하드닝 스크립트 및 로드맵 eJPT -> ISO 27001 Lead Auditor ->…
 krxi/asmsense
스트립된 x86-64 바이너리에서 함수의 이름을 지정하고 설명하는 소형 언어 모델로, 공개 데이터셋, 베이스라인, LoRA 파인튜닝 실험을 포함합니다.
 itm4n/pentest-windows
Windows 내부 구조 연구 및 악용 기법 모음으로, 레드팀과 펜테스터를 위한 권한 상승, 토큰 악용, 그리고 침투 후 기법을 다룹니다.
 irsdl/webhacklist
Archive of the Top 10 Web Hacking Techniques - every nominee since 2006, preserved
 kypvas/ad_attack_architecture
Active Directory 공격 아키텍처 맵 종합 모의해킹 레퍼런스 — 정찰부터 도메인 장악까지
 kypvas/red-team-map
레드팀 작전 아키텍처 맵 종합 운영자 레퍼런스 — 인프라에서 임팩트까지
 horkimhab/cve-2026-wordpress
WordPress 취약점을 대상으로 하는 교육용 CVE 개념 증명 모음으로, 승인된 보안 연구 및 테스트를 위한 설정 스크립트와 실습 안내를 제공합니다.








