
 #1
Curated cybersecurity lists, collections, and learning references with clear scope and practical value.
Kitploit 추천

 mthcht/awesome-lists
위협 인텔리전스 피드, IoC 목록, YARA 규칙, 그리고 SOC/CERT/CTI 탐지 및 사고 대응을 위한 DFIR 도구 참조 자료의 선별된 저장소입니다.
 cisagov/vulnrichment
취약점 강화를 수행하는 저장소입니다.
 cveproject/cvelistv5
공식 CVE 목록의 CVE JSON 5 형식 캐시
 owasp/cve-lite-cli
Fast, developer-friendly JS/TS dependency vulnerability scanner with local lockfile scanning, OSV matching, direct vs transitive visibility, --fix,…
 jlopp/physical-bitcoin-attacks
A list of known attacks against Bitcoin / crypto asset owning entities that occurred in meatspace.
 arkadiyt/bounty-targets-data
This repo contains hourly-updated data dumps of bug bounty platform scopes (like Hackerone/Bugcrowd/Intigriti/etc) that are eligible for reports
 elementalsouls/claude-bughunter
버그 헌팅 및 외부 레드팀 작업을 위한 Claude Code 스킬 번들 - 82개의 스킬, 15개의 슬래시 명령, 24개의 핵심 취약점 클래스에 걸쳐 선별된 681개의 공개 보고서 패턴, 그리고 엔터프라이즈 아이덴티티 + 인프라 공격 매트릭스.
 0xmarcio/pocindex
Search public CVE proof-of-concept exploits from GitHub, Nuclei, ExploitDB, Metasploit and Vulhub, with CVSS, EPSS and CISA KEV context.
 azure/azure-sentinel
클라우드 네이티브 SIEM으로, 전체 엔터프라이즈를 위한 지능형 보안 분석 기능을 제공합니다.
 cyber-courses/cyber-library
Community-maintained Markdown knowledge base covering cybersecurity foundations, offensive and defensive practice, governance, threat intelligence,…
 class-code/cyberclass
교육자를 위한 구조화된 온라인 사이버 보안 커리큘럼으로, 청소년(13-18세)에게 보안 개념, 위협 및 책임 있는 디지털 관행을 가르칠 수 있는 바로 사용 가능한 활동과 리소스를 제공합니다.
 microsoft/agent-governance-toolkit
자율 AI 에이전트를 위한 정책 시행, 제로 트러스트 신원, 실행 샌드박싱 및 감사 로깅. OWASP Agentic Top 10의 10/10을 결정론적이고 실패 시 폐쇄(fail-closed) 거버넌스로 포괄합니다.
 nomi-sec/poc-in-github
📡 PoC auto collect from GitHub. ⚠️ Be careful Malware.
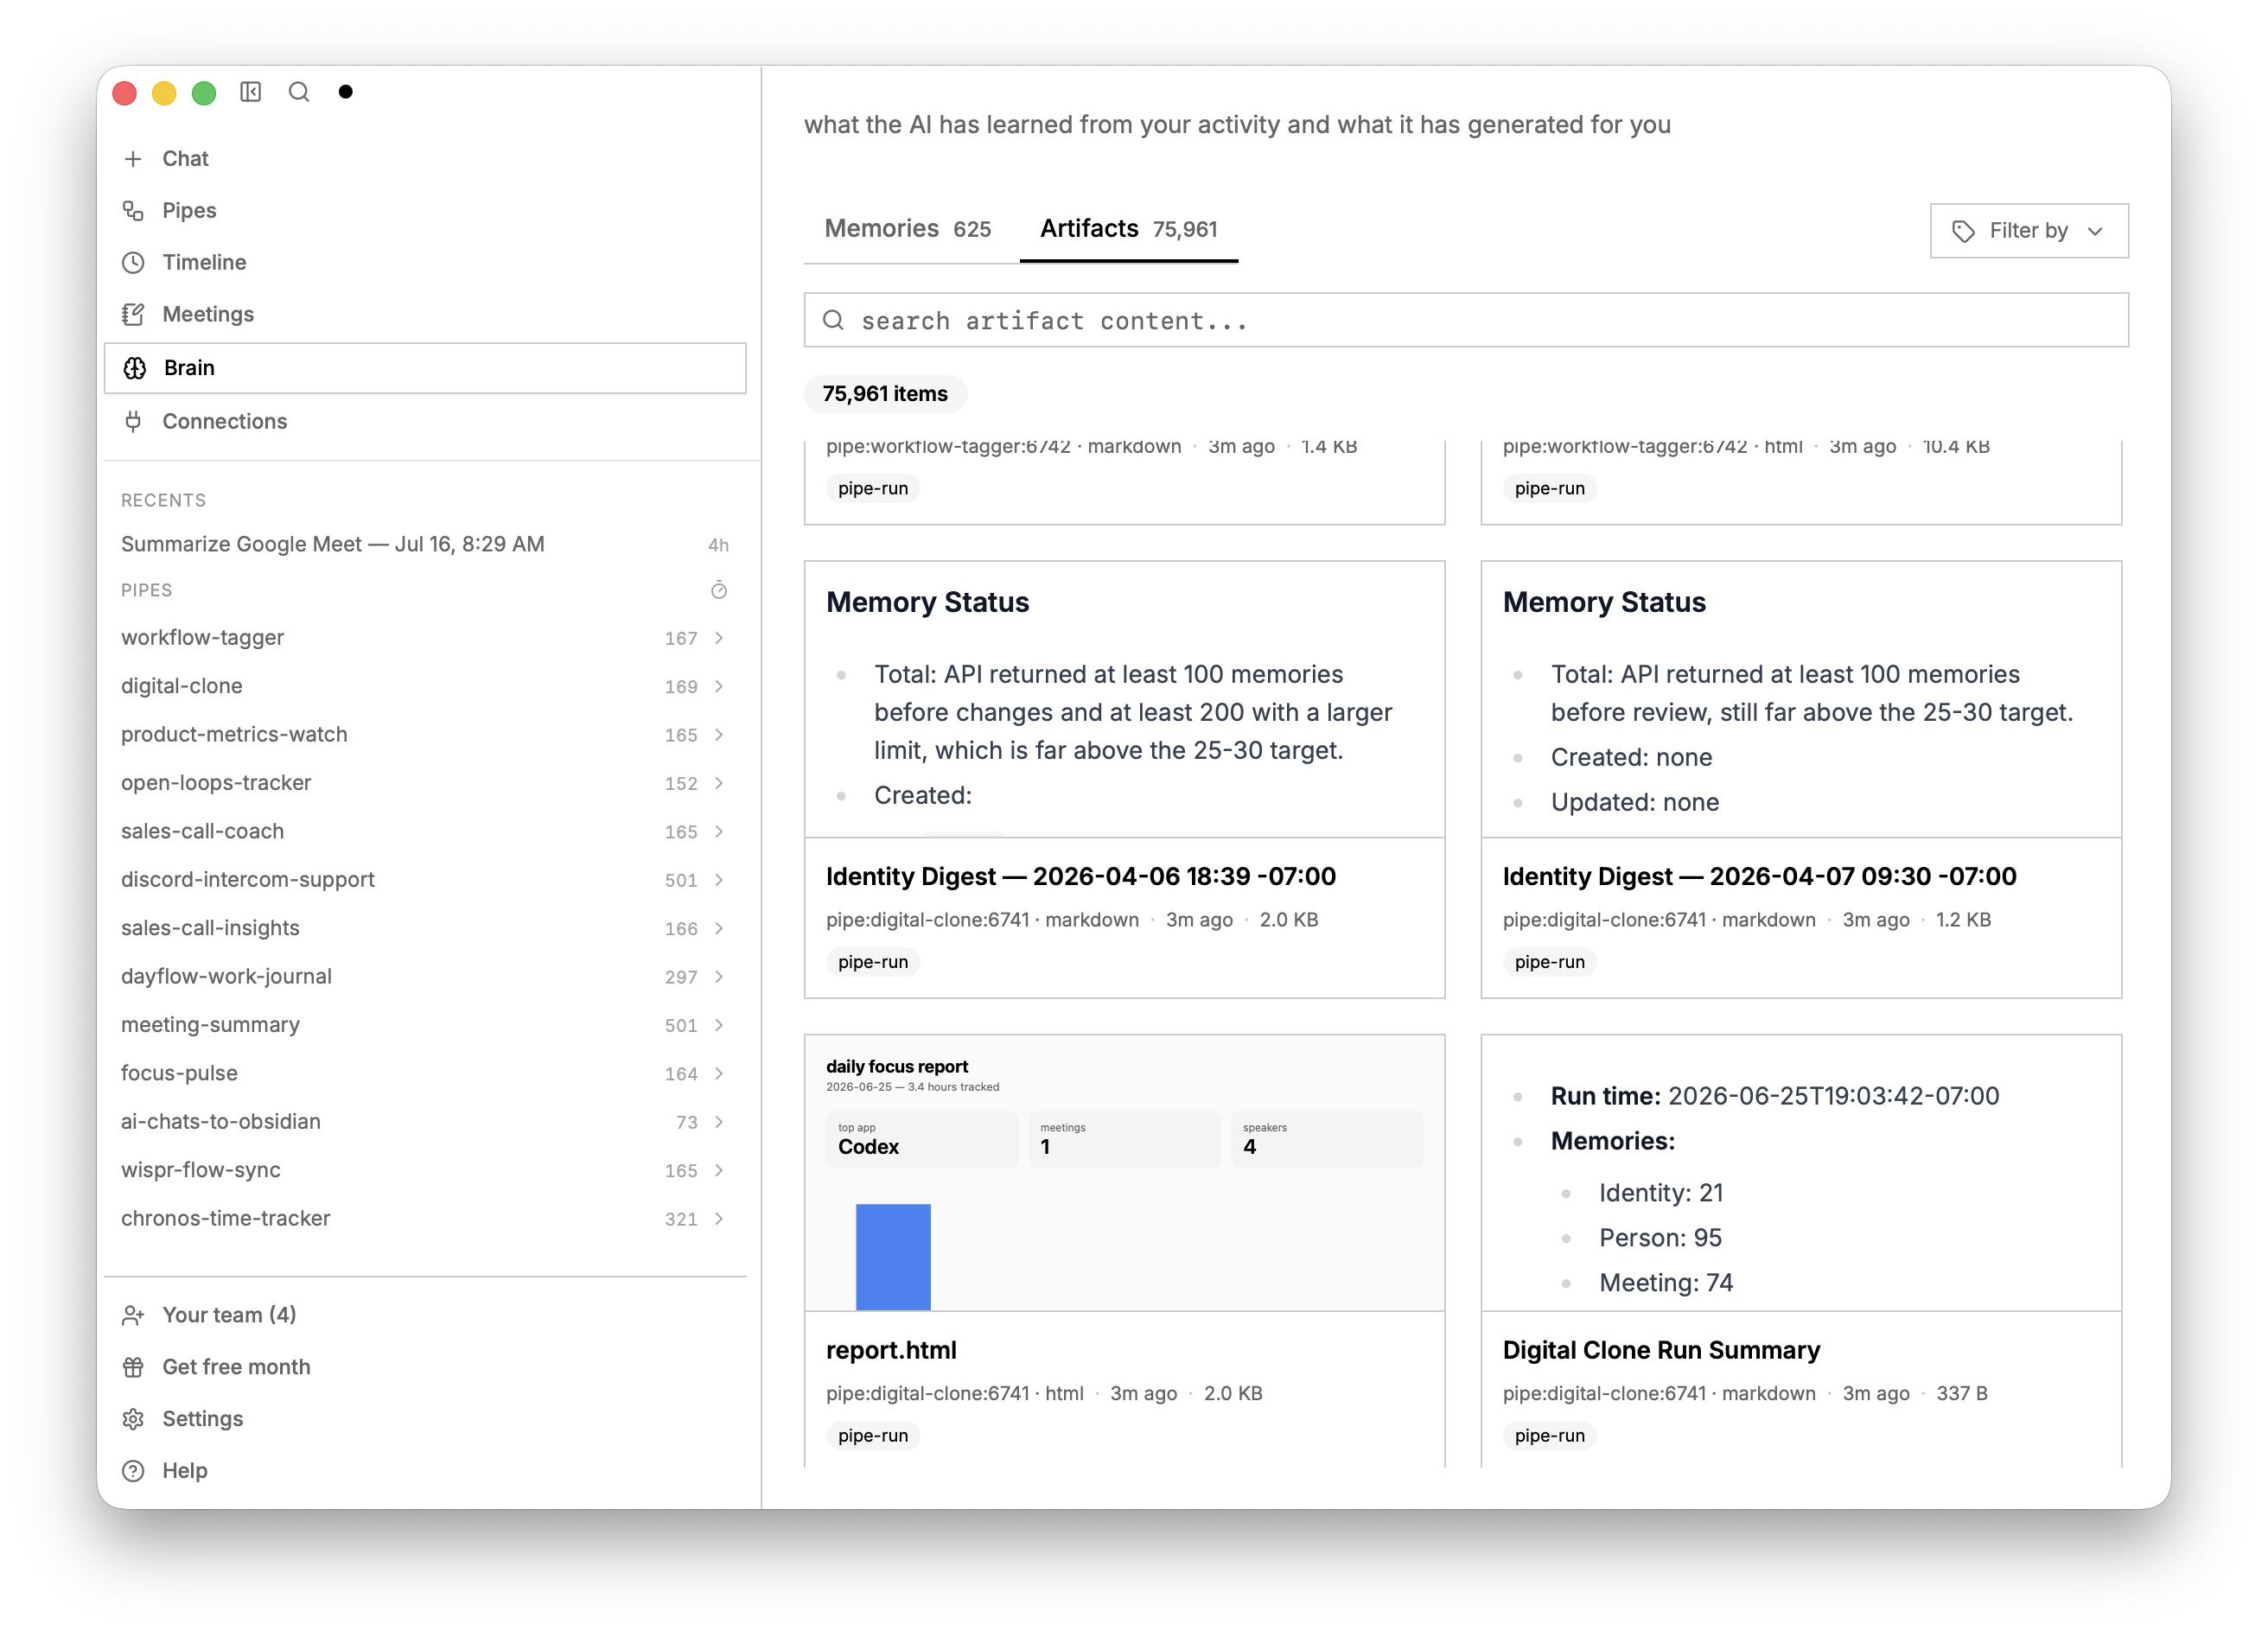 screenpipe/screenpipe
YC (S26) | 오픈 컴퓨터 히스토리 | 회사 컴퓨터 작업을 지속적으로 기록하고, 워크플로를 매핑하며, 자동화할 가치가 있는 작업을 찾도록 돕고, 에이전트의 컨텍스트를 강화합니다
 ottosulin/awesome-ai-security
A collection of awesome resources related AI security
 sheeki03/tirith
개발자와 AI 에이전트를 위한 터미널 보안. 호모그래프 URL, 파이프-투-셸, ANSI 인젝션, 난독화된 페이로드, 데이터 유출, 악성 AI 스킬/구성(config)이 실행되기 전에 차단합니다.
 hacktricks-wiki/hacktricks
CTF, 실제 애플리케이션, 연구 자료 및 뉴스를 통해 배운 각종 트릭/기법/노하우 등을 찾을 수 있는 페이지에 오신 것을 환영합니다.
 mr-xn/penetration_testing_poc
침투 테스트와 관련된 POC, EXP, 스크립트, 권한 상승, 소형 도구 등---About penetration-testing python-script poc getshell csrf xss cms php-getshell domainmod-xss…







