#1
Curated cybersecurity lists, collections, and learning references with clear scope and practical value.
Kitploit 추천
 adversarial-detection-engineering/adversarial-detection-engineering-framework
SIEM, EDR 및 XDR 규칙에서 탐지 로직 버그를 식별, 분류, 추론하기 위한 프레임워크 및 분류 체계로, 구체적인 예시와 실제 우회 사례를 포함합니다.
 jonwiggins/xmloxide
순수 Rust로 작성된 libxml2 재구현
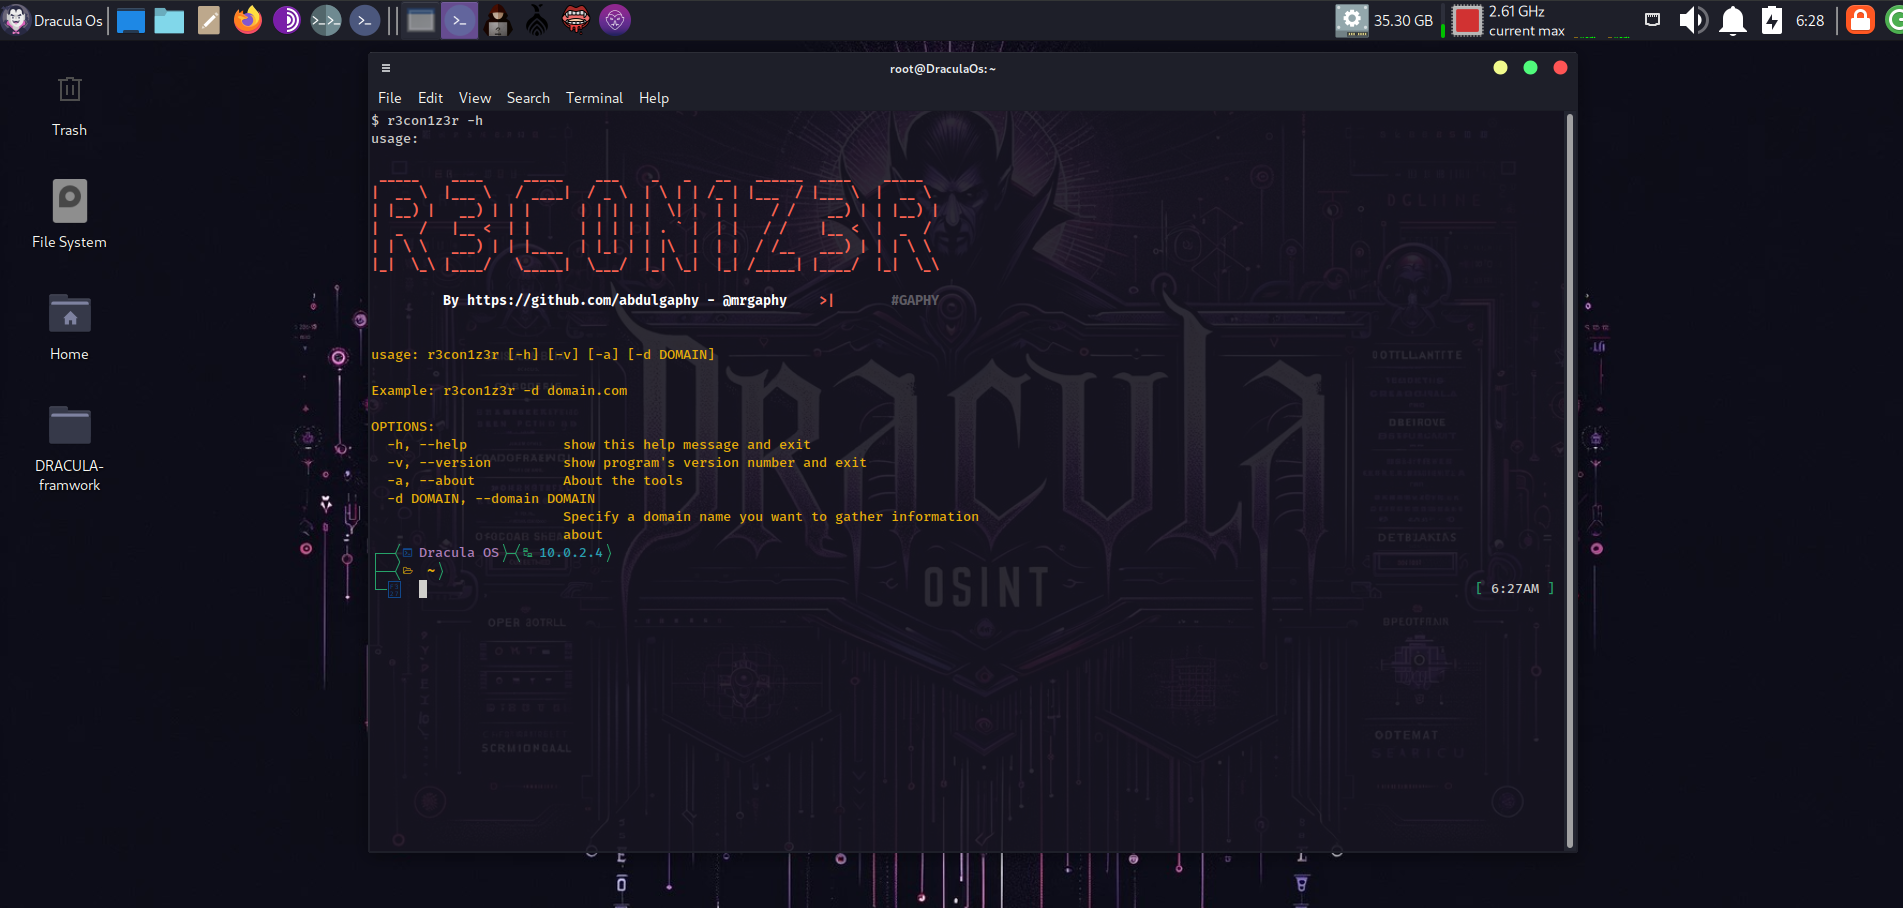 emrekybs/draculaos
Dracula OS는 OSINT(오픈 소스 인텔리전스) 및 사이버 인텔리전스 임무를 위해 세심하게 설계된 Linux 운영 체제입니다.
 owasp/packman
패키지 관리 시스템을 더 안전하게 만드는 것을 목표로 하는 문서화 및 추적 프로젝트입니다.
 nextcloud/security-advisories
👮 Nextcloud의 보안 권고
 priyanshu-rawa/cybersecurity-handbook
공격, 방어, 암호학, 클라우드, 포렌식 분야를 아우르는 400개 이상의 노트, 실습, 치트 시트를 담은 오픈소스 사이버보안 지식 베이스입니다.
 100daysofyara/2024
커뮤니티가 100 Days of YARA 2024에서 공유한 규칙
 danielcuthbert/trackers
온라인 추적기, 광고 네트워크, 원격 측정 수집기 및 일반적인 '우리는 지켜보는 걸 좋아합니다' 목록 모음으로, 이들이 무엇을 알고 볼 수 있는지 더 잘 통제할 수 있도록 사용할 수 있습니다.
 alephsecurity/research
Aleph Research 결과에 대한 연구 자료 및 개념 증명
 inquest/yara-rules-vt
VirusTotal.com을 통해 사용하도록 설계된 YARA 규칙 모음입니다.
 dbrll/ll-34
Circuit-level PDP-11/34 emulator
 eth0izzle/security-skills
보안 팀이 안전을 유지하는 데 도움이 되는 클로드 코드 기술 모음
 enablesecurity/advisories
Enable Security가 발표한 보안 권고
 embee-research/yara-detection-rules
Yara Rules for Modern Malware
 authomize/log4j-log4shell-affected
CVE-2021-44228(일명 Log4shell 또는 Log4j RCE)의 영향을 받는 구성 요소 및 앱/벤더 목록입니다. 이 목록은 보안 대응자가 취약점을 찾아 해결할 수 있도록 지원하는 리소스입니다.
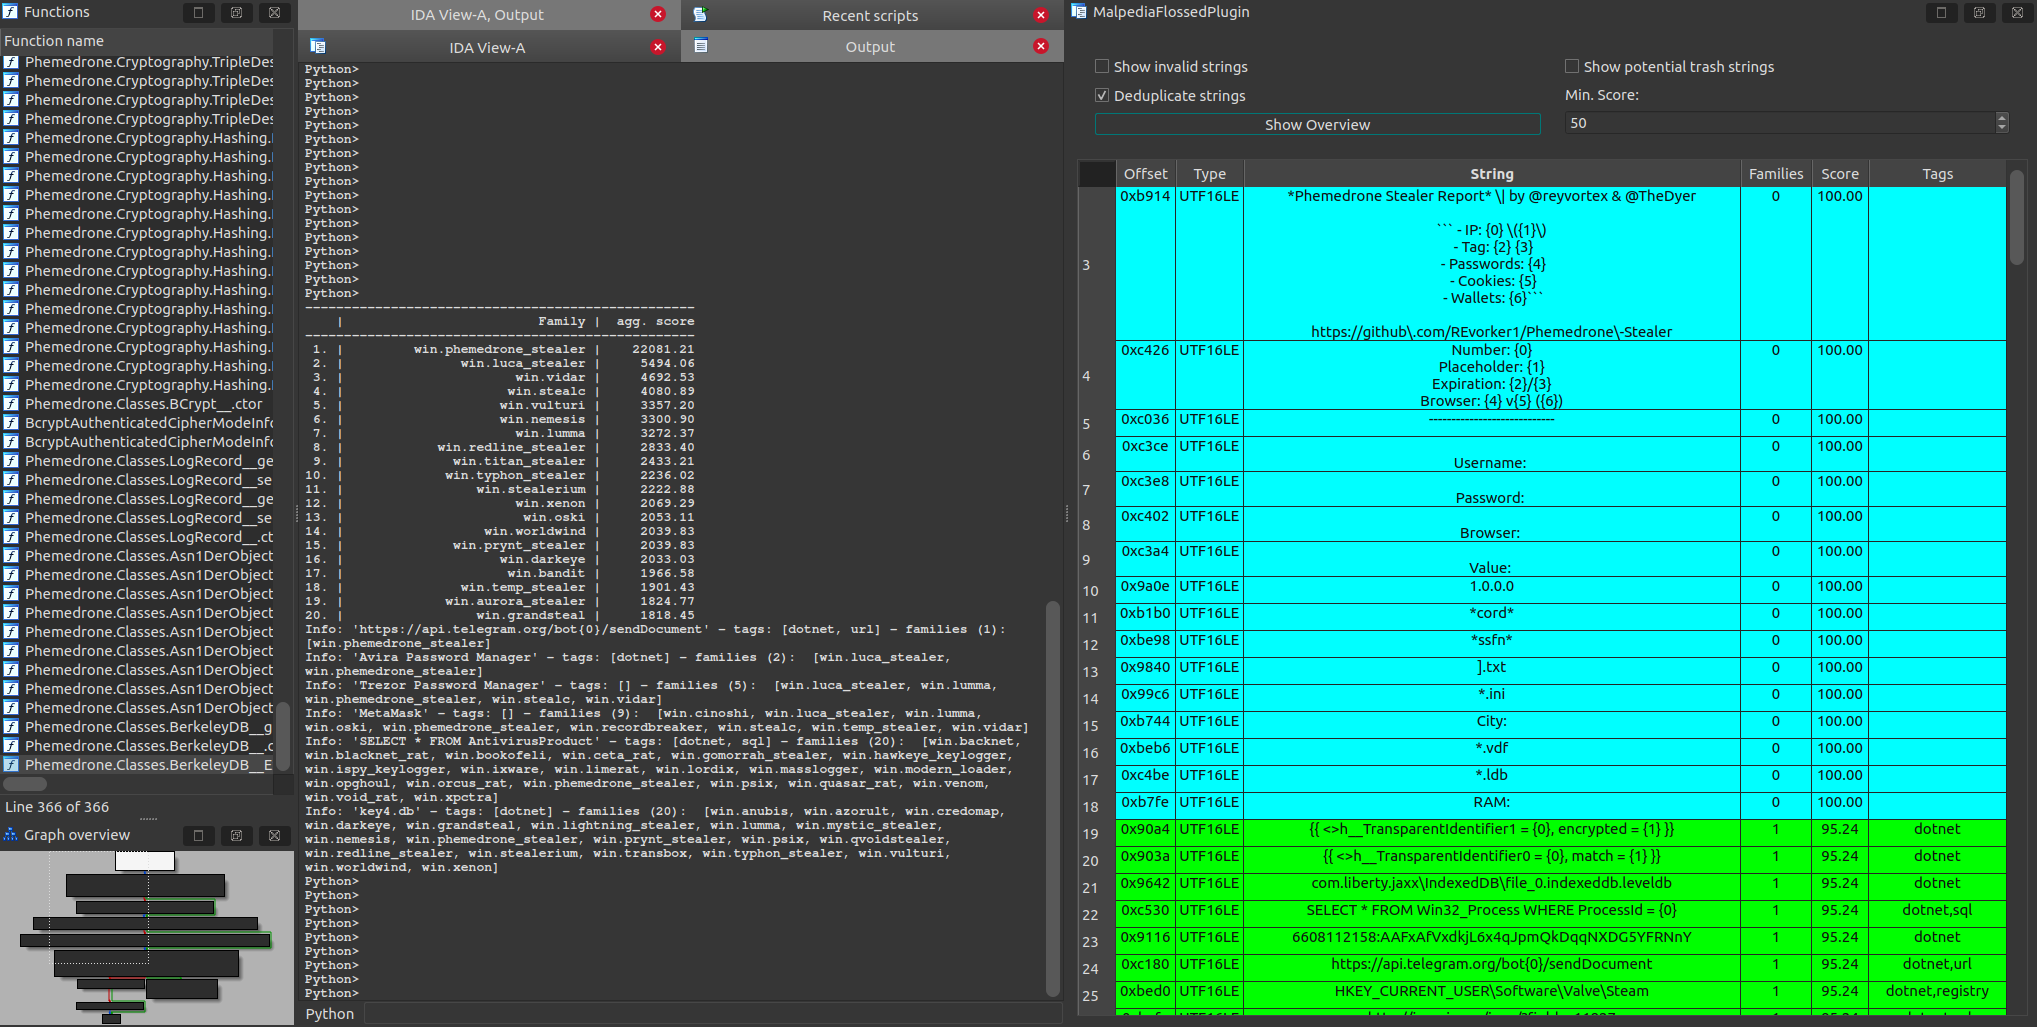 malpedia/malpedia-flossed
FLARE floss를 Malpedia의 모든 언패킹+덤프된 샘플에 적용하여, 추가 사용을 위해 전처리함.