
 #1
Capture The Flag platforms, challenge creation, solving tools, and competitive cybersecurity frameworks.
Kitploit 추천
 acseguin21/trust-boundary-ctf
브라우저 기반 MCP CTF — OAuth 토큰 혼동 및 세션 격리 실패 (CVE-2025-49596 패턴). DevTools 전용.
 mafiosohack/offensive-lab-2
침투 테스트 실습: 취약한 Ubuntu VM을 대상으로 합니다. ProFTPD 1.3.3c 백도어(CVE-2010-4221)를 악용하여 루트 권한을 획득하고 플래그를 캡처했습니다. Nmap 열거, Metasploit 페이로드 설정, 사용자 해시 크래킹(John the…
 jithinodattu/cve-2007-4559-lab
자체 포함형 Docker 랩으로, Python의 tarfile 모듈을 통한 CVE-2007-4559(TarSlip) 디렉터리 트래버설을 시연합니다. 취약한 API와 수정된 API, 페이로드 생성, 그리고 보안 교육용 대화형 데모 스크립트를 포함합니다.
 alexandre-briongos-wavestone/react-cve-2025-55182-lab
CVE-2025-55182(React Server Components 취약점)를 시연하는 Dockerized 랩: 보안 연구 및 테스트를 위한 개념 증명 익스플로잇 포함.
 m0d0ri205/wargame_re-ls
# CVE-2025-0184 DOCX SSRF 취약점을 악용하여 내부 관리자 서비스에 접근하고 플래그를 획득하는 CTF 챌린지. 익스플로잇 생성기와 Docker 설정을 포함합니다.
 si-ni/cve-2025-29927-proof-of-concept
CTF 도전 과제: CVE-2025-29927과 명령어 삽입 취약점의 조합
 v0idw1re/htb-pterodactyl-writeup
HackTheBox — Pterodactyl(Medium/Linux) 연습. CVE-2025-49132 LFI → pearcmd RCE → bcrypt 크랙 → SSH. CVE-2025-6018(PAM pam_environment 우회) +…
 aperikube/pwn-arm-nfc
ARM 버퍼 오버플로우 챌린지로, Raspberry Pi에서 NFC 태그 입력을 이용한 공격입니다. 하드웨어 조립 가이드, 서버 코드, CTF 및 임베디드 보안 교육을 위한 플래그 검색이 포함되어 있습니다.
 thieveshkar/rootquest-ctf-box-multi-stage-exploitation-vm
맞춤형 취약 VM(Ubuntu 14.04)으로, 다단계 침투 테스트 교육용으로 설계되었습니다. 포렌식(Forensics), 웹 취약점 공격(Web Exploitation, SQLi, XSS), 암호학(Cryptography), 커널 취약점 공격(Kernel…
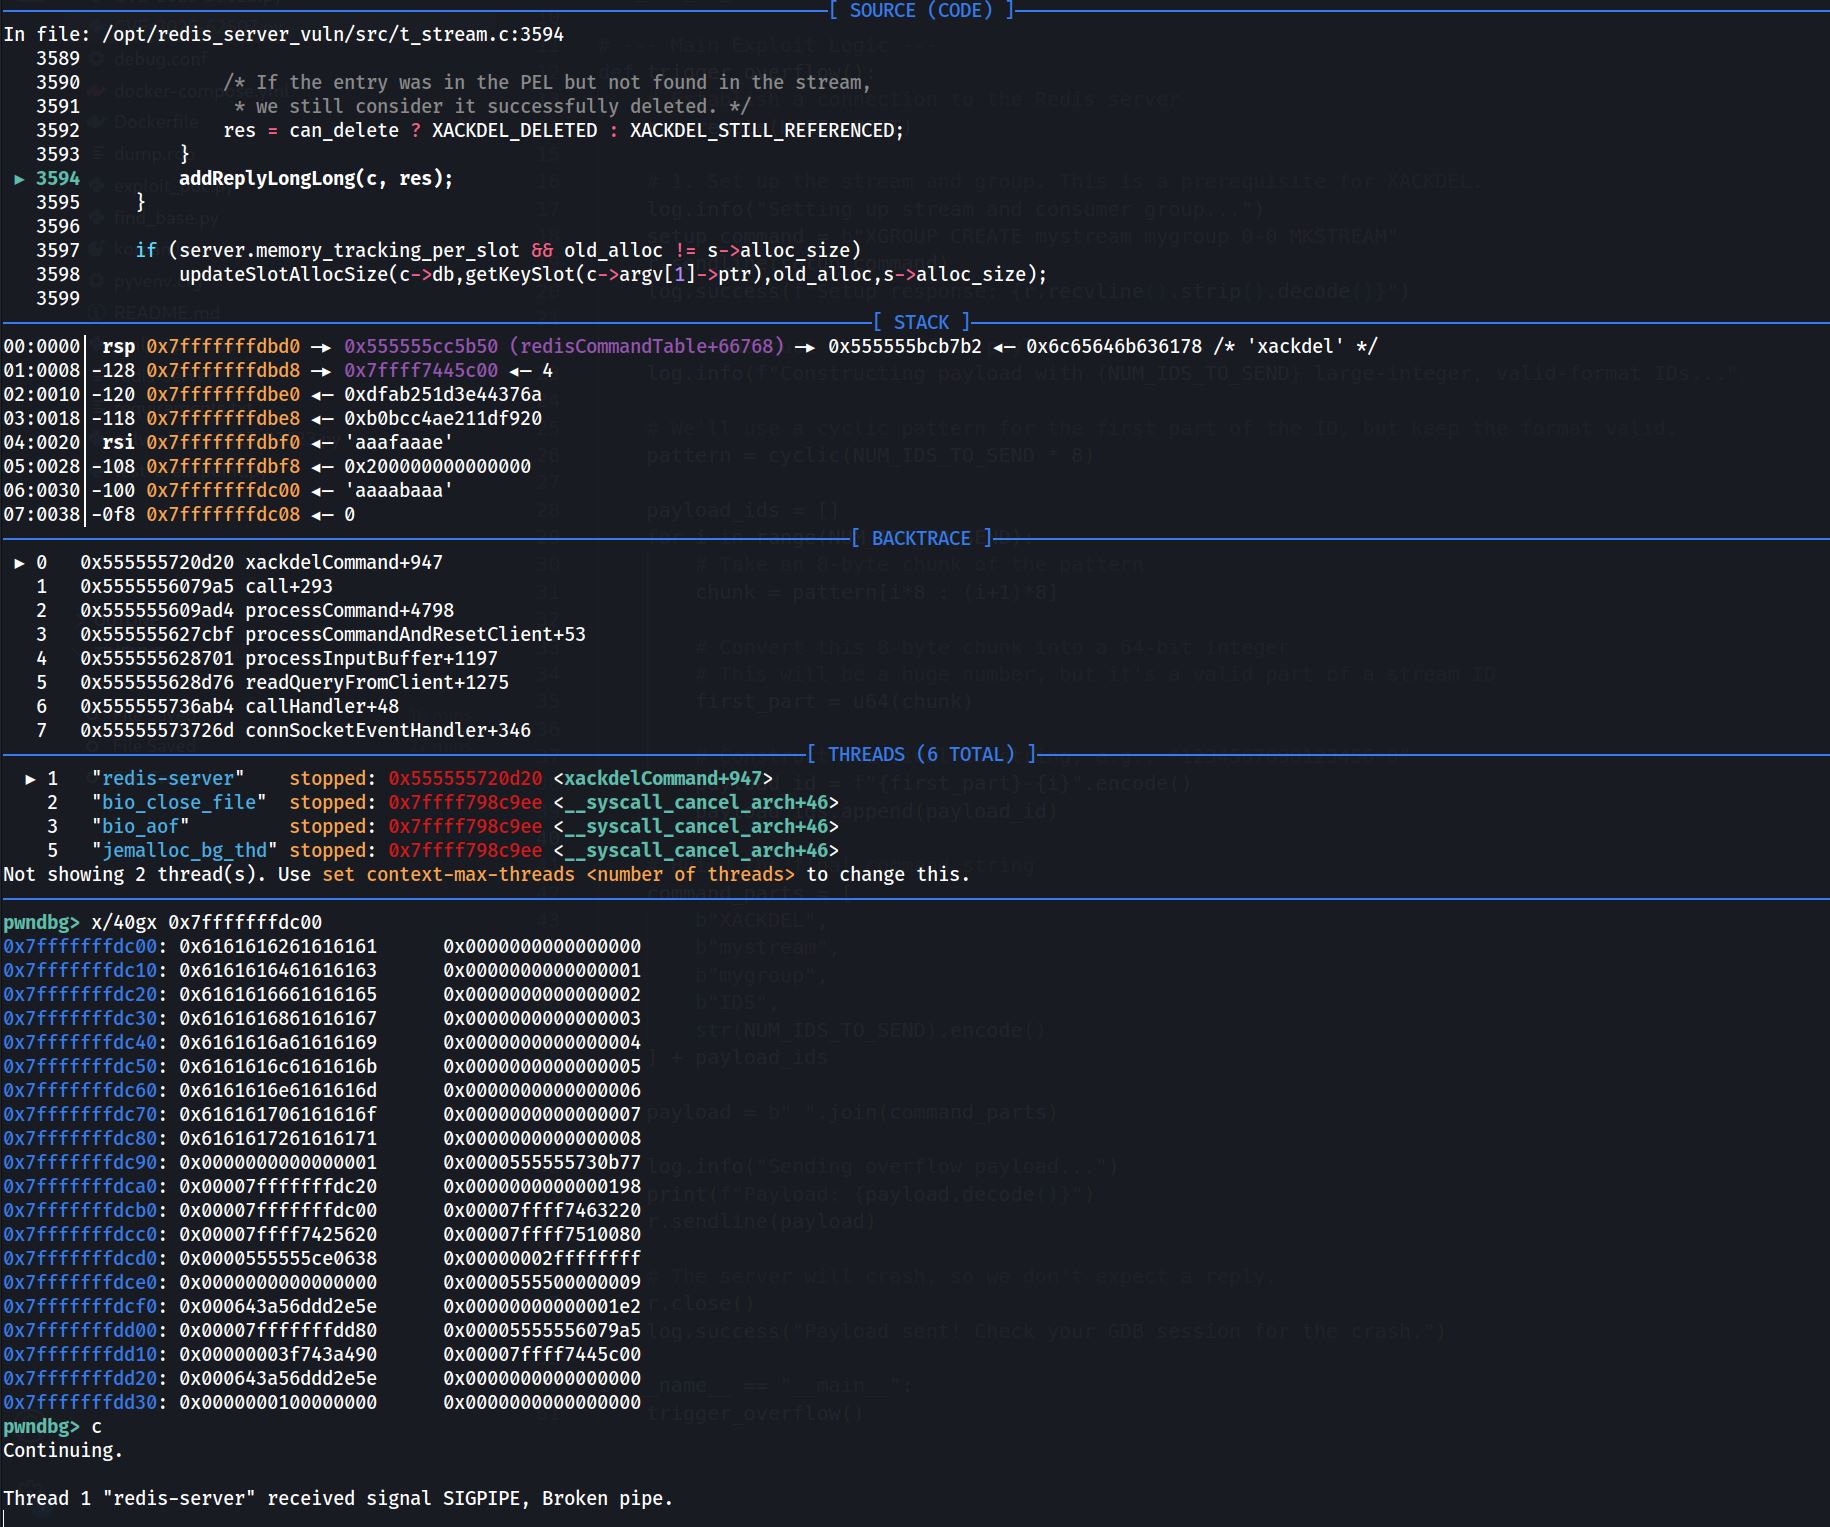 zbyszkok/cve-2025-49844-redishell-ai-made-revshell
AI가 만든 Redishell PoC의 테스트되지 않은 완성본
 salimelh94/web-penetration-test
WordPress 취약점(CVE-2025-34077) 악용, 쿠키 주입을 통한 인증 우회, 그리고 루트 권한 상승. 제 사이버보안 전문 과정의 일부입니다.
 androidteacher/react-cve-2025-55182-lab
PoC를 포함한 실험실
 pedro-lucas-melo/estudo-de-caso-cve-2024-21413
CVE-2024-21413에 관한 사례 연구. TryHackMe Moniker Link (CVE-2024-21413) 방을 매개변수로 사용. exploit에 claude code로 편집을 수행했습니다.
 realatharva15/polkit-cve-2021-3560_writeup
초보자 친화적인 TryHackMe 쉬운 레벨 모듈- polkit:CVE-2021-3560 분석 글
 qduarte-42/snow-crash
사이버 보안 소개.








