
 #1
Capture The Flag platforms, challenge creation, solving tools, and competitive cybersecurity frameworks.
Kitploit 추천
 jwsly12/cve-2022-46364-htb-ctf
MTOM/XOP 주입을 통한 Apache CXF 3.2.14의 CVE-2022-46364 익스플로잇(LFI 및 SSRF). HTB CTF 환경을 위한 자동화된 multipart 구성 및 Base64 추출.
 bohemian-miser/cve-2025-65018_exploit_challenge
CTF 챌린지로, libpng의 png_image_finish_read에서 힙 오버플로를 악용하여 함수 포인터를 덮어쓰고 셸을 실행하며, 빌드 스크립트와 익스플로잇 생성기를 포함합니다.
 lamaper/cve-2025-55182-toolbox
CVE-2025-55182(React/Next.js RCE)를 위한 자동화된 익스플로잇 도구로, 명령 실행, 아웃바운드 탐지, 대화형 리버스 셸, 그리고 승인된 침투 테스트 및 CTF 챌린지를 위한 영구 메모리 웹쉘 인젝션 기능을 제공합니다.
 ptechamanja/cve-2026-29000-pac4j-jwt-auth-bypass
Proof-of-Concept(PoC)로, JWE(JSON Web Encryption)를 사용하는 pac4j-jwt 기반 애플리케이션에 영향을 미치는 인증 우회 취약점을 위한 것입니다.
 mhamzakhattak/cve-2025-29927
CVE-2025-29927 Next.js 미들웨어 권한 부여 우회를 시연하는 CTF 스타일 개념 증명입니다. 취약한 Docker 앱과 보호된 경로에서 플래그를 검색하는 익스플로잇 스크립트를 포함합니다.
 cyb3rk1d/cve-2021-4034-poc
pwnkit
 d1se0/cve-2024-51428-poc
ZoneMinder의 CVE-2024-51428을 sqlmap을 사용한 블라인드 SQL 인젝션으로 공격하는 Python 래퍼로, DB 및 테이블 열거와 데이터 추출을 자동화하고 깔끔한 출력을 제공합니다.
 carlosrpastrana/cve-2011-2553
Bash 익스플로잇으로, CVE-2011-2553을 이용해 취약한 FTP 서비스에서 USER 필드의 특수 문자를 통해 원격 코드 실행 및 권한 상승을 가능하게 합니다.
 h3raklez/cve-2025-21756
자동화된 설정 및 ROP 체인 분석과 함께 Linux 커널의 vsock 하위 시스템에서 use-after-free(UAF) 익스플로잇을 통해 루트로 로컬 권한 상승을 시연하는 교육용 랩.
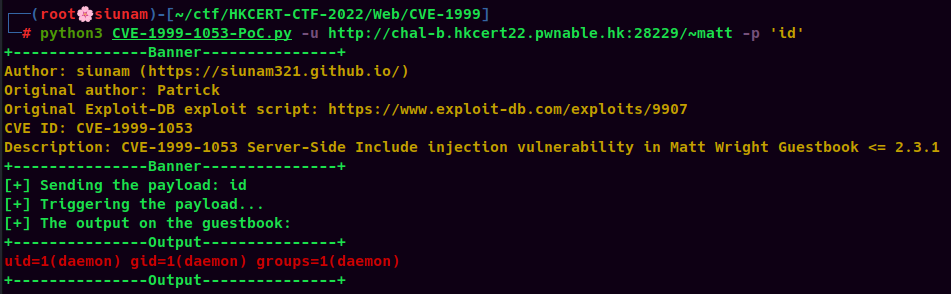 siunam321/cve-1999-1053-poc
CVE-1999-1053 개념 증명 익스플로잇
 eliasdekiniweek/cve-2022-22980
CVE-2022-22980 악용
 martinfrancois/cve-2018-1000529
CVE-2018-1000529에 대한 개념 증명: Grails Fields 플러그인 <=2.2.7의 저장된 XSS. 실행 가능한 Grails 애플리케이션으로 취약점을 시연하고 공개 타임라인을 포함합니다.
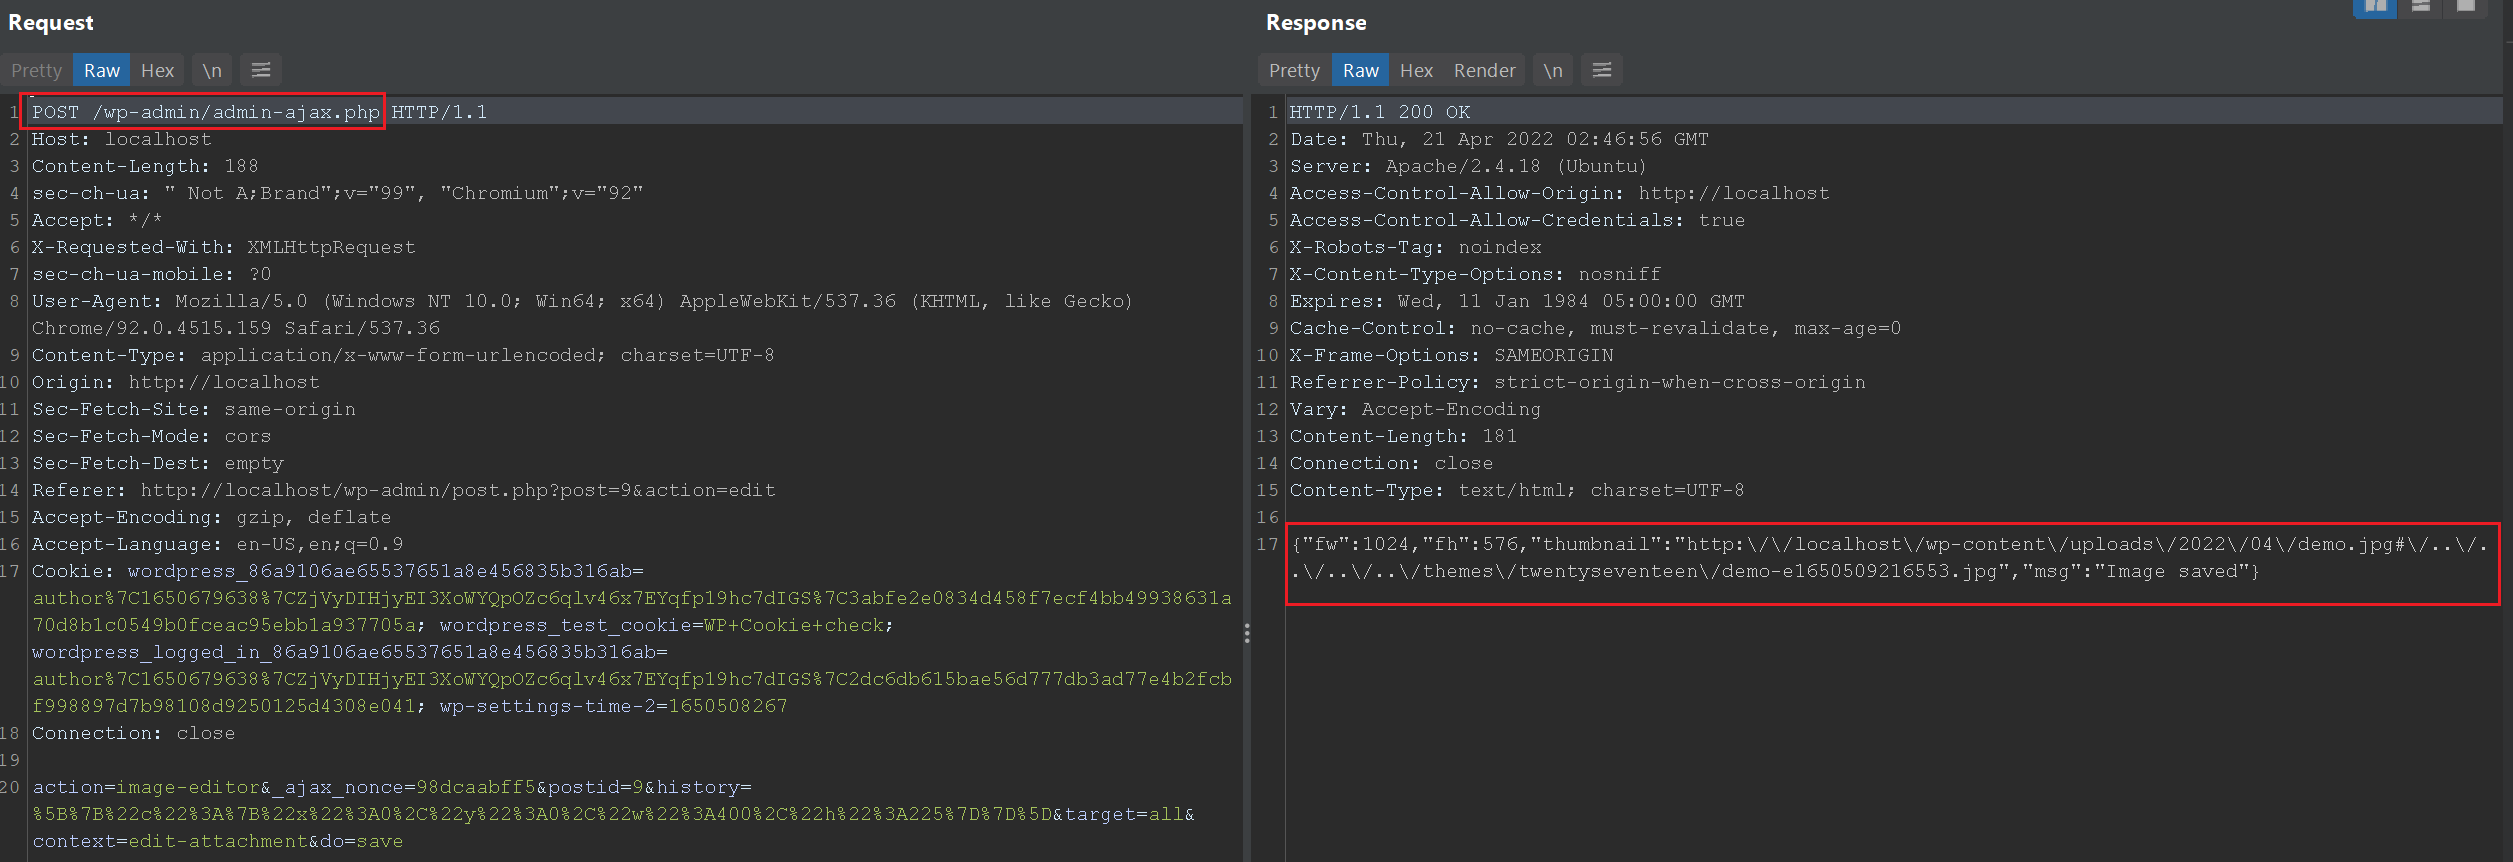 tuannq2299/cve-2019-8942
WordPress RCE 취약점 CVE-2019-8942 및 CVE-2019-8943에 대한 상세 기술 분석 및 개념 증명 익스플로잇으로, 경로 탐색 및 이미지 업로드 조작을 통한 LFI-to-RCE를 시연합니다.
 maradonam18/-cve-2025-59528-poc
CVE-2025-59528을 악용하는 간단한 파이썬 스크립트로, 인기 있는 AI 도구인 Flowise 애플리케이션의 인증된 RCE(원격 코드 실행) 취약점입니다. HTB 시즌 챌린지에서도 사용됩니다. 이 문제는 버전 <= 3.0.5에 존재합니다. 자세한 내용은 다음을…
 acfirthh/cve-2022-26134
CVE-2022-26134에 대한 교육 목적 및 보안 연구를 위한 PoC
 perseus99999/cve-2019-9053-working-
CMS Made Simple < 2.2.10 - SQL 인젝션 . 실제 작동 버전
 jwsly12/cve-2025-66034-htb-ctf
VariaType HTB 머신을 위한 익스플로잇으로, fontTools의 XML 인젝션을 악용하여 .designspace 메타데이터 내 PHP 리버스 셸 페이로드를 통해 RCE를 달성합니다.
 awidardi/opsxcq-cve-2016-10033
CTFS.me 문제를 해결하기 위한








