
 #1
Capture The Flag platforms, challenge creation, solving tools, and competitive cybersecurity frameworks.
Kitploit 추천
 paulameg/simplectf-thm-walkthrough
첫 CTF 성공적으로 완료! 이 저장소는 TryHackMe의 Simple CTF 워크스루를 문서화한 것입니다. 네트워크 정찰(Nmap), 웹 익스플로잇(CVE-2019-9053), 자격 증명 크래킹을 다룹니다. 개발자로서 Sudo 잘못된 구성을 활용해 SQLi에서…
 9xeb/context-segmentation
로컬 AI 에이전트의 장기 작업을 위한 멀티 에이전트 자동 컨텍스트 관리
 moscvv/thm-cybersec-portfolio
완료된 TryHackMe 룸의 라이트업 — 리눅스 권한 상승, sudo 버퍼 오버플로우 (CVE-2019-18634), 그리고 OWASP Top 10 (2025).
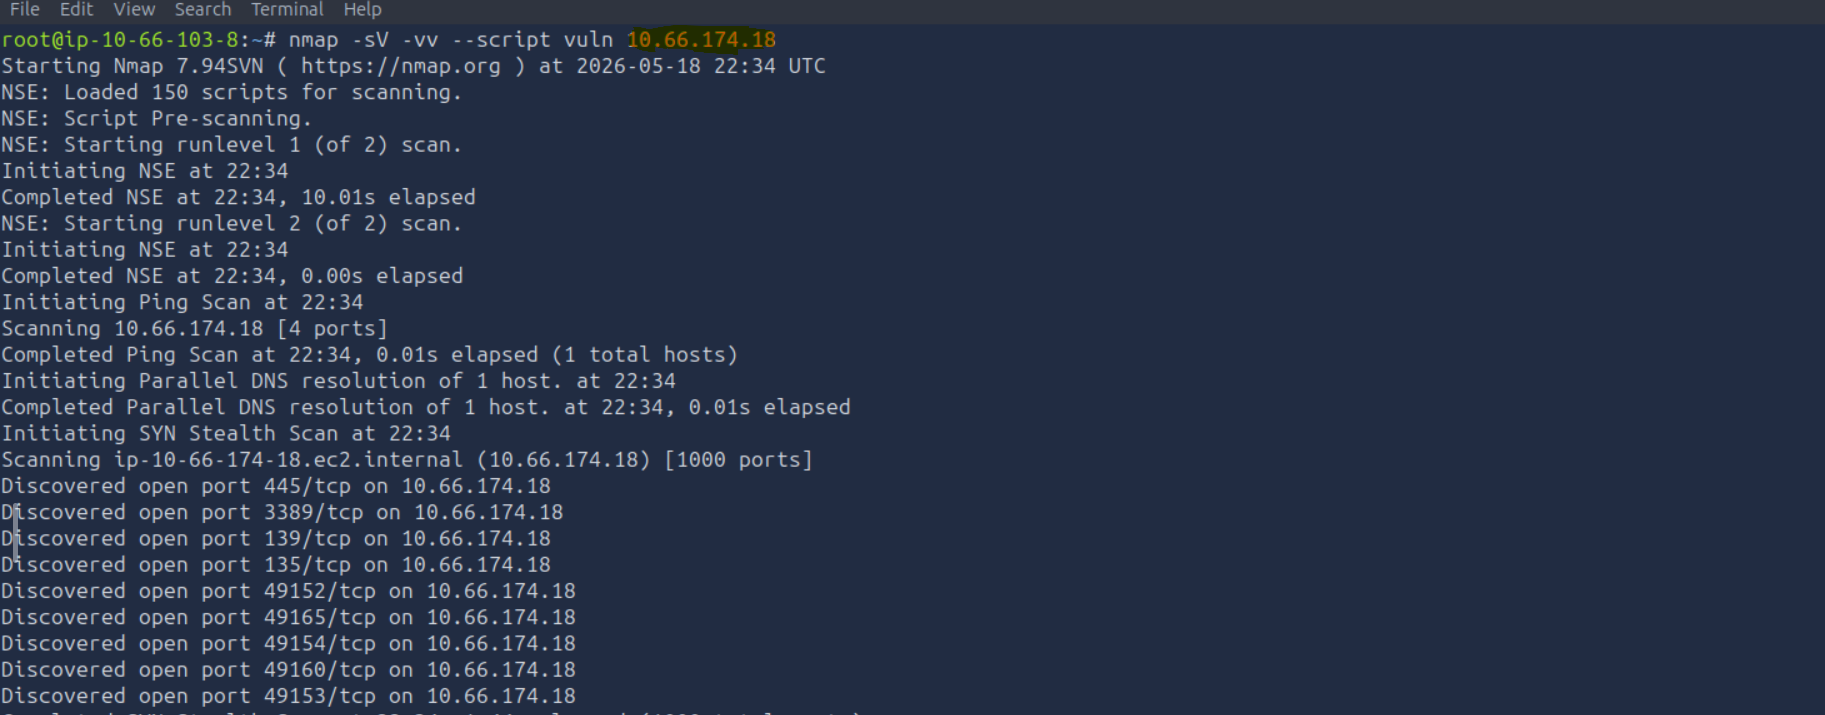 fernandotdalcin/thm-blue-writeup
TryHackMe의 Blue 방에 대한 Writeup — EternalBlue (MS17-010/CVE-2017-0143) 익스플로잇.
 damiansuess/learn.bluejam
BlueJam CVE-2017-0781이란 무엇인지 알아보세요
 horkimhab/cve-2026-23111
CVE-2026-23111 - Linux - 초안
 infobyte/eko2020-challenge
# Ekoparty 2020 CTF 챌린지 보안 취약점이 존재하는 Flask 웹 애플리케이션을 악용하는 Ekoparty 2020 캡처 더 플래그(Capture-the-flag) 챌린지입니다. 실습형 침투 테스트 연습을 위해 설계되었습니다.
 andreaf17/poc-cve-2024-44349
CVE-2024-44349에 대한 개념 증명 익스플로잇으로, Anteeo WMS v4.7.x의 SQL 인젝션 취약점을 이용하여 데이터베이스 덤프 및 임의 SQL 쿼리 실행을 가능하게 합니다.
 edgecases-purplehax/cve-images
고의로 취약점이 포함된 nginx 1.30.0 CVE 실험실 이미지(CVE-2026-40701/42934/42945/42946) - 격리된 보안 연구용. 연구실 전용.
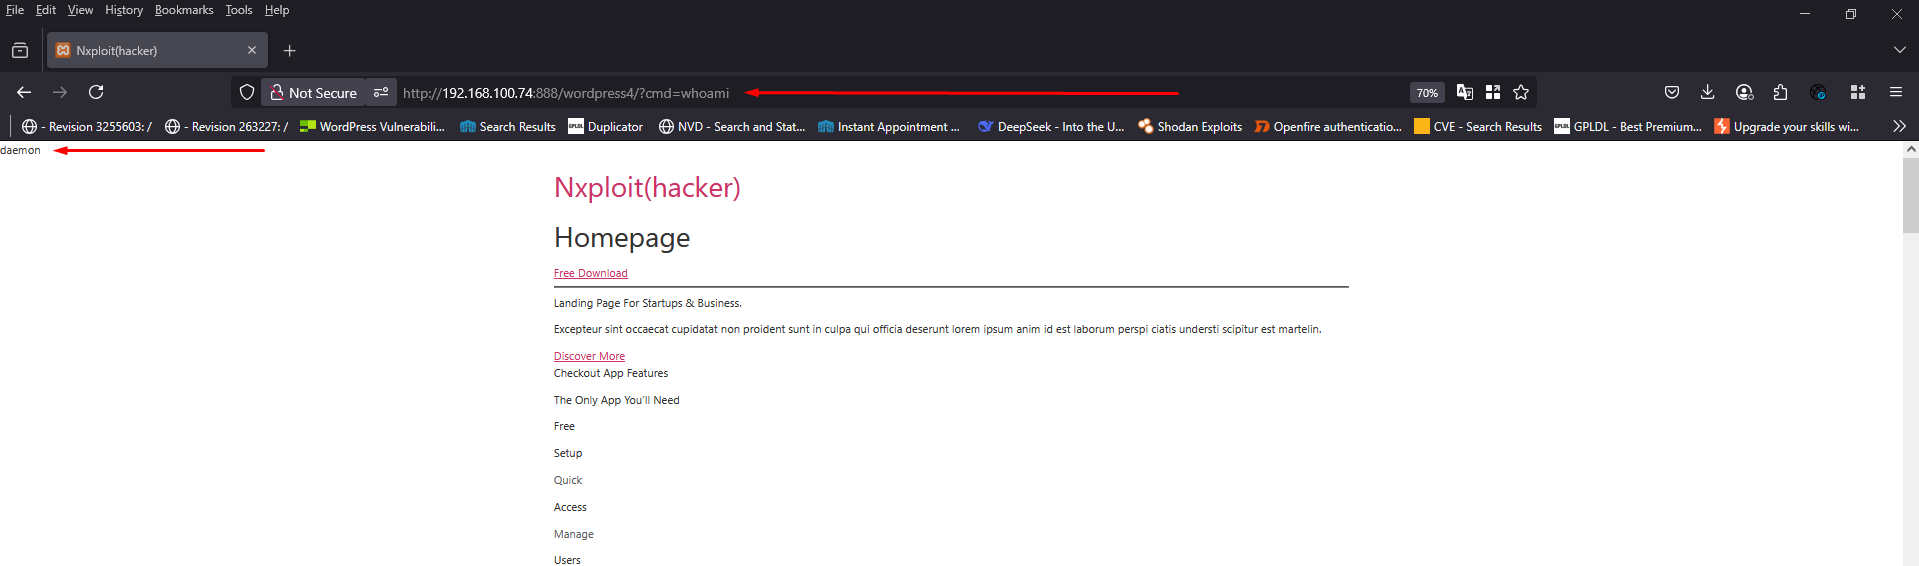 nxploited/cve-2025-39601
WordPress Custom CSS, JS & PHP 플러그인 <= 2.4.1 - CSRF로 인한 RCE 취약점
 spiralbl0ck/zero2her0-solution-for-gozi-string_challenge
gozi 악성코드 분석 솔루션: write-up을 작성하는 동안 인내심 있게 기다려 주세요 :)








