#1
 krleejihyeong/whs4_cve-2021-4034
polkit의 pkexec에서 로컬 권한 상승 취약점인 CVE-2021-4034(PwnKit)에 대한 교육용 PoC 및 분석으로, 실습 악용 및 방어 연습을 위한 Docker 기반 랩을 포함합니다.
 rootharpy/cve-2025-5287
WordPress Likes and Dislikes Plugin ≤ 1.0.0에 대한 인증되지 않은 SQL 인젝션 익스플로잇
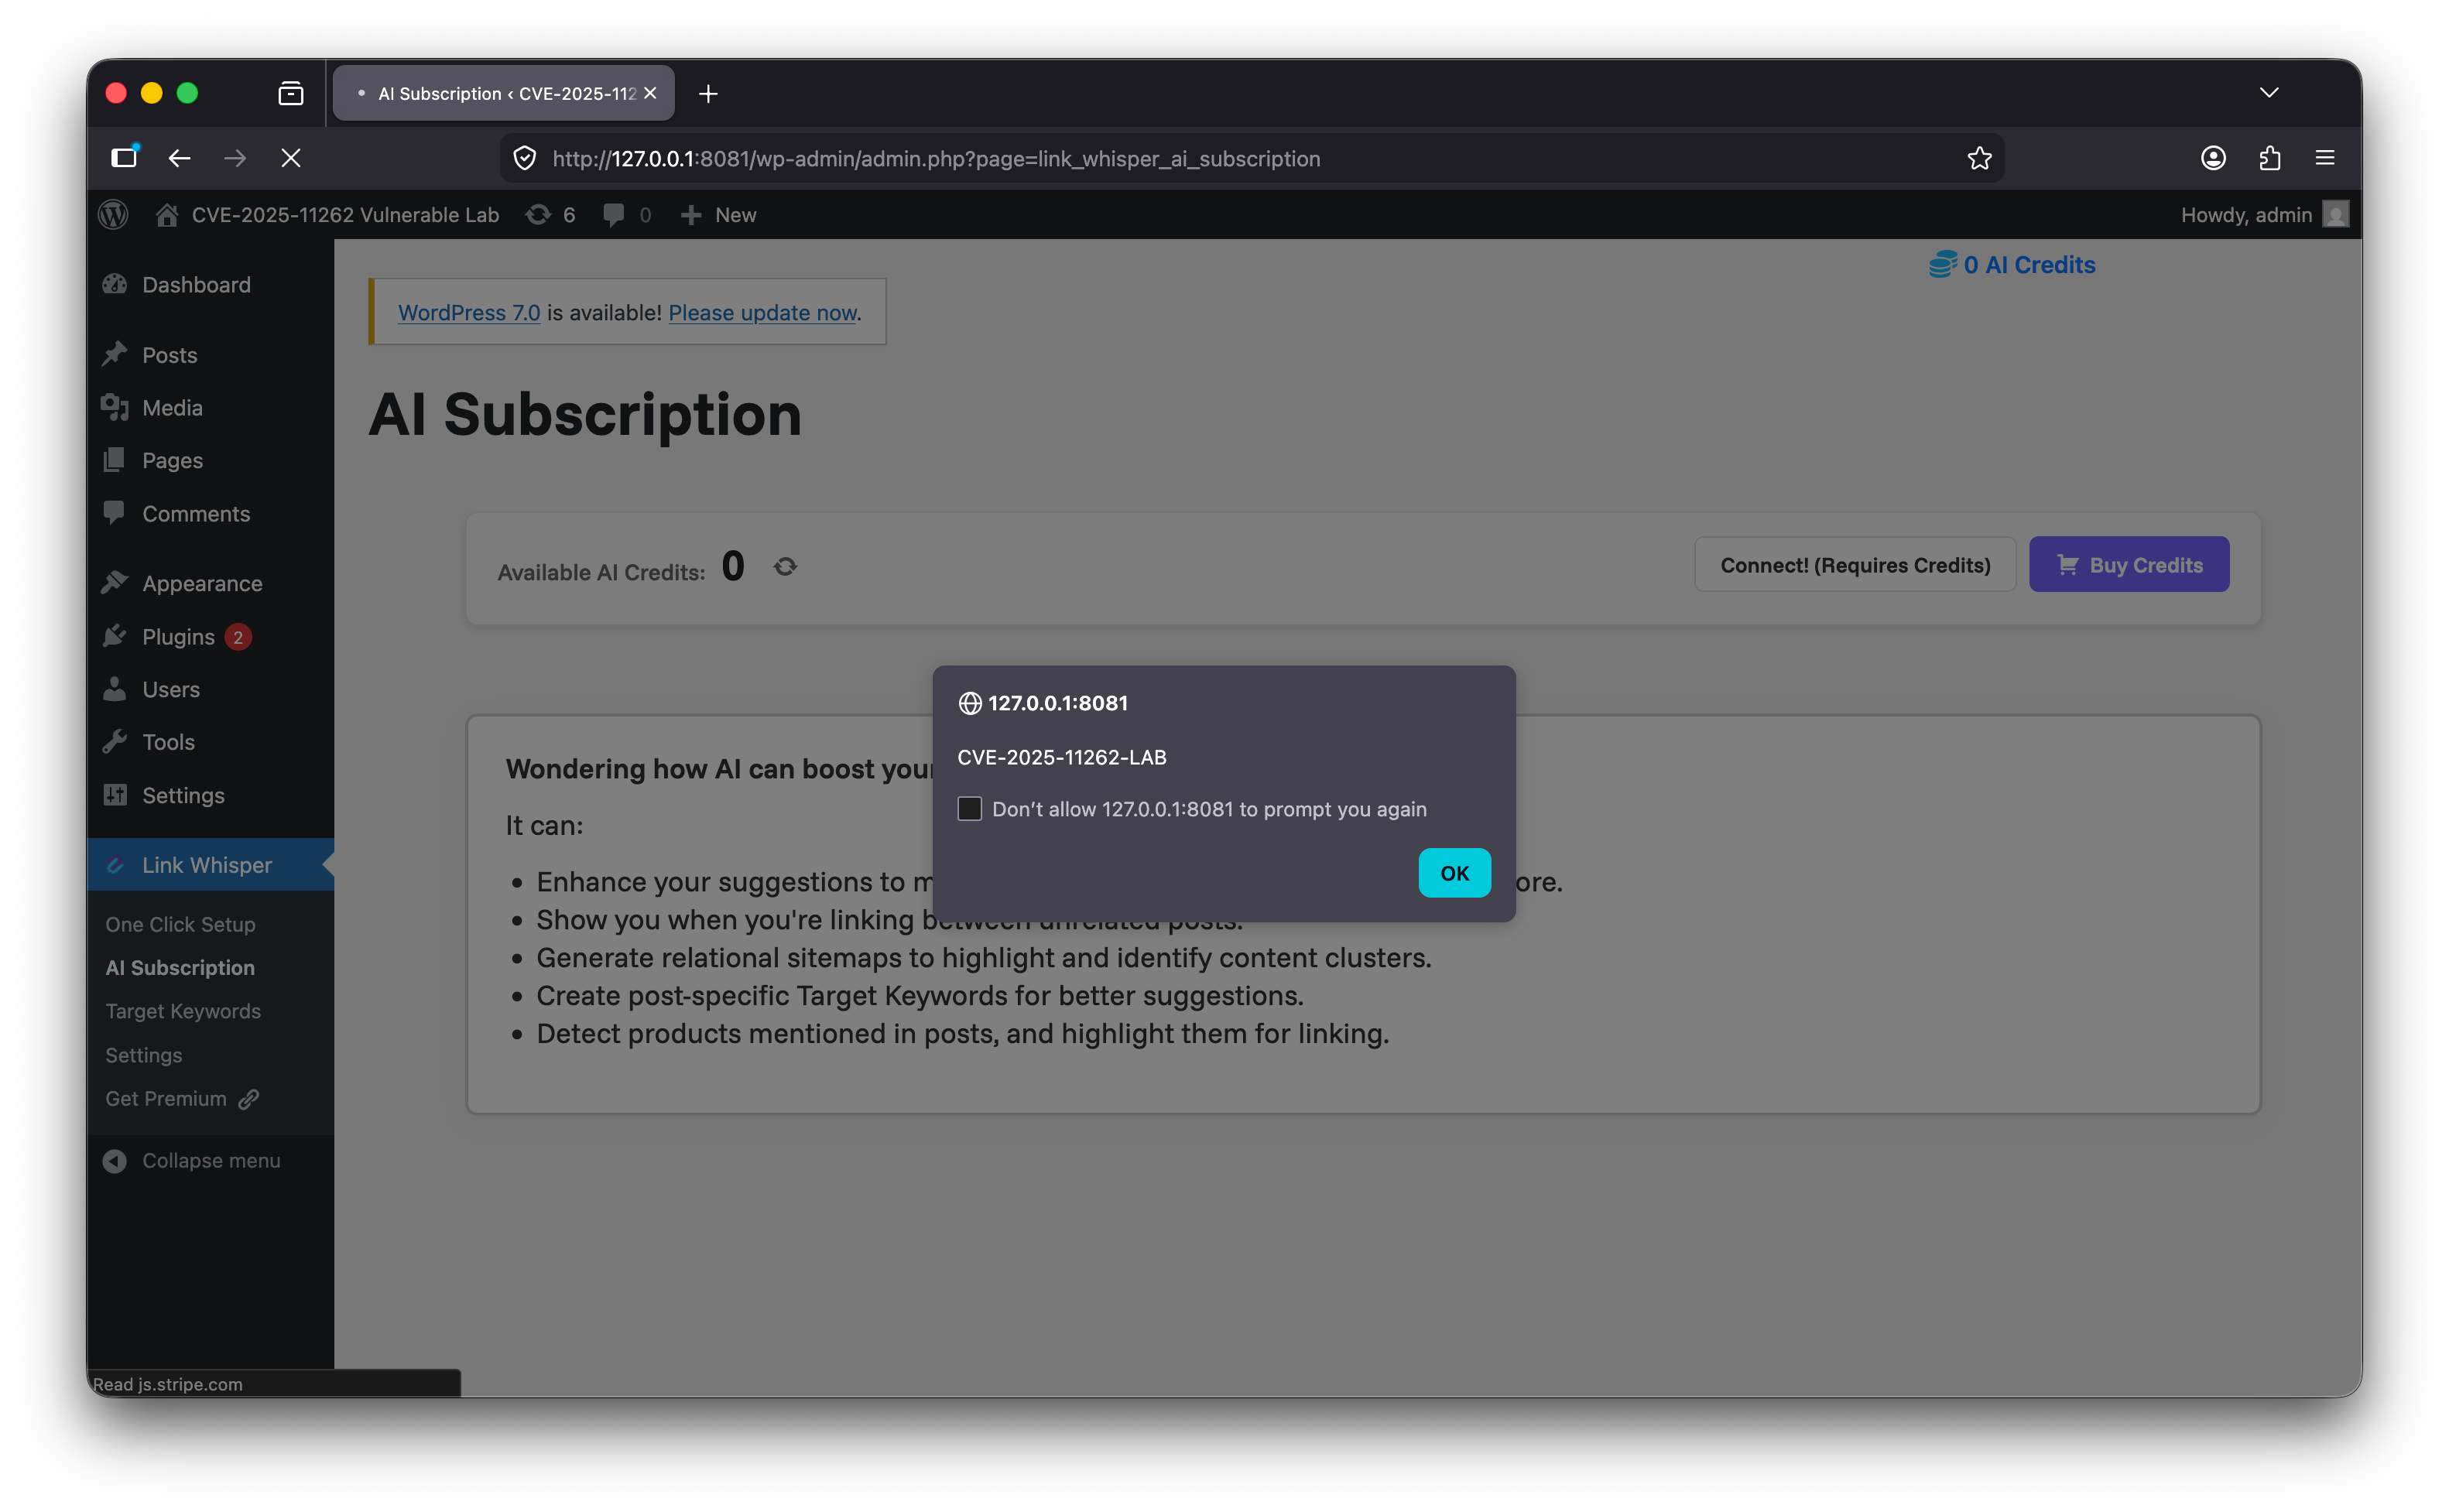 rootdirective-sec/cve-2025-11262-lab
Docker lab for reproducing CVE-2025-11262, an unauthenticated stored blind XSS in Link Whisper Free WordPress plugin. Includes vulnerable and patched…
 stvm8/cve-2026-2005_lab
자체 포함형 Docker 랩으로, PostgreSQL의 pgcrypto 확장 프로그램에서 발생하는 힙 버퍼 오버플로우인 CVE-2026-2005 악용을 실습할 수 있도록 설계되었으며, 권한 상승 및 컨테이너 코드 실행을 가능하게 합니다.
 rootdirective-sec/cve-2026-7465-lab
Spectra Gutenberg Blocks WordPress 플러그인의 CVE-2026-7465를 분석하고 재현하기 위한 로컬 Docker 랩. render_callback 주입을 시연하는 최소 피해 PoC로 취약한 버전과 패치된 버전을 비교합니다.
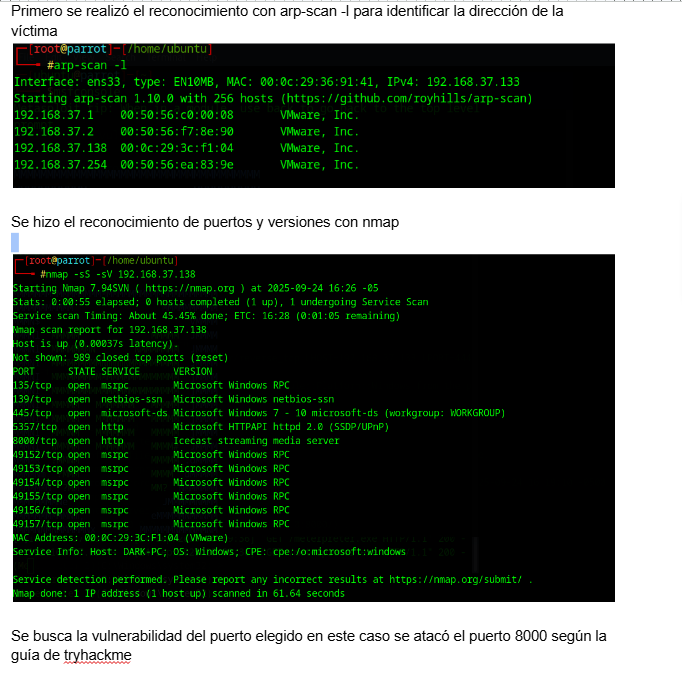 monseigneurpatas/thm-ice-icecast-rce-privesc
TryHackMe의 Ice 머신 완전 침해 — 버퍼 오버플로를 통한 Icecast 2.0.1 RCE(CVE-2004-1561), 이어서 UAC 우회 / COM 하이재킹을 통한 Windows 권한 상승. 상세한 방법론과 복구 절차를 포함합니다.
 mmoobbeeiidat-design/hack-the-box-enigma-findings-report
HTB_Enigma 보안 평가 – NFS 정보 공개, IMAPS 비밀번호 재사용 및 OpenSTAManager의 OS 명령 인젝션 (CVE-2025-69212)을 연결하고 잘못 구성된 OliveTin 서비스를 통해 루트까지 도달하는 전체 펜테스트 완료. 전체 보고서…
 rcribelar-nucleus/my-cool-demo-php-code
PHP RCE CVE-2024-2961 Nucleus 해커톤 데모
 karimelsheikh1/htb-twomillion-writeup
HackTheBox TwoMillion 머신 라이트업 — API 남용, 명령어 주입 및 CVE-2023-0386
 dannic145/eternalblue-exploit-demonstration
Educational lab demonstrating EternalBlue (MS17-010) exploitation against Windows 7 using Metasploit, including post-exploitation, WannaCry…
 motechstore/cve-2025-27591-poc
# CVE-2025-27591 PoC — Below 로컬 권한 상승 이 저장소는 Linux 시스템 관찰 도구인 **Below**에서 **CVE-2025-27591**로 식별된 로컬 권한 상승 취약점을 시연하는 개념 증명(PoC)을 포함합니다.
 yuting-huang0/spring4shell-ctf
Spring4Shell (CVE-2022-22965) 취약점 환경 구축 및 CTF 문제
 sparshbiswas-ai/cve-2025-11844-smolagents
Hugging Face smolagents 라이브러리의 CVE-2025-11844 XPath 인젝션을 위한 교육용 샌드박스 및 동적 개념 증명(PoC) 스캐너로, 로컬 데이터 추출 및 DOM 순회 감사를 가능하게 합니다.
 het-kalariya/cve-2026-20253
자체 포함된 보안 훈련 랩으로, CVE-2026-20253 (Splunk Enterprise 인증되지 않은 원격 코드 실행)을 재현합니다. 문서화된 공격 체인을 통해 웹 익스플로잇, 권한 상승, 자격 증명 도용을 연습할 수 있는 Docker 기반 환경을 제공합니다.
 timgad794/devhub-htb-walkthrough
Hack The Box - DevHub 머신 워크스루 (중급 Linux, CVE-2026-23744, Chisel 터널링, Jupyter, 루트 권한 상승)
 felisha-elmer/sandbox-challenge-spring4shell-cve-2022-22965-
CVE-2022-22965(Spring4Shell)를 Metasploit으로 악용하고, C2 리스너를 배포하며, Tomcat 서버에서 Java 8로 다운그레이드하여 취약점을 완화하는 단계별 가이드.