Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
CTF — 38페이지 | Kitploit
카테고리

CTF

Capture The Flag platforms, challenge creation, solving tools, and competitive cybersecurity frameworks.

Kitploit 추천
추천 도구

10 선택됨
pwntools preview#1

pwntools

GitHubgallopsled/pwntools
13.6k19시간 21분 전
pwndbg preview#2

pwndbg

GitHubpwndbg/pwndbg
10.8k1일 전
gef preview#3

gef

GitHubhugsy/gef
8.3k2개월 전
RsaCtfTool preview#4

RsaCtfTool

GitHubrsactftool/rsactftool
7.1k4일 전
CyberChef preview#5

CyberChef

GitHubgchq/cyberchef
35.6k4일 전
Ciphey preview#6

Ciphey

GitHubbee-san/ciphey
21.6k14일 전
how2heap preview#7

how2heap

GitHubshellphish/how2heap
8.8k5개월 전
ROPgadget preview#8

ROPgadget

GitHubjonathansalwan/ropgadget
4.5k4개월 전
Ropper preview#9

Ropper

GitHubsashs/ropper
2.1k2개월 전
zsteg preview#10

zsteg

GitHubzed-0xff/zsteg
1.6k9개월 전
최신관련성인기최근 업데이트
1089 결과
cve-2026-6379 preview

cve-2026-6379

GitHubdinosn/cve-2026-6379

# CVE-2026-6379 Docker 기반 랩 키트 WP Photo Album Plus의 인증되지 않은 SQL 인젝션 취약점인 CVE-2026-6379를 위한 Docker 기반 랩 키트입니다. 시간 기반 블라인드 PoC, 근본 원인 분석, 그리고 승인된 보안…
vulnerability-analysisexploitationweb-application-exploitation+5
5개월 전
CVE-2026-46331-pedit-cow preview

CVE-2026-46331-pedit-cow

GitHubmarwahhadi/cve-2026-46331-pedit-cow

pedit COW 취약점(CVE-2026-46331)에 대한 분석서와 익스플로잇 단계
privilege-escalationexploitationctf+2
3개월 전
CVE-2025-24813 preview

CVE-2025-24813

GitHubloufa0/cve-2025-24813

Java CVE에 맞는 페이로드
vulnerability-scannersexploitationweb-security+3
4개월 전
llama-factory-webui-rce-cve-2026-58116-trust-remote-code-model-path-injection preview

llama-factory-webui-rce-cve-2026-58116-trust-remote-code-model-path-injection

GitHubhunt-benito/llama-factory-webui-rce-cve-2026-58116-trust-remote-code-model-path-injection

CVE-2026-58116에 대한 개념 증명 익스플로잇으로, trust_remote_code 모델 경로 주입을 통해 LLaMA-Factory WebUI에서 원격 코드 실행을 시연합니다. 승인된 보안 테스트를 위한 페이로드 모델 및 검증 스크립트를 포함합니다.
vulnerability-analysiscode-analysisexploitation+5
3개월 전
CVE-2026-6741 preview

CVE-2026-6741

GitHubxxconi/cve-2026-6741

CVE-2026-6741은 LatePoint – Calendar Booking Plugin에서 발생하는 CVSS 8.8(높음) 인증된(Agent+) 권한 상승 취약점입니다.
privilege-escalationvulnerability-scannersexploitation+4
5개월 전
CVE-2025-4396 preview

CVE-2025-4396

GitHubsup3rdav3/cve-2025-4396

CVE-2025-4396 - WordPress Relevanssi 시간 기반 블라인드 SQL 인젝션
password-crackingvulnerability-analysisexploitation+5
5개월 전
CTF_writeups preview

CTF_writeups

GitHubalt3kx/ctf_writeups

CTF 라이트업

ctfeducationcurated-resources
22년 전
Drupal_REST-RCE_Unauthenticated preview

Drupal_REST-RCE_Unauthenticated

GitHubjoaoaugustom/drupal_rest-rce_unauthenticated

이 익스플로잇은 CVE-2019-6340을 기반으로 하며, leonjza의 원본 익스플로잇과 Metasploit 모듈을 바탕으로 구축되었습니다. 확장된 버전은 캐시 만료를 기다리지 않고 동일한 대상에 대해 여러 번 실행할 수 있습니다.
vulnerability-analysisexploitationweb-application-exploitation+3
4개월 전
ChamiloLMS-CVE-2023-4220 preview

ChamiloLMS-CVE-2023-4220

GitHubspeatx/chamilolms-cve-2023-4220

CVE-2023-4220 — Chamilo LMS ≤ 1.11.24에서의 인증되지 않은 파일 업로드 RCE. OSCP 스타일 및 자동 익스플로잇.
payload-generationvulnerability-analysisexploitation+5
5개월 전
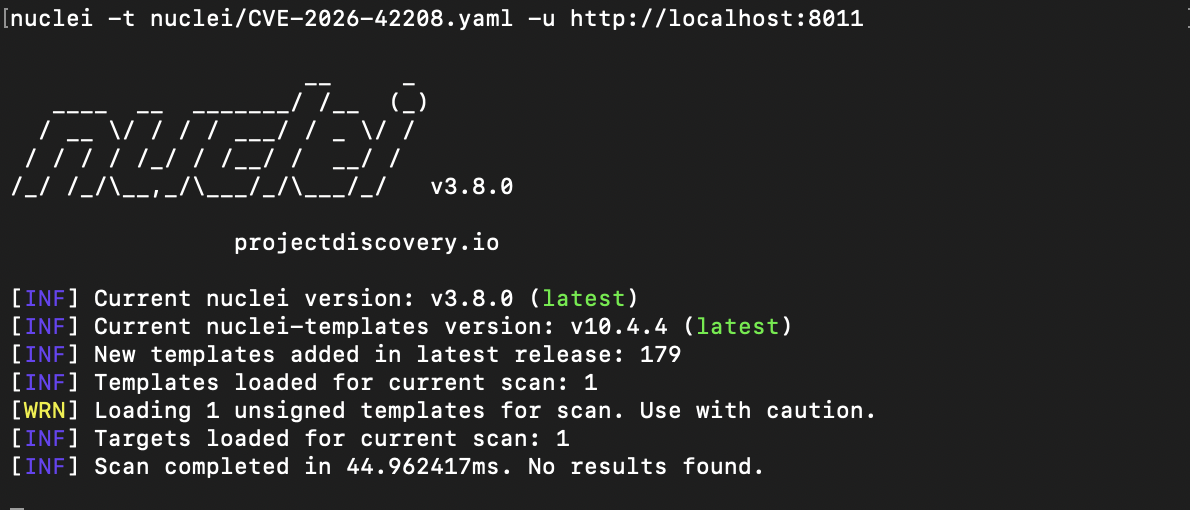
poc_cve-2026-42208 preview

poc_cve-2026-42208

GitHubhaerin-l/poc_cve-2026-42208

CVE-2026-42208 재현 실험실로, LiteLLM의 인증 전(pre-authentication) SQL 인젝션 취약점입니다. Docker 기반의 취약/패치 환경, 타이밍 기반 PoC 익스플로잇, 그리고 보안 테스트를 위한 Nuclei 탐지 템플릿을 포함합니다.
vulnerability-analysisweb-application-exploitationctf+3
5개월 전
cve-2025-32463 preview

cve-2025-32463

GitHubfomovet/cve-2025-32463

CVE-2025-32463에 대한 POC

privilege-escalationvulnerability-analysisexploitation+2
4개월 전
CVE-2025-50154-Aggressor-Script preview

CVE-2025-50154-Aggressor-Script

GitHubash1996x/cve-2025-50154-aggressor-script

승인된 레드 팀 운영을 위해 SMB NTLMv2 해시 노출을 트리거하는 LNK 및 Library-MS 파일을 무기화하는 Cobalt Strike Aggressor 스크립트로, CVE-2025-24054 우회를 포함합니다.
password-crackingphishing-toolsexploit-frameworks+9
11년 전
ash-authentication-oauth2-oidc-account-takeover-cve-2026-49757-email-based-user-matching preview

ash-authentication-oauth2-oidc-account-takeover-cve-2026-49757-email-based-user-matching

GitHubhunt-benito/ash-authentication-oauth2-oidc-account-takeover-cve-2026-49757-email-based-user-matching

CVE-2026-49757에 대한 개념 증명 익스플로잇으로, AshAuthentication에서 이메일 기반 사용자 매칭을 통한 OAuth2/OIDC 계정 탈취를 시연하며, 취약한 핸들러 및 수정된 핸들러 시뮬레이션을 포함합니다.
authentication-authorizationvulnerability-analysisexploitation+5
4개월 전
POC_CVE-2026-46716 preview

POC_CVE-2026-46716

GitHubhaerin-l/poc_cve-2026-46716

CVE-2026-46716에 대한 재현 가능한 실험 환경입니다. 이는 크론 API 인증 우회를 통한 Nezha Monitoring의 심각한 교차 테넌트 RCE 취약점입니다. Nuclei 탐지 템플릿과 Docker 기반의 취약한/패치된 클러스터를 포함합니다.
vulnerability-analysisexploitationweb-application-exploitation+4
5개월 전
CVE-2026-8181 preview

CVE-2026-8181

GitHubez4rd1x1/cve-2026-8181

CVE-2026-8181에 대한 개념 증명 익스플로잇. Burst Statistics WordPress 플러그인의 인증 우회 취약점으로, 승인된 보안 테스트 및 연구를 위해 원격에서 인증 없이 권한 상승을 시연합니다.
authentication-authorizationprivilege-escalationvulnerability-analysis+5
4개월 전
CVE-2026-8181-Lab preview

CVE-2026-8181-Lab

GitHubrootdirective-sec/cve-2026-8181-lab

Burst Statistics WordPress 플러그인에서 CVE-2026-8181 인증 우회를 시연하는 Docker 랩. 취약한 버전과 패치된 버전을 최소 피해 PoC와 비교하여 REST API 요청에서의 부적절한 인증을 설명합니다.
vulnerability-analysisweb-application-exploitationweb-security+5
5개월 전
mysqli preview

mysqli

GitHubrgkue/mysqli

MySQL용 시간 기반 블라인드 SQL 인젝션 도구 - CVE-2019-9053
password-crackingvulnerability-analysisweb-application-exploitation+3
4개월 전
CrushFTP-SSTI-LFI-Proof-of-Concept preview

CrushFTP-SSTI-LFI-Proof-of-Concept

GitHubcthhhhhh/crushftp-ssti-lfi-proof-of-concept

CVE-2024-4040(CrushFTP SSTI -> 인증되지 않은 LFI)에 대한 개념 증명 - 통제된 CS443 랩 환경에서 - 교육/승인된 용도로만 사용하십시오.

vulnerability-analysisexploitationweb-application-exploitation+4
5개월 전
이전1…373839…61다음