
 #1
Capture The Flag platforms, challenge creation, solving tools, and competitive cybersecurity frameworks.
Kitploit 추천
 fernandocassiodev/cve-2015-1328
CVE-2015-1328 (OverlayFS)를 이용하여 Ubuntu 14.04에서 낮은 권한의 사용자에서 루트로 권한을 상승시키는 단계별 안내. 정보 수집, 익스플로잇 컴파일 및 실행을 포함합니다.
 6t2kydmp8k-jpg/cve-2025-55182-vulnerability-proof-of-concept-group-project-
CVE-2025-55182에 대한 개념 증명 익스플로잇으로, 교육 및 침투 테스트 목적으로 취약점 이용 기술을 시연합니다.
 ahmetaltuntas/cve-2023-28467
MyBB 1.8.33 사용자 CP의 지속적 XSS 취약점에 대한 개념 증명으로, 인증된 사용자가 이메일 필드를 통해 HTML을 주입할 수 있으며, 수정 지침을 포함합니다.
 d1se0/cve-2024-10924-bypass-mfa-wordpress-lab
WordPress의 Really Simple SSL 플러그인의 skip_onboarding 엔드포인트를 통해 MFA 우회를 보여주는 CVE-2024-10924용 실습 환경 및 익스플로잇 스크립트.
 joaovicdev/exploit-cve-2026-63030
Docker 기반 취약한 WordPress 실습 환경으로, 인증 전(pre-auth) 경로 혼동(route confusion)과 SQL 인젝션 체인(CVE-2026-63030 + CVE-2026-60137)을 시연하는 Python 익스플로잇을 통해 자격 증명 추출 및…
 horkimhab/cve-2026-74469
CVE-2026-74469(DiagSpill)에 대한 개념 증명 및 교육용 연구 저장소로, 승인된 실험실 테스트를 위한 취약점 분석 자료를 제공합니다.
 gh0stuncle/cve-2018-16763_fuel_cms_exploit
연료 CMS의 RCE 취약점(CVE-2018-16763)을 기반으로 한 Python 기반 익스플로잇 도구입니다.
 cves-labs/cve-2026-21877
도커 기반 취약점 실습 환경으로, Python 기반 네트워크 모니터와 전용 익스플로잇 스크립트를 갖추고 있어 직접 실습을 통한 익스플로잇, 권한 확인, 플래그 캡처가 가능합니다.
 cyb3rk0ala/thm-magnusbilling-cve-2023-30258-exploit
CVE-2023-30258 (MagnusBilling RCE)을 악용하고 fail2ban 설정 오류를 통해 권한 상승을 수행하는 TryHackMe 실습의 단계별 가이드입니다. 웹 열거, Metasploit을 이용한 익스플로잇, Linux 권한 상승을 보여줍니다.
 adfortunato/metasploitable3-pentest-writeup
Metasploitable3 홈랩 침투 테스트 보고서로, Nmap 정찰, Drupalgeddon RCE, SQL 인젝션, SSH 자격 증명 재사용, sudo 권한 상승, 리버스 셸을 다룹니다.
 alardiians/gitea-cve-2026-28699
CVE-2026-28699 실습 및 분석: HTTP Basic 인증을 통한 Gitea OAuth2 스코프 적용 우회
 danreis20/pentest-lab-metasploitable2
격리된 네트워크의 pentest 실습실: nmap/nikto를 이용한 열거 및 Metasploitable2의 수동 익스플로잇(vsFTPd 백도어 CVE-2011-2523, bindshell)과 완전한 기술 보고서.

 wattocyber/offensive-one-liners
권한이 부여된 테스트 및 CTF를 위한 110개의 공격 보안 원라이너로, 카테고리와 킬 체인 단계별로 분류되어 있습니다.
 horkimhab/cve-2026-64600
CVE-2026-64600 - 초안 - 할 일 확인
 shauryarathore357-hub/thm-moniker-link-cve-2024-21413-writeup
CVE-2024-21413에 대한 TryHackMe 룸 워크스루로, Outlook Moniker Link 보호된 보기 우회, NTLM 해시 유출, Responder를 통한 자격 증명 캡처를 다룹니다.
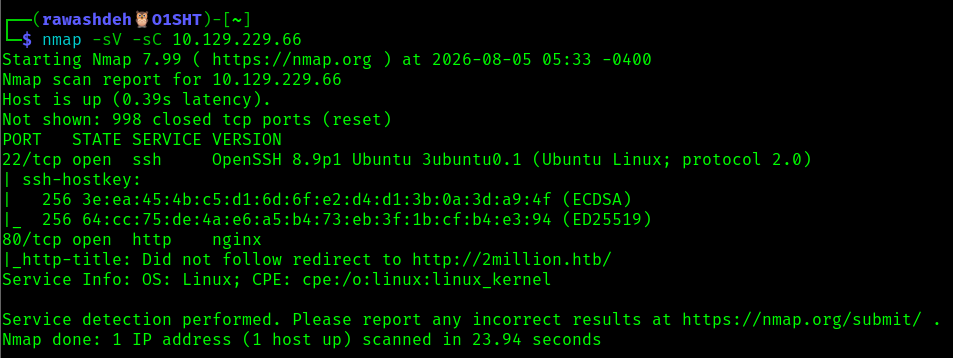 abedallarawashdeh/htb-twomillion-machine
Hack The Box TwoMillion 머신 라이트업 — JWT/초대 코드 우회, IDOR, 명령 주입, CVE-2023-0386 권한 상승.
 isaca0315/cve-2026-64849-poc-lab
이 실험실은 괜찮을 수도 있고 아닐 수도 있어요. AI에게 물어보세요. 테스트 중이지만 작동해야 합니다 ㅎㅎㅎ








