#1

 dopaminauta/onetwoseven-writeup
HTB OneTwoSeven 전체 워크스루: 결정적(예측 가능한) 자격 증명, chroot 심볼릭 링크 탈출, rewrite-rule 우회 RCE, CVE-2024-1086으로 root 권한 획득
 softdeadlock/voron-crypto
Voron 메신저 암호화/프로토콜 라이브러리 (X3DH-lite + Double Ratchet, group sender-keys, onion transport) — 외부 검토 요청됨
 looky243/cve-2025-24071-poc
CVE-2025-24071 개념 증명
 lva/infineon-cve-2017-15361
컴퓨터가 CVE-2017-15361에 취약한 Infineon TPM 칩을 사용하고 있는지 확인하는 간단한 PowerShell 스크립트
 gardeniawhite/fuzzing
libFuzzer를 사용한 퍼징, OpenSSL heartbleed(CVE-2014-0160) 포함
 insider77circle/ai-password-testing-agent
AI가 비밀번호 공격을 무작위 열거에서 적응형 캠페인으로 전환하는 방식과 이를 막는 탐지 규칙 및 대응책을 다룹니다. 연구 및 방어 내용만 포함하며, 실제 동작하는 공격 코드는 없습니다.
 laplace1002/tamarinagent
자연어 또는 C/C++ 프로토콜 설명을 검토 가능한 Protocol IR로 변환한 다음, 형식 보안 검증을 위한 Sapic+/Tamarin 모델을 생성하는 Human-in-the-loop UI입니다.
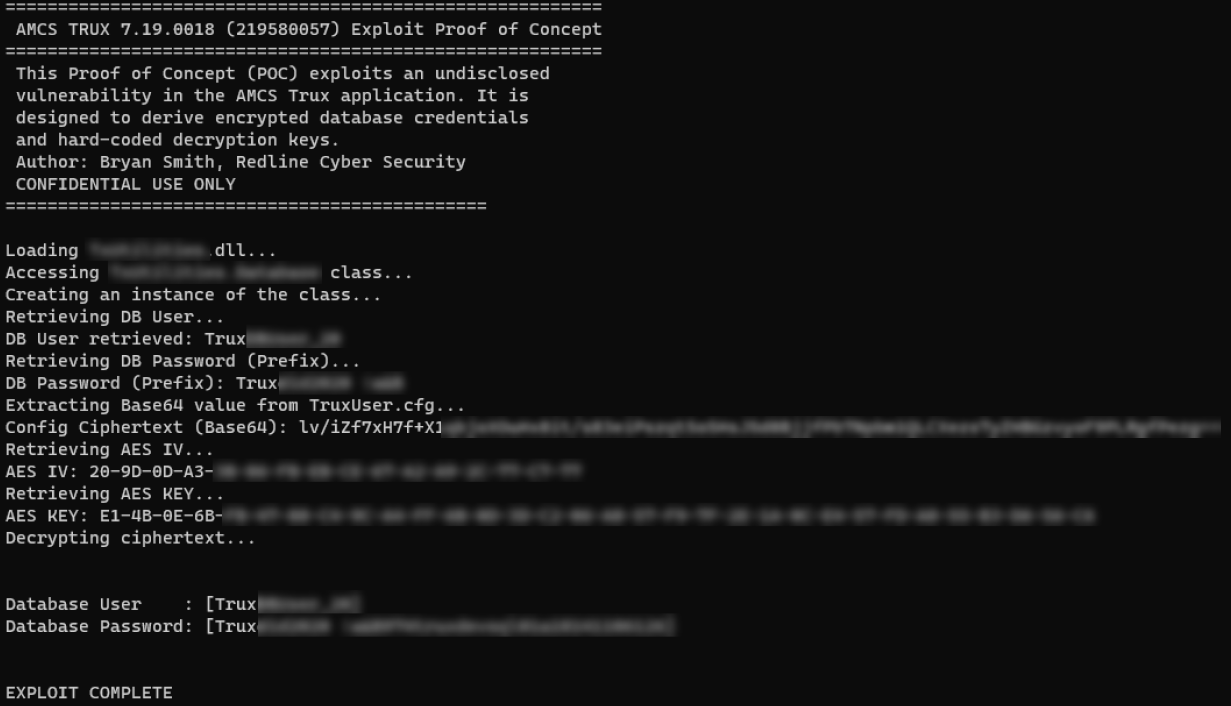 securekomodo/cve-2024-22734
AMCS Trux Software에 영향을 주는 CVE-2024-22734용 Exploit POC
 gmikisilva/cve-2024-33901-proofofconcept
KeePassXC 버전 2.7.7의 취약점 CVE-2024-33901을 시연하는 짧은 프로그램
 thanhuutuan/cve_2019_18935
CVE-2019-18935를 위한 이 프로젝트
 yanghaoi/cve-2020-0601
CVE-2020-0601에 대한 PoC - Windows CryptoAPI (Crypt32.dll) POC: https://github.com/ollypwn/CurveBall
 okymi-x/cve-2021-43798
승인된 테스트를 위한 Python 툴킷으로, CVE-2021-43798 Grafana 경로 탐색, 임의 파일 읽기 PoC, 시크릿 복호화, 보안 평가용 사용자 해시 내보내기 기능을 제공합니다.

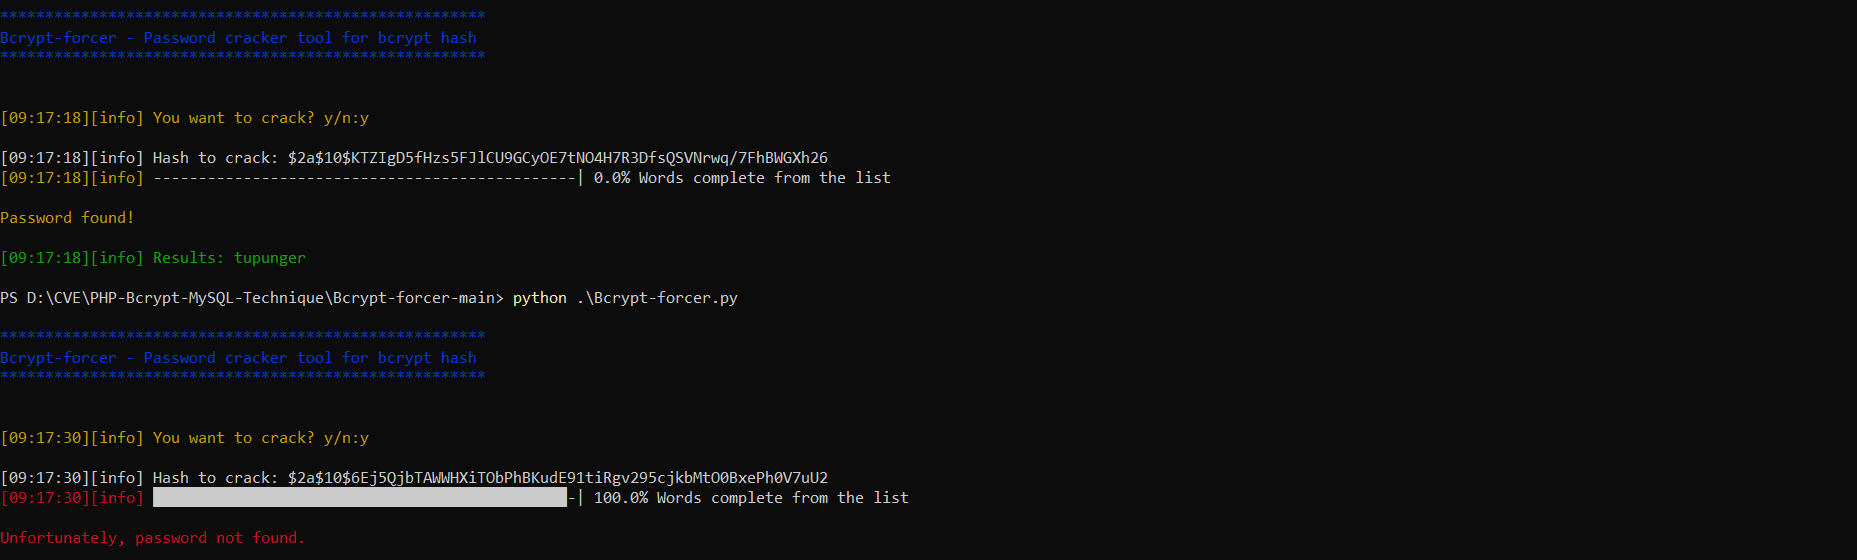 nu11secur1ty/bcrypt-forcer
침투 테스트 및 비밀번호 복구용 Bcrypt 해시 크래커입니다. 사전 또는 무차별 대입 방법을 사용하여 Bcrypt 해시를 해독합니다.
 cerberusmrxi/wp-contest-gallery-28.1.4-exploit
완전한 익스플로잇 툴킷 for CVE-2026-3180 - WordPress Contest Gallery SQL Injection 취약점. 자동 데이터 추출, WAF 우회, 리버스 셸, SQLMap 통합, Burp 확장 생성 및 침투 테스트와 보안 연구를 위한 보고…
 ibm/pgp-client-checker-cve-2021-33560
PGP 클라이언트가 CVE-2021-33560에 영향을 받는지 확인하는 도구
 jmiettinen/cve-2022-21449-vuln-test
CVE-2022-21449 ECDSA 서명 검증 취약점을 위한 Java 기반 테스터입니다. JVM에서 Psychic Signatures 버그를 확인하고 취약 또는 패치 상태를 보고합니다.