
 #1
Tools for implementing, analyzing, breaking, and implementing cryptographic systems and algorithms.
Kitploit 추천

 mrcord77/rust_citadel
X25519 + ML-KEM-768과 AES-256-GCM을 결합한 포스트퀀텀 하이브리드 암호화 라이브러리
 0xblackash/cve-2026-45585
CVE-2026-45585
 dim0x69/cve-2022-25640-exploit
scapy를 사용한 CVE-2020-256480 악용
 m1kb0k/cve-2022-25012-dvr4-weak-password-encryption
Argus Surveillance DVR 시스템에서 CVE-2022-25012를 통해 약하게 암호화된 비밀번호를 복호화하여 DVRParams.ini 암호문에서 평문 자격 증명을 재구성합니다.
 ayham-megdadi/zero-day-legacy
병원 환경을 시뮬레이션하는 취약한 Boot-to-Root CTF 랩 머신. SQL Injection, XSS, 세션 하이재킹, SSH 접근, 비밀번호 크래킹, CVE-2021-3493을 통한 권한 상승, 완전한 root 장악을 포함한 현실적인 17단계 공격 체인을…
 jorianwoltjer/shodan-favicon-preimage
Shodan에서 원하는 대상 해시를 생성하는 파비콘 생성
 trustedsec/lazzzy_dump
정적 분석을 통해 laZzzy로 래핑된 PE 바이너리에서 AES-CBC/XOR로 난독화된 셸코드를 시그니처 매칭과 RIP-상대 주소 해석을 통해 실행이나 에뮬레이션 없이 추출하고 복호화합니다.
 george0papasotiriou/cve-2026-22016-ipfs-cid-spoofing-via-multihash-length-extension
multihash 길이 확장을 통한 IPFS CID 스푸핑을 시연하는 Python 개념 증명(PoC)으로, IPFS 게이트웨이를 오염시킬 수 있는 콘텐츠 주소 지정 검증 결함을 강조합니다.
 murrez/cve-2026-97657
CVE-2026-97657에 대한 Python PoC: XOR 가변성을 이용해 AES-CTR 복구 토큰을 위조하여 인증을 우회하고 Abandoned Cart Pro ≤10.8.0에서 WordPress 계정을 탈취합니다.
 george0papasotiriou/cve-2026-23006-kyber-ciphertext-length-side-channel
CVE-2026-23006에 대한 Python PoC로, 가변 길이 출력의 통계적 분석을 통해 비밀 키 비트를 유출하는 Kyber 암호문 길이 부채널을 시연합니다.
 george0papasotiriou/cve-2026-22020-weak-seed-in-quantum-key-distribution-error-correction
양자 키 분배(QKD)의 프라이버시 증폭(privacy amplification)에서 악용 가능한 약한 시드(weak seed)로 인해 최종 키 엔트로피가 감소하는 CVE-2026-22020을 시연하는 Python PoC입니다.
 aetherai3/aether-protocol-p
작동하는 구현: AI 의사결정 인증을 위한 암호학적으로 검증된 단기 신원 — CVE-2025-59536 (특허 출원 중 US 64/006,746)
 george0papasotiriou/cve-2026-21009-ecdsa-nonce-reuse-in-iot-firmware-signing
IoT 펌웨어 서명에서 ECDSA nonce 재사용을 시연하는 교육용 Python 시뮬레이션으로, 동일한 k를 공유하는 두 서명으로부터 공격자가 개인 키를 복구할 수 있는 방법을 보여줍니다.
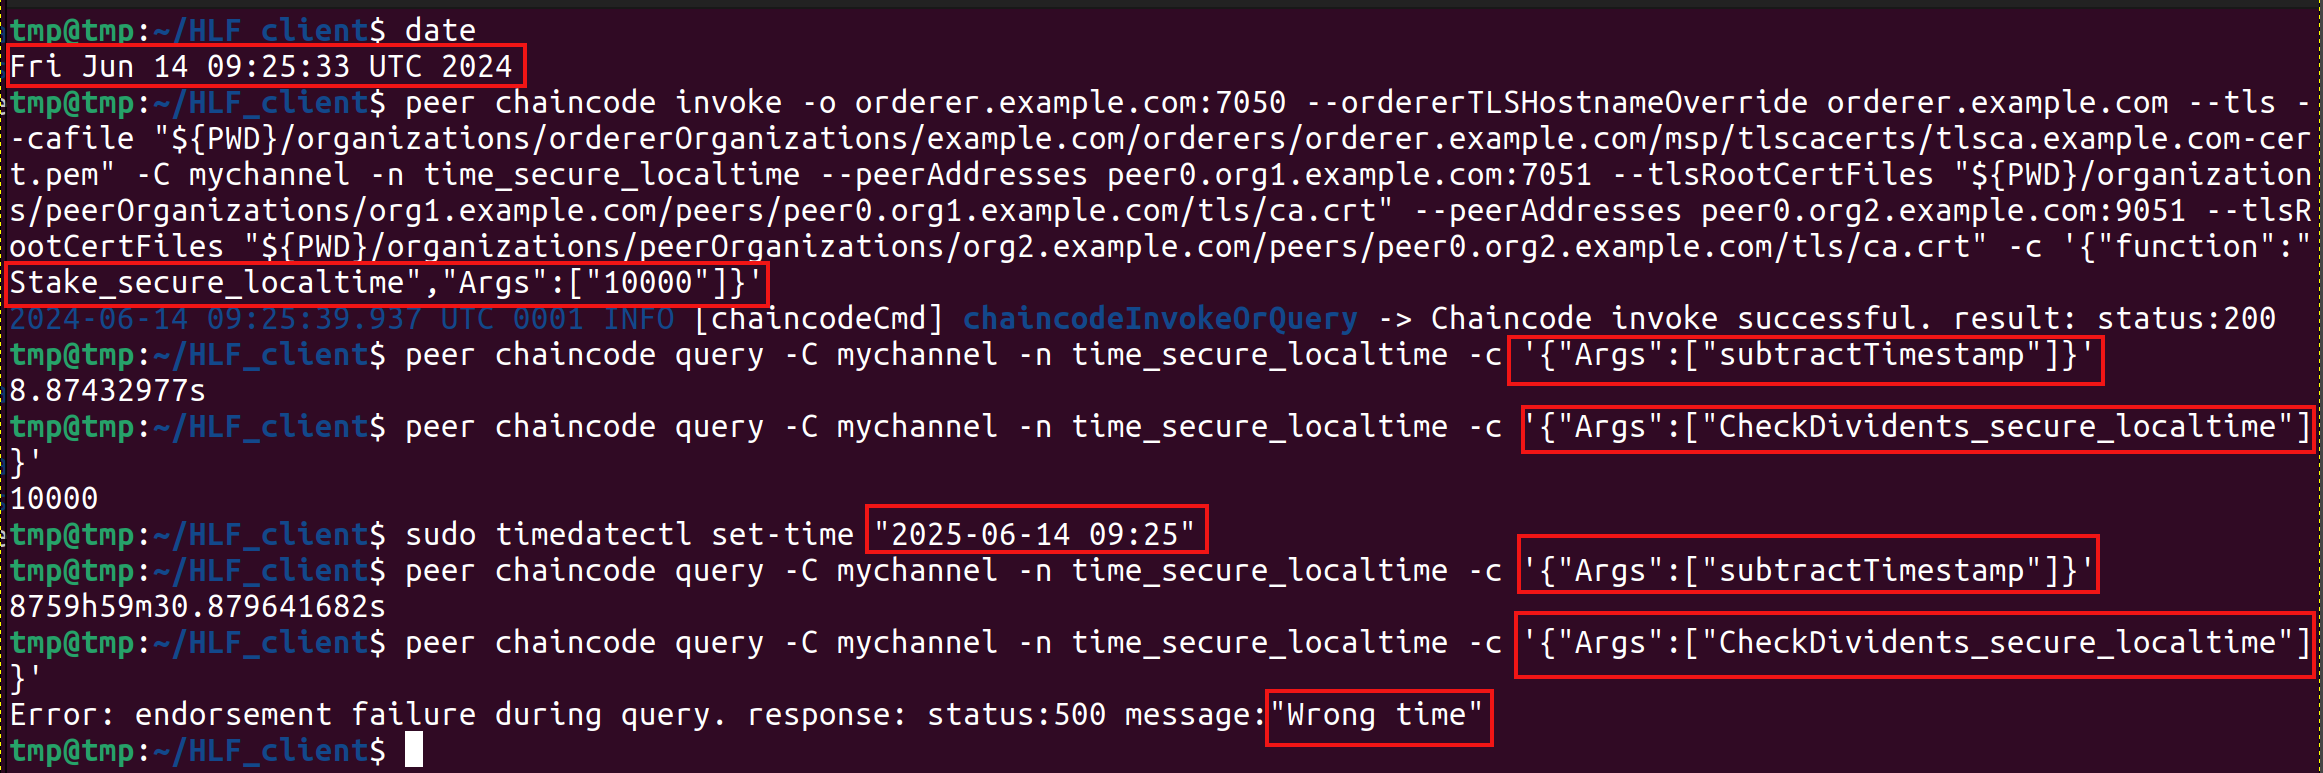 shanker-sec/hlf_txtime_spoofing
Hyperledger Fabric 블록체인의 트랜잭션 시간 조작 문제(CVE-2024-45244)를 다루는 PoC
 synacktiv/lehack-2026-challenge
Synacktiv의 leHack 2026 챌린지 소스
 alex-seymour/cve-2020-10560-key-recovery
CVE-2020-10560 임의 파일 읽기 취약점을 악용하여 OSSN 5.3 이상의 site_key를 복구하는 개념 증명(PoC) 익스플로잇입니다.
 philippeabraxas-jpg/tbp-network
TBP 프로토콜의 이론과 구현을 통해 소규모에서 개방형 웹 네트워크에 이르는 네트워크화된 AI를 보호합니다

 roxanne_ardary/real-estate
자기 주권적이고 암호화된 부동산 데이터 관리를 위한 사양 및 오픈소스 플랫폼으로, 블록체인에서 영감을 받은 검증을 통해 로컬 제어, 변조 방지 기록, 그리고 구성 가능한 부동산 인텔리전스를 지원합니다.








