
 #1
Tools for implementing, analyzing, breaking, and implementing cryptographic systems and algorithms.
Kitploit 추천

 aramosf/cve-2026-61500
CVE-2026-61500에 대한 Python PoC 및 Docker 실습 환경: Rejetto HFS V8 PRNG 상태를 복원하여 관리자 세션 쿠키를 위조하고 server_code를 통해 RCE를 달성합니다.
 0xsazzad/grafana-cve-2021-43798
Grafana의 민감한 데이터를 복호화하고 암호화하는 도구의 Python 구현으로, 특히 CVE-2021-43798과 관련된 취약점을 해결합니다. Grafana는 defaults.ini 구성 파일에서 찾은 secret_key를 사용하여 AES 알고리즘으로 모든 데이터…
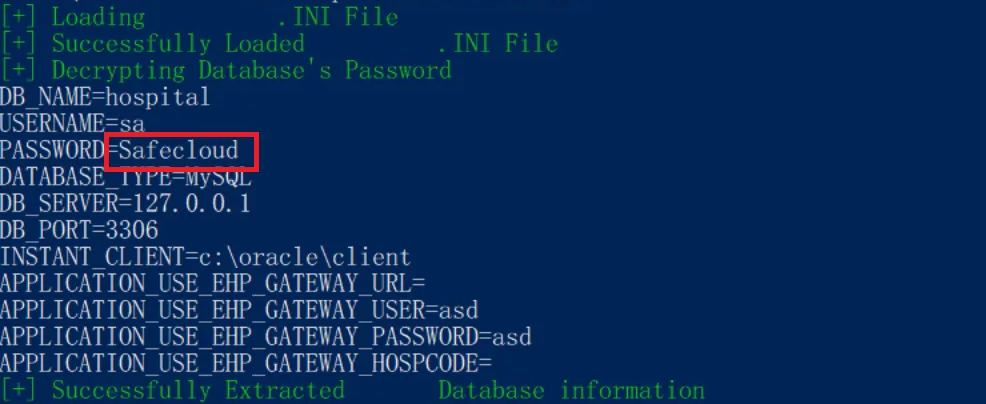 safecloudth/cve-2024-53522
CVE-2024-53522에 대한 개념 증명 익스플로잇으로, 정적으로 하드코딩된 개인 키-IV를 사용하여 HOSxP XE 데이터베이스 자격 증명의 복호화를 시연합니다.
 eremiel/cve-2018-0114
JWT 생성을 위한 python2.7 스크립트
 xfox64x/cve-2016-5639
Crestron AirMedia AM-100 트래버설 및 해시덤프 Metasploit 모듈
 kinryulabs/rootpacket-cve-2026-31431
실시간 암호화폐 채굴 도구 모음으로, CVE-2026-31431 LPE 익스플로잇, 컨테이너 탈출, 커널 루트킷, XMRig Monero 채굴기를 포함하며 실제 공격에서 포착되어 방어 연구 및 탐지 엔지니어링에 사용됨.
 pelock/steganography-online-codec-javascript
스테가노그래피 온라인 코덱을 사용하면 256비트 PBKDF2 파생 키를 사용하는 AES 암호화 알고리즘으로 이미지 및 사진 내부에 비밀번호로 암호화된 메시지를 숨길 수 있습니다.
 untouchable17/cve-2025-24054
Windows File Explorer 제로 클릭 NTLMv2-SSP 해시 노출
 fcunnane/atomicmemory
Atomic Memory™
 devnw/zig/tls
QUIC용 TLS 1.3의 Zig 구현으로, 외부 의존성 없이 RFC 8446/9001을 준수하며 AEAD 보호, X.509 검증, 1000개 이상의 테스트를 갖추고 있습니다.
 0xuhaw/cve-2022-0778
CVE-2022-0778에 대한 개념 증명 (P12 및 PEM 형식)
 george0papasotiriou/cve-2026-22001-sphincs-wots-weak-randomness-forgeable-signature
약한 난수와 nonce 재사용으로 인한 치명적인 SPHINCS+ WOTS+ 서명 위조를 시연하며, 두 개의 (r,s) 서명 쌍에서 비밀값을 복구합니다.
 ull0a/cve-2026-50751
Check Point Remote-Access VPN(IKEv1)의 인증서 인증 우회.
 cryptoadvocate/cryptohackapp
Cryptohack Badge 프로젝트의 모바일 엔지니어링 홈입니다.
 trailofbits/break-golf
암호분석 골프: 스킴을 깨고 Lean 4로 증명하세요. 개념 증명 보드.
 rayferrufino/make-and-break
사용자 정의 가상 머신을 구축했으며, Ubuntu 18.04.1 및 Webmin 1.810을 실행 중입니다. CVE-2019-15107을 사용하여 Linux 머신의 백도어를 악용합니다.
 folks-iwd/cve-2025-68999-poc
CVE-2025-68999에 대한 PoC 익스플로잇 - Happy Addons for Elementor <= 3.20.4에서의 2차 SQL 인젝션
 msdmehdipour/meshtastic-cve-2025-52464-poc
Meshtastic 다이렉트 메시지의 CVE-2025-52464에 대한 소프트웨어 전용 개념 증명








