
 #1

 davidcarliez/mythic_telegram_profile
Athena 및 Apollo 에이전트 트래픽을 Telegram 봇 간 메시지를 통해 터널링하여 암호화된 페이로드를 Mythic의 Push C2 gRPC 서비스를 통해 Mythic에 브리징하는 Mythic C2 프로필입니다.
 owasp/android-security-masterclass
OWASP의 실습형 Android 보안 교육 랩으로, 78개의 MASVS/MASTG 모듈이 취약한 앱, 안전한 앱, 공격자 앱을 짝지어 모바일 취약점과 그 해결책을 보여줍니다.
 op-tee/optee_ftpm
OP-TEE와 MS TPM 2.0 참조 구현(fTPM)의 통합
 crypt0p3g/dpapi-toolkit
Windows DPAPI 아티팩트를 넣으면 형식과 필요한 정확한 마스터 키를 식별하고, 키를 제공하면 복호화합니다. 오프라인, CLI + 웹 UI.
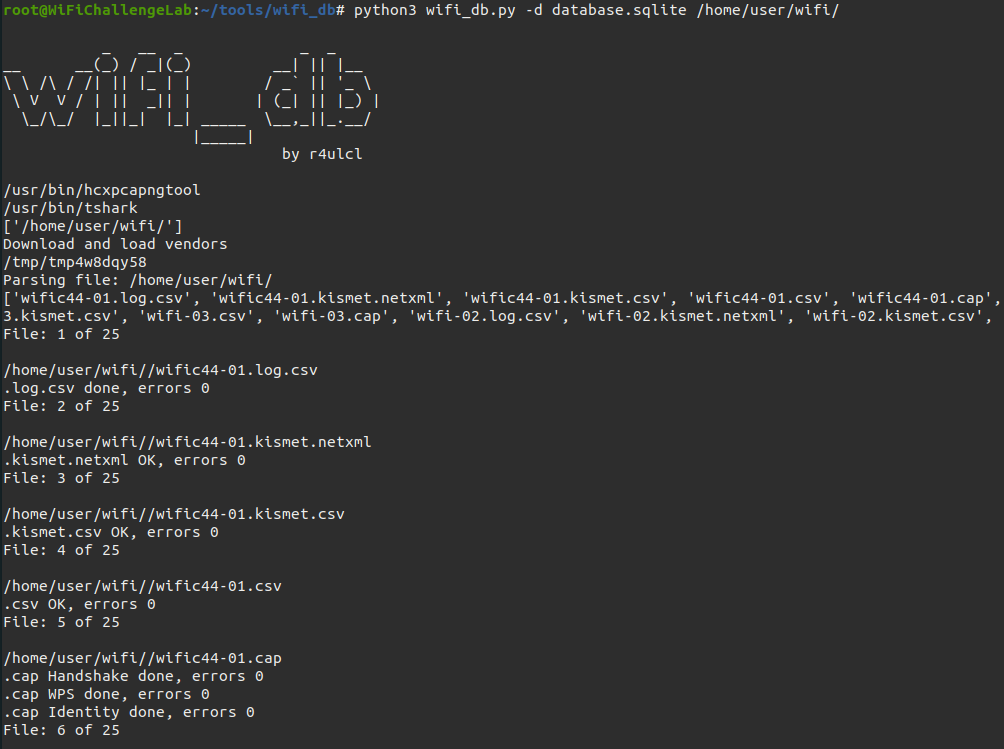 r4ulcl/wifi_db
Aircrack-ng 캡처를 SQLite 데이터베이스로 파싱하고, 핸드셰이크, MGT ID, AP와 클라이언트 및 해당 프로브 간의 흥미로운 관계, WPS 정보, 그리고 관찰된 모든 AP에 대한 전체적인 뷰와 같은 유용한 정보를 추출하는 스크립트.
 trustedsec/titanis
Windows 프로토콜 라이브러리로, SMB 및 RPC 구현 등을 포함합니다.
 weedhashpeddler/rc4decryption
Microsoft 서명된 tlscsp.dll LOLBin을 악용하여 LsCsp_EncryptHwid를 통해 RC4 암호화/복호화를 실행하고, BYOK 트레이드크래프트를 위해 메모리 내 하드코딩된 키를 패치합니다.
 dovelus/polychrome-rs
컴퓨트 셰이더를 페이로드로 사용하는 방법에 대한 PoC
 nationwide-group-oss/cryptoptic
CodeQL 기반 스캐너로, 리포지토리와 GitHub 조직 전반의 암호화 함수 호출을 목록화하여 SARIF 형식의 암호화 자재 명세서(CBOM)를 생성합니다.

 ivancabrera02/srhollow
기존 또는 새로 생성된 VSS 섀도 복사본을 통해 Windows 레지스트리 하이브에서 LSA 시크릿과 DPAPI 키를 추출하며, 인라인 regf 파서와 AES-256 복호화를 사용합니다.
 minanagehsalalma/zte-smartlife-app-pwned
ZTE SmartLife 보안 취약점으로 인한 계정 탈취: 100K+ Google Play 다운로드 및 CVE-2026-86552부터 CVE-2026-86555까지.
 thrilokh-q123/cve-2025-23134_fixes_code
ASN1_STRING_set() 함수는 `int` 길이를 받으므로, asn1_ex_c2i()에서 호출될 때 인수가 의도치 않게 잘리지 않도록 해야 합니다.
 nimaarek/cve-2026-8932-poc
CVE-2026-8932를 재현하는 개념 증명으로, libcurl 연결 재사용에서의 불완전한 mTLS 구성 매칭 결함을 다루며, 로컬 랩 서버와 C PoC를 포함합니다.
 mellen9999/cmdchamp
bash CLI 트레이너 — ls부터 권한 상승까지 30단계
 keerthivasan-sankar/secure-vault-for-commercial
파일을 위한 보안 금고
 laplace1002/tamarinagent
자연어 또는 C/C++ 프로토콜 설명을 검토 가능한 Protocol IR로 변환한 다음, 형식 보안 검증을 위한 Sapic+/Tamarin 모델을 생성하는 Human-in-the-loop UI입니다.
 mishakorzik/allhackingtools
해커를 위한 올인원 해킹 도구! 그리고 더 많은 해킹 도구! Termux용.








