
 #1
Tools for implementing, analyzing, breaking, and implementing cryptographic systems and algorithms.
Kitploit 추천
 0x90/cve-2014-0160
Heartbleed 변종
 0x6rss/cve-2025-24071_poc
CVE-2025-24071: RAR/ZIP 압축 해제 및 .library-ms 파일을 통한 NTLM 해시 누출
 ruoji6/cve-2025-55182-rce-shell
Burp Suite/antsword - 인터랙티브 쉘 (HTTP 하이재킹 + POST + AES-256-CBC/BASE64)

 ronf98/cve-2024-43451-poc
CVE-2024-43451은 Windows NTLM 취약점으로, 공격자가 악성 바로가기를 사용하여 인증을 강제하고 NTLM 해시를 캡처할 수 있게 합니다.
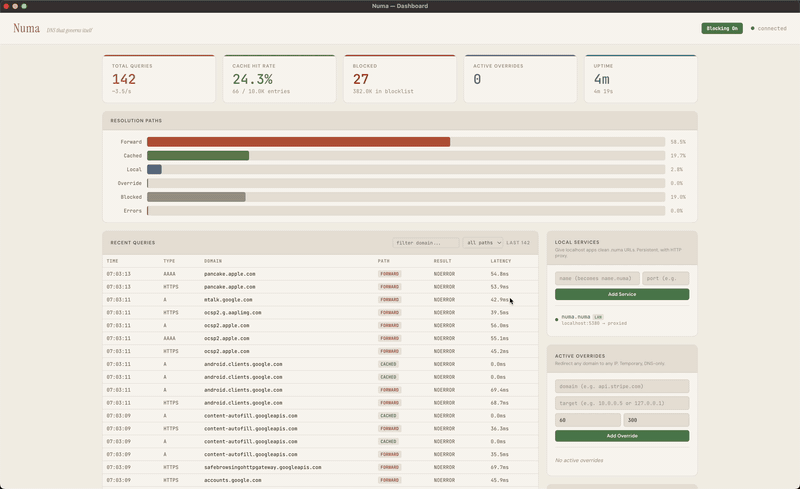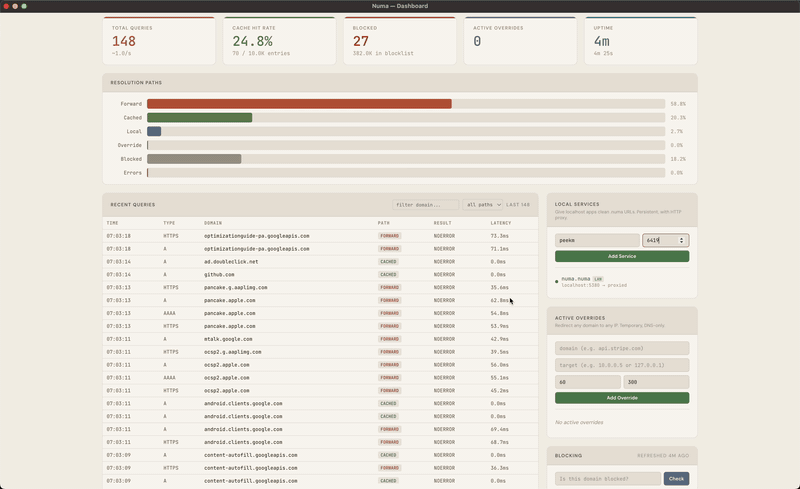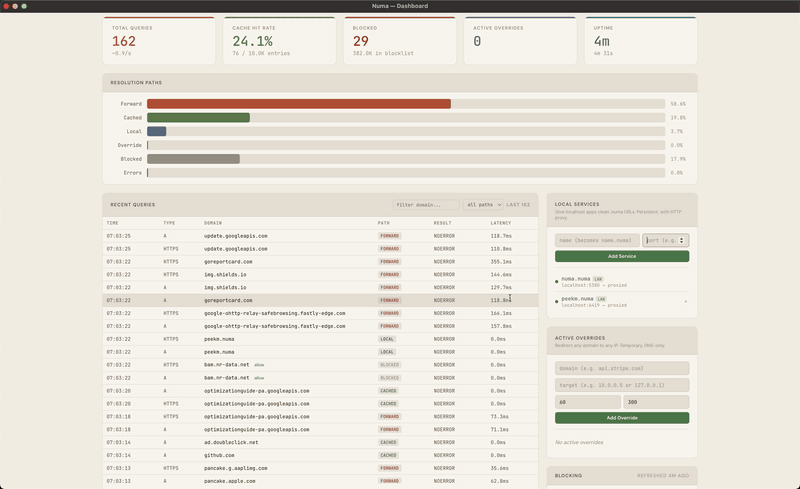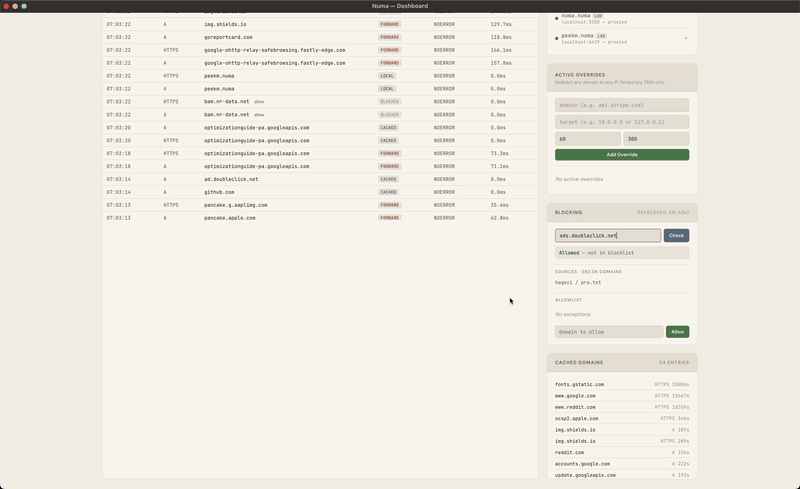 razvandimescu/numa
Rust로 작성된 휴대용 DNS 리졸버 — .numa 로컬 도메인, 광고 차단, 개발자 오버라이드
 mellen9999/cmdchamp
bash CLI 트레이너 — ls부터 권한 상승까지 30단계
 caelumisme/cve-2019-9053-poc
CVE-2019-9053에 대한 Python 3 익스플로잇으로, CMS Made Simple < 2.2.10에서 인증되지 않은 시간 기반 블라인드 SQL 삽입을 통해 관리자 자격 증명을 추출하고 선택적으로 비밀번호 해시를 크랙합니다.
 ctm1/cve-2023-32784-keepass-linux
리눅스용 KeePass 마스터 비밀번호 추출 PoC
 rezivure/grid-mobile
Grid: iOS/Android용 개인 위치 공유 모바일 앱. Matrix를 통한 E2EE.
 nearai/ironclaw
로컬 암호화 스토리지, OAuth/SSO 인증, 정책 기반 접근 제어, 개인 및 프로덕션 배포를 위한 확장 가능한 도구 구축 프레임워크를 갖춘 안전하고 프라이빗한 AI 에이전트 운영 체제.
 moltis-org/moltis
Rust로 작성된 안전한 영구 개인 비서 서버입니다. 단일 바이너리, 샌드박스 실행, 다중 제공자 LLM, 음성, 메모리, Telegram, WhatsApp, Discord, Teams 및 MCP 도구를 지원합니다. 설계상 안전하며 사용자 하드웨어에서 실행됩니다.
 bdenneu/cve-2022-33679
https://googleprojectzero.blogspot.com/2022/10/rc4-is-still-considered-harmful.html 기반 1-day
 fjrevoredo/mini-diarium
A local-only journal with serious encryption. Free, open source, and never touches the internet.
 b1tbreaker/cve-2025-48708
Ghostscript PDF 버전 10.05.0까지의 버전에서 인수 검증 부재로 인한 비밀번호 유출
 azrenom/cms-made-simple-2.2.9-cve-2019-9053
CVE-2019-9053에 대한 익스플로잇으로, CMS Made Simple 2.2.9의 인증되지 않은 SQL 인젝션 취약점을 이용하여 관리자 자격 증명을 추출하고, 선택적으로 워드리스트를 사용하여 비밀번호를 크랙합니다.
 robertcprice/ncpu
미분 가능한 신경 컴퓨터, GPU 기반 CPU 에뮬레이션 및 프로그램 합성을 위한 연구 런타임입니다. 특징: 신경 ALU, 일정 시간 암호화, JEPA 세계 모델 및 Metal에서 자체 호스팅 C 컴파일러.
 ayham-megdadi/zero-day-legacy
병원 환경을 시뮬레이션하는 취약한 Boot-to-Root CTF 랩 머신. SQL Injection, XSS, 세션 하이재킹, SSH 접근, 비밀번호 크래킹, CVE-2021-3493을 통한 권한 상승, 완전한 root 장악을 포함한 현실적인 17단계 공격 체인을…








