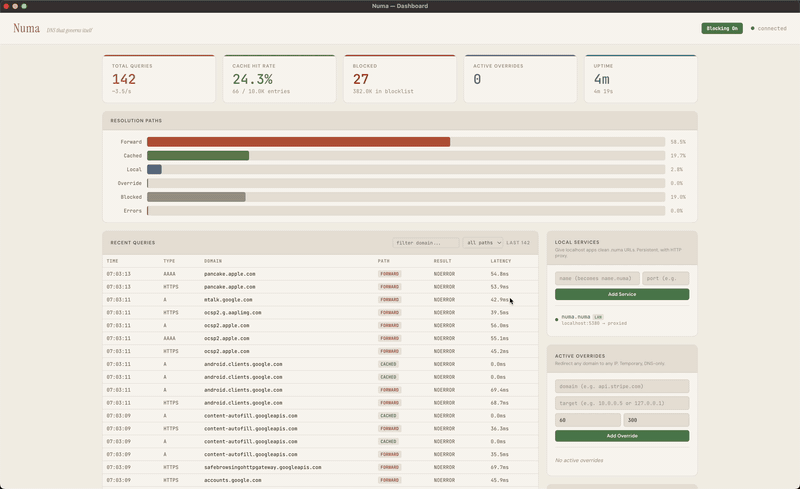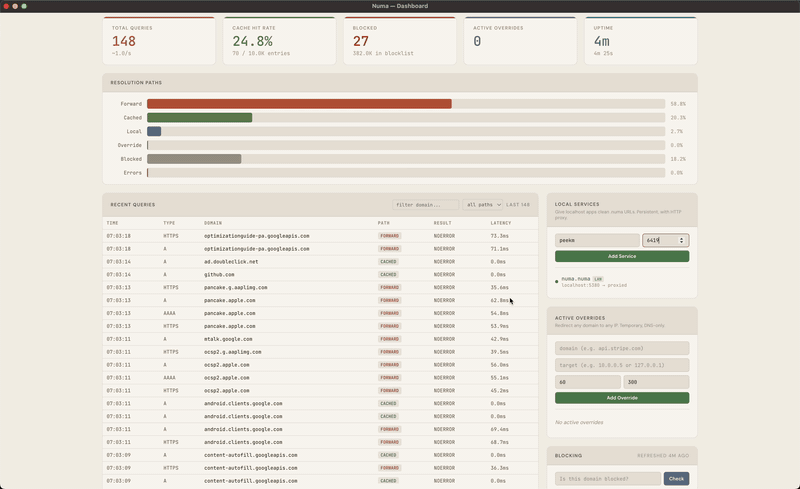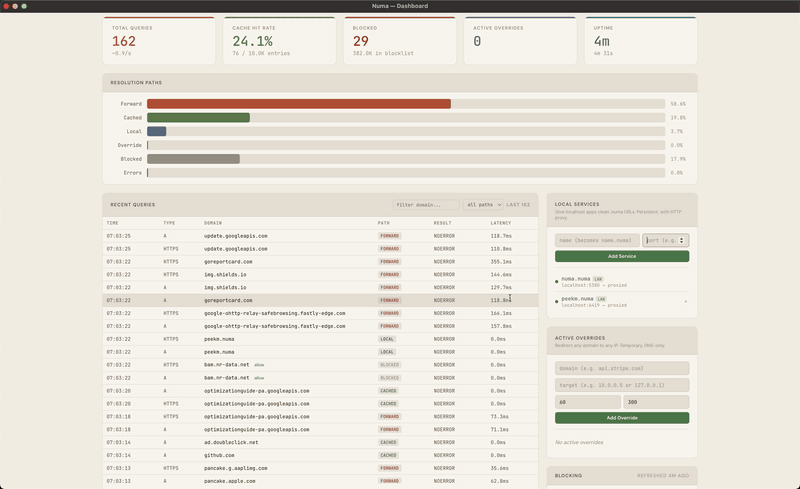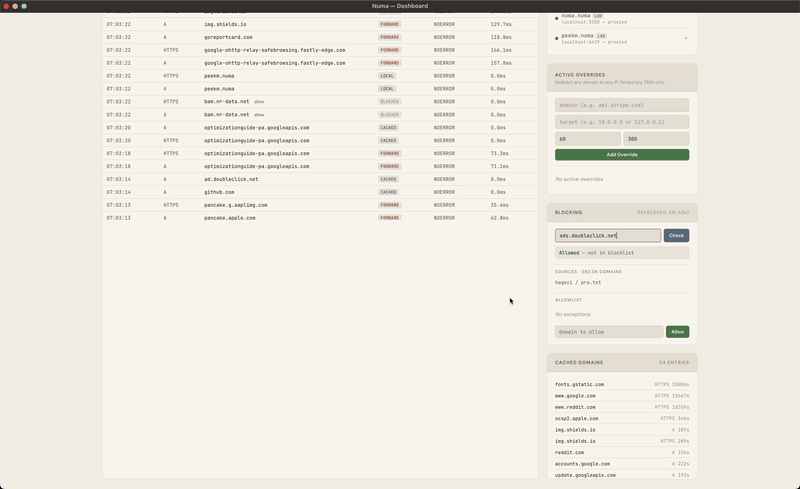
 razvandimescu/numa
Rust로 작성된 휴대용 DNS 리졸버 — .numa 로컬 도메인, 광고 차단, 개발자 오버라이드



당신이 소유하는 DNS. 어디를 가든. · numa.rs
단일 바이너리로 동작하는 휴대용 DNS 리졸버입니다. 어떤 네트워크에서든 광고를 차단하고, 로컬 서비스에 이름을 부여하며(frontend.numa), 자동 복원 기능으로 어떤 호스트명이든 재정의하고, 선택적으로 모든 아웃바운드 쿼리를 ODoH (RFC 9230) 로 봉인하여 어떤 단일 주체도 당신이 누구인지와 무엇을 요청했는지를 동시에 볼 수 없게 합니다. 이 모든 것이 클라우드 계정이나 라즈베리 파이 없이 당신의 노트북에서 실행됩니다.
DNS 라이브러리 없이 Rust로 처음부터 직접 구현했습니다. Numa는 또한 DNSSEC 검증을 포함한 재귀 확인, DoT 및 DoH 클라이언트 서비스, 그리고 공용 ODoH 릴레이(numa relay)로 실행될 수 있습니다.
DNS 와이어 프로토콜 파서는 직접 작성했습니다. 이후 코드의 대부분은 AI로 초안을 작성하고 수동으로 검토했습니다.
docker run -d --name numa -p 127.0.0.1:5553:53/udp -p 127.0.0.1:5553:53/tcp \
  -p 127.0.0.1:5380:5380 ghcr.io/razvandimescu/numa
dig @127.0.0.1 -p 5553 example.com
docker exec numa numa token            # API token for the dashboard login
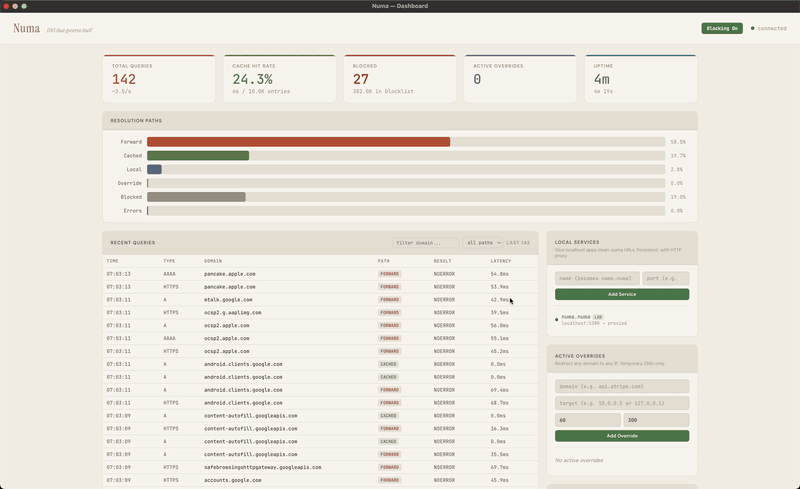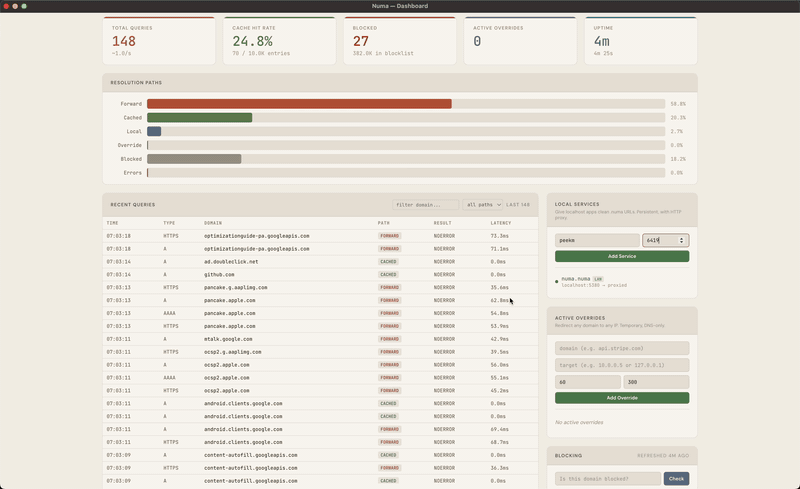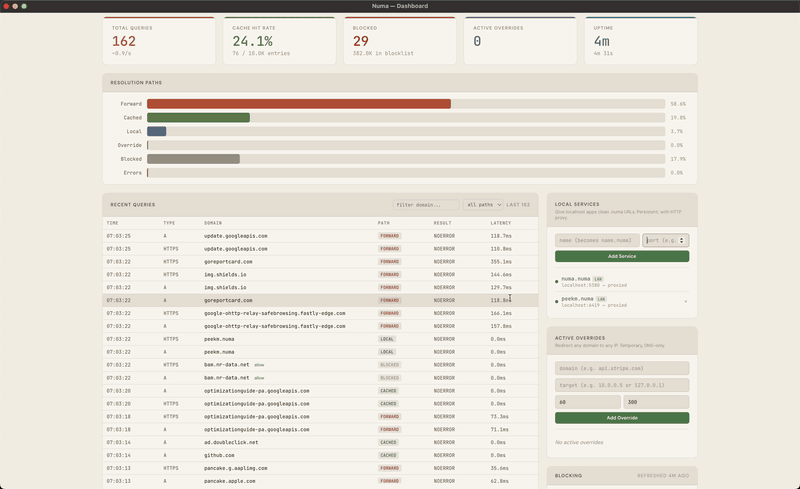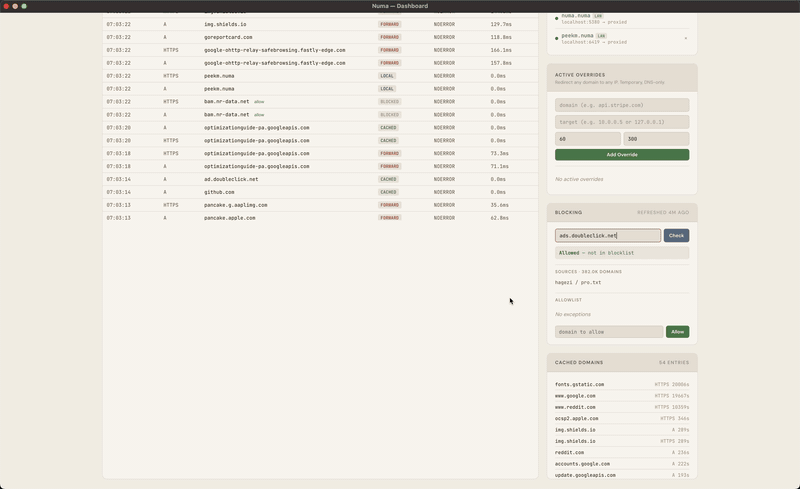
http://localhost:5380을 열고 아무 사용자 이름과 해당 토큰으로 로그인합니다. 포트 5553은 호스트에서 이미 포트 53을 점유하고 있는 무엇이든 피합니다. 호스트가 DNS에 Numa를 사용하지 않기 때문에 numa.numa는 여기서 확인되지 않습니다. docker rm -f numa로 정리합니다.
바이너리를 받습니다:
# macOS
brew install razvandimescu/tap/numa

# Linux
curl -fsSL https://raw.githubusercontent.com/razvandimescu/numa/main/install.sh | sh

# Arch Linux
pacman -S numa

# Windows: download from GitHub Releases
# All platforms
cargo install numa

# Nix
nix profile install github:razvandimescu/numa
Linux에서 sudo는 ~/.cargo/bin, ~/.nix-profile/bin 또는 Linuxbrew를 검색하지 않습니다. numa가 이 중 하나에 있다면, 이 페이지에서 sudo numa라고 나오는 곳마다 sudo "$(command -v numa)"를 사용하세요.
sudo numa # Ctrl-C to stop (port 53 requires root/admin)
dig @127.0.0.1 example.com로 테스트하세요(Windows에서는 @127.0.0.2). 대시보드는 http://localhost:5380에 있습니다. 기본적으로 네트워크의 다른 기기에서도 Numa에 쿼리할 수 있습니다. 이를 제한하려면 [server] allow_from을 신뢰하는 네트워크로 설정하세요.
| 플랫폼 | 설치 | 업그레이드 | 제거 |
|---|---|---|---|
| macOS | sudo numa install | 바이너리 업데이트 후 sudo numa install | sudo numa uninstall |
| Linux | sudo numa install | 바이너리 업데이트 후 sudo "$(command -v numa)" install | sudo numa uninstall |
| Windows | numa install (관리자) + 재부팅 | 새 numa.exe install 실행 (관리자) | numa uninstall (관리자) + 재부팅 |
install은 서비스를 등록하고, 시스템 DNS를 Numa로 지정하며, 로컬 CA를 신뢰하도록 설정합니다. uninstall은 이 세 가지를 모두 되돌립니다. 설치를 확인하려면 **http://numa.numa**를 여세요. 대시보드가 로드되면 Numa가 시스템 DNS로 설정된 것입니다.
바이너리는 설치한 방식대로 업데이트하세요(brew upgrade, cargo install numa, 또는 install.sh 재실행). install을 다시 실행하면 새 바이너리로 서비스를 재시작하며 토큰과 CA는 유지됩니다.
Linux에서 install은 drop-in 파일로 systemd-resolved를 재구성합니다. uninstall은 이를 제거합니다. 설치 전에 포트 53을 점유하는 다른 프로세스(dnsmasq, NetworkManager의 것 포함)를 중지하세요.
루프백(localhost, 127.0.0.1, numa.numa)을 통해서는 대시보드와 API에 로그인이 필요하지 않습니다. Docker 포트 매핑과 이 머신의 LAN 주소를 포함한 다른 모든 주소에서는 API 토큰을 요구합니다. Numa는 첫 시작 시 토큰을 생성합니다. sudo numa token으로 출력하세요(Windows에서는 관리자 셸). 아무 사용자 이름과 해당 토큰으로 로그인하세요. 직접 토큰을 설정하려면 [server] api_token 또는 NUMA_API_TOKEN을 사용하세요.
uninstall은 DNS를 복원하지만 데이터 디렉터리는 유지하므로, 재설치해도 동일한 토큰과 CA가 유지됩니다. 모든 것을 제거하려면 먼저 uninstall을 실행한 다음, 다음을 삭제하세요:
| 플랫폼 | 남는 항목 |
|---|---|
| macOS | 바이너리, /usr/local/var/numa, /usr/local/var/log/numa.log |
| Linux | 바이너리 및 /usr/local/bin/numa에 있는 사본, /var/lib/numa |
| Windows | 바이너리, %PROGRAMDATA%\numa |
| iPhone | "Numa DNS" 프로파일 (설정 → 일반 → VPN 및 기기 관리) |
사용자 설정을 만들었다면 ~/.config/numa도 삭제하세요. [server] data_dir을 설정했다면 해당 경로도 삭제하세요.
| Pi-hole | AdGuard Home | Unbound | Numa | |
|---|---|---|---|---|
| 로컬 서비스 프록시 + 자동 TLS | 아니요 | 아니요 | 아니요 | .numa 도메인, HTTPS, WebSocket |
| LAN 서비스 검색 | 아니요 | 아니요 | 아니요 | mDNS (numa lan on) |
| 자동 되돌림이 있는 오버라이드 | 아니요 | 아니요 | 아니요 | REST API, 스크립트 가능 |
| 재귀 리졸버 | 아니요 | 아니요 | 예 | 예 |
| DNSSEC 검증 | 예 | 업스트림에 의존 | 예 | 예 (재귀 모드) |
| 광고 차단 | 예 | 예 | 아니요 | 예 (Hagezi Pro 기본, 사용자 지정 목록) |
| 클라이언트별 규칙 | 그룹 | 예 | 뷰 / 태그 | CIDR 기준 ([[client_policy]]), 설정 파일 전용 |
| 웹 관리 UI | 전체 | 전체 | 아니요 | 대시보드 |
| 암호화된 업스트림 | cloudflared 필요 | DoH, DoT, DoQ, DNSCrypt | DoT | DoH, DoT, ODoH |
| 암호화된 클라이언트 (DoT 리스너) | stunnel 사이드카 필요 | 예 | 예 | 예 (RFC 7858) |
| DoH 서버 엔드포인트 | 아니요 | 예 | 예 | 예 (RFC 8484) |
| 병렬 업스트림 쿼리 | dnsmasq all-servers | 병렬 모드 | 아니요 | 요청 헤징 (UDP, DoH, DoT) |
| Serve-stale + 프리페치 | 아니요 | 낙관적 캐시 | 예 (RFC 8767, 프리페치) | 예 (RFC 8767, 프리페치) |
| 조건부 포워딩 | 예 | 예 | 예 | 예 (접미사별 규칙) |
| 성숙도 | 성숙 | 성숙 | 성숙 | 신규 |
Numa가 하지 않는 것. DHCP 없음, 클러스터링 없음, 인스턴스 간 설정 동기화 없음. 대부분의 설정은 대시보드가 아니라 설정 파일에 있습니다.
설정은 하나의 TOML 파일에 있습니다. numa config path는 설치에서 사용하는 파일을 출력합니다. numa config edit는 이를 엽니다. 변경 후에는 sudo numa service restart를 실행하세요. numa -c FILE은 선택한 파일에서 Numa 또는 이 명령들을 실행합니다. numa.toml은 모든 옵션을 인라인으로 문서화합니다.
Windows에서는 DNS Client 서비스(Dnscache)가 127.0.0.1:53을 점유하고 있기 때문에 Numa는 127.0.0.2:53에서 수신 대기합니다. bind_addr을 편집할 때는 127.0.0.2를 유지하세요.
포트 번호를 외우는 대신 개발 서비스에 이름을 붙이세요:
curl -X POST localhost:5380/services -H 'Content-Type: application/json' \
  -d '{"name":"frontend","target_port":5173}'
Numa가 시스템 DNS가 되면(numa install), https://frontend.numa가 브라우저에서 유효한 인증서와 HMR을 위한 WebSocket 패스스루와 함께 작동합니다. mkcert도, nginx도, /etc/hosts도 필요 없습니다.
경로 기반 라우팅(app.numa/api → :5001)을 추가하거나 numa.toml에서 서비스를 정의할 수도 있습니다. Firefox는 자체 인증서 저장소를 유지하며 시스템 저장소를 무시합니다. Firefox에서 .numa HTTPS를 사용하려면 해당 브라우저에서 Numa CA를 수동으로 신뢰해야 합니다.
Numa는 Hagezi Pro로 광고와 트래커를 차단하며, 매일 갱신됩니다.
[upstream] mode로 설정하는 확인 모드:
forward (기본값): 기존 시스템 DNS로 전달하며, 그 위에 캐싱과 광고 차단을 적용합니다. 캡티브 포털, VPN, 기업 DNS가 계속 작동합니다.recursive: 루트 서버에서 직접 확인합니다. 단일 리졸버가 모든 쿼리를 보지는 않지만, 쿼리가 암호화되지 않으므로 네트워크와 ISP는 여전히 쿼리를 읽을 수 있습니다. DNSSEC를 검증하려면 numa dnssec on을 실행하세요.auto: 시작 시 루트 서버를 탐색하고 응답하면 재귀적으로 확인합니다. 응답하지 않으면 DoH를 통해 Quad9(https://9.9.9.9/dns-query)으로 전달하며, 이 경우 Quad9이 쿼리를 보게 됩니다. Quad9이 실패하면 Numa는 Cloudflare(https://1.1.1.1/dns-query)로 재시도합니다. 다른 제공자를 선택하려면 자체 [upstream]과 함께 forward를 사용하세요.odoh: HPKE로 각 쿼리를 대상에 대해 봉인하고 릴레이를 통해 전송합니다(레시피). 릴레이는 사용자의 IP와 암호문을 봅니다. 대상은 질의와 릴레이의 IP를 봅니다. 쿼리를 리다이렉트하는 릴레이는 새 목적지에 복호화할 수 없는 무언가를 넘겨줍니다. Numa는 등록 가능한 도메인을 공유하는 릴레이와 대상을 거부합니다. ODoH는 이후에 여는 연결을 숨기지 않습니다. ISP는 여전히 목적지 IP를 보며, ECH가 없으면 TLS 핸드셰이크의 호스트명도 봅니다.DNS-over-TLS 리스너 (RFC 7858). Numa는 iOS Private DNS, systemd-resolved, stubby 같은 클라이언트로부터 포트 853에서 암호화된 쿼리를 받습니다. 두 가지 인증서 모드:
numa install이 macOS, Linux(Debian/Ubuntu, Fedora/RHEL/SUSE, Arch), Windows의 시스템 신뢰 저장소에 이를 추가합니다. numa uninstall이 이를 제거합니다.[dot] cert_path와 key_path를 공개적으로 신뢰되는 인증서(예: DNS-01 챌린지를 통한 Let's Encrypt)로 지정하세요. 그러면 클라이언트는 신뢰 저장소 설정 없이 연결합니다.휴대폰 설정. iPhone을 Numa로 지정하세요. numa.toml에서 [mobile] enabled = true로 설정하고 Numa를 재시작하세요. 휴대폰이 같은 네트워크에 있는 상태에서 다음을 실행하세요:
numa setup-phone
QR 코드와 설치 단계를 출력합니다. 설치를 마치면 휴대폰이 TLS를 통해 Numa로 DNS를 전송합니다.
여러 머신에서 Numa를 실행하세요. 이들은 mDNS를 통해 서로를 찾습니다:






