
 #1
Tools for scanning, securing, and hardening Docker, Kubernetes, and containerized environments.
Kitploit 추천

 reachabilityorg/cve-2022-42889-text4shell-docker
Apache Commons Text 문자열 조회를 통해 CVE-2022-42889(Text4Shell) 원격 코드 실행을 시연하는 Docker화된 취약한 Java 애플리케이션으로, 보안 테스트 및 교육용입니다.
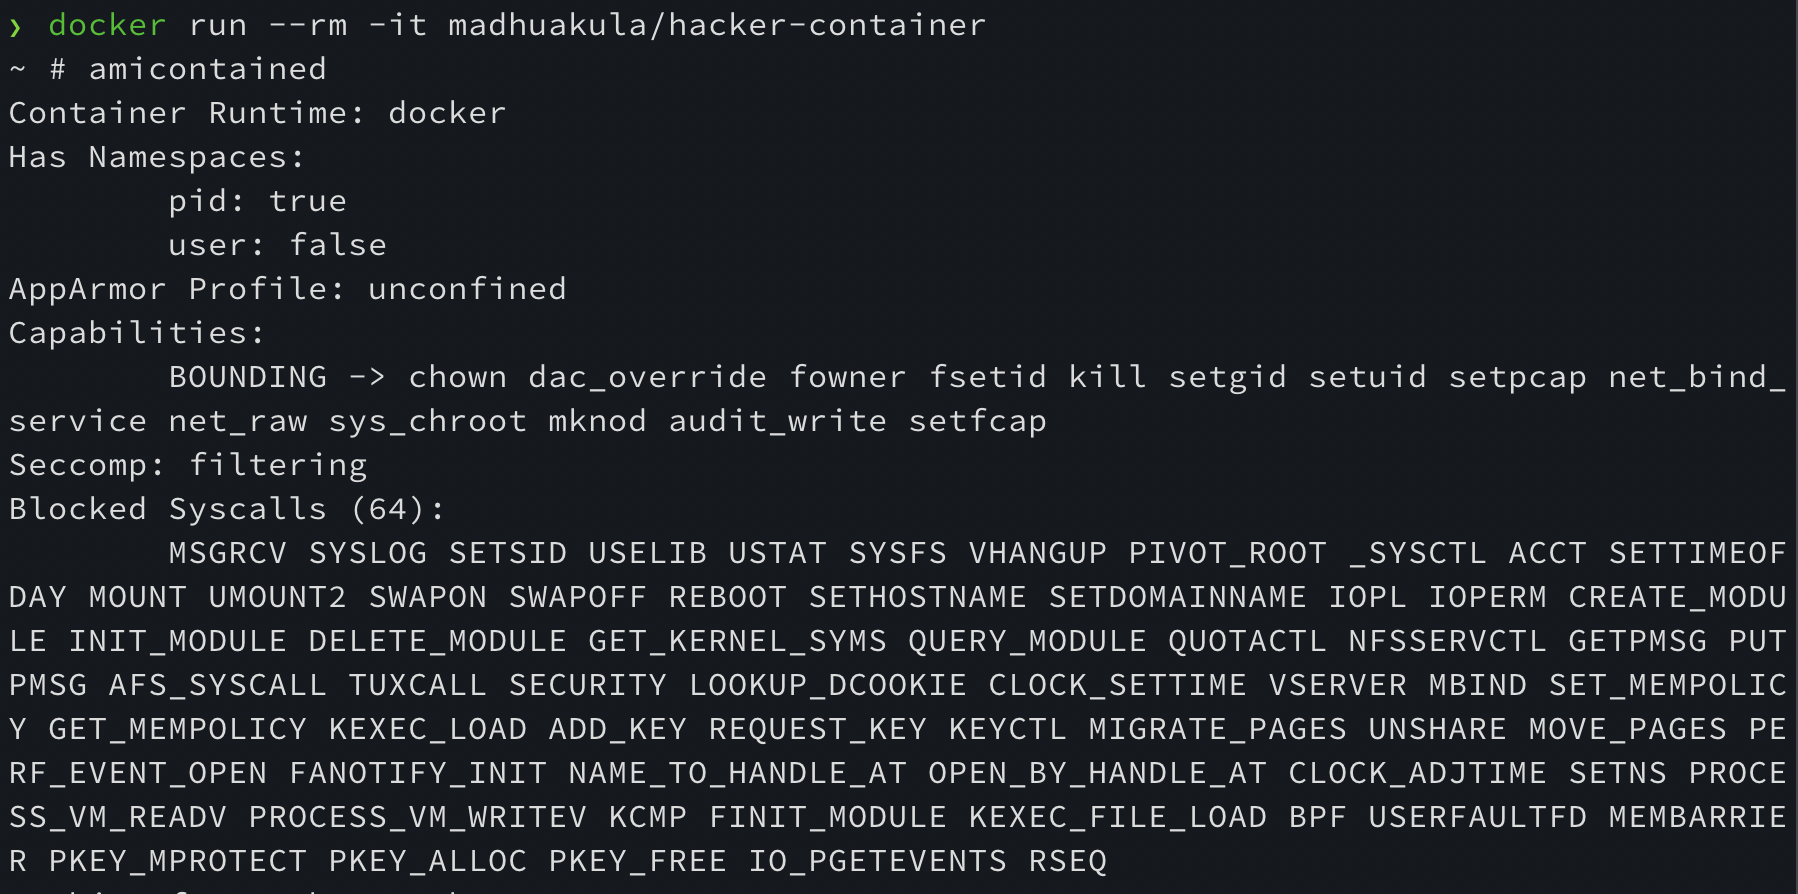 madhuakula/hacker-container
클라우드 네이티브 보안을 위한 스위스 아미 컨테이너. 컨테이너, 쿠버네티스 클러스터 및 클라우드 네이티브 워크로드를 해킹하고 보호하는 데 유용한 도구/명령어 전체 목록을 포함한 컨테이너.
 optiopay/klar
Clair와 Docker Registry 통합
 maliceio/malice
VirusTotal Wanna Be - 이제 힙스터가 100% 더 추가되었습니다
 johnatag/inf8602-cve-2020-8835
CVE-2020-8835에 대한 교육용 커널 익스플로잇 구현 및 Docker 기반 테스트 환경으로 BPF 취약점 악용과 방어적 완화 기술을 시연합니다.
 karthikuj/cve-2023-23752-docker
API 엔드포인트를 통한 데이터베이스 자격 증명 추출을 가능하게 하는 Joomla 무단 액세스 취약점(CVE-2023-23752)에 대한 Docker화된 개념 증명입니다.
 devenes/text4shell-cve-2022-42889
CVE-2022-42889용 Kubernetes 랩
 e-bounce/cve-2010-1622_learning_environment
cve-2010-1622 학습 환경
 t1erno/cve-2022-0492-docker-breakout-checker-and-poc
Docker 탈출 검사기 및 CAP_SYS_ADMIN과 사용자 네임스페이스를 통한 PoC (CVE-2022-0492)
 cr0nx/awesome-linux-attack-forensics-purplelabs
이 페이지는 고급 Linux 공격, 탐지 및 포렌식 기법과 도구에 대한 진행 중인 실무 연구의 결과물입니다.
 rishvic/xpdf-docker
CVE-2022-30524에 취약한 Xpdf 4.04의 Docker 이미지
 ssst0n3/docker-cve-2022-39253-poc
CVE-2022-39253에 대한 개념 증명 익스플로잇으로, 악의적인 Git 저장소 빌드를 통해 Docker 컨테이너 탈출을 시연하며, 호스트 파일 시스템 읽기 접근을 가능하게 합니다.
 anchore/anchore-engine
도커 이미지를 분석하고 취약점을 스캔하는 서비스
 cved-sources/cve-2019-5420
cve-2019-5420
 dolby360/cve-2022-27518_poc
Citrix ADC 및 Citrix CPX 컨테이너를 대상으로 하는 CVE-2022-27518용 개념 증명 익스플로잇으로, 조작된 HTTP 요청을 통한 원격 코드 실행을 시연합니다.
 octarinesec/kube-scan
kube-scan: Octarine k8s 클러스터 위험 평가 도구
 maherazzouzi/cve-2022-47952
LXC 정보 노출 취약점.
 opsxcq/exploit-cve-2017-7494
SambaCry 익스플로잇 및 취약한 컨테이너 (CVE-2017-7494)








