
 #1
Tools for scanning, securing, and hardening Docker, Kubernetes, and containerized environments.
Kitploit 추천

 shiftleftsecurity/sast-scan
Scan은 애플리케이션과 그 종속성에 대해 정적 분석 기반 보안 테스트를 수행하는 무료 및 오픈 소스 DevSecOps 도구입니다. CI 및 Git에 친숙합니다.
 zegl/kube-score
Kubernetes 객체 분석 및 안정성과 보안 향상을 위한 권장 사항을 제공합니다. kube-score는 Kubernetes YAML 및 Charts에서 다운타임과 버그를 사전에 방지합니다. Kubernetes를 위한 정적 코드 분석 도구입니다.
 aquasecurity/starboard
대체됨: https://github.com/aquasecurity/trivy-operator

 zupit/horusec
Horusec은 단 하나의 명령어로 프로젝트의 취약점 식별을 개선해 주는 오픈 소스 도구입니다.
 cdk-team/cdk
📦 K8s, Docker, Containerd의 보안 테스트를 더 쉽게 만듭니다.
 vchinnipilli/kubestriker
엄청나게 빠른 쿠버네티스 보안 감사 도구
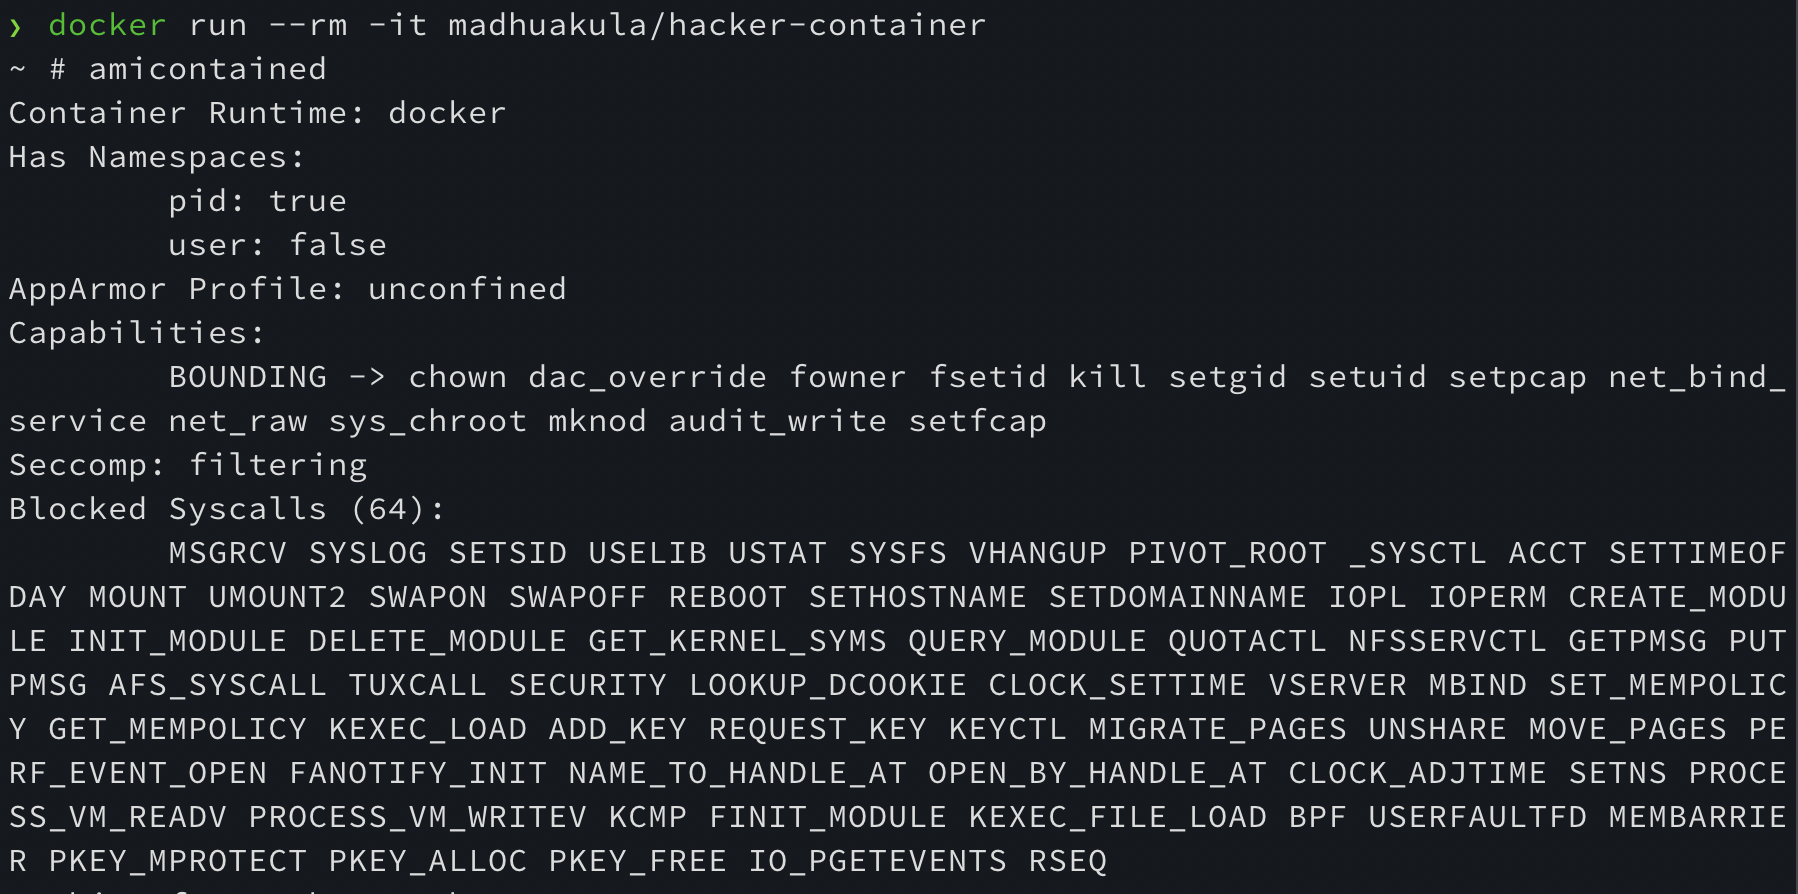 madhuakula/hacker-container
클라우드 네이티브 보안을 위한 스위스 아미 컨테이너. 컨테이너, 쿠버네티스 클러스터 및 클라우드 네이티브 워크로드를 해킹하고 보호하는 데 유용한 도구/명령어 전체 목록을 포함한 컨테이너.
 chen-keinan/kube-knark
오픈 소스 런타임 도구로, Kubernetes 클러스터에서 악성 코드 실행 및 런타임 잘못된 구성 변경을 탐지하는 데 도움을 줍니다.
 cilium/cilium
eBPF 기반 네트워킹, 보안 및 관찰 가능성
 chen-keinan/kube-beacon
k8s 클러스터를 위한 오픈소스 런타임 스캐너로, CIS Kubernetes Benchmark 사양에 따라 보안 감사 점검을 수행합니다.
 saira-h/whalescan
Windows 컨테이너용 취약점 스캐너

 leitwacht/leitwacht-agent
eBPF + nftables + DNS proxy egress enforcement for GitLab Runner CI/CD job containers — community edition data plane https://leitwacht.eu/
 leitwacht/leitwacht
Leitwacht control plane — runtime security for GitLab Runner CI/CD: policy authoring, multi-tenancy, audit, GitLab integration
 sda-se/cluster-image-scanner
프로덕션 환경에서 취약점 및 컨테이너 이미지 잘못된 구성을 발견합니다.
 beetlechunks/spoolsploit
Windows 프린트 스풀러 익스플로잇 모음으로, 실용적인 공격을 위해 다른 유틸리티와 함께 컨테이너화되었습니다.
 sysflow-telemetry/sysflow
컨테이너 워크로드의 성능 및 보안 분석을 위해 시스템 호출 이벤트를 수집, 처리, 내보내어 간결한 객체-관계형 형식으로 변환하는 클라우드 네이티브 시스템 텔레메트리 파이프라인입니다.
 twistlock/whoc
기본 컨테이너 런타임을 원격 서버로 유출하는 컨테이너 이미지








