
 #1
Tools for scanning, securing, and hardening Docker, Kubernetes, and containerized environments.
Kitploit 추천

 rootdirective-sec/cve-2026-39987-lab
# CVE-2026-39987 로컬 Docker 랩 marimo의 터미널 WebSocket에서 발생하는 사전 인증 RCE(원격 코드 실행) 취약점인 CVE-2026-39987을 재현하는 로컬 Docker 랩입니다. 취약한 버전과 패치된 버전을 비교하며, 교육용 보안…

 deepfence/packetstreamer
⭐ ⭐ Distributed tcpdump for cloud native environments ⭐ ⭐
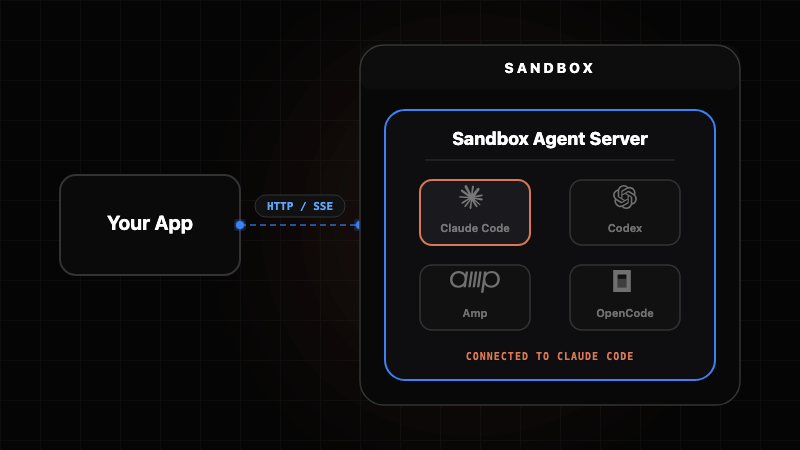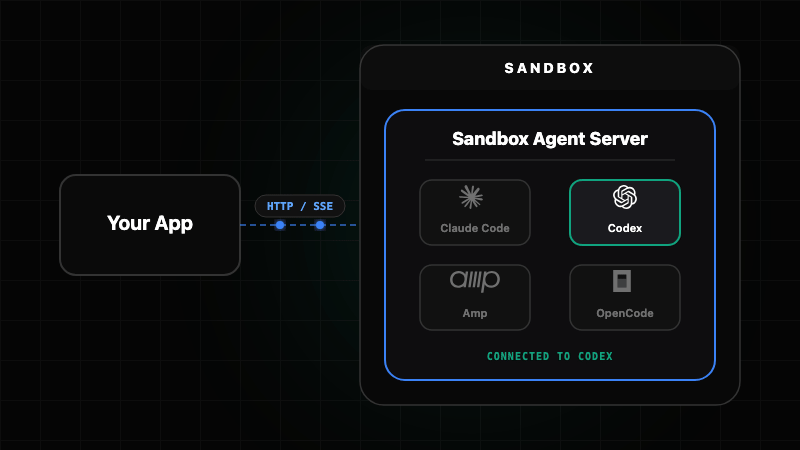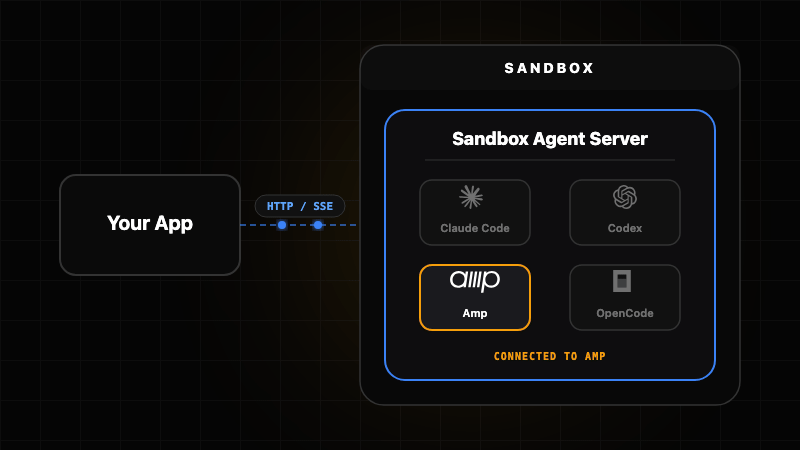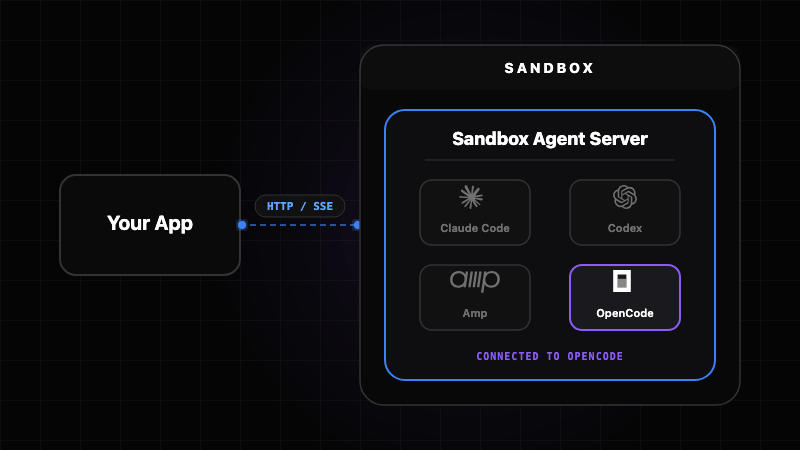 rivet-dev/sandbox-agent
에이전트별 지속 프로세스로, 재시작 후에도 유지되는 메모리를 갖춘
 brompwnie/botb
침투 테스터와 엔지니어를 위한 컨테이너 분석 및 익스플로잇 도구.
 robcholz/vibebox
Apple Silicon macOS에서 초고속 CLI를 통해 빠르고 샌드박스화된 개발 및 LLM 에이전트를 지원합니다.
 andreicscs/honeywire
오픈 소스 속임수 플랫폼으로, 리눅스 머신을 고신호 카나리로 변환합니다. 파일, 포트 및 네트워크 서비스에 트립와이어 센서를 배포하여 침입자를 탐지하고 즉각적인 포렌식 및 푸시 알림을 제공합니다.
 hackspeak/cve-2026-17106
Docker `docker cp` 임의 파일 쓰기 취약점에 대한 PoC로, 심볼릭 링크 및 tar 추출 결함을 악용하여 호스트 바이너리를 덮어쓰거나 에이전트를 실행함으로써 컨테이너 탈출 및 루트 코드 실행을 유도합니다.
 joaovicdev/exploit-cve-2026-87902
WordPress Core의 인증되지 않은 path traversal(CVE-2026-87902)을 위한 취약한 랩(Docker) + PoC Python — (page-template -> LFI -> 조건부 RCE). 교육/승인된 사용 목적.
 siyad01/agentbox
오픈소스 샌드박스형 AI 에이전트 런타임 — gVisor/Docker 격리, 자격 증명 금고, 불변 감사 로그. CVE-2026-25253 이후 구축됨.
 nisec-eric/cve-2026-31431
리눅스 커널 로컬 권한 상승 익스플로잇으로, CVE-2026-31431에 대한 신뢰할 수 있는 단발성 PoC를 제공하며, 여러 언어 구현, 취약점 스캐너, 그리고 완화 스크립트를 포함합니다.
 boreas37/cve-2026-44848-poc
CVE-2026-44848용 PoC: Portainer의 Docker 플러그인 엔드포인트에서의 인가 누락 -> 호스트 RCE (GHSA-rrmm-9v76-h3p4). 표준 라이브러리만 사용하는 Python.
 sgkdev/bad_garbage
CVE-2026-53361 AF_UNIX GC vs MSG_PEEK use-after-free 컨테이너 탈출
 aquasecurity/trivy-operator
Trivy를 사용하여 취약점 스캔, 구성 감사, 시크릿 탐지, RBAC 분석 및 규정 준수 보고를 자동화하는 쿠버네티스 네이티브 보안 Operator.
 chaitin/veinmind-tools
veinmind-tools는 长亭科技가 자체 개발하고, veinmind-sdk를 기반으로 구축된 컨테이너 보안 도구 모음입니다.
 lxc/incus-os
Incus 컨테이너 및 가상 머신 실행에 최적화된 불변 리눅스 OS 이미지로, UEFI 시큐어 부트, TPM 2.0 디스크 암호화, 안전한 인프라 배포를 위한 자동화된 이미지 빌드를 제공합니다.










