
 #1
Container breakout techniques, privilege escalation, and sandbox escape testing tools.
Kitploit 추천
 h-wookie/cve-2019-5736-poc
CVE-2019-5736에 대한 개념 증명 익스플로잇으로, runC 취약점을 통한 Docker 컨테이너 탈출 및 리버스 셸 페이로드 주입을 시연합니다.
 hikame/docker_escape_pwn
CVE-2017-1000112와 CVE-2017-18344를 이용한 Docker 탈출, 루트 권한 획득, 모든 기능(capabilities) 획득, 네임스페이스 복구, 파일시스템 복구, cgroup 제한 우회 및 seccomp 우회 포함.
 ryanngwh/cve-2019-5736-poc
runC를 통해 도커를 탈출하기 위한 개념 증명 코드
 milloni/cve-2019-5736-exp
CVE-2019-5736 runc 취약점에 대한 익스플로잇
 stillan00b/cve-2019-5736
CVE-2019-5736에 대한 개념 증명 익스플로잇으로, runc의 컨테이너 이스케이프 취약점으로 호스트의 runc 바이너리를 덮어쓰기하여 루트 액세스를 획득할 수 있습니다.
 beelzebruh/cve-2019-5737
CVE-2019-5737용 익스플로잇으로, Docker runc 컨테이너 탈출 취약점이며 Linux 및 Windows용 빌드 및 실행 지침이 포함됩니다.
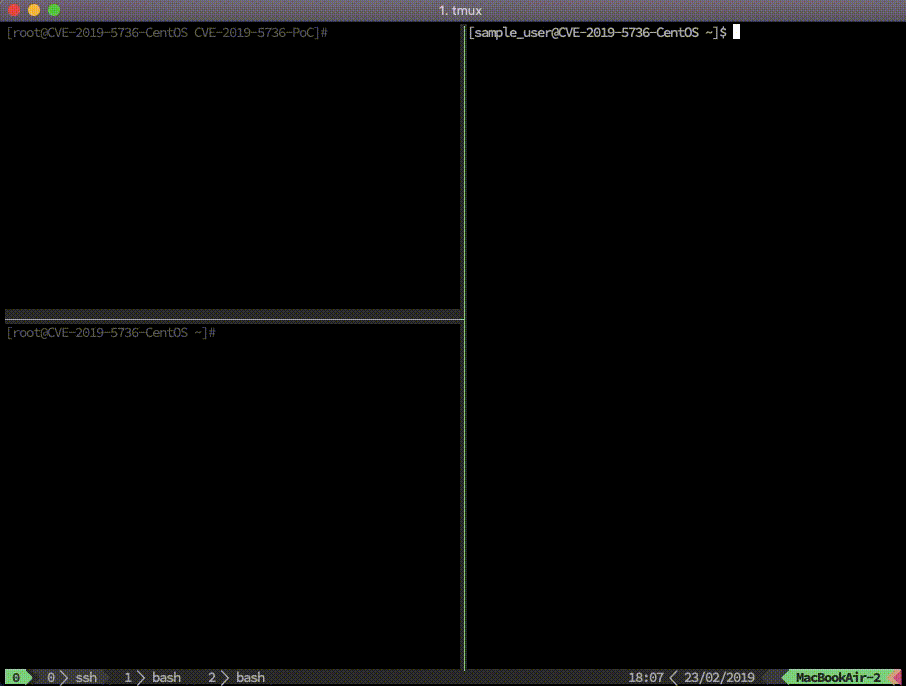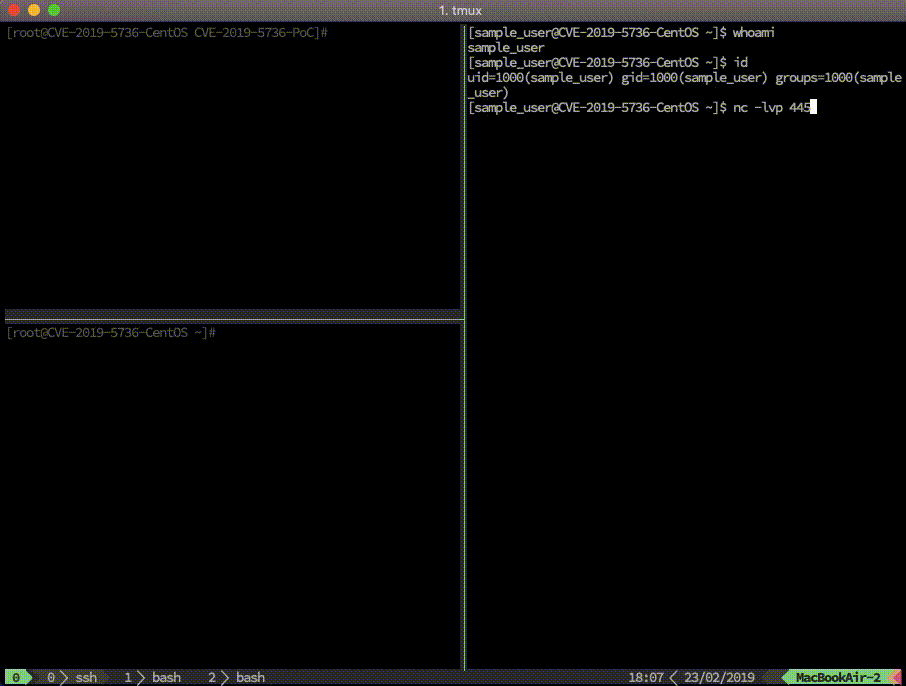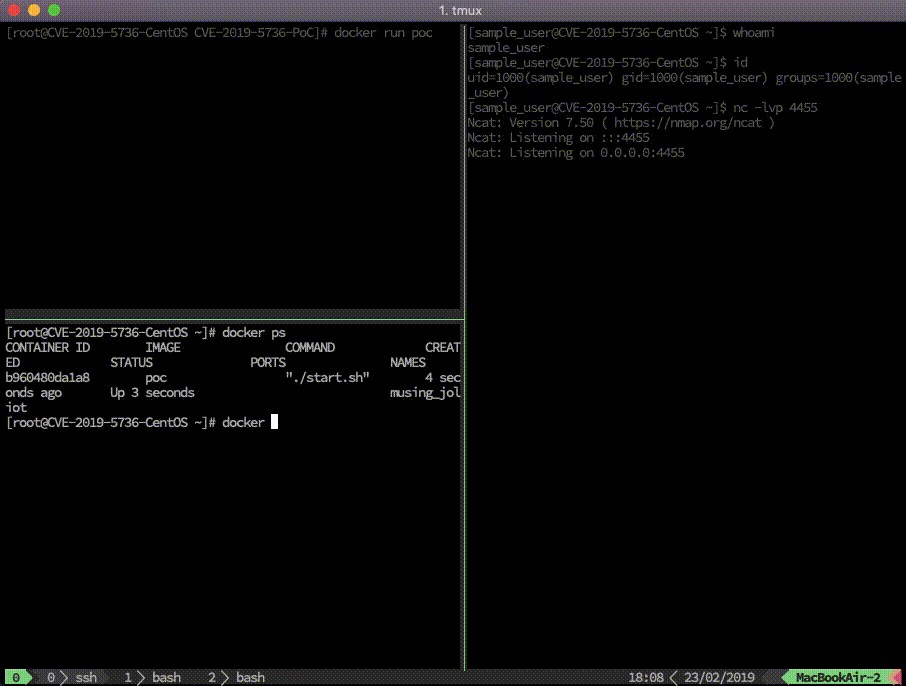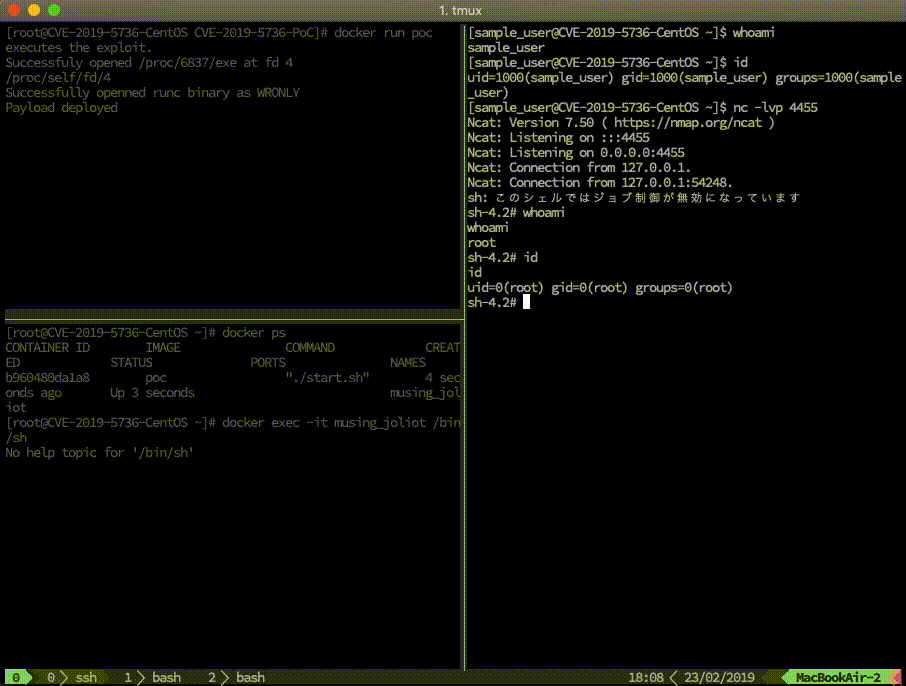 yyqs2008/cve-2019-5736-poc-2
CVE-2019-5736에 대한 개념 증명 익스플로잇입니다. runc의 컨테이너 탈출 취약점으로, Docker 컨테이너 브레이크아웃을 통해 호스트 셸에 접근할 수 있습니다.
 b3d3c/poc-cve-2019-5736
runc의 컨테이너 탈출 취약점인 CVE-2019-5736에 대한 개념 증명 익스플로잇으로, 공격을 시연하고 보안 테스트를 가능하게 합니다.
 agppp/cve-2019-5736-poc
getshell 테스트
 likekabin/cve-2019-5736
CVE-2019-5736에 대한 파괴적인 Docker 컨테이너 탈출 익스플로잇으로, docker exec를 통해 트리거되는 페이로드로 호스트의 /usr/bin/docker-runc를 덮어씁니다.
 jas502n/cve-2019-5736
CVE-2019-5736 익스플로잇: docker exec를 통해 트리거되는, 호스트의 docker-runc 바이너리를 페이로드로 덮어쓰는 runc 컨테이너 탈출.
 q3k/cve-2019-5736-poc
CVE-2019-5736 (Docker escape)에 대한 무장되지 않은 개념 증명
 likekabin/cve-2019-5736-poc
CVE-2019-5736에 대한 개념 증명 익스플로잇으로, Docker 컨테이너 탈출을 통해 호스트 runc 바이너리에 페이로드를 추가합니다.
 teawater/cve-2017-5123
CVE-2017-5123 커널 취약점 재현: waitid 시스템 콜 메모리 쓰기를 통한 로컬 권한 상승, Linux 4.13에서 Docker 컨테이너 탈출로 시연됨.
 bgeesaman/subpath-exploit
CVE-2017-1002101 분석 및 샘플 "exploit"/escape
 ricterz/pie-stack-clash-cve-2017-1000253
컨테이너에서 CVE-2017-1000253 데모
 kagami/docker_cve-2015-2925
Docker + CVE-2015-2925 = --volume에서 탈출








