
 #1
Tools for reviewing system and application configurations for security weaknesses and compliance.
Kitploit 추천
 mubix/find-wsus
방어자가 CVE-2025-59287 사태 이후 자신의 WSUS 구성을 찾을 수 있도록 지원합니다.
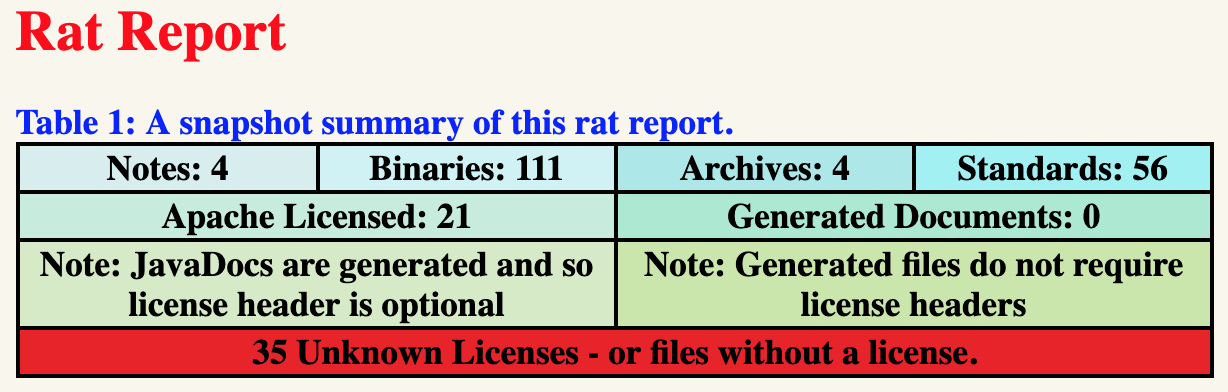 eskatos/creadur-rat-gradle
Apache RAT (릴리스 감사 도구) Gradle 플러그인
 d3sre/intelligentprocesslifecycle
능동적 사이버 방어자의 지능형 프로세스 수명주기
 safeagent-beihang/clawguard
엔터프라이즈 AI 에이전트 보안 툴킷으로, SKILL.md 기반 모듈을 통해 사전 점검 감사, 구성 강화, 런타임 위협 탐지, 그리고 프롬프트 인젝션 및 의도 표류에 대한 능동적 방어를 제공합니다.
 stra-x/outoftune
Entra ID 및 Intune MDM을 위한 악성 기기 등록 도구. 조건부 액세스를 우회하면서 정책, Wi-Fi 자격 증명, 스크립트, 앱을 추출하기 위해 디바이스 조인, 토큰 획득, MDM 등록, OMA-DM 체크인을 자동화합니다.
 trustedsec/rage
벤더 중립적 NDJSON 공격 그래프 형식으로, 노드/엣지 분류 체계, AWS/GCP/Azure 매핑, 파생 규칙, 그리고 공격적 보안 도구를 위한 노출 DB를 포함합니다.
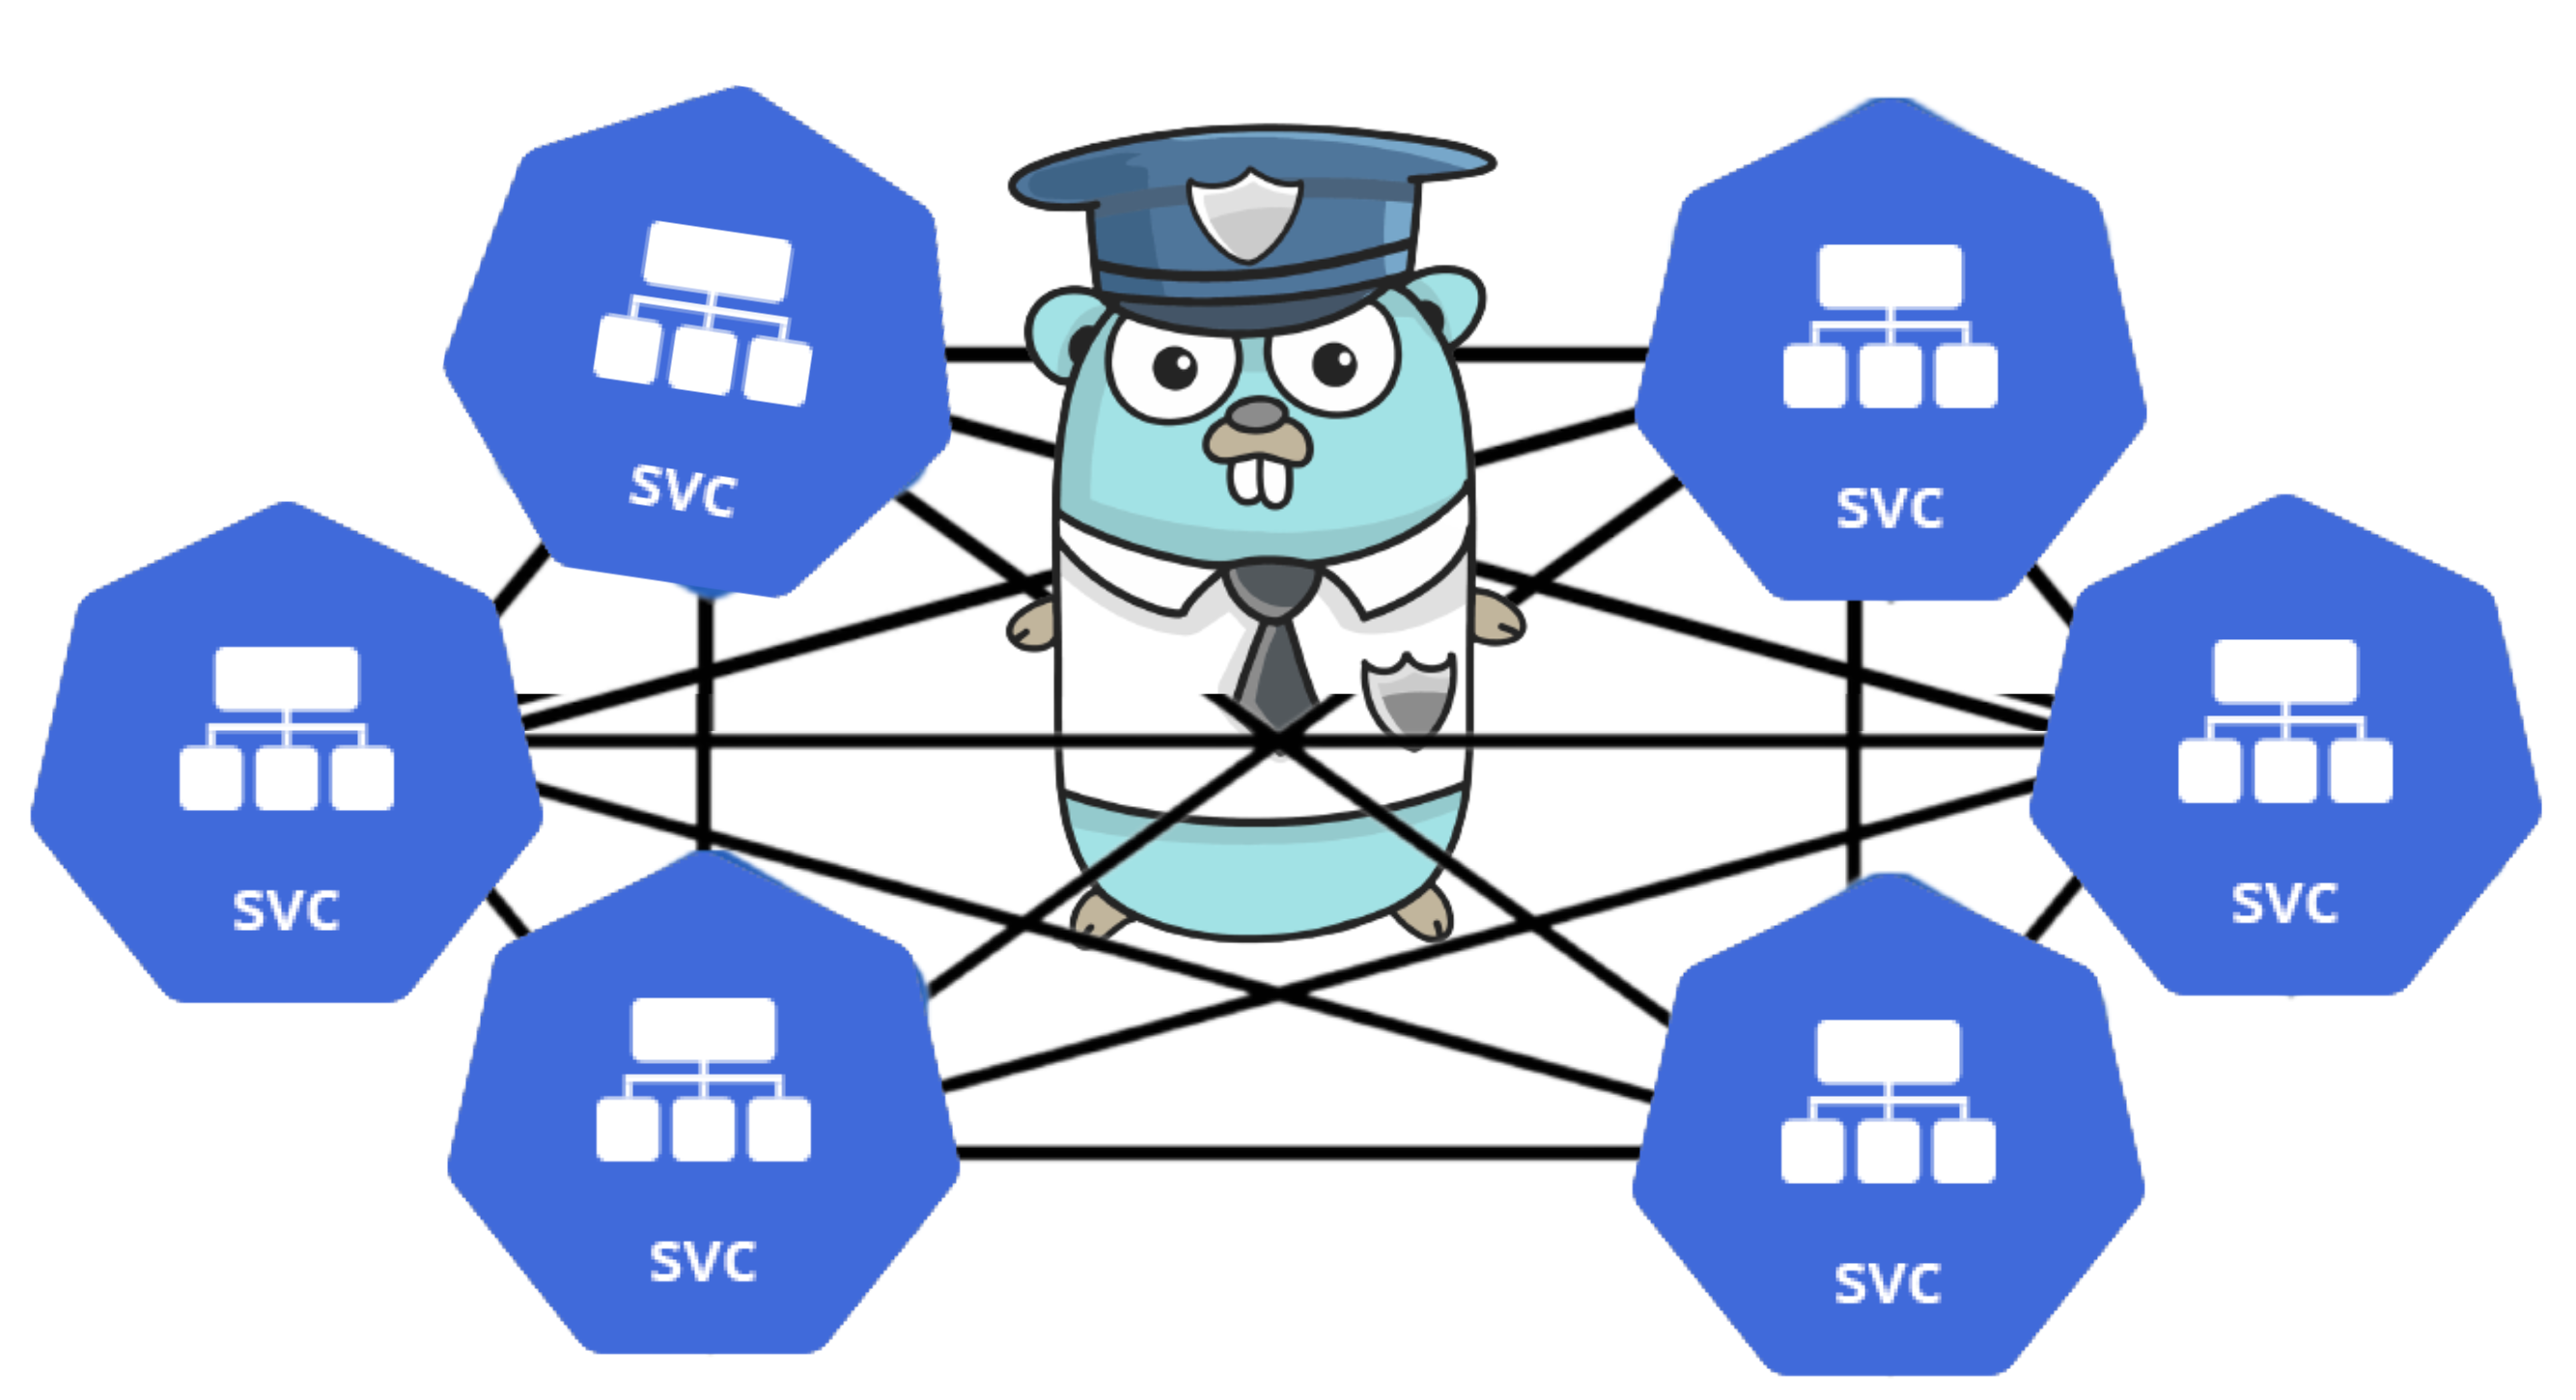 chen-keinan/mesh-kridik
Kubernetes 클러스터와 Istio 서비스 메시를 위한 자동화된 보안 검사기로, OPA 정책을 통해 모범 사례를 적용하고 잘못된 구성에 대한 수정 보고서를 생성합니다.
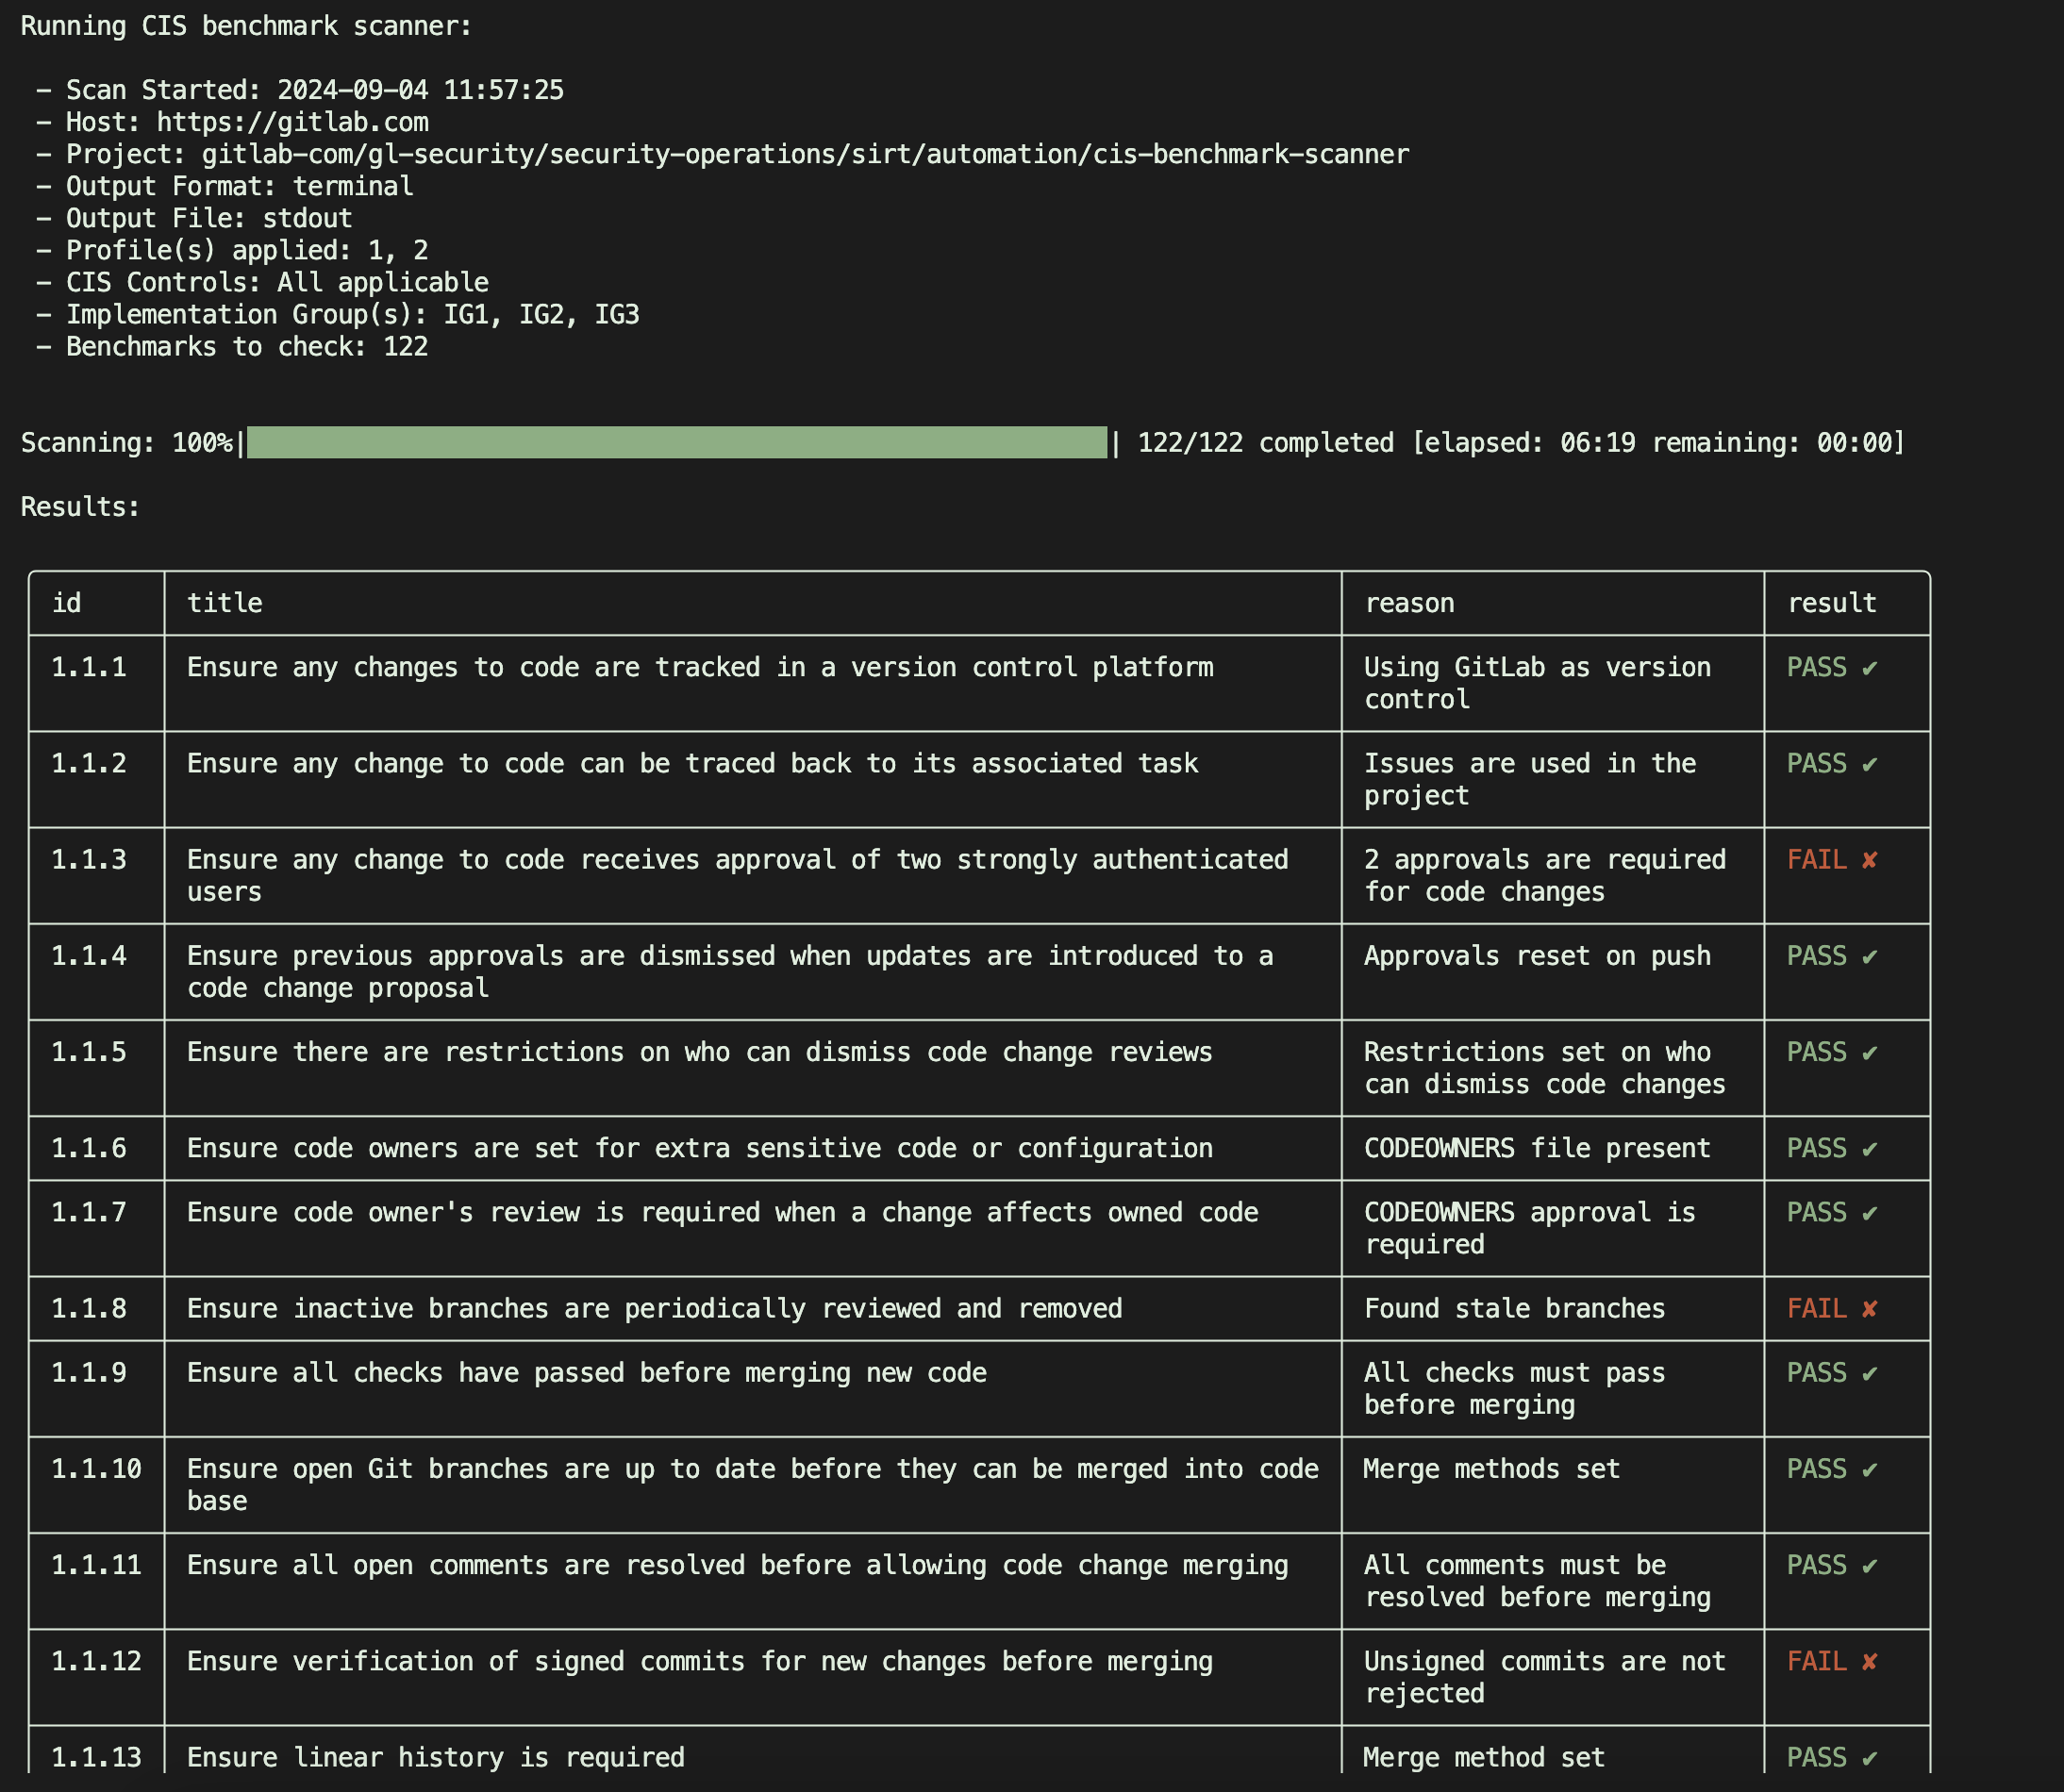
 gitlab-security-oss/cis/gitlabcis
CIS GitLab Benchmark에 대해 읽기 전용 API 검사를 통해 GitLab 프로젝트를 감사하고, 규정 준수 및 보안 강화 권장 사항에 대한 JSON 보고서를 생성합니다.
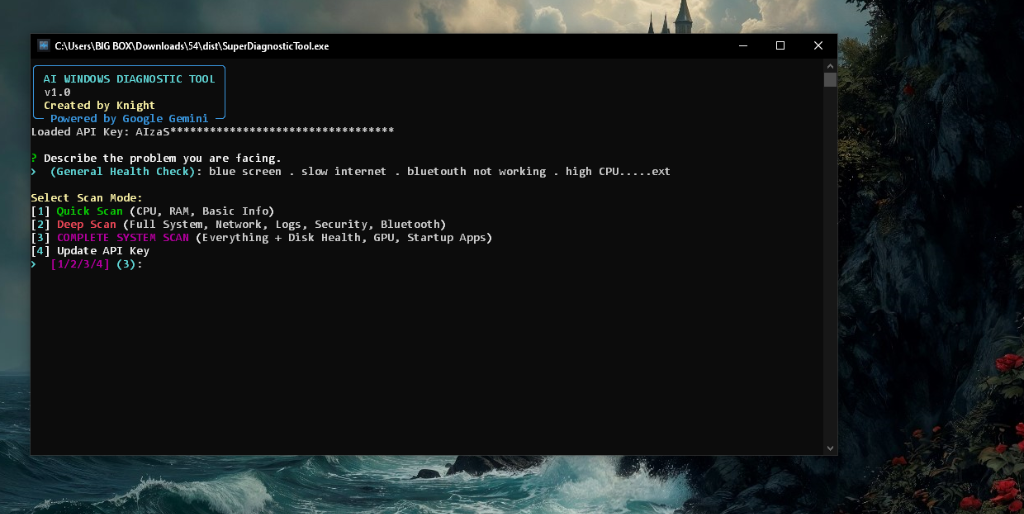 guettaf-hossam/superdiagnostictool
Google Gemini를 활용한 AI 기반 Windows 진단 및 자동 복구 도구. 충돌 감지, 성능 최적화, 맬웨어 스캔 및 PowerShell 복구 스크립트 생성. 모든 하드웨어 지원 (1-128+ 코어). 무료 및 오픈소스.
 boostedchaos/fleet-cve-scanner
RMM으로 관리되는 환경을 위한 오픈소스 단일 스크립트 CVE 스캐너입니다. 순수 PowerShell 7 기반 — RMM 소프트웨어 인벤토리를 NVD, CISA KEV, EPSS, SSVC와 결합하여 이 버전이 취약한지, 그리고 얼마나 긴급한지에 답합니다.
 qarait/ephemera
제로 트러스트 SSH CA
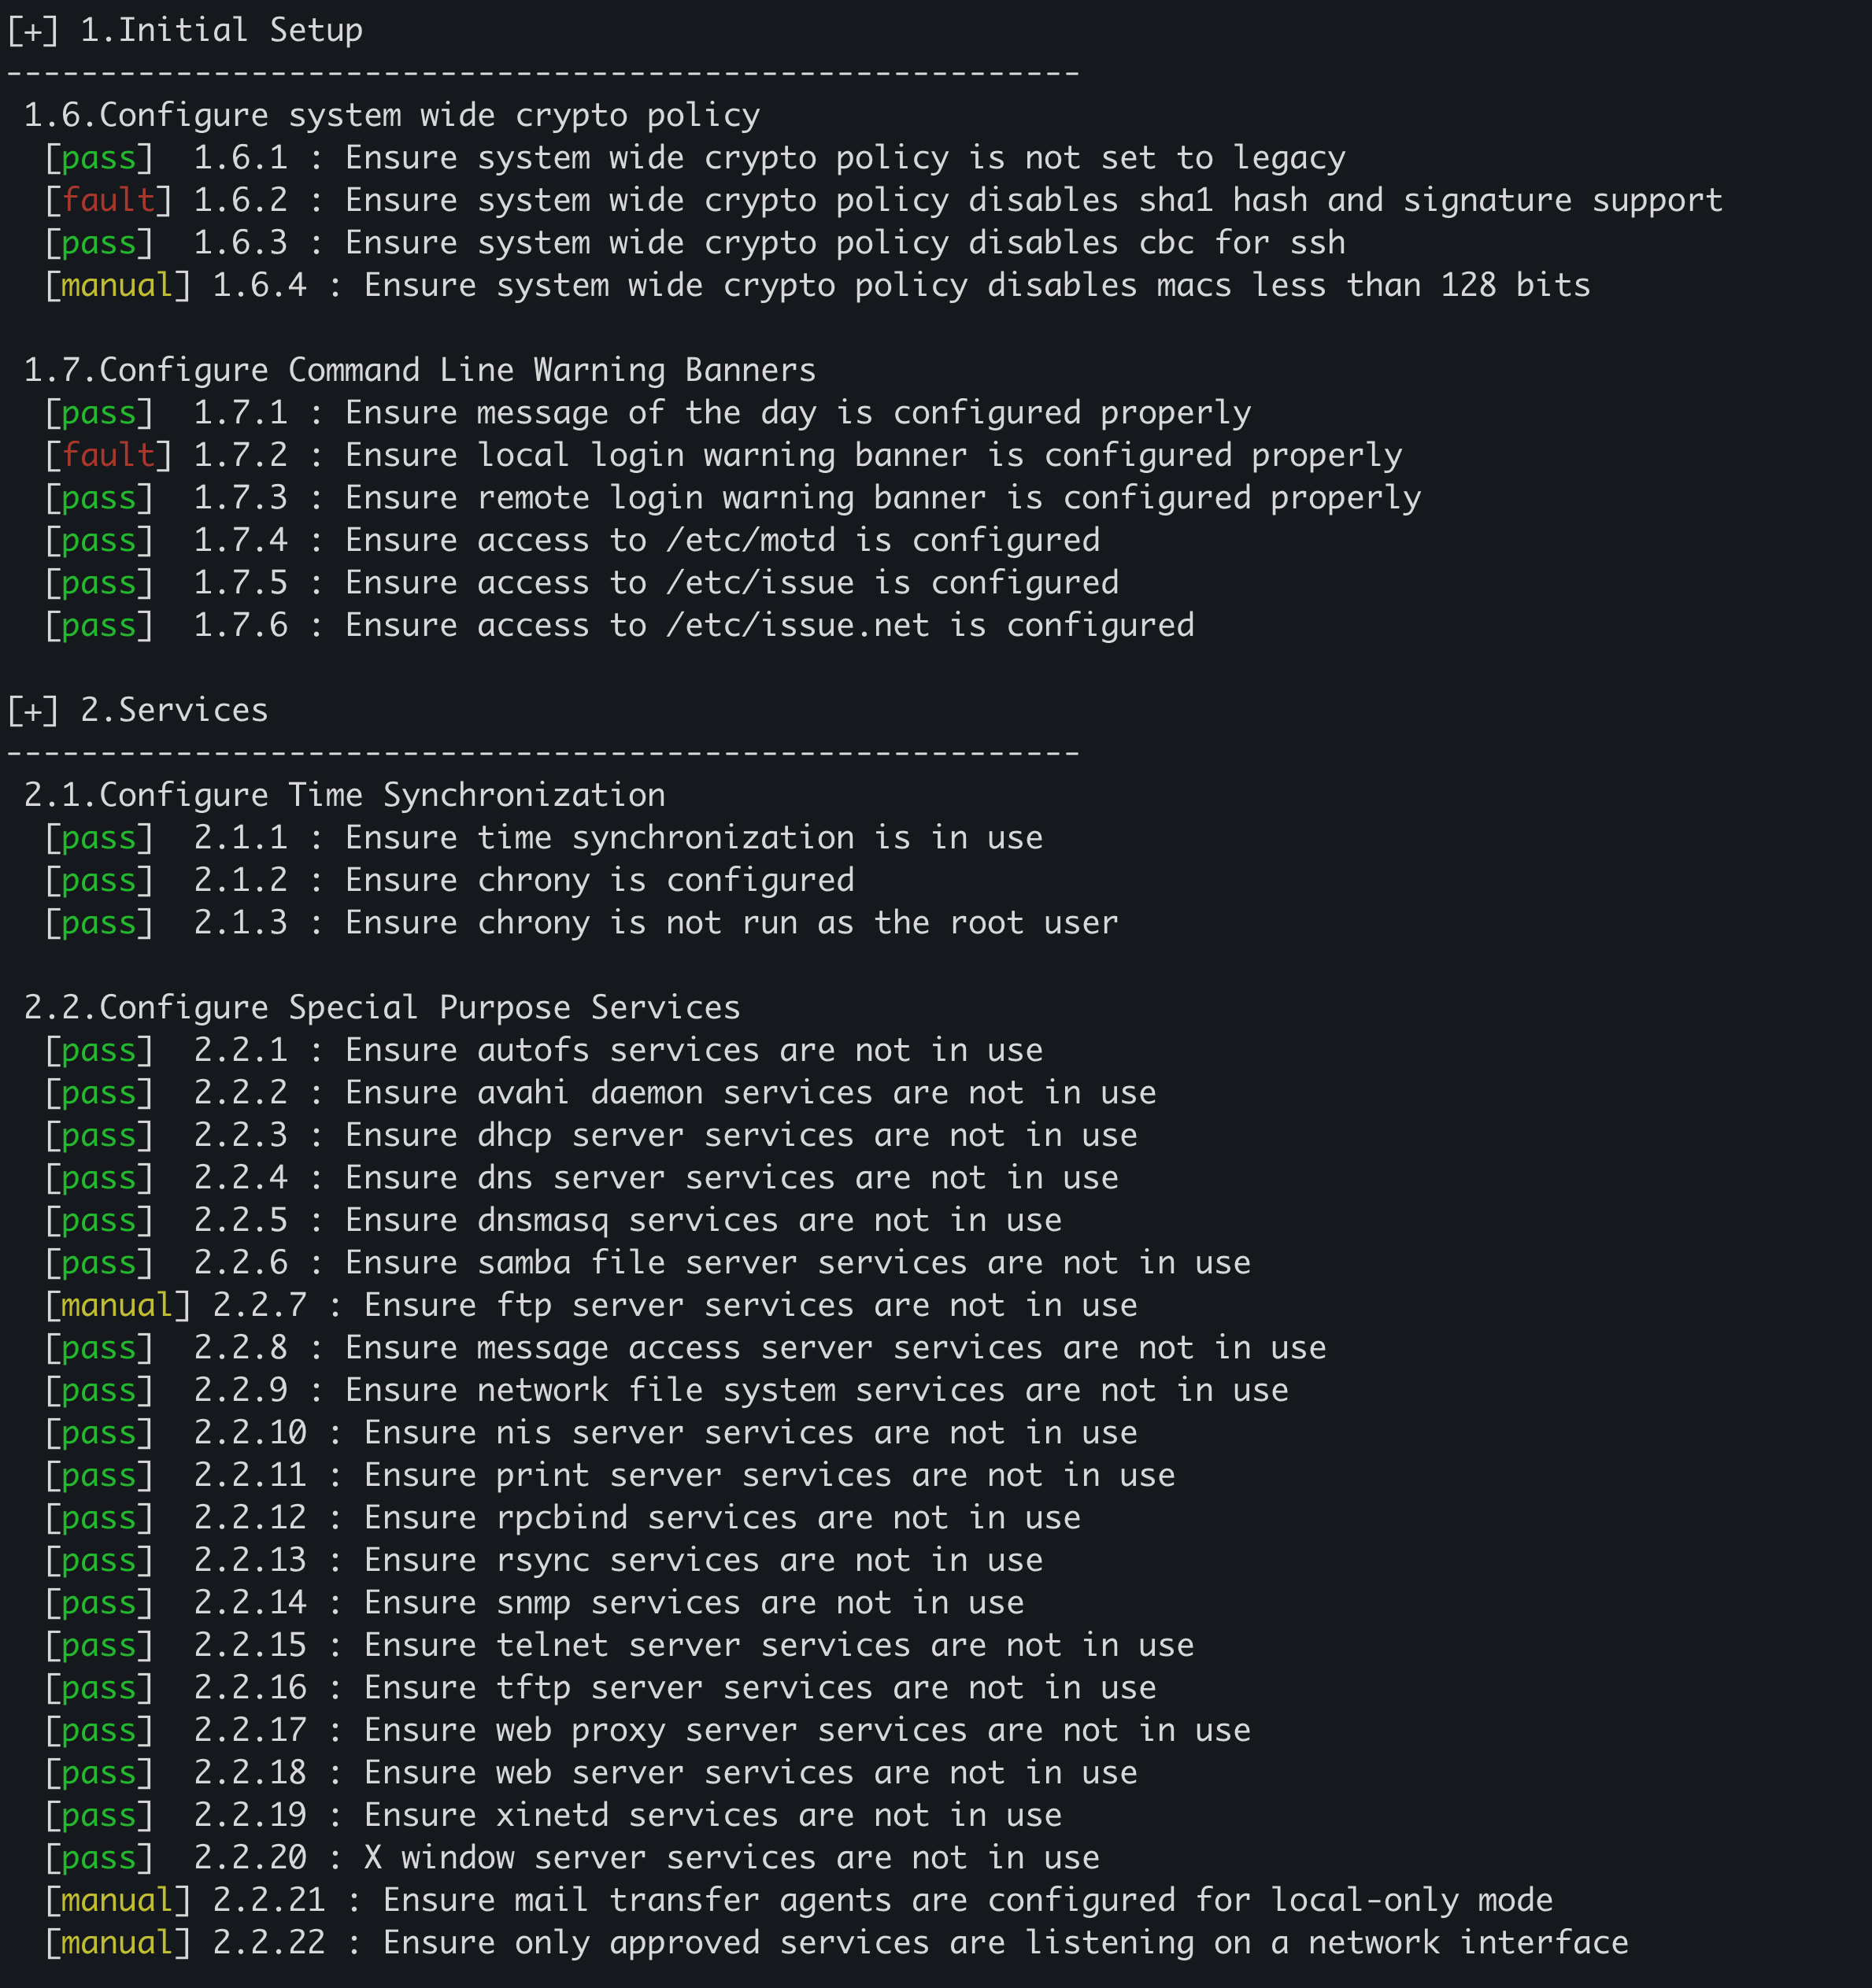 password123456/linux-security-audit
RHEL 기반 시스템에서 130개 이상의 CIS 벤치마크 항목을 검사하여 시스템 구성, 암호화 정책 및 서비스 강화에 대한 상세한 XML 보고서를 생성하는 자동화된 Linux 보안 감사 도구입니다.
 liamromanis101/cve-2026-31431-copy-fail---vulnerability-detection-script
CVE-2026-31431(Copy Fail) 탐지 스크립트로, Linux 시스템에서 커널 버전, 패치 존재 여부, 커널 구성, AF_ALG 소켓 사용 가능 여부, setuid 바이너리 및 완화 조치를 확인하여 취약점 상태를 판단합니다.
 ny1024/clawguard
LLM 기반 위험을 줄이기 위해 정적 분석, 구성 감사, 런타임 모니터링 및 공급망 검증을 제공하는 자율 에이전트를 위한 모듈식 보안 툴킷입니다.
 nightwatchcybersecurity/airflowscan
Apache Airflow 보안 강화를 위한 체크리스트 및 도구
 nationwide-group-oss/cryptoptic
CodeQL 기반 스캐너로, 리포지토리와 GitHub 조직 전반의 암호화 함수 호출을 목록화하여 SARIF 형식의 암호화 자재 명세서(CBOM)를 생성합니다.
 huntandhackett/antignis
네트워크 데이터를 중앙 데이터베이스로 가져오고 Active Directory 그룹을 생성하며 일관된 방화벽 규칙 적용을 위한 GPO를 생성하여 Windows 호스트 기반 방화벽 관리를 자동화합니다.









