
 #1
Tools for reviewing system and application configurations for security weaknesses and compliance.
Kitploit 추천
 portswigger/oauth-scan
OAUTHv2 및 OpenID 보안을 검증하는 데 유용한 Burp Suite 확장 프로그램
 rhinosecuritylabs/iamactionhunter
AWS IAM 정책 문장 파서 및 쿼리 도구입니다.
 owasp/sedated
SEDATED® 프로젝트 (민감한 기업 데이터 노출 제거 분석기)
 dev-sec/nginx-baseline
DevSec Nginx Baseline - InSpec Profile
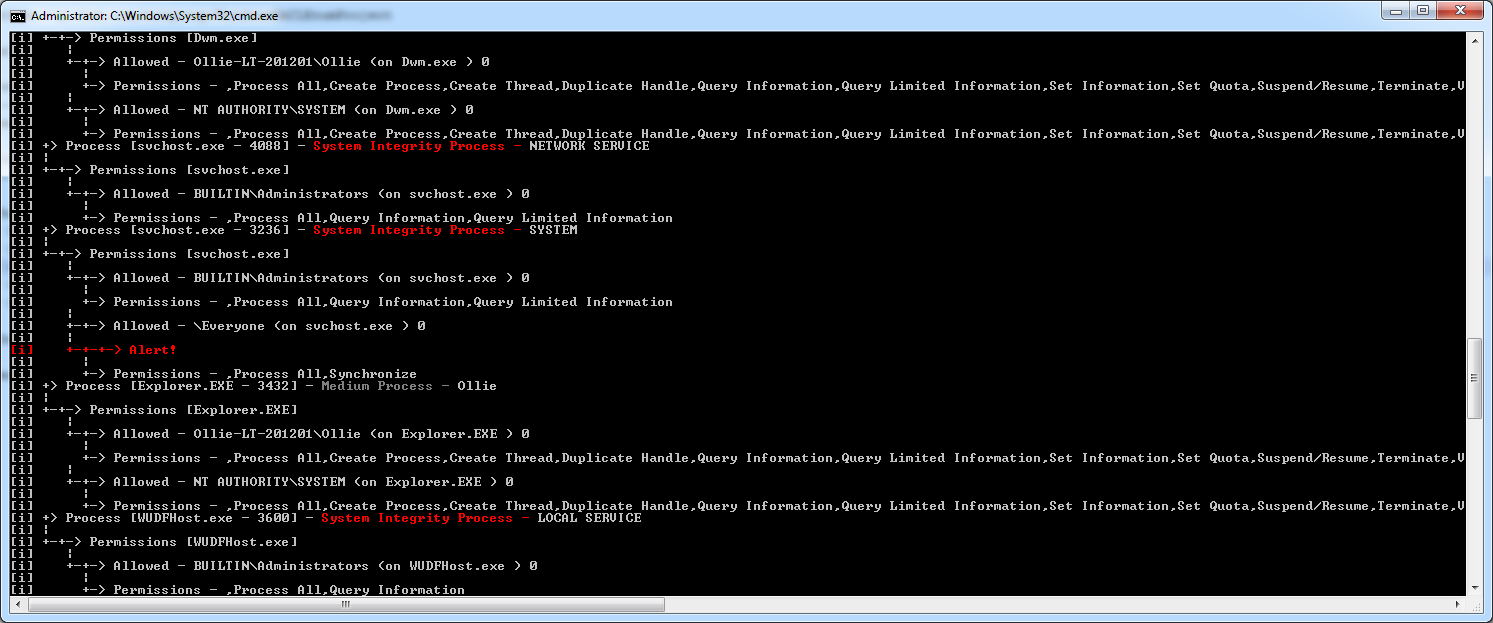 nccgroup/windowsdaclenumproject
Windows DACL을 열거하고 분석하기 위한 도구 모음
 otrf/set-auditrule
보안 가능 개체의 시스템 액세스 제어 목록(SACL)에서 잠재적인 적대적 활동을 찾기 위한 유용한 액세스 제어 항목(ACE)
 owasp/kubelight
OWASP Kubernetes 보안 및 규정 준수 도구 [WIP]
 appliscale/cloud-security-audit
Amazon Web Services를 위한 명령줄 보안 감사 도구
 owasp/open-sammy
OWASP SAMM 및 DSOMM 모델을 사용하여 소프트웨어 보안 성숙도를 평가하고 추적하는 웹 기반 도구로, Docker 지원 및 자동 메일링 기능을 포함합니다.
 blacksky-algorithms/atproto
대규모 자가 호스팅 소셜 네트워킹을 위한 성능 최적화된 AppView, Rust 기반 firehose 인덱서, Redis 캐싱 및 커뮤니티 기능을 갖춘 AT Protocol 참조 구현의 포크
 ustayready/thunderstorm
환경을 매핑하고, 실효 권한과 신뢰를 평가하며, 완전한 공격 그래프를 단일 .rage.ndjson 파일로 작성하는 수집 및 도출 엔진. 다른 모든 것의 입력.
 nccgroup/conmachi
컨테이너 블랙박스 보안 감사 도구: 대상 컨테이너 내부에서 보안 구성을 열거합니다
 kiprotect/kodex
프라이버시 및 보안 엔지니어링 툴킷: 발견, 이해, pseudonymize, anonymize, encrypt 및 민감한 개인 데이터를 안전하게 공유: 코드로서의 프라이버시와 보안.
 c0axx/canaryhunter
Canary Hunter는 canarytokens.org에서 무료로 생성된 다양한 형식의 일반적인 Canary를 확인하기 위한 빠른 PowerShell 스크립트를 목표로 합니다.
 t3l3machus/aceshark
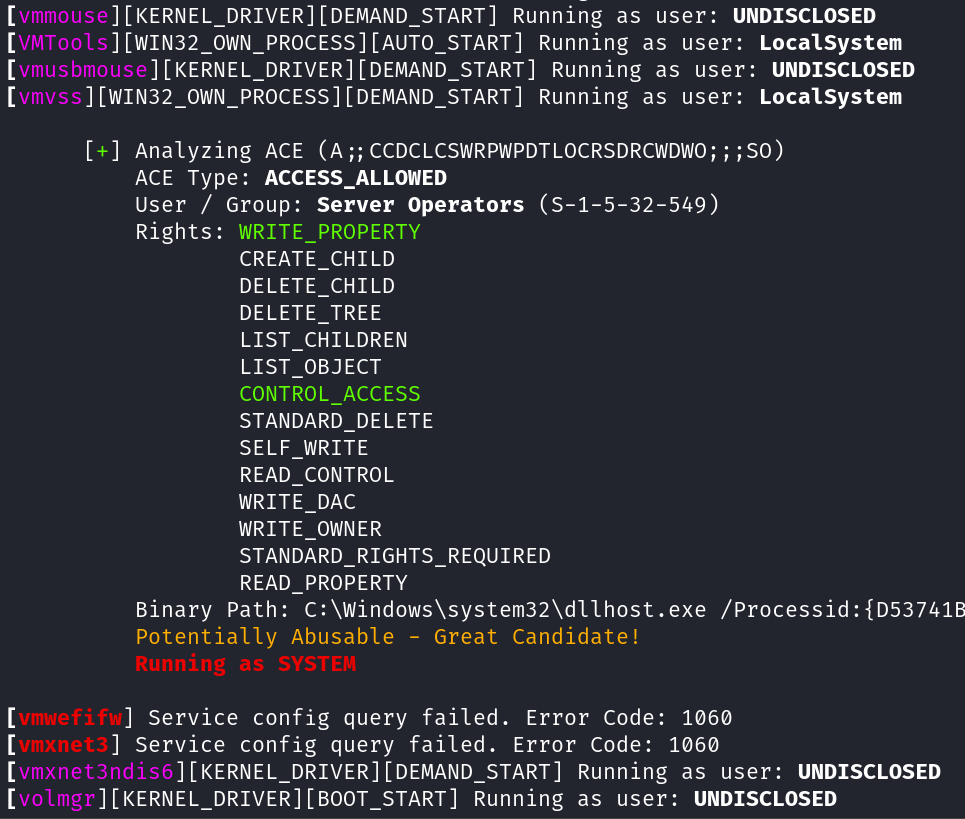
ACEshark는 accesschk.exe 또는 기타 비네이티브 바이너리와 같은 도구 없이도 Windows 서비스 구성 및 액세스 제어 항목(Access Control Entries)을 신속하게 추출하고 분석하도록 설계된 유틸리티입니다.
 owasp/packman
패키지 관리 시스템을 더 안전하게 만드는 것을 목표로 하는 문서화 및 추적 프로젝트입니다.
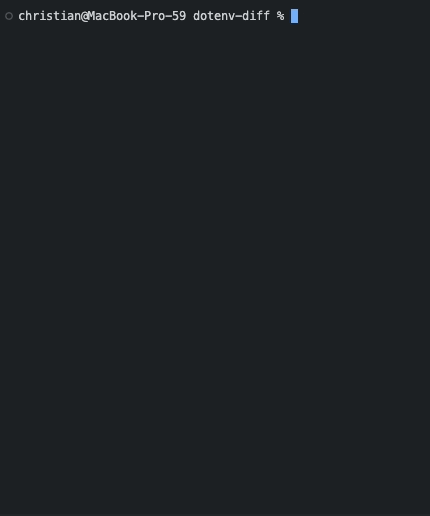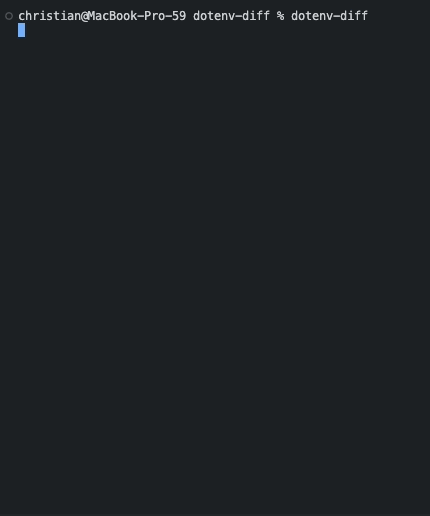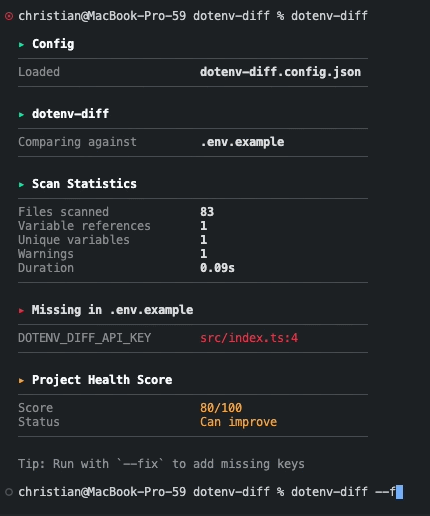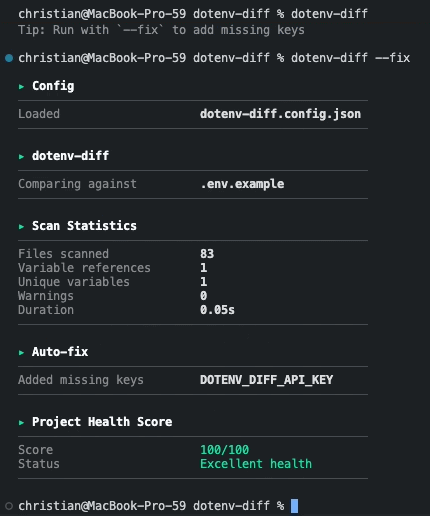 chrilleweb/dotenv-diff
코드베이스에서 환경 변수 사용 검증








