
 #1
Tools for reviewing system and application configurations for security weaknesses and compliance.
Kitploit 추천
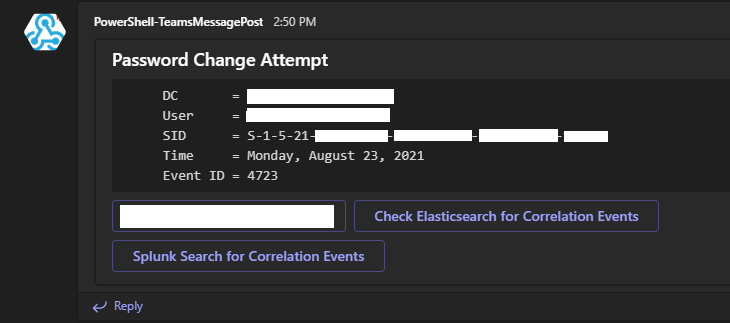
 osbornepro/btps-secpack
중소기업을 위한 PowerShell 기반 보안 툴킷으로, 자동 알림, Active Directory 강화, Windows 이벤트 포워딩, Sysmon 통합, 및 가시성과 방어를 강화하는 사고 대응 스크립트를 제공합니다.
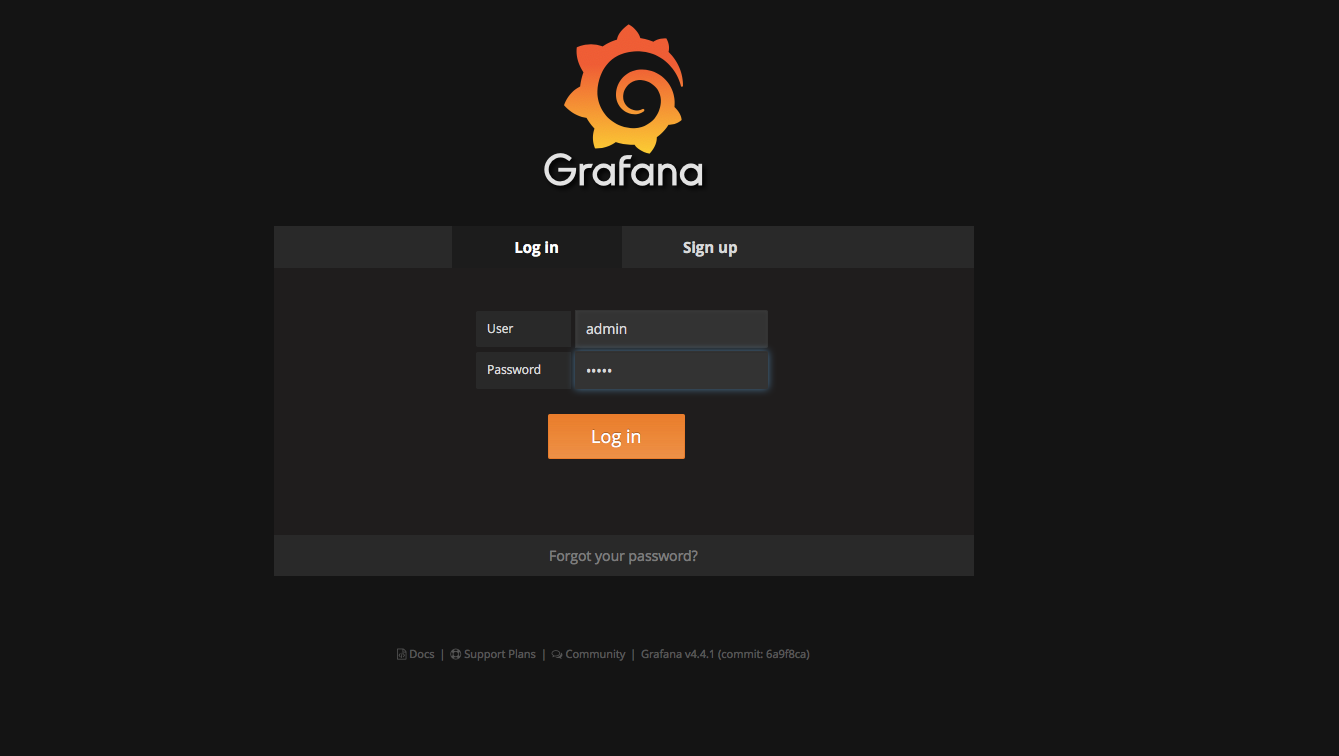 nicholasjackson/cnitch
Container Snitch는 Docker Engine에서 실행 중인 프로세스를 확인하고, 루트로 실행 중인 프로세스가 발견되면 경고합니다.
 synacktiv/shh
Systemd 강화 도우미 - https://github.com/desbma/shh의 미러
 nccgroup/s3_objects_check
유효 S3 객체 권한의 화이트박스 평가를 통해 공개적으로 액세스 가능한 파일을 식별합니다.
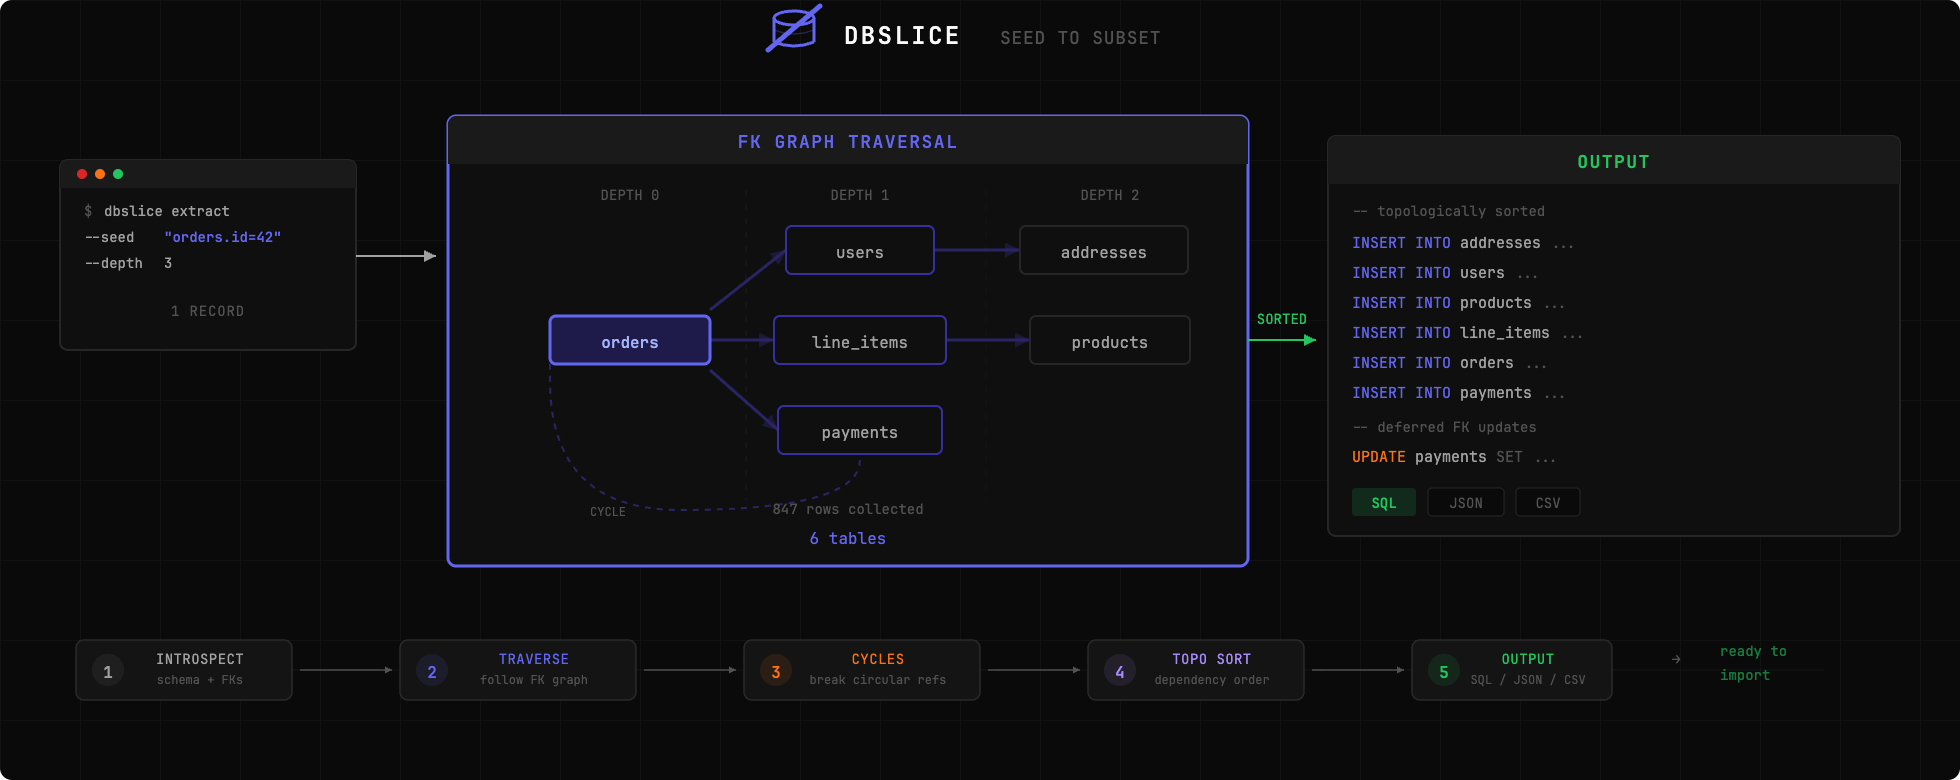 nabroleonx/dbslice
프로덕션 데이터베이스의 일부를 추출하여 로컬에서 버그를 재현하세요. dbslice를 레코드에 지정하면 외래 키를 따라가며 완전하고 가져올 수 있는 하위 집합을 제공합니다.
 karimhabush/cis-vsphere
VMware vSphere 환경이 CIS 벤치마크를 준수하는지 평가하는 도구입니다.
 dev-sec/mysql-baseline
DevSec MySQL Baseline - InSpec Profile
 deadjakk/reg1c1de
레지스트리 내 잠재적 권한 상승 경로를 찾기 위해 C#으로 작성된 레지스트리 권한 스캐너
 intrinsec/comission
화이트박스 CMS 보안 스캐너로, WordPress와 Drupal의 코어, 플러그인, 테마 버전을 감사하고, 무단 수정을 탐지하며, 공개 데이터베이스의 알려진 취약점을 교차 참조합니다.
 farenhytee/database-sentinel
Supabase를 위한 오픈소스 보안 감사 도구: 읽기 전용 MCP 서버, CLI 에이전트, Claude Skill. RLS 오구성, 노출된 키, 위험한 함수를 찾아내고 수정 SQL이 포함된 점수화된 보고서를 반환합니다. 호스팅 버전: Locksoup.
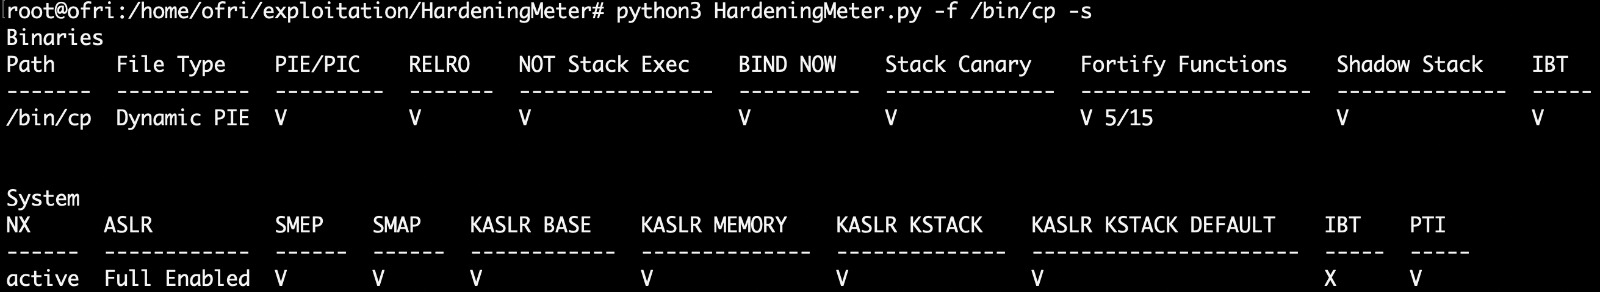 ofriouzan/hardeningmeter
HardeningMeter는 바이너리 및 시스템의 보안 강화를 종합적으로 평가하기 위해 신중하게 설계된 오픈 소스 Python 도구입니다.
 olafhartong/mde-auditcheck
MDE는 일부 감사 설정이 활성화되어 있어야 합니다.
 preflightsh/preflight
Go-based CLI tool that scans codebases for launch readiness, detecting missing configuration, security hygiene issues, secret leaks, and integration…
 bomfather/agent
eBPF-based Linux agent that enforces executable-level access policies in kernel space, sandboxing processes and restricting file, network, and GPU…
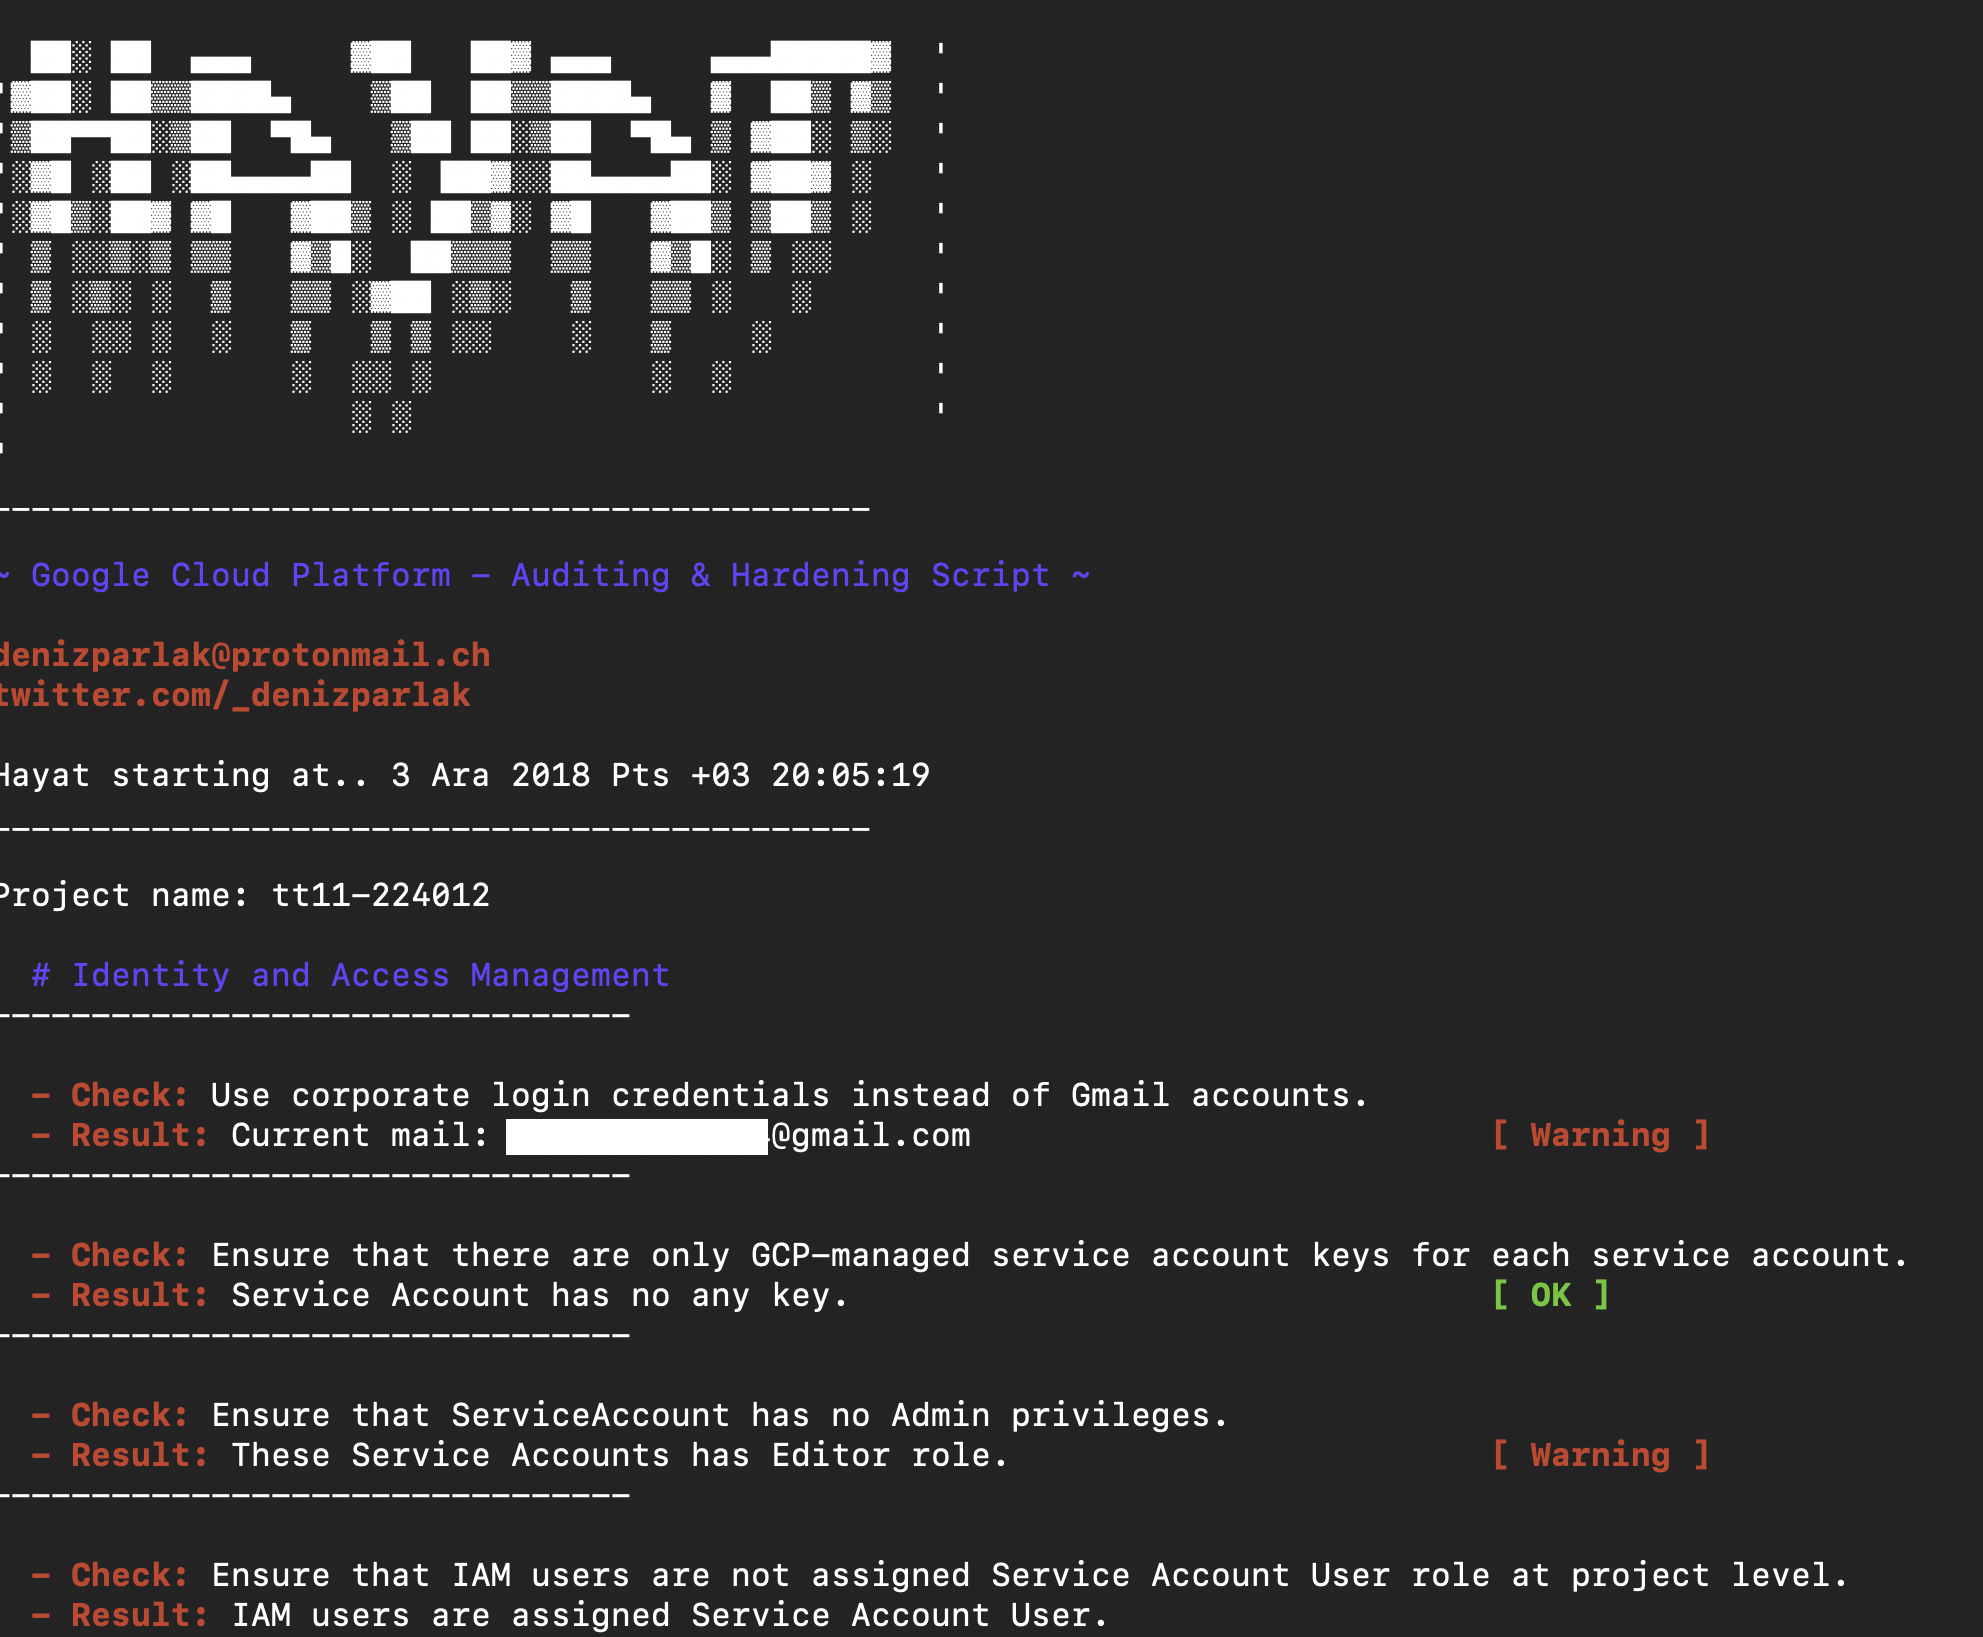 denizparlak/hayat
Hayat은 Google Cloud Platform 리소스를 보고 및 분석하기 위한 스크립트입니다.
 armourbird/csf
ArmourBird CSF - 컨테이너 보안 프레임워크








